
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
IETF
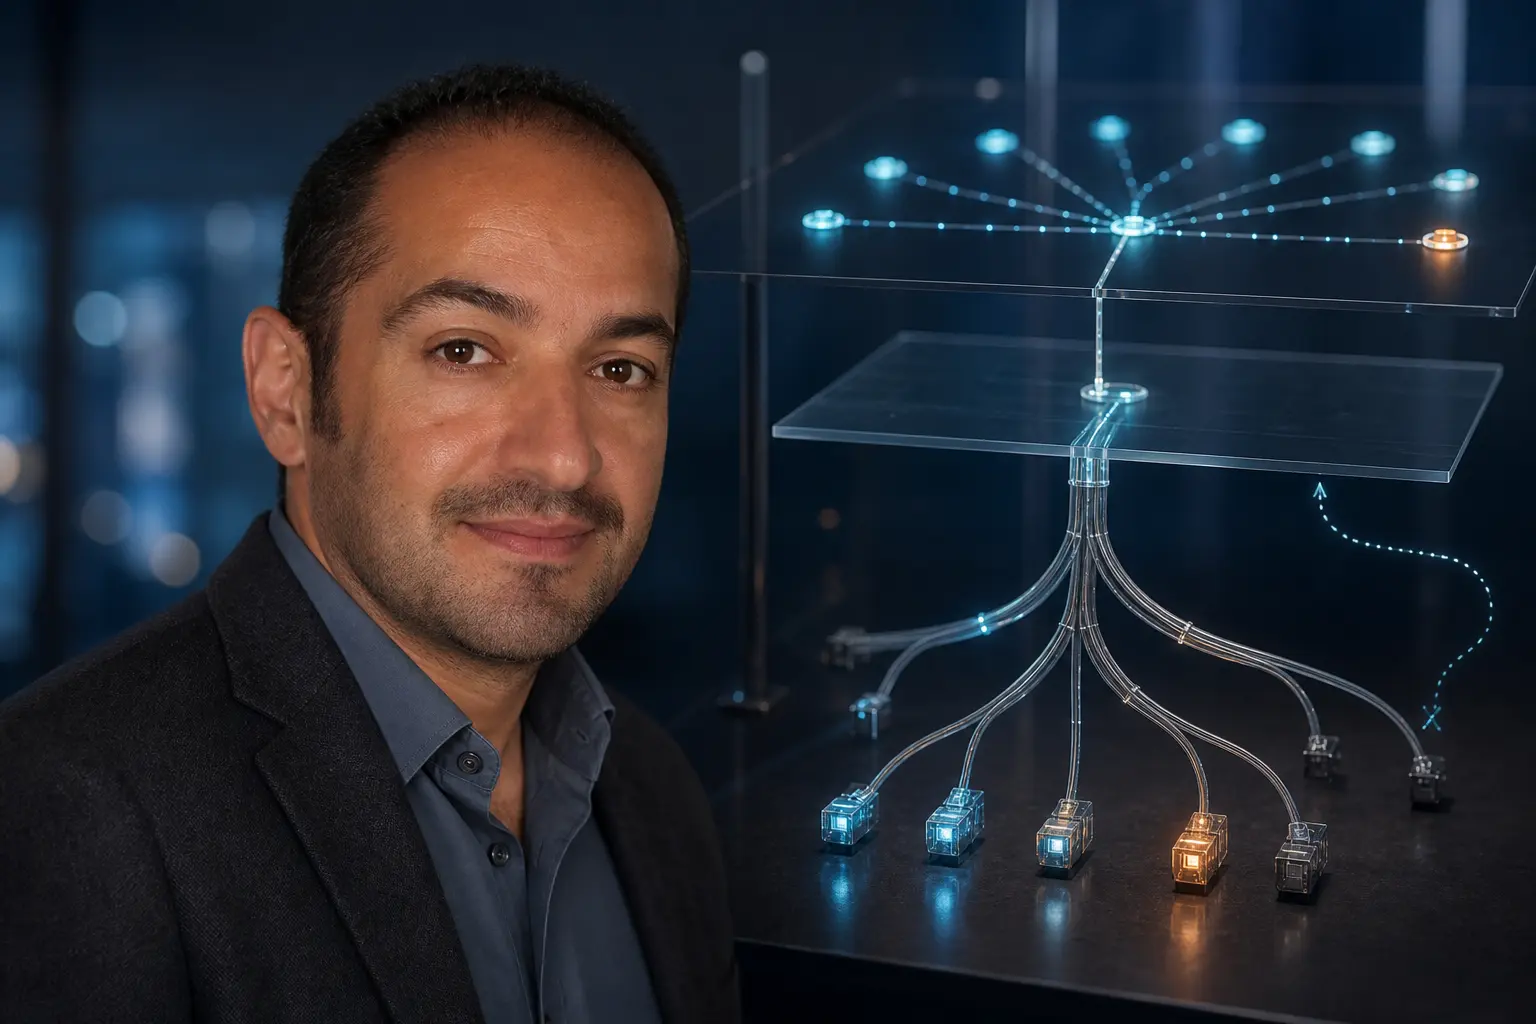
Hooman Bidgoli:叶节点集合并不等于组播服务已经交付
控制平面可以准确列出“谁应该收到”,却无法仅凭这张名单证明“谁已经收到”。RFC 10018 把 MVPN、EVPN 的自动发现结果接到 SR 点到多点策略上,也因此把成员意图、树的生成、设备安装和终端交付之间的边界照得更清楚。

互联网历史
队列接受了作业,却还没有打印一页:RFC 1179 的两次确认
在网络打印里,“已接受”很容易被界面写成终点。客户端选定队列、送出文件、收到了 daemon 返回的零值确认;这确实是一段可用的证据。但它不是纸张已经输出的证据。RFC 1179 所记录的 LPD 协议,恰好把这条常被压扁的链条拆开:一次对接收子命令的确认,一次对声明完成的文件边界后的确认,以及另一条用于启动等待作业打印的命令。

互联网历史
HEMS 退出了协议竞赛,数据模型却留在会场:RFC 1076
1988 年的互联网管理没有选出一套包办一切的终极方案。它先选了一个能尽快部署的协议,又把落选方案中已经做好的信息工作留给下一轮标准化。HEMS 的退场因此不是一张失败证明,而是一场罕见的、写进 RFC 的技术交接。

互联网历史
一个环可以共用过滤器,却不能据此证明一个组:RFC 1469 的组播边界
1990 年代初,IP 组播要进入一种很具体的本地媒介:Token Ring。网卡需要知道哪些硬件目的地址值得接收,但可供使用的功能地址极少,无法给每一个 IP 组一个独占的物理标签。RFC 1469 的贡献,是让同一物理环上的系统对一种地址办法达成一致。它的边界同样重要:共同的接收地址不是成员名单,不是身份凭证,也不是交付结果。
案例档案
论坛可以暂停一条发言,却不能取得网络的控制权:RFC 9945 与 IETF 调解的边界
讨论空间需要有办法制止破坏讨论的人,但这种秩序维护权并不自动成为对讨论对象的所有权。RFC 9945 的价值恰在于此:它为 IETF 的公开线上空间安排调解程序,却没有把程序写成对独立网络、资产或部署的指挥权。

IETF
Carlos Pignataro 与那项没有证明网络更绿色的瓦特读数
机柜功率下降,是一条精确而有限的事实。若要把它写成节能、减排,甚至据此关闭备用链路,还需要时间、归因、碳强度、生命周期与可靠性各自出具回执。

案例档案
多播请求抵达了群组,却没有授权行动:RFC 10020 与 CoAP 证据边界
一次受保护的多播发送、几条返回消息,常让控制台过早写下“完成”。RFC 10020 的价值恰在于让这种群组通信更可说明、更可保护;它并没有把一个发送地址、一组密钥或若干响应变成对每个设备行动的授权,更没有把它们变成行动已经产生结果的证明。
互联网历史
NSFNET 把 IP 放进 OSI 地址,选路仍由策略决定:RFC 1074
1988 年的 NSFNET 骨干并没有等待协议世界统一。它把 IS-IS 控制报文装进 IP,把四字节地址嵌入 NSAP 形状的字段,再用一套策略数据库决定哪些 EGP 可达性声明有资格进入内部链路状态。这个看似混合的系统,恰恰依靠边界清楚才得以运行。

IETF
IETF 有两项防俘获控制尚未完成:第四季度需要一张公开的证据地图
把最坏的制度情形写进风险登记册,本身就是一种治理能力。IETF Administration LLC 在 2026 年风险登记册中直言:“IETF,或其关键部分,被俘获。”这句话不是事故通报,也没有指控任何政府、企业、供应商或技术团体。它是一个待管理的风险命题。真正值得追问的是同一行里的控制状态:两项已完成,两项仍以红色标记为未完成,时间指向 2026 年第四季度。下一步不应只是把红字改成黑字,而应公开说明每一种颜色所依据的机制、覆盖对象、证据类别和决定者。

IETF
Sean Turner 与那份没有授权证书签发的私钥证明
申请人能用私钥签名,只能说明这把钥匙确实在某个控制面内。申请人是谁、能否使用所填名称、注册机构改了什么、认证机构是否同意签发,仍是四道不能省略的判断。

互联网历史
窗口由客户端掌握,如何响应由服务器决定:RFC 1073 与 Telnet NAWS
同一条 Telnet 连接里,终端窗口从 80×24 变成了 80×64。网络上传过去的只是四个表示宽高的字节,不是让远端必须执行的命令。RFC 1073 的价值,正在于它没有把“客户端报告了新尺寸”夸大成“服务器已经正确显示”。

互联网历史
名称归本地,数字仍须有记录:RFC 1101 的 DNS 映射边界
1989 年的 DNS 已能分发主机信息,却还没有一条标准化路径,让人从网络号问回“这个网络叫什么”。RFC 1101 的回答很小:在 `IN-ADDR.ARPA` 的主机号为零的位置放置 PTR 记录,必要时再用 A 记录携带子网掩码。它留下的不是“查询给出全部真相”,而是一条更有用的界线:记录可以让本地名称被找到,却不因此分配号码、支配网络,或证明通信已经产生结果。
案例档案
聚合报告究竟知道什么:RFC 9990 与执行前的证据边界
一份 DMARC 聚合报告可以覆盖一段很长的时间,也可以显示很大的计数;它仍然不是完整的邮件历史。RFC 9990 规定的是接收系统如何把自己的聚合观察交给域名所有者,而不是让任何一方凭一行 XML 对发信方作出跨网络的裁决。
互联网历史
Internet 只是链路,不是那张网络:RFC 1070 的实验边界
两台机器没有换地址,机房里的线路也没有动,实验网络中的“路由器”却可以从一台机器变成另一台。1989 年的 RFC 1070 用这个设想说明了一件反直觉的事:Internet 能把包送到一台主机,却未必知道这台主机在上层 OSI 实验里是谁、与谁相邻、应不应该转发。

IETF
Lukasz Kondrad 与尚未成为重建场景的 RTP 分组
SDP 可以声明 atlas、占用、几何与属性流属于同一份 V3C 表示;这只是成员关系,不是接收端已经还原出同一三维场景的证明。

IETF
IETF Tools 保留对 AI 代码的逐行审阅,下一条边界仍待写明
AI 让代码产量突然变得廉价,却没有让理解代码、承担故障和长期维护一并变得廉价。IETF Tools 在 8 月公开承认:如果大型 AI 辅助 PR 持续涌入,逐行审阅本身可能耗尽团队。它最终没有悄悄降低标准,而是先要求提交者提供更可审阅的代码和一位持续负责的人。真正困难的选择还在后面——一旦“低影响”可以换取较少的人工审阅,给出这个分类的人就在分配维护者的稀缺注意力,也在分配运行风险。

互联网历史
请求已经入队,文件仍未移动:RFC 1068 与 BFTP 的完成边界
1988 年的一项文件传输实验,把“等一会儿再试”从用户交给了机器。终端可以退出,请求却留在控制主机上,等待两个远端服务器重新可用。这个变化让任务有了耐心,也让一个容易被混淆的新状态出现了:系统记住了要做什么,并不等于文件已经抵达。

IETF
Panos Kampanakis 与一场留下三份安全回执的 SSH 会话
一次 SSH 连接可以同时出现三个真实结果:密钥交换采用 ML-KEM 混合方案,服务器仍用另一把主机密钥证明身份,用户随后再凭自己的凭据获得访问权。它们发生在同一条连接里,却不能合并成一张“量子安全”证书。

ICANN
ICANN 向 IGF 提议捐赠 100 万美元,并划出倡导活动边界
一笔机构捐款并不是在董事会表决通过的瞬间就完成了。授权、提出条件、受方接受、签署协议、转账、分配和支出,各自都有不同的责任人。ICANN 为一笔面向互联网治理论坛的特殊出资公开划出了用途边界,这种边界可以是审慎的使命管理;问题在于,公众目前只能看见它的起点,还看不见它是否成为最终协议的一部分。

互联网历史
FDDI 帧承载了 IP,却没有承载身份:RFC 1188 的封装边界
一根快速光纤环能告诉接口怎样发送比特,却不能因此回答“是谁发的”“谁有权使用这个地址”“远端是否完成了某项工作”。1990 年的 RFC 1188 解决的是较窄的前一个问题:让 IP 数据报与 ARP 在 FDDI 上以可互操作的格式出现。它把格式、地址表示、帧大小与结果之间的距离保留了下来。