摘要
- ARIN在最新会议资料中列出217项SOC 2安全控制;按部门列示,工程团队占59%,信息安全团队占15%。
- 其中51%的控制同时涉及全机构与ARIN Online、RPKI等产品服务。ARIN正准备将ARIN Online加入SOC 2计划。
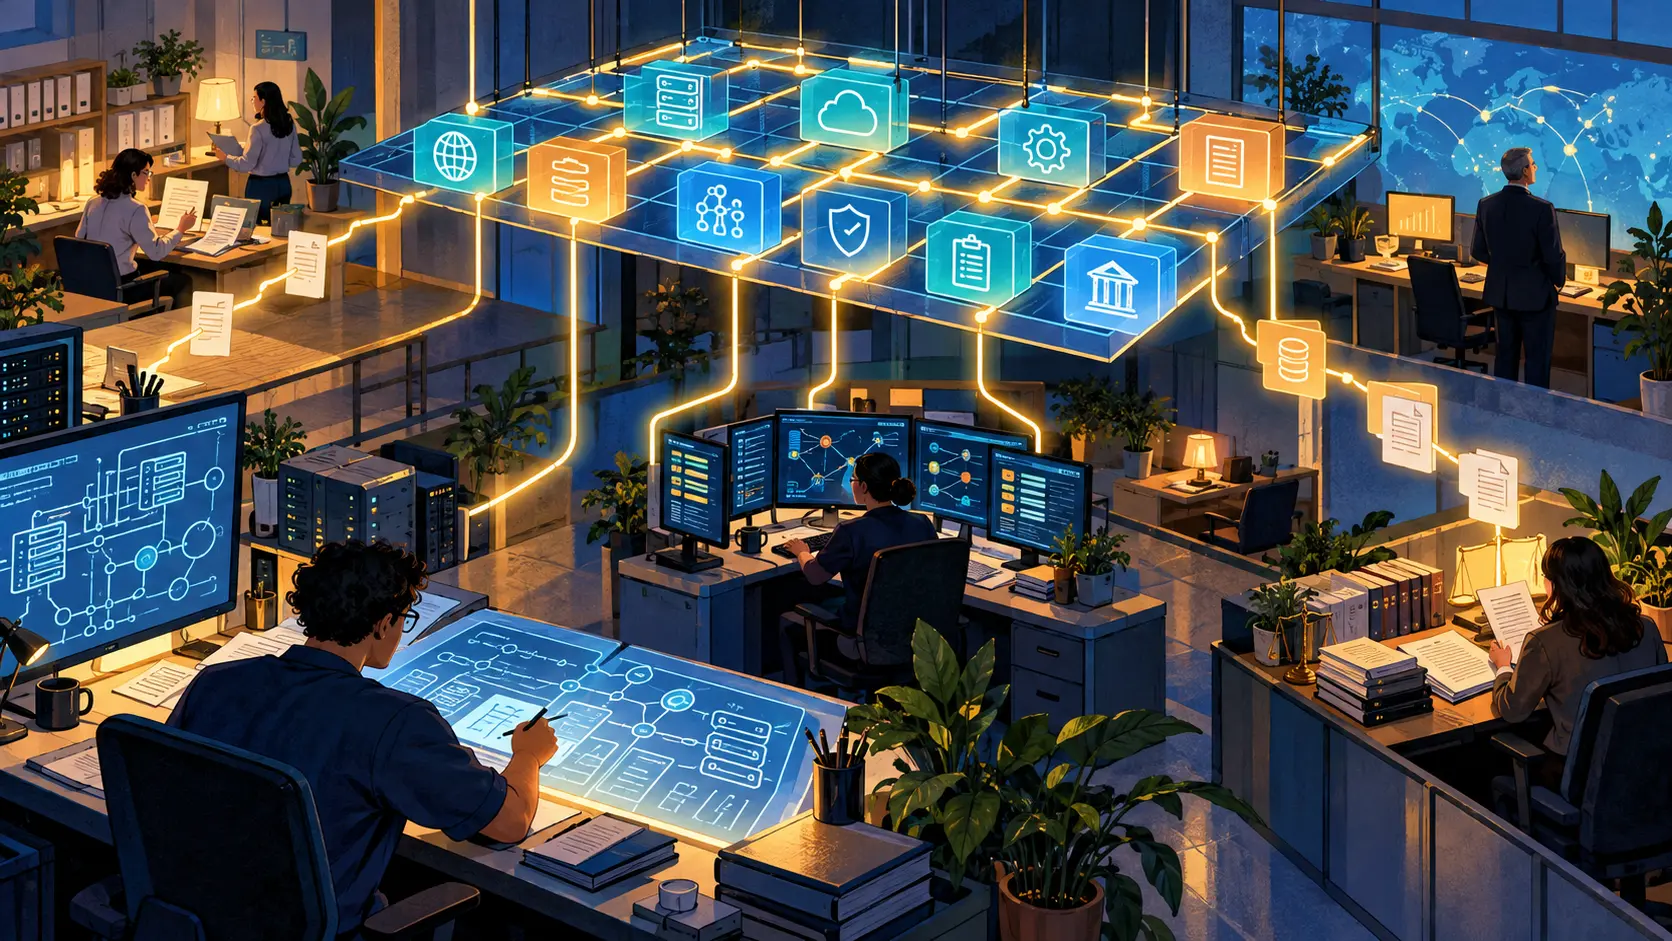
企业管理员登录ARIN Online管理地址资源,看到的是账户页面。页面背后的权限变更、系统配置和复核记录,要靠不同团队接力留存。ARIN 58的信息安全演示稿给出这场接力的分工:217项SOC 2控制中,按部门列示,工程团队对应59%,信息安全团队对应15%。人力资源占12%,高管相关工作和财务各占5%,治理占4%。最大的文件夹,放在工程团队桌上。
这些比例说的是ARIN如何划分控制事项,不能换算成员工工时。演示稿还明确写道,大多数控制需要多个团队和系统提供证据。系统由谁运行、权限由谁批准、例外由谁复核、记录能否接上,都会影响审计人员最后看到的那条链。
另一组数字解释了为什么链条容易断:27%的控制覆盖全机构,22%专门针对ARIN Online或RPKI等产品服务,还有51%同时跨越两边。公司级政策要在实际运行的注册局服务中留下痕迹。只把规则写在纸上,就像桥修到河中央。
审计边界也在变化。ARIN的公开安全说明记载,RPKI平台于2023年10月完成SOC 2 Type II审计。新演示稿则说,ARIN正在为把ARIN Online纳入SOC 2计划做准备。支付卡环境另有PCI DSS范围。账户门户一旦进入SOC 2,客户日常使用的更多流程就需要进入证据链;目前公开的是准备工作,不能把它写成2026年的完成结果。
演示稿列有每月漏洞扫描和复核、钓鱼邮件训练、董事会及内部事件响应演练,并提及风险与网络安全委员会。ARIN的安全说明还说,外部审计结果会提交董事会,必要时安排整改。治理的关键落在这些接口:工程团队产生运行记录,跨部门核对证据,董事会看见结果,也能追问缺口。下一次值得盯住的,是ARIN Online究竟以什么范围、什么结果进入审计。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance