
开放标准机构,其制定的标准在全球广泛实施。
治理/IETF
IETF
IETF 持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
全球协议治理互操作性风险

协议流程与标准合法性。
各供应商和运营商的规范与实现差距
重大标准变更通常以 120 天以上的周期影响系统。
最新报道
IETF最新动态
1,288 篇文章

IETF
Joe Abley 与那枚必须说明信任从何开始的锚点
DNSSEC 能验证一条链,却不能替运营者作出链从哪里开始的决定。Joe Abley 参与制定的 RFC 9718 把这个常被含混带过的边界写得很清楚:签名可以证明文件来自哪里,却不能命令一台验证器相信文件里的密钥。

IETF
Vint Cerf 与“每个人”背后的九个例外
Vint Cerf 在 2002 年写下“互联网属于每个人”,这句话常被当作承诺。RFC 3271 更有价值的结构,却是紧随其后的九次限定:“但如果……它就不会属于每个人。”普遍性因此不再是掌声,而是一份未结事项。
IETF
IAB 可以设定架构条件,但不能制定儿童安全法律
一个年龄门槛,看上去只是网页弹出的一次验证,实际上却叠着五种不同权力:公共机构决定保护谁、限制什么;架构专家判断机制会不会伤害互联网;签发者提供年龄属性;设备与服务完成出示和核验;监管者与申诉机构处理错误。IAB 最新声明的价值,在于把政策紧迫感容易遮住的架构代价摆到台面上。它的边界也同样清楚:技术方向不是立法授权。除非信源标有更晚日期,本文所述公开记录核查截至 2026 年 8 月 29 日。

IETF
Geoff Huston 与主动撤回的 IPv6 默认值
十年间,`/48` 像是一个难题的整洁答案:普通站点究竟该获得多少 IPv6 地址空间?Geoff Huston 参与撰写的文档撤回了这项统一答案,却没有丢掉它原本试图保护的东西。
IETF
Ray Bellis 与那条从连接变成会话的 DNS 通道
一条 TCP 连接可以一直开着,却没有任何一方说明它保存了什么状态。RFC 8490 为 DNS 划出了这条边界:连接属于传输层,会话则是一组双方明确承认的权利、计时器与退出义务。Ray Bellis 与共同作者让“保持在线”不再等同于“可以永久保留状态”。

IETF
IETF NOC 重回志愿者管理,但权力交接仍由多方共同完成
Joe Clarke 出任 IETF NOC 负责人,使保障 IETF 会议运转的网络重新由志愿者领导。然而,“志愿者管理”并不等于“只有志愿者参与”。社区工程师、专业承包商 Linespeed、远程参会服务商 Meetecho、IETF LLC 与 IESG 分别掌握不同环节的行动能力。真正的治理问题并不是谁获得了头衔,而是一项重要变更能否从提出、批准、采购与实施,一直追溯到监测、回滚和公开复盘,同时不把任何单一角色误写成全部授权的来源。

IETF
Ray Bellis 与那台必须转发“未知”的 DNS 代理
一台家庭网关会告诉所有终端:DNS 先交给我。它看起来只是把查询转给上游,却因此站在了新协议功能必经的位置。Ray Bellis 在 RFC 5625 中给这类代理划出的权力边界很窄:可以管理转发、接口和明确的本地策略,但不能把自己不认识的字段,当成 DNS 不允许存在的字段。

IETF
IETF 紧急替任草案选好了人,却没有定义启动者
紧急预案最容易写的是通讯录:第一联系人失联,就找第二联系人。真正困难的是状态切换。谁有权认定“失联”已经变成“无法履职”?谁让第二个人从待命者变成临时掌权者?2026 年 6 月的一份 IETF 个人草案写明了紧急替任人如何产生,却把这道启动判断留在了制度空白里。

IETF
IETF 主席委派草案触及 IAB 席位
把明天的议程交给另一位 Area Director,是工作安排;把自己的完整 IAB 成员席位交给同一个人,却是在移动机构权力。两件事都可以写成“委派”,但它们的权源、同意者与责任去向并不相同。2026 年 6 月的一份 IETF 个人草案试图解除主席一人兼任多职的瓶颈。它提出了一个合理问题,却也让另一个问题无法再被含糊带过:任务可以交接,席位凭什么一起移动?
IETF
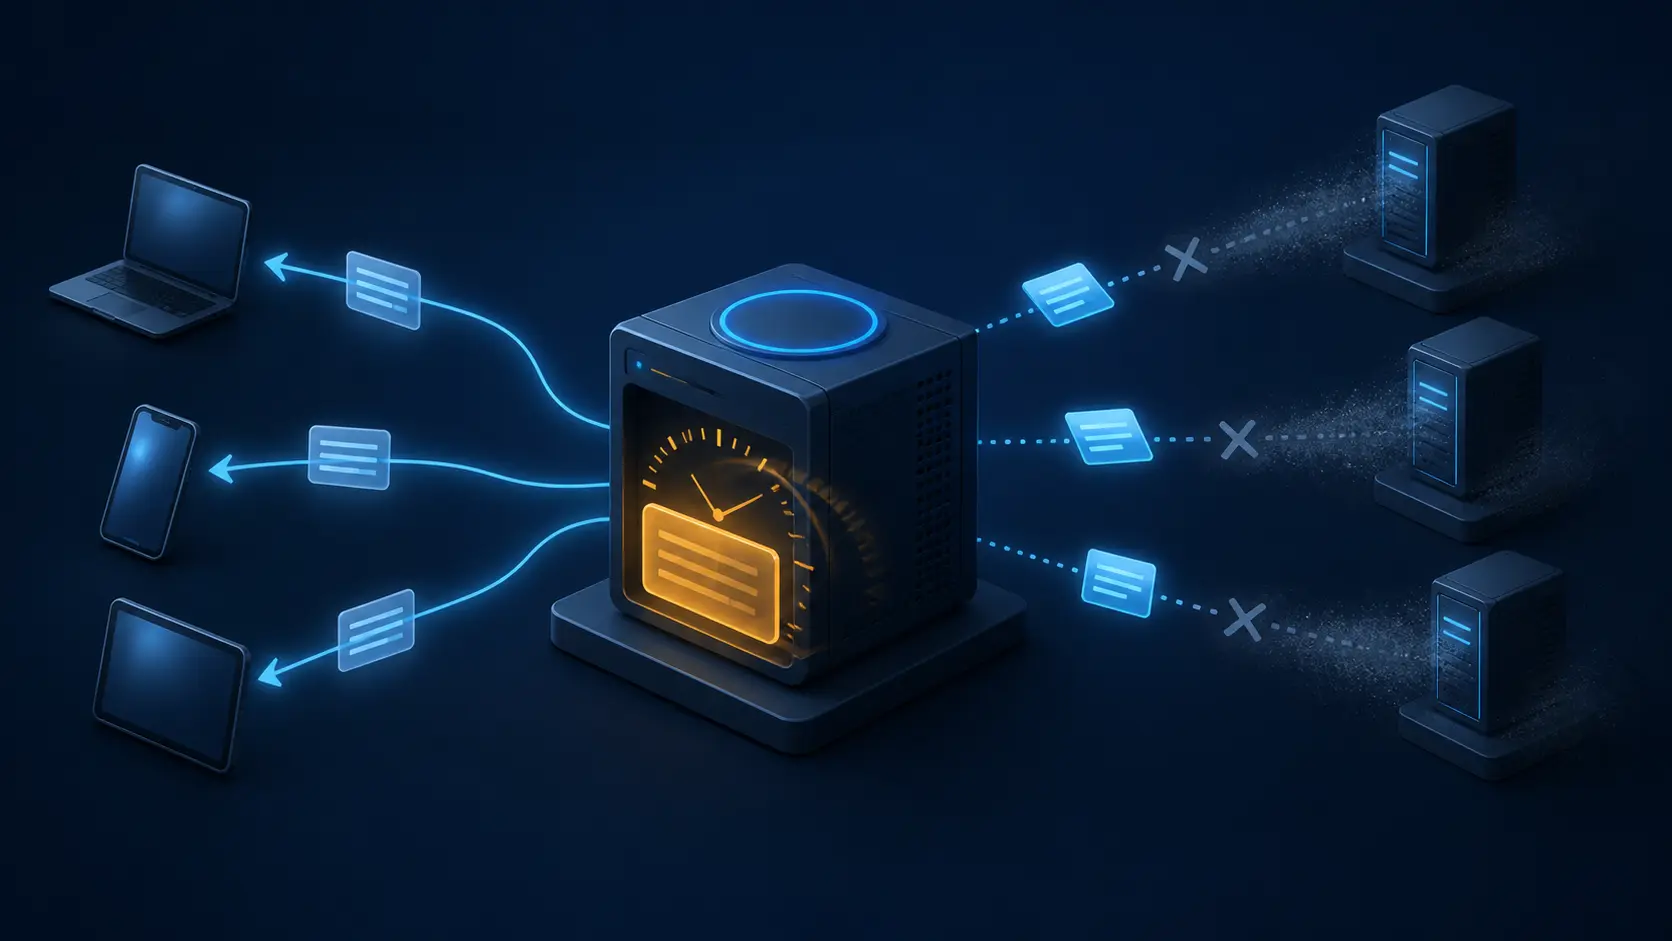
DNS Serve-Stale 把“过期数据是否胜过失败”的决定交给递归解析器
一条 DNS 记录刚过 TTL,所有权威服务器却同时失联。旧地址可能仍然维持服务,也可能指向域名运营者已经准备退出的基础设施。Serve-stale 并不是简单延长缓存,而是在故障期间把新鲜度与连续性之间的裁量暂时交给递归解析器。

IETF
Brian Carpenter 与必须证明“谁在里面”的网络边界
网络图上的边界总是很干净:机房、园区、云上租户或工业网络,各有一圈颜色。数据包看不见这圈颜色。Brian Carpenter 与 Bing Liu 在 RFC 8799 中追问的,正是工程师常常略过的一步:当一种协议只在局部有意义时,谁能证明成员身份、边界角色与出站行为真的和图上一致?

IETF
三名支持者能让 IETF 申诉开庭,却不能证明申诉正确
设想一份申诉卷宗来到复核机关门前,封面夹着三张“入场签”。签名者只说:这件事值得 IESG 全体或 IAB 花时间打开卷宗。他们没有核准事实,没有赞成申诉人的主张,也没有投票推翻原决定。2026 年 7 月的一份个人 Internet-Draft 正在提议这样的门槛。真正需要治理的并非数字三,而是如何阻止“愿意让机构审理”在记录中悄悄变成“赞同申诉立场”。

IETF
服务器不再为第一声敲门付全款:TCP 的 SYN 洪泛防线
TCP 监听端曾在陌生人刚敲门时就先付出内存。RFC 4987 讨论的核心,是把这笔支出推迟到所谓客户端至少证明自己收到了回复之后。

IETF
IETF LLC 将利益冲突申报标为“当前”,却看不到年度复核时钟
Pete Resnick 当选董事后的第二天,公开申报表就有了日期。这条衔接很清楚。难题在更早的表单:一份标着 2023 年日期的文件今天为何仍属“当前”,页面没有说明它后来是否重新提交、确认无变化、经董事会复核,或只是继续陈列。
IETF
第一个序列号不能只是一座时钟:TCP 的 ISN 防线
每条 TCP 连接都从公布一个数字开始。当这个数字过于直接地跟随全局时钟时,即使攻击者看不到连接,也可能预测出足以冒充对端的状态。
IETF
重置必须证明自己:TCP 的 Challenge ACK 防线
伪造的重置报文过去只需落入不断移动的接收窗口。RFC 5961 改变了这项权力:破坏连接状态的 TCP 控制标志必须先证明它反映了对端的当前状态,不能再让一个猜中的序列号抹去长连接。

IETF
IETF 的 LLM 草案要求始终透明,但标签不是责任记录
“使用了 AI”这句话回答不了三个基本问题:工具做了什么、影响了哪一部分、谁核验并批准了最终内容。IETF 正在讨论的一份个人草案抓住了人的责任,却还没有把责任变成读者可以查验的记录。

IETF
BGP 维护必须区分 RFC 8326 与 RFC 4724 的两种“平滑”
同一张变更单里写着“平滑处理”,可能对应两条方向相反的指令:链路即将停止转发时,要先把流量移走;只有 BGP 控制进程重启、数据平面仍可用时,则要暂时保留既有转发。若不先说明是哪一种,所谓“平滑”只是把关键决策藏了起来。

IETF
QNAME 最小化让每一级 DNS 委派只看到所需信息
根服务器不需要完整主机名,也能把解析器指向下一级委派。QNAME 最小化把这个事实变成披露规则:每次只揭示一个边界,记录何时回退,并且不要把减少上游暴露误解为对递归解析器本身保密。

IETF
ACK 没有到达:TCP 重传计时器的纪律
ACK 缺席并不能告诉 TCP 发送方数据究竟丢失、只是延迟,还是已经被一个仍在路上的报文确认。RFC 6298 把这种含混的沉默变成受控决策:估计、等待、重传一次,然后随着沉默持续而变得更谨慎。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入 Strategic CircleLeadership Alliance 简报
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance