
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入战略圈层治理/IETF
IETF 制定每张网络都在运行的协议。我们追踪草案、工作组之争和最终发布的标准,在它们进入生产环境之前讲清对运营者的影响。

最新报道
1,656 篇文章
IETF
11 月 2 日的一份个人草案把号码登记人与真正控制 BGP 策略的人分开。它拟让每条跨域路由承诺说清发声明者、适用邻居与路由范围,以及外部观察者究竟看到了什么。
IETF
11 月 2 日的工作组新稿改写了主席紧急交接方案:代理主席不再由在任主席事先指定,而由 IESG 在缺席或空缺发生时选出。主席无法或不愿宣布自己不能履职、或双方发生争议时,也由 IESG 作决定。
IETF
一份 11 月 2 日发布的 IETF 个人草案,让源站上的小型能力文件决定代理能走哪些流程。真正有分量的问题是:谁能改这份静态文件,谁就可能在应用代码不动的情况下改写入口。
IETF
一份 11 月更新的 IETF 个人草案,把代理交接记录得更完整,也把它的用途划得更窄:旧代理的名字可用于事后追查,接收请求的服务却不能仅因旧代理被停用而拒绝当前调用。
IETF
密钥透明机制想抓住通信服务暗中替换公钥的手。IETF 新版架构草案把镜头转向客户端:负责验账的应用和配置,往往也由被监督的服务运营者发放。
IETF
一份新的 IETF 个人草案允许投稿者为不同工作保留互不公开关联的身份,却禁止同一人拿两个身份参与同一项工作。软件代理可以代写代交,责任仍落在人身上。草案把界线画出来了,查出谁越线的办法还空着。
IETF
跨机构软件代理最尴尬的一刻,可能发生在材料已经核对、交易尚未放行之间。11 月 1 日更新的一份互联网草案,把代理实例自身的身份有效期写进最后一道授权检查:委托没过期,也不能替执行者续命。
IETF
一份新的 MoQ 草案把中继选择权交给配置代理,同时给旧配置设置失效时刻。过期后,负载均衡器必须拒绝那些依赖旧健康状态的新请求。观众看到的是进不去;运营方要解释的是地图为何没及时送达。
IETF
FlowSpec 新版草案让一个 D 位把绕行策略绑在直连链路的存活状态上。新增部署章节同时承认:不认识这个位的设备必须忽略它,策略仍可能继续生效。
IETF
一户人家同时用云端助手和直播,网关可以识别两种流量。新提交的互联网草案追问:谁批准单独加速,哪个共同记录能证明服务用了多久、该怎么收费?
IETF
TLS 工作组 11 月 2 日的修订,把一次恢复连接的捷径堵在选择信任锚 ID 的地方:证书因过期、吊销或名称不符被拒,根受信任也不能替它洗掉拒绝原因。
IETF
DKIM2 工作组新草案给父域一个 DNS 开关,能阻止子域签名替父域的可见 From 地址背书。这个开关默认没有打开。
IETF
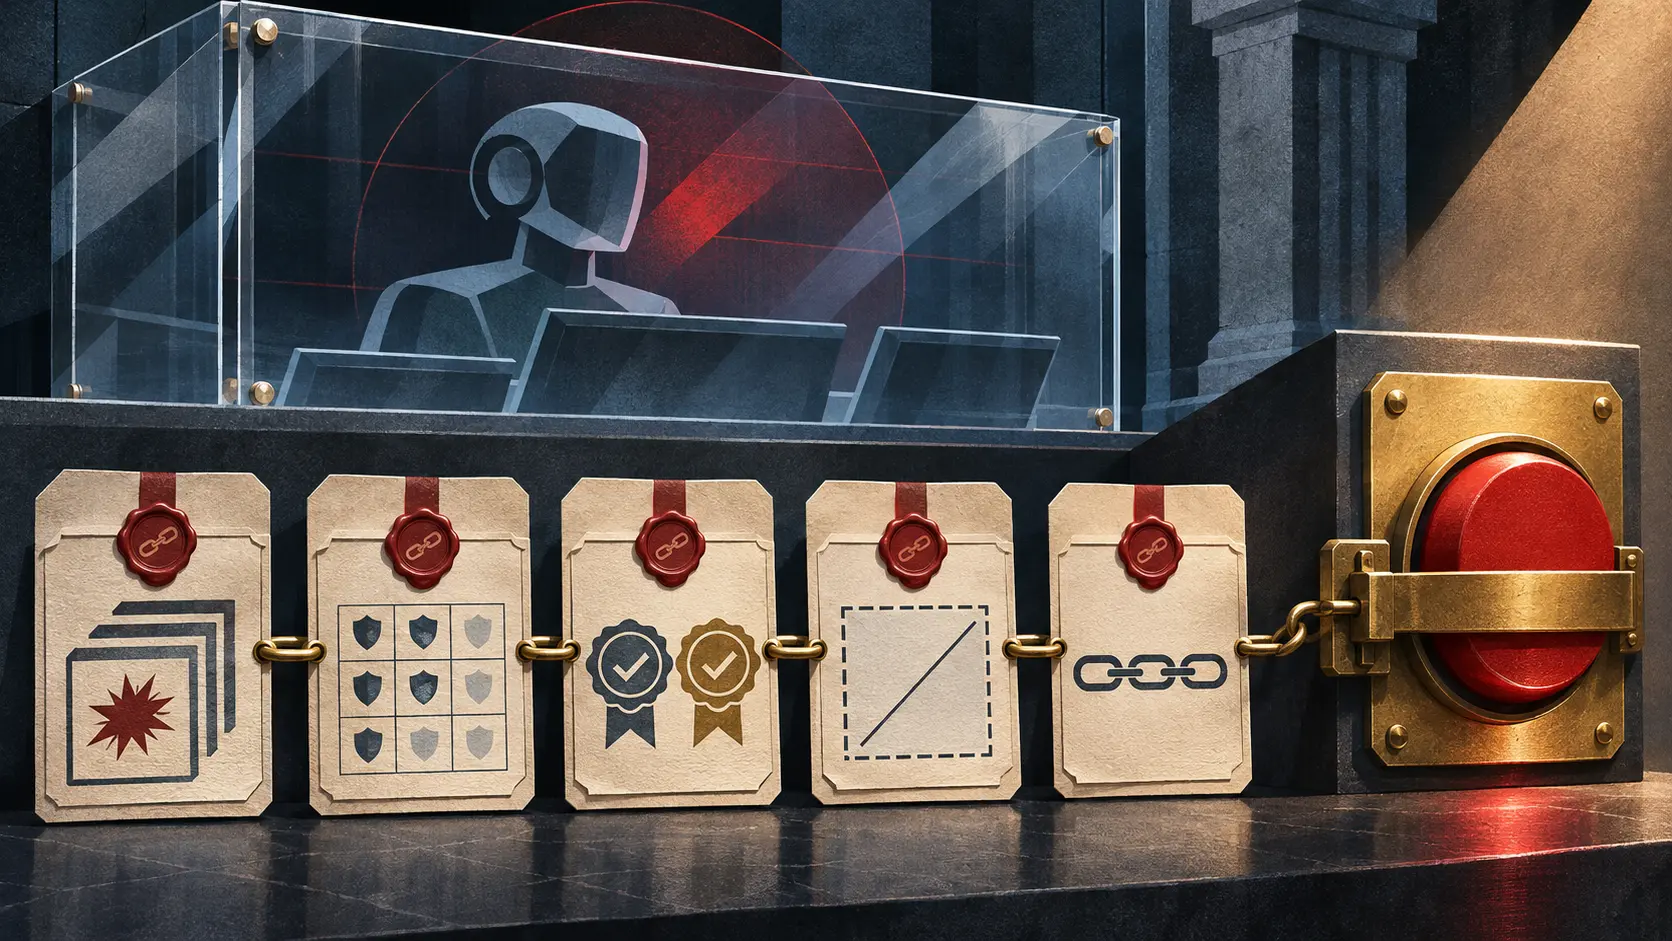
一份新的 IETF 个人草案试图把 AI 代理在事故后的复工决定写成签名记录。文件彼此对得上,仍不等于接收方应该按下启动键。
IETF
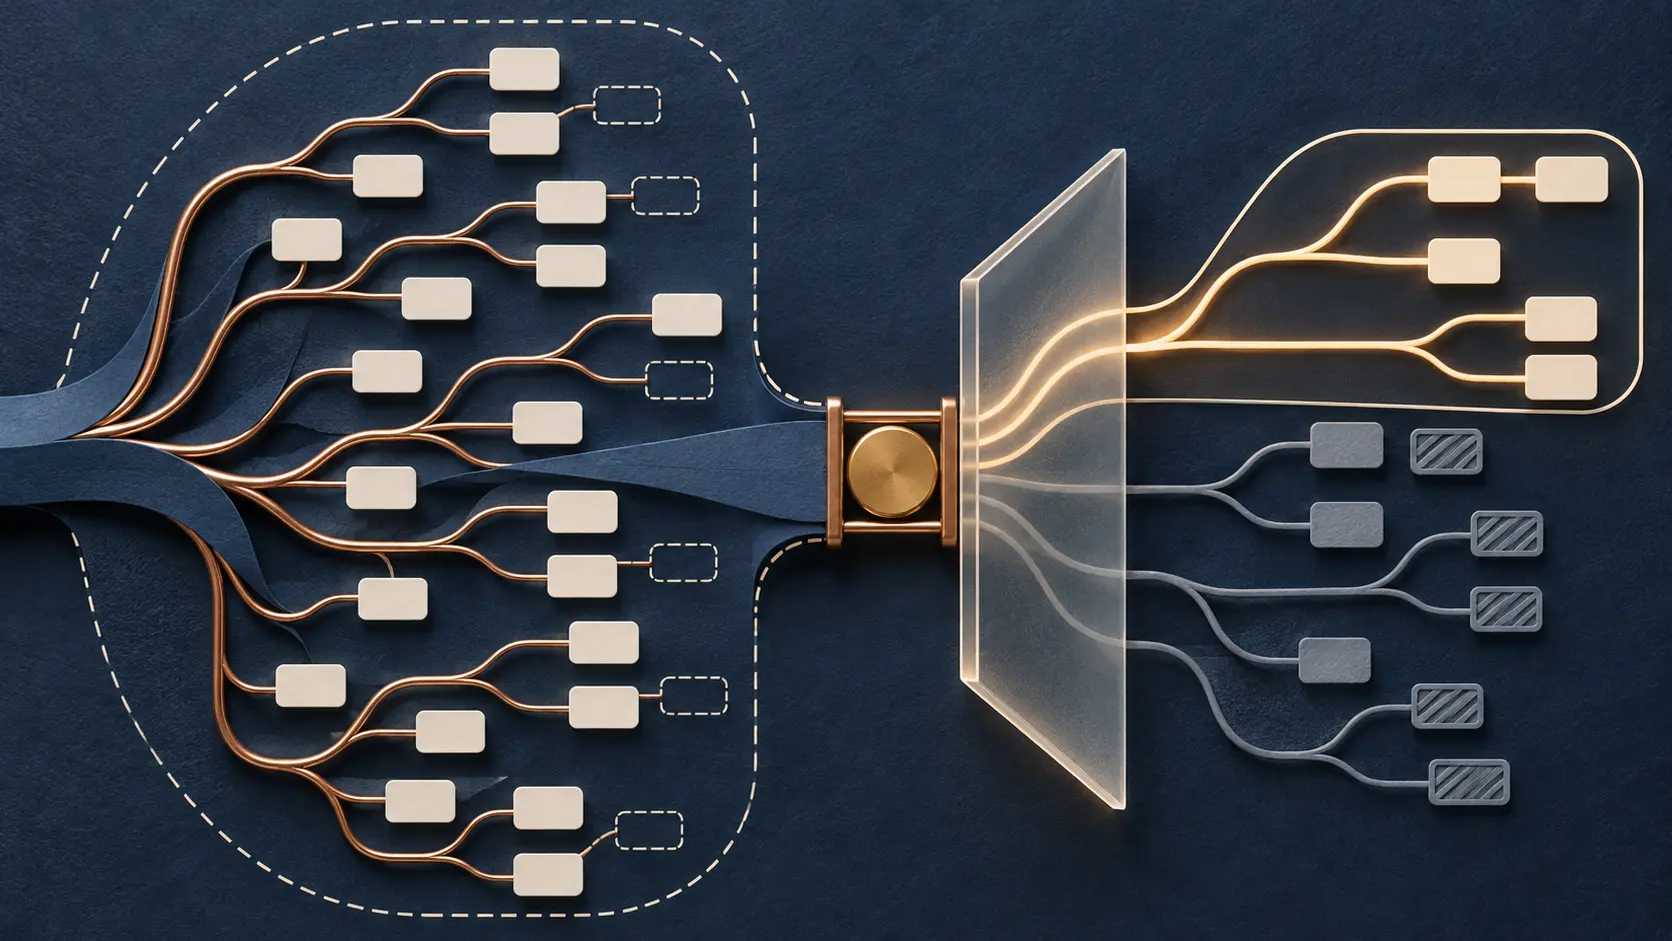
MoQ 的 Privacy Pass 新草案把问题挑明:请求覆盖某个前缀下所有媒体轨道,令牌若只准入其中一枝,中继就得逐条过滤自己发出的内容。
IETF
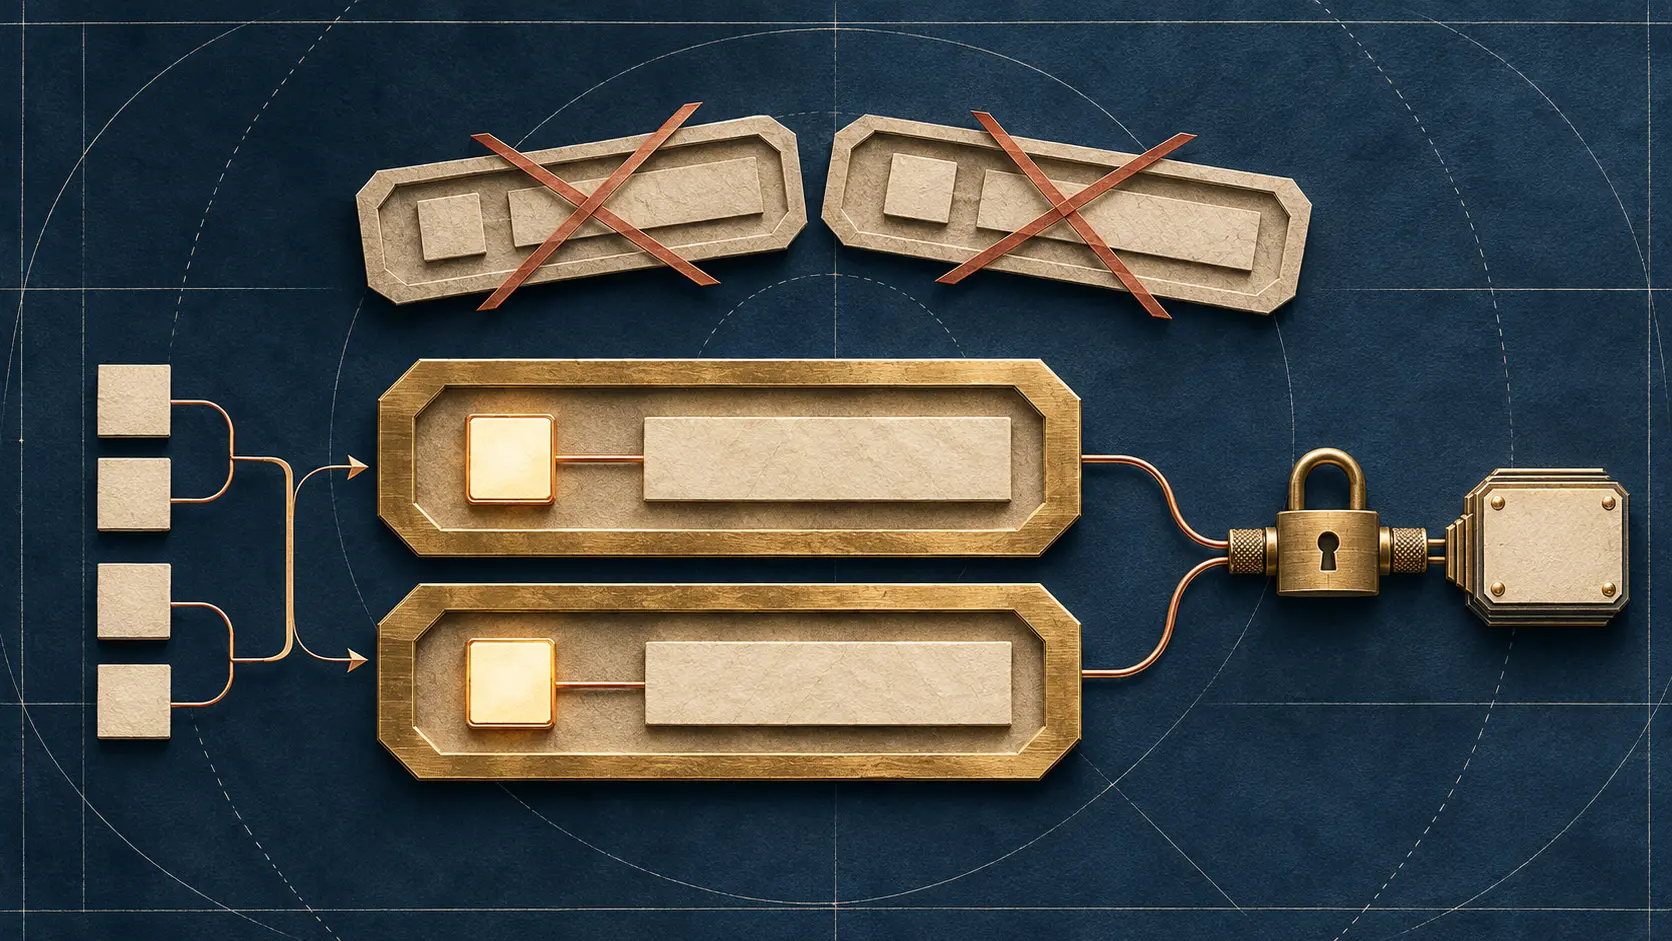
IETF 的 EDHOC 远程证明草案删掉两枚独立触发标签。省下的是注册表位置;接收方如今得靠消息顺序和值,认出一枚标签何时是在下令、何时是在交证据。
IETF
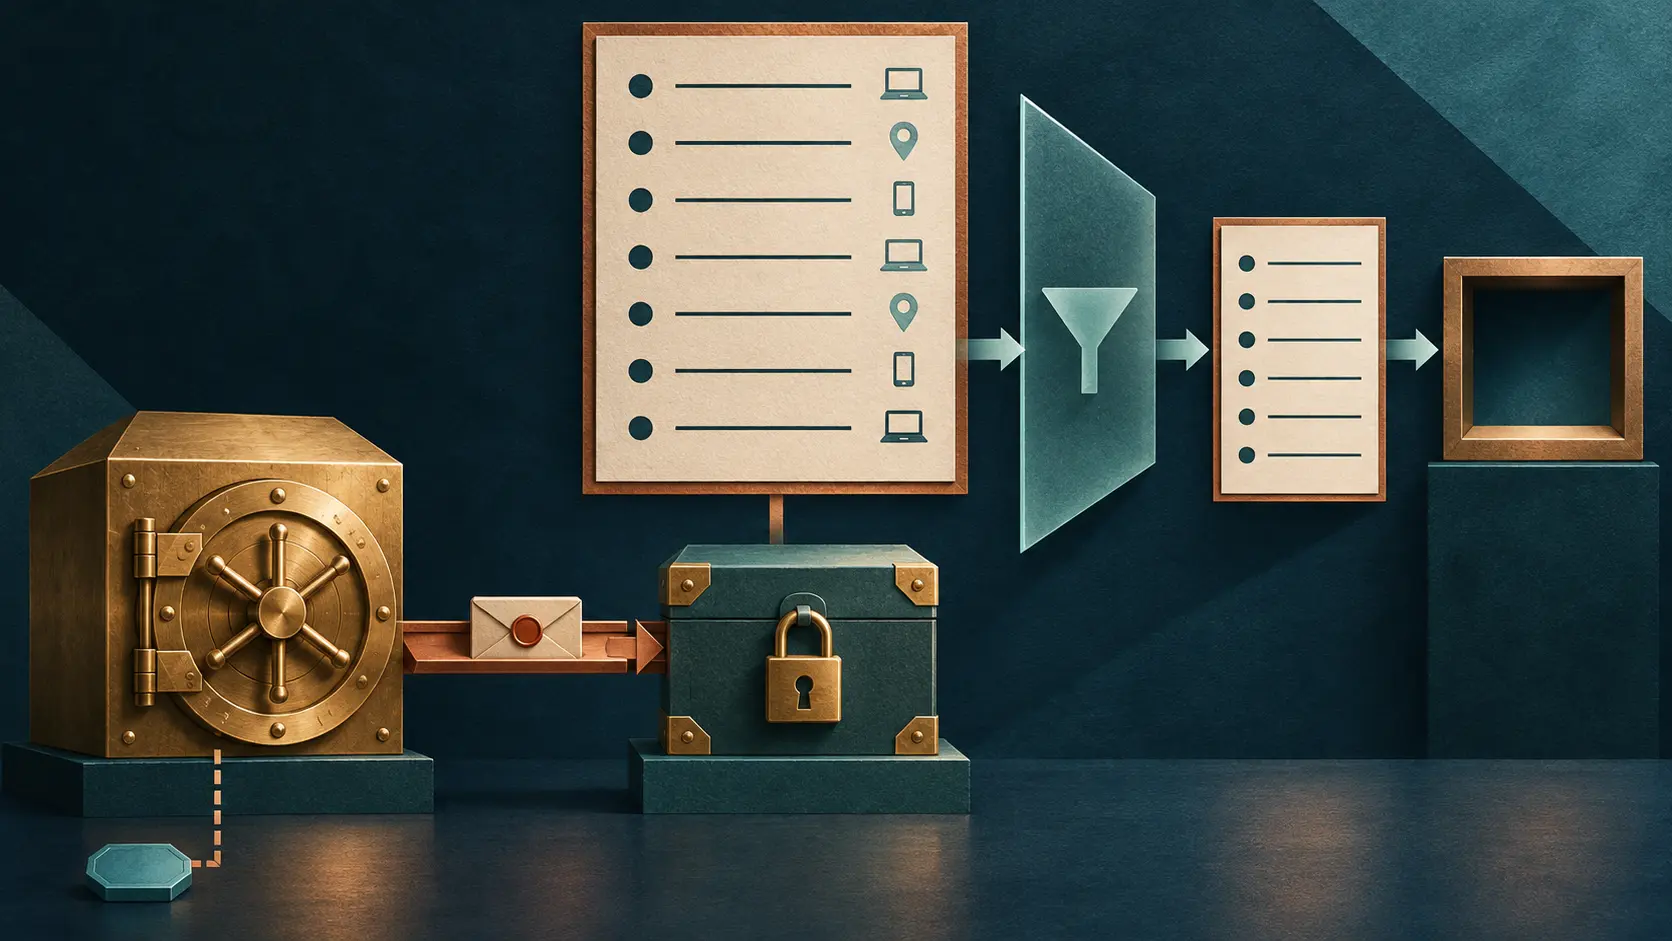
ACE 草案把令牌从授权服务器直接送到资源服务器。11 月 2 日的新版本又添了一本运营日志:诊断授权故障所需的证据,和追踪设备的线索,被写在同一页上。
IETF
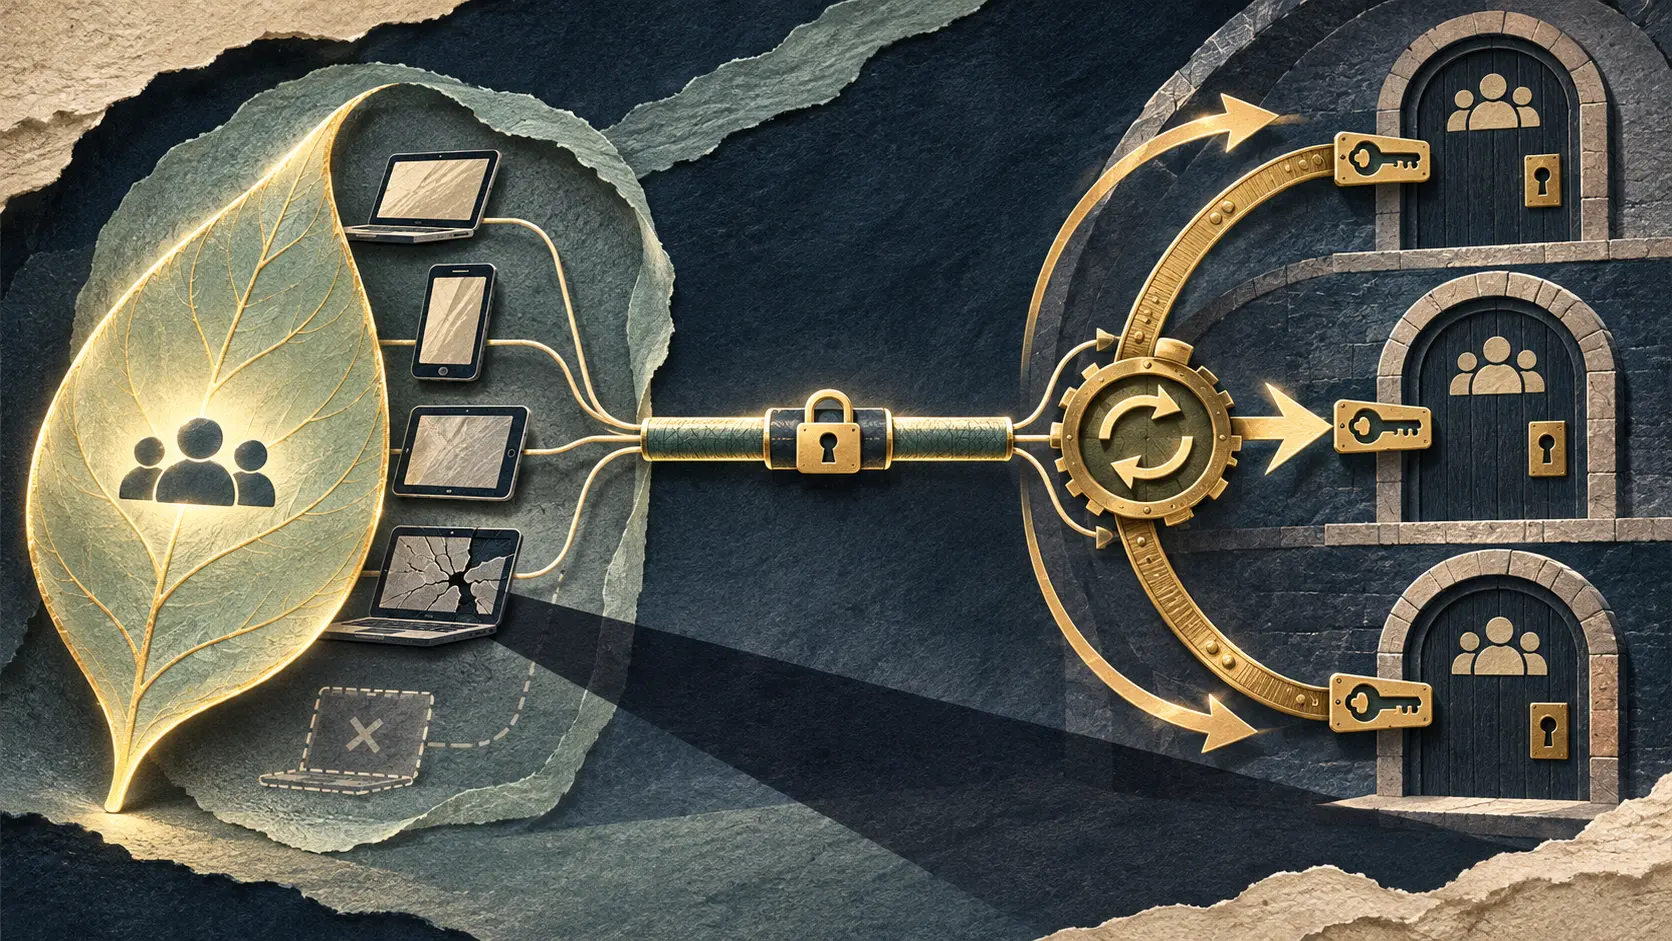
IETF 最新虚拟客户端草案把多台设备收进同一片加密群组树叶。省下来的树节点很直观;一台设备退出时,遍布各群组的换钥账单才真正出现。
IETF
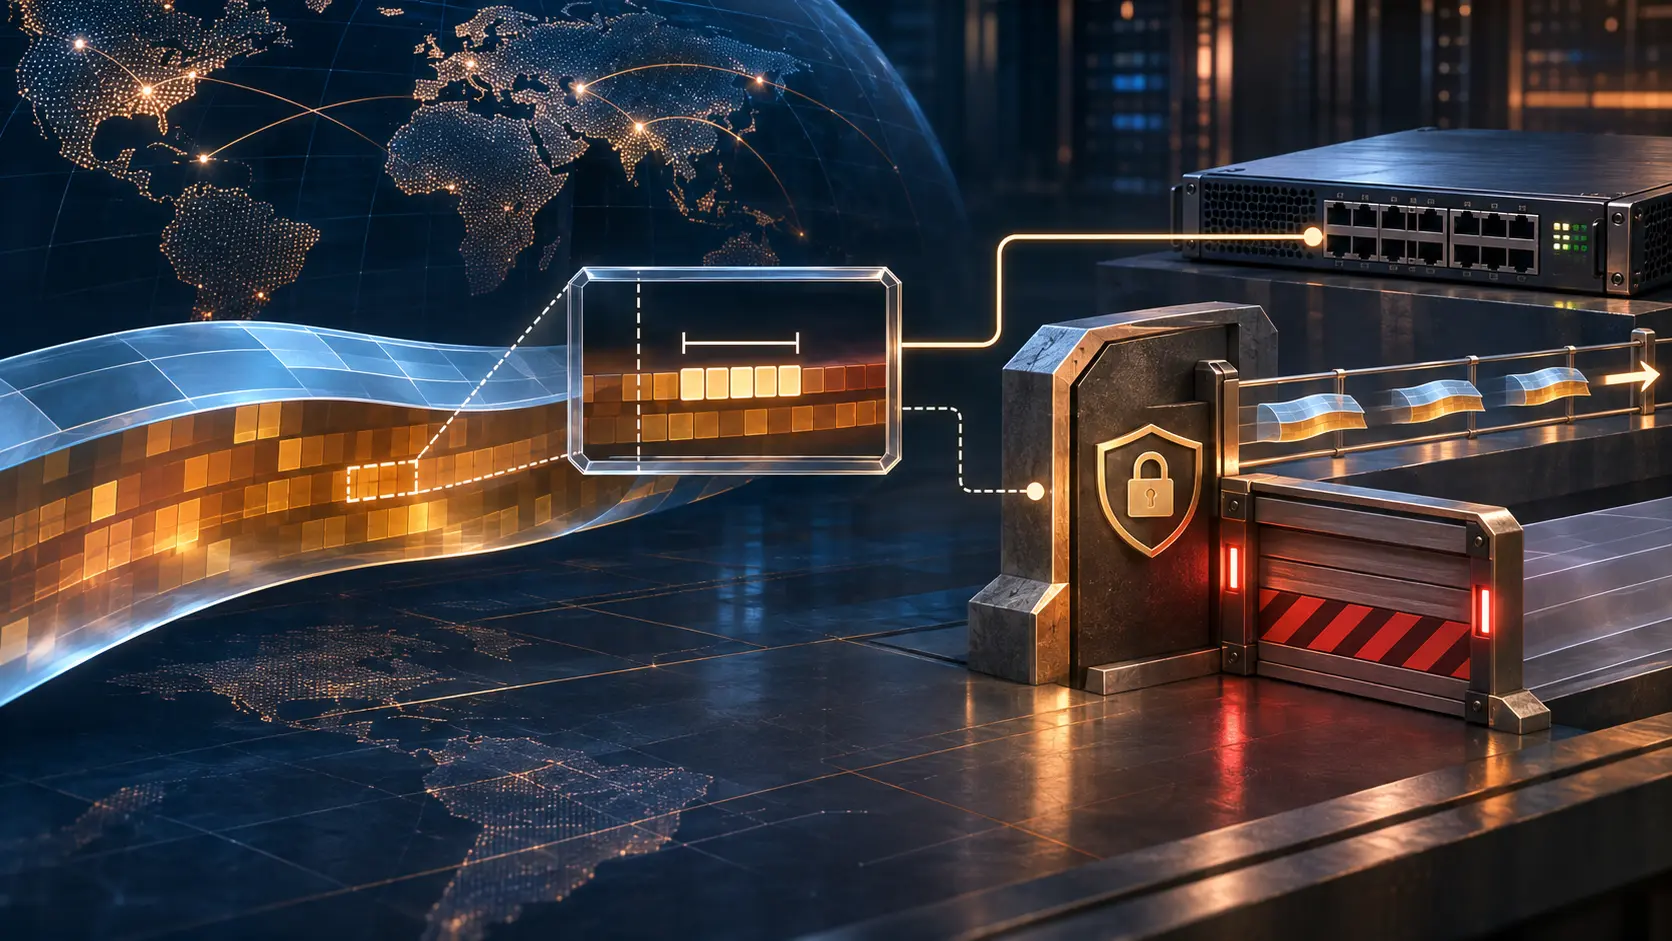
IETF 新草案把 FlowSpec 的过滤条件伸进固定内容字节。真正的刹车写在硬件能力不足时:不能删掉这项条件,照样执行更宽的封堵。
IETF
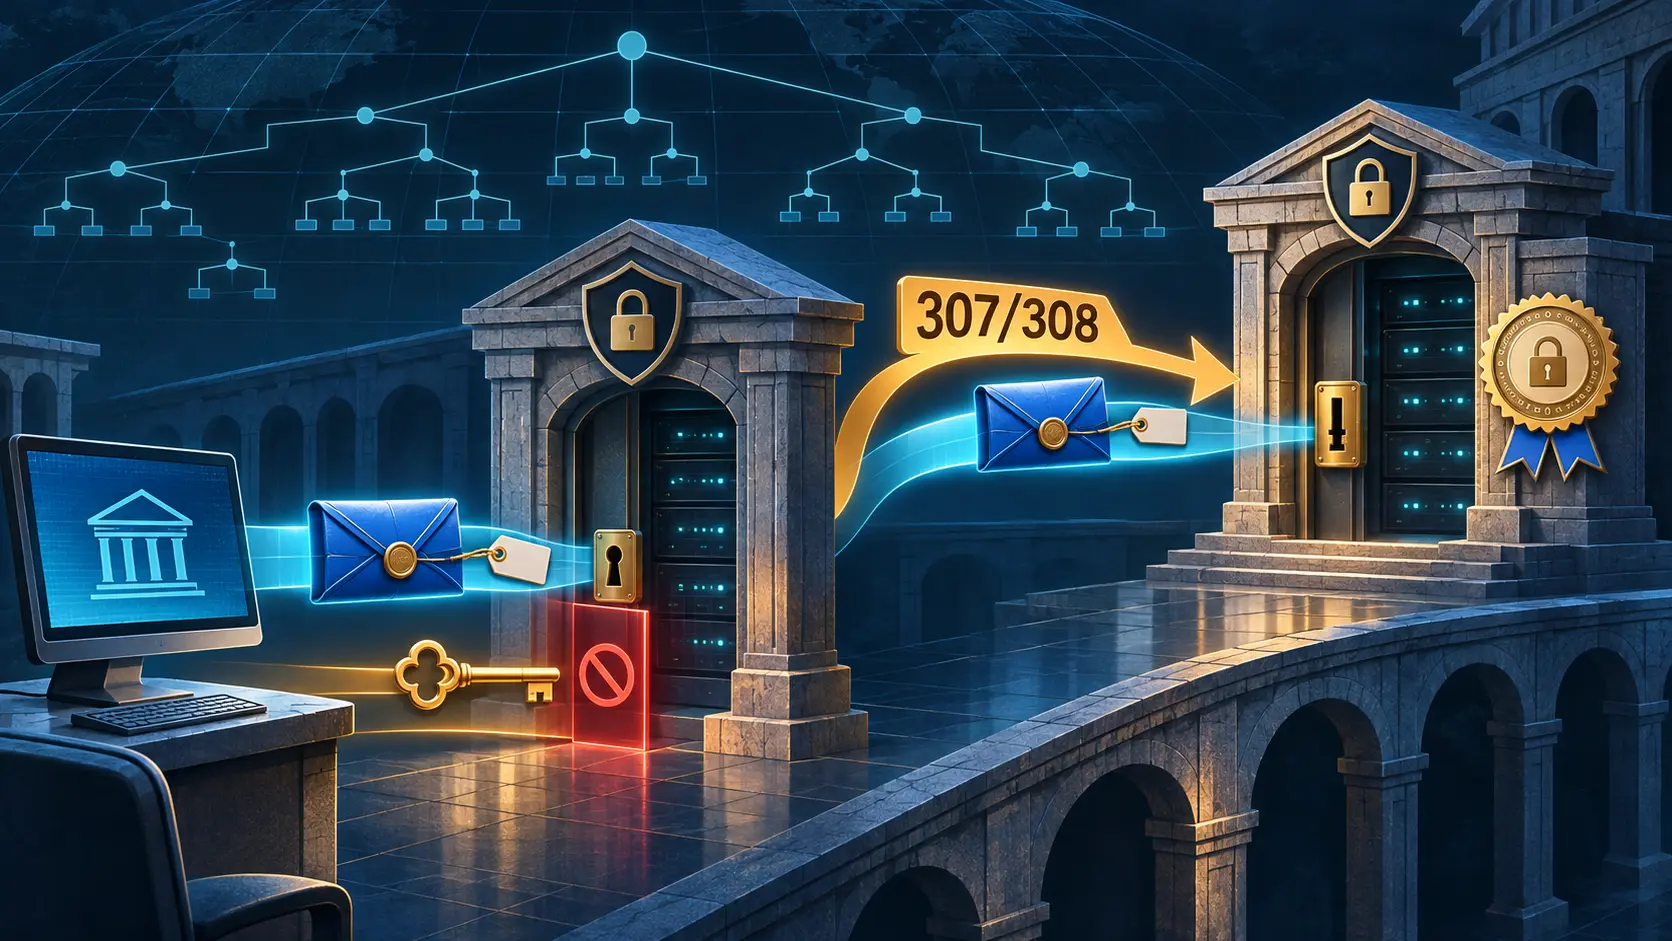
IETF 工作组新修订的 RPP 草案给域名注册操作设计了转址规则:请求可以换路,凭据能否跟过去,必须另作判断。
IETF
一份 11 月 2 日提交的实验性 EAP 草案想保护密码交换免受未来量子攻击。它同时把两个管理难题写得很明白:起始消息里的身份可见,服务器留存的验证材料一旦整套泄露,就得重新配置受影响凭据。
会员解锁
登录后即可解锁完整档案简报和深度专题。
加入后登录,即可解锁战略简报。
加入战略圈层面向 IP 资产所有者和管理团队:联盟简报、私密报告与分析师直接支持。
加入 Leadership Alliance