
开放标准机构,其制定的标准在全球广泛实施。
治理/IETF
IETF
IETF 持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
全球协议治理互操作性风险

协议流程与标准合法性。
各供应商和运营商的规范与实现差距
重大标准变更通常以 120 天以上的周期影响系统。
最新报道
IETF最新动态
1,286 篇文章

IETF
AAuth Events 把消息交给代收方,也把可见性带给代收方
首版 AAuth Events 草案为无法持续在线的智能体设置了一个常在线收件处。它让资源方知道消息已被妥善存放,却没有让资源方知道智能体是否及时收到;代收的同时,服务方也看见了原本尽量不向它暴露的资源关系。

IETF
父区承认这里有边界,却没有替私网承诺一条路
一条拟议中的 DNS 约定,让公共父区可以声明某个子区存在于另一套命名空间,同时不虚构任何可从公网抵达的权威服务器。空目标最重要的价值,不是“指向哪里”,而是把父区知道什么、又不知道什么说清楚。

IETF
两张各守上限的授权票据,仍可能花掉同一笔预算
一份新的 AAuth 探索性草案把支出上限写进单张授权令牌,并交给实际计费的服务执行。真正容易失守的却是发令牌的上游:几项任务同时获批时,同一份可用额度有没有被重复许诺?
IETF
DNS 响应省掉了梯子,验证责任没有省掉
SigTag 让解析器声明自己已经知道某条带签名的 Merkle Tree Ladder,权威服务器因而可以只返回精简签名。它减少的是重复传输,不是验证环节。缓存是否真实存在、是否绑定正确签名者、失败后怎样取回完整证明,仍需各自留下证据。

IETF
同一份有效签名,为何仍会有两种采信结论
一份供代理执行高后果操作的凭据,可能通过密码学检验,却不在某个执行方的信任范围内。新修订的个人互联网草案把这两个结论拆开,也把证据充分与真正授权留在不同的决策位置。

IETF
证书变小了,信任判断没有
证书变小了,信任判断没有 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
消息没变,也不能让经手的节点消失
一条委托请求穿过多个工作负载时,内容的连续性与参与者的完整名单不是同一份证据。WIMSE 新修订的一份个人草案,正把这个容易被忽略的差别写进可验证的链路设计。

IETF
固件清单能签名,目标设备未必认识其中的可选指令
SUIT 更新管理草案的最新修订把一个容易被忽略的问题留给具体部署:向某批设备投递之前,谁能证明它们实现了清单所依赖的可选扩展?签名有效与设备具备相应能力,是两项不同的判断。
IETF
证书仍覆盖这个号码,不代表这通电话值得信任
STIR 的 OCSP 扩展解决的是一个常被忽略的窄问题:证书没有被撤销时,来电号码是否仍在它的授权范围内。它给验证方增加了一张更及时的回执,却没有替运营商判断来电者是谁、意图如何,更没有替用户决定是否照办。

IETF
SR 策略规模测试通过,不等于 ECMP 性能达标
一份设备报告若只写“支持大量 SR 策略,并通过 ECMP 测试”,采购方很容易读出一个并不存在的速率承诺。IETF BMWG 9 月 22 日修订的草案恰好把这种混淆划出了边界:多路径在规模测试中被核验能否工作,性能基准却不在该项测试范围内。

IETF
LAKE 的 AuthKEM 新稿删去“四条消息换取身份暴露”的捷径
设备握手少走一步,代价可能是把谁在发起连接提前告诉旁观者。IETF LAKE 工作组 9 月 28 日的 AuthKEM 修订稿不再保留这种四消息变体,而是把五条消息列为必经流程;但这仍是草案,不是已经落地的安全承诺。
IETF
服务器把文件标为不可缓存,客户端仍须真正照做
NFSv4.2 即将获得一种标准信号:服务器可以告诉客户端,某个文件不适合把数据长期留在本地缓存。这个信号的价值恰在于边界清楚——它记录要求,却不冒充执行结果。

IETF
BGP 最优路径草案遭早期审查:转发检查失败后,路由怎么办
路由表里有下一跳,不代表选定的数据平面真能把包送过去。IETF 一份早期审查抓住了更深的问题:即使做了转发检查,草案也尚未说清失败结果怎样改变最优路径资格。
IETF
电量由接收端消耗,画面却仍由发送端决定
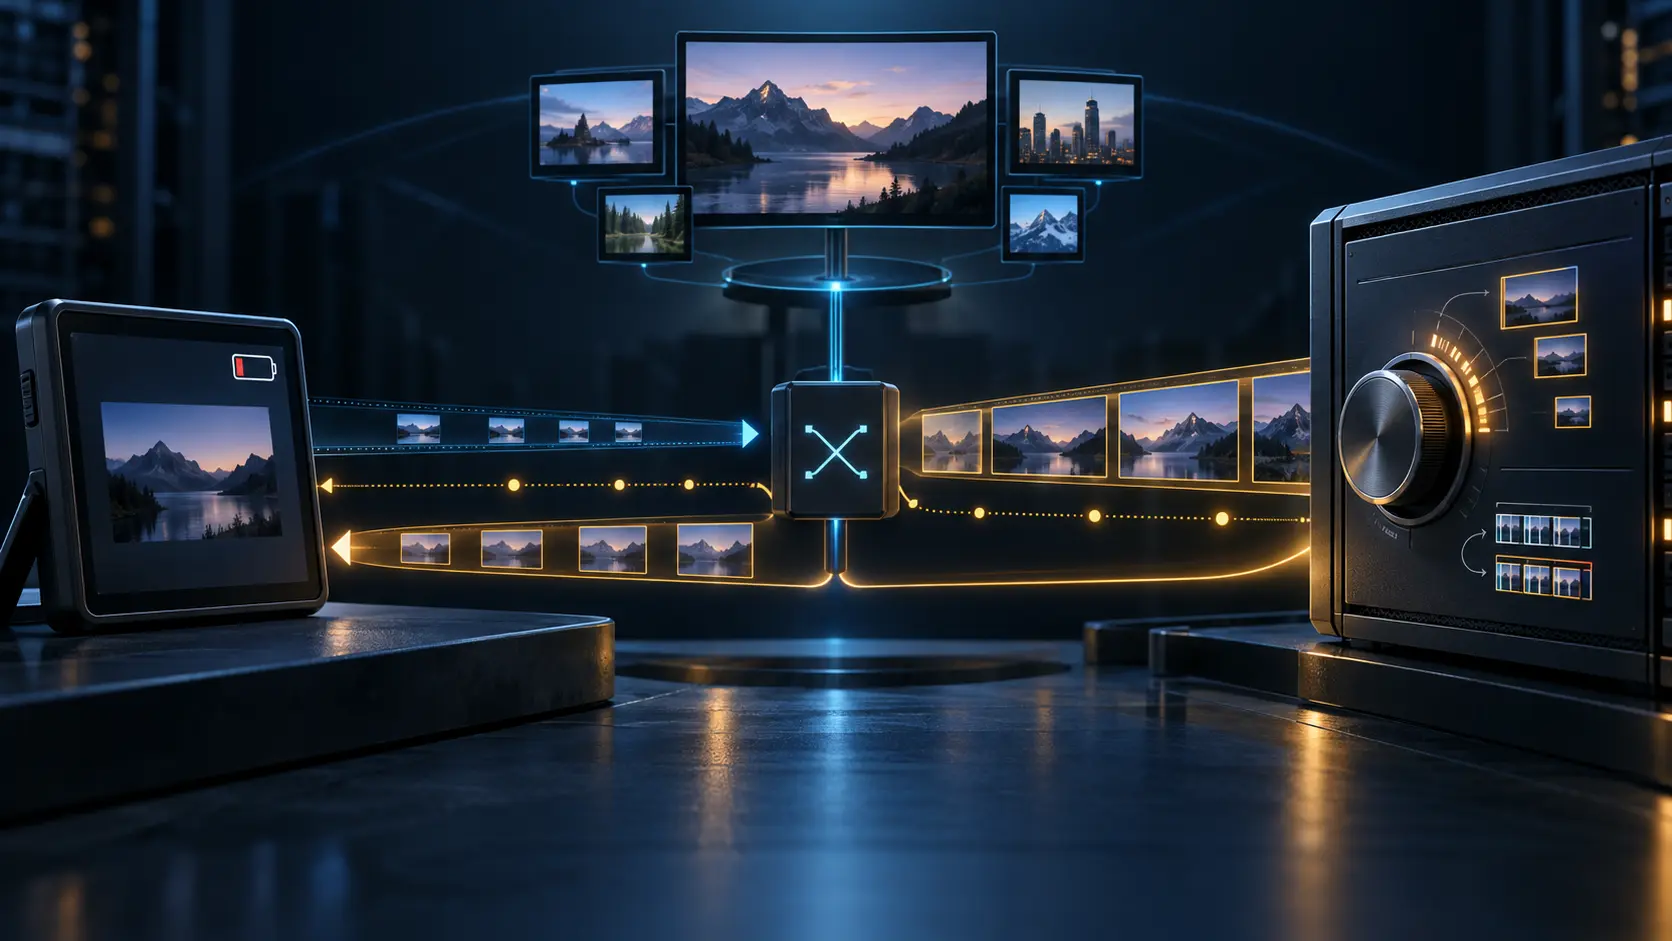
视频会议还剩四十分钟,笔记本的电量却只够二十分钟。IETF 一项已获批准、正在等待 RFC 编辑发布的机制,允许接收端请求降低帧率或分辨率。它没有把编码器的控制权交给接收端,却第一次让“谁承担设备代价、谁决定视频参数”这组关系以标准消息留下记录。

IETF
HPKE 拟取代 RFC 9180,却没有接走两种 Auth 模式
一份标准可以更新引用,却不能替应用回答“我依靠哪一种发送方身份保证”。进入 IESG 审议的 HPKE 继任草案,让这道兼容边界变得具体。

IETF
设备证明了密钥,证书仍不能证明设备持续健康
IETF 已批准的 ACME 设备证明扩展,可以把一次证书申请与具体设备或安全硬件模块连接起来。这是一张有价值的签发凭据,却不是设备当前健康、当前归属或后续每次用钥行为的实时证明;最终证书甚至可以有意不公开当初用于授权签发的硬件身份。
IETF
源地址过滤器无法独自发现自己判错了
一台边界路由器可以依据本地表项放行或丢弃报文,却未必知道结果是否正确。进入 IESG 最后征求意见阶段的 SAVNET 草案,把查错所需的反馈放在了网络之间。
IETF
BIER Ping 报告转发成功,一个缺失出口仍可能藏在位图里
2026 年 9 月 21 日,IESG 批准 BIER Ping 进入 Proposed Standard。它让组播转发层能够给出更精细的答复,却也暴露了一个容易被仪表盘抹平的事实:一个出口回报成功,不代表原始位图里的每个出口都已交账。

IETF
RSVP 最后一组认证密钥到期后,协议仍可能继续使用它
密钥期限通常被理解为一道截止线。但当替代密钥没有就位,直接切断 RSVP 控制消息也可能影响既有预留。正在征求意见的 IETF 草案保留了一条例外路径:继续认证,不让到期状态悄悄变成“从未发生”。

IETF
C509 压缩了证书,不能压缩“签了哪些字节”
一张证书从 DER 换成更短的 CBOR 表示,传输负担可以下降;验证者面对的却不是“看起来相同”的文字,而是一段必须准确界定的签名对象。IETF 最新的 C509 草案修订,把这条边界写得更具体。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入 Strategic CircleLeadership Alliance 简报
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance