
主题
软件生命周期与供应商锁定
在主题维度下,软件生命周期与供应商锁定主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
注册表已经有名字,应用为什么仍然沉默
变更窗口里,DNS 控制台显示一种新资源记录已经“注册”。权威服务器接受了它,从服务器也能传送,抓包中还看得到完整字节。可真正依赖这条记录的应用仍按旧路径运行。RFC 5395 所揭示的不是一个罕见故障,而是一条经常被压缩成单个勾选框的治理链:编号获批、IANA 登记、中间系统保真、应用理解和用户结果,是五张不同的回执。
IETF
代码生成器省掉了 XML,却没有省掉责任:RFC 5381
当开发者只需调用一个 Java 方法,远端网络设备看起来就像本地对象。RFC 5381 展示了这种便利,也暴露了它的代价:WSDL 能生成客户端和服务器的共同语法,却不能决定会话由连接还是 cookie 负责,更不能证明一次调用已经获得授权并改变了设备。

互联网历史
通用客户端是一种诱惑:RFC 3981 有意让核心协议保持不完整
共同语法最容易被误认成共同理解。RFC 3981 让 IRIS 共享查询封装、引用与延续机制,却把真正有意义的搜索、结果类型和实体关系留给各类注册信息服务自行定义。核心单独使用时能力有限,恰恰是这套架构的设计目标。

IETF
地址没有变,故障被藏进了映射里:RFC 5380
管理界面看到的是一条稳定的 Regional Care-of Address。真正承担可达性的,却是不断变化的本地地址、MAP 缓存、双向隧道和一组相互约束的时钟。RFC 5380 减少了远端信令,也把“连续性是否真实”变成了一项必须单独举证的本地责任。

互联网历史
同一个名称跨过三种存储传输,却没有指向网络地址:RFC 3980
一台存储阵列可以同时提供光纤通道、SAS 和 iSCSI 接口,却不因此变成三台设备。RFC 3980 让既有 NAA 标识符成为 iSCSI 名称的基础,把逻辑身份带过传输边界;它没有把这个名称变成 IP 地址、可用路径或已认证会话。

IETF
一行 Privacy,五套处理边界:RFC 5379 没有授予全局改写权
同一条 SIP 消息里,身份、路由、会话描述、签名和对话关联同时存在。把 `Privacy` 理解成“发现敏感内容就全部清洗”,看似积极,实则把一项有限请求扩张成了对整条消息的处置权。RFC 5379 的价值,正在于把请求、目标字段、独立规则和最终效果重新分开。
IETF
同一份 RFC 里,正文、引文、语法和表格走向了不同许可通道
一份文档看起来只有一个文件,却可能同时装着完整作品、外部引文、可供机器处理的语法、值表和普通说明文字。RFC 5377 没有把“位于 RFC 内”当成统一许可结论。它把不同组件和使用方式分开:完整复制、未修改引用、代码提取与改编、普通文字修改,各自需要不同的授权凭证。

IETF
六次主头更新都消失后,旧编号重新变成了“当前编号”
接收端保存了一份编号为一的 JPEG 2000 主头。此后,编码参数连续改变了六次,每次携带新主头的关键更新都没有到达。三位编号最终绕回一。监控看见的是“相等”,历史发生的却是整整一圈变化。RFC 5372 没有把编号设计成新鲜度证明;它明确写出了这种缺证据后的陈旧状态风险。

IETF
Note Well 提醒规则存在,却不能替提交人证明权利来源
在 IETF 的协作环境里,参与者会先看到 Note Well;在书面材料里,也会看到版权声明和各种 legend。它们很重要,因为规则不能躲在界面背后。但 RFC 5378 划出了一条更重要的边界:告知不等于授权文书。权利来自在既定政策下作出 Contribution 的行为,而提交人的确有权处理雇主、共同作者或第三方材料,则需要另一条证据链。
IETF
三条会话都举起了结束标记,完整画面仍未被证明
同一幅 JPEG 2000 画面被分进三条 RTP 会话。每条会话都在自己的最后一个包上把 Marker 置为一。三个“结束”都是真的,却没有任何一个单独证明三条层次都到齐、内部没有缺口,更没有证明解码器显示了约定质量的画面。RFC 5371 的关键不在于缺少结束信号,而在于结束信号有严格的管辖范围。
全球云服务趋势
Progress为Domo支付的价格,押注的是裁员式流失后的收入
Progress Software 以 4 亿美元现金收购 Domo 的 AI 与数据平台,并将交易估值描述为约为“稳态收入”的 1.4 倍。这个分母并非 Domo 最近报告的收入:Progress 预计,主动放弃部分按席位计费的合同、专业服务收入下降后,收入会收缩。

互联网历史
对端可以使 STag 失效,本地层仍须核验:RFC 7145
一次 RDMA 存储任务结束时,它曾开放的内存访问权限未必也已撤销。RFC 7145 将最后的确认责任交给发起端:对端的响应可以触发 STag 失效,却不能单独证明本地状态已经改变。

亚太地区国家电信趋势
VEON与Amdocs签下十年运营赌注,但这不是AI收入增长的证明
VEON 宣布由 Amdocs 在未来十年运营并持续现代化其欧亚核心技术业务,并将 QazCode 的某些知识产权用于 Amdocs aOS。公告没有披露合同价格,也没有证明这项合作会带来多少数字业务收入。

互联网历史
会话尚未结束,分组密码上限已先到:RFC 7146
块存储会话仍在正常传输时,同一 IPsec 密钥保护的数据量可能已经逼近密码学边界。RFC 7146 将这种错位写入互操作基线:当分组长度让高速传输中的频繁换钥变得沉重,一种原本必须实现的算法可以降为可选。

IETF
注册表证明这个名字归谁定义,却不证明这串号码归谁使用
RFC 5341 解决的是参数名称冲突和规范出处。把 IANA 行升级成号码归属、路由授权或来电身份,会让命名治理替不属于它的系统作证。
领导者
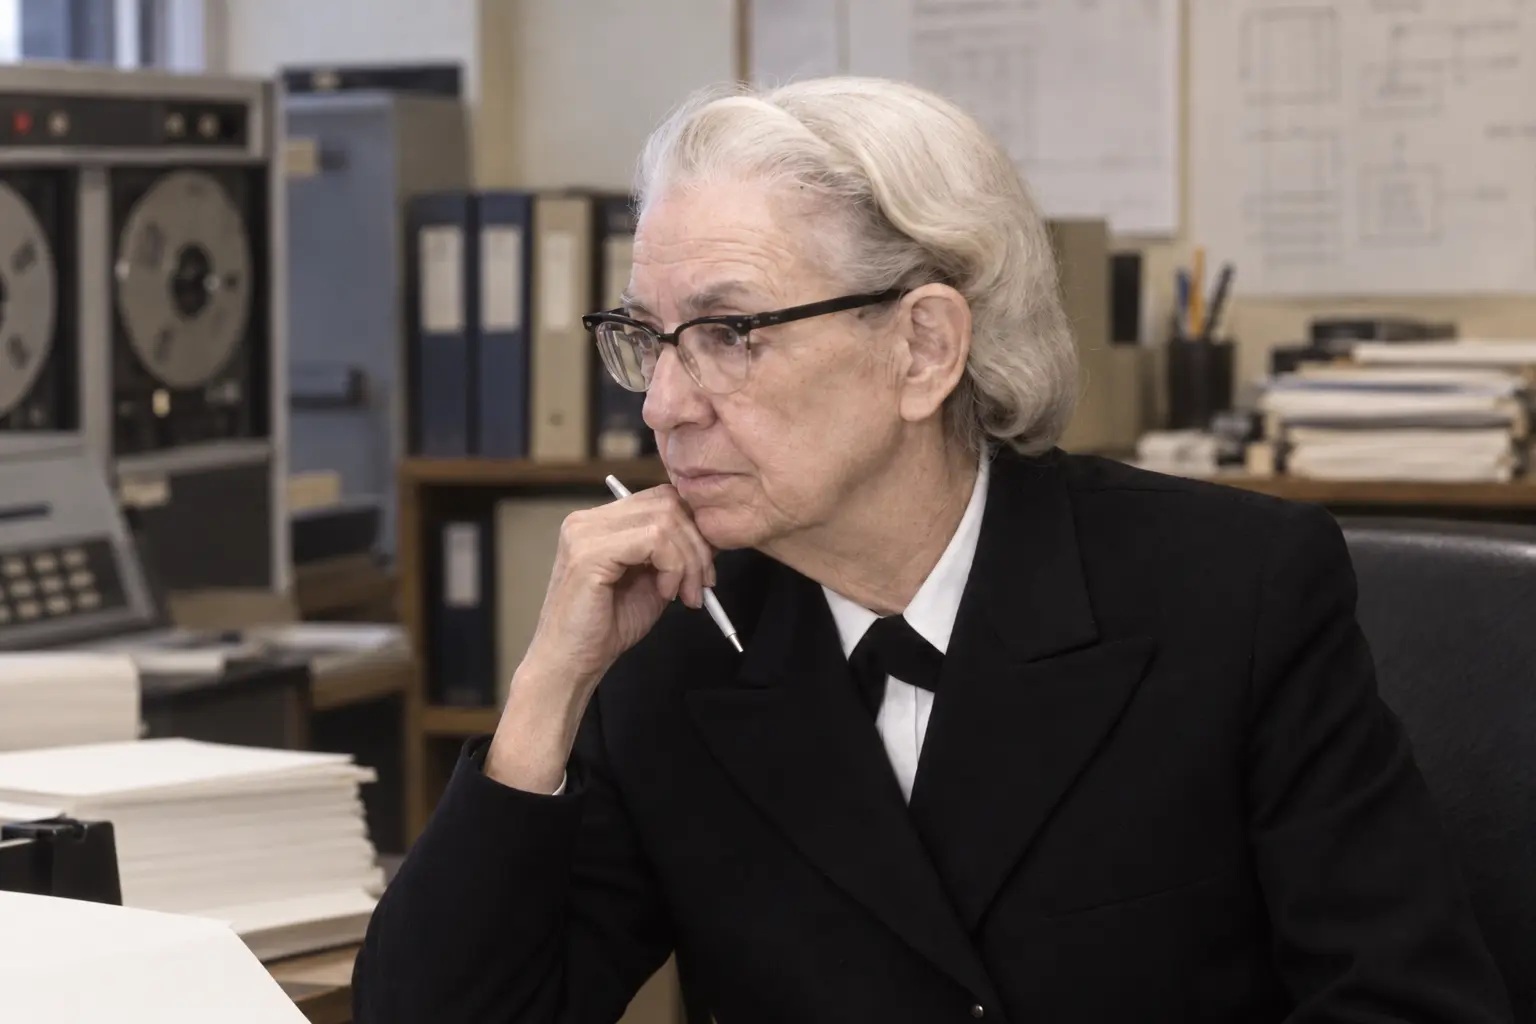
Grace Hopper 让可移植性经得起测试,也把功劳归给团队
采购文件里写着 COBOL,并不能证明两家厂商的编译器会给出相同结果。Grace Hopper 1967 年重返 U.S. Navy 服役后,参与把这种疑问变成可重复的验证流程。她在多年后的口述史里还特别说明:让同一套测试程序跨机器运行的关键设计,来自 George Baird。

IETF
为保护其他收件人,降级记录少了一环
一封邮件同时发给多人,其中一个 UTF-8 地址需要改用 ASCII 备用地址。RFC 5504 不允许把原始收件地址写进共享的 `Downgraded-Rcpt-To`,因为那会向其他收件人泄露信息。这个隐私限制是合理的,却也揭示了实验方案的根本困难:系统既要改写身份,又未必能在最终邮件中留下完整、可信的改写链。
IETF
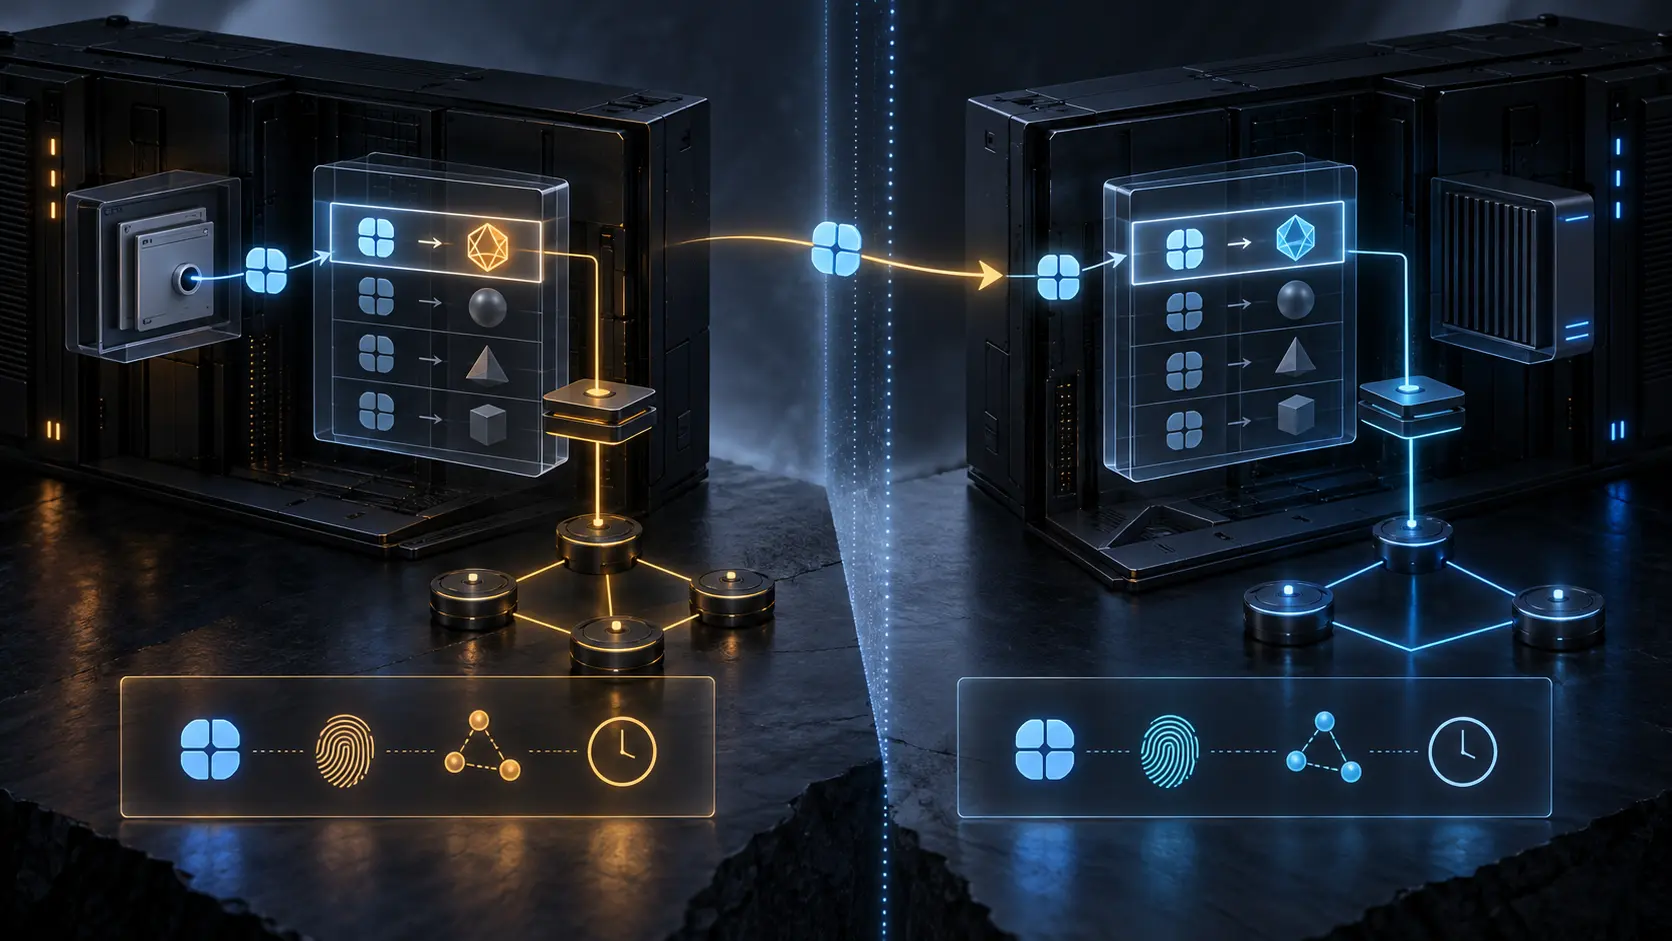
它长得像 IP 地址,却只在这一台机器上认识那位主机
兼容层最危险的成功,是让旧应用完全看不出自己拿到的不是普通地址。RFC 5338 里的 LSI 能把主机身份塞进旧套接字接口,但它的解释权仍留在分配它的本机。
IETF
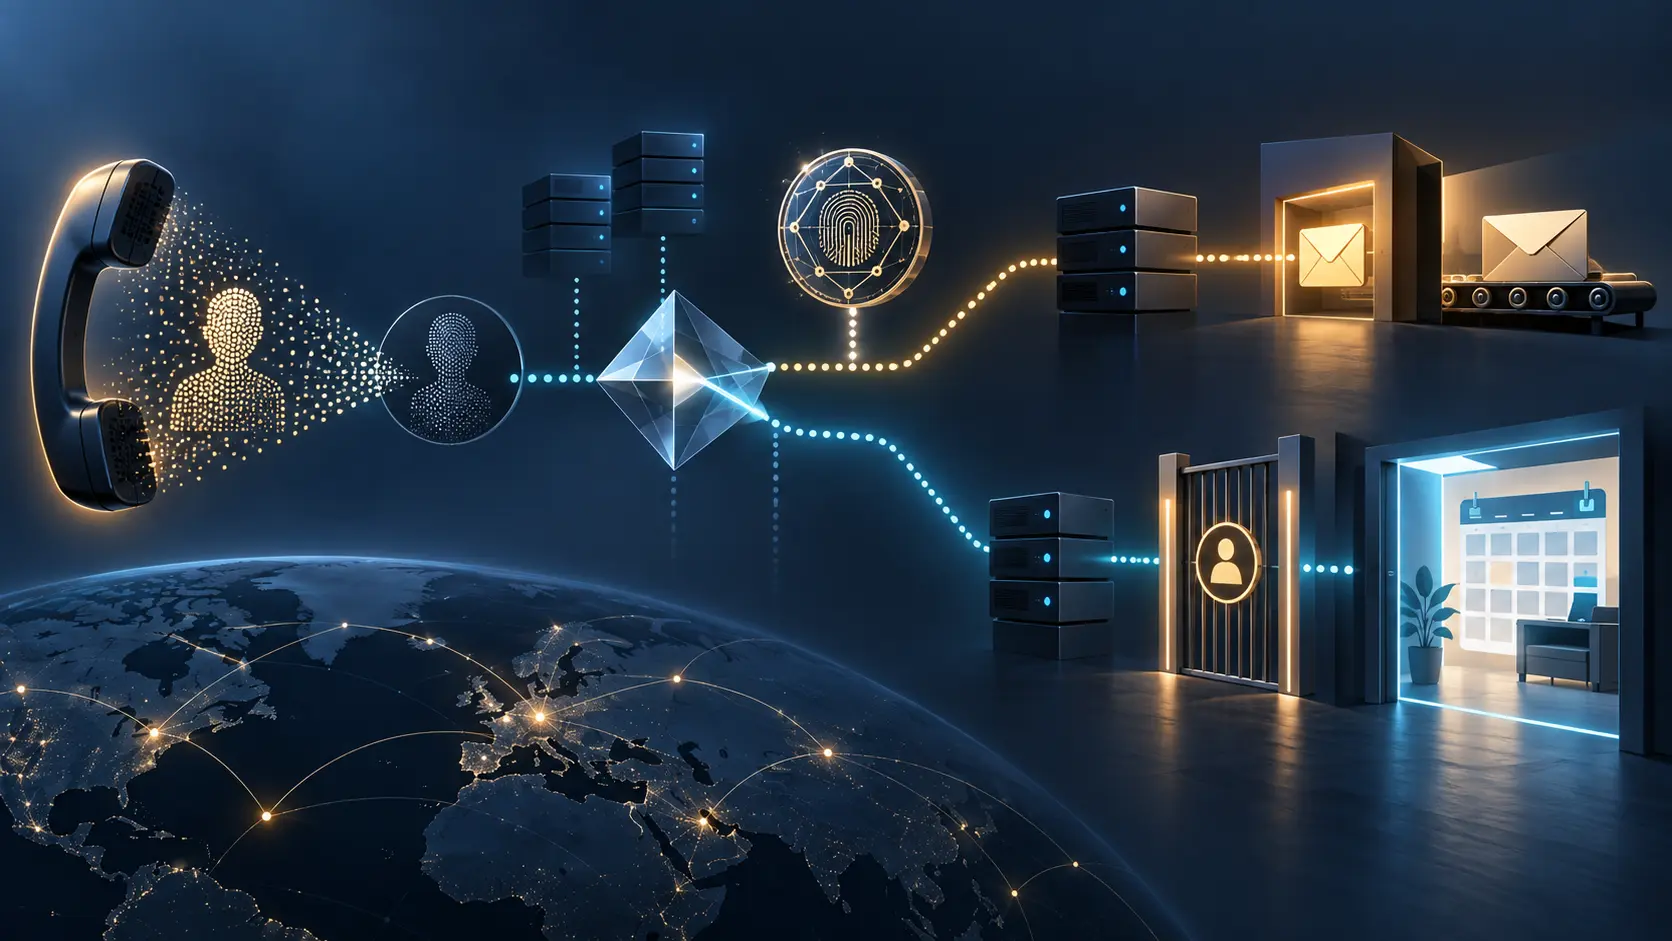
DNSSEC 验证了日历地址,服务仍然有权拒绝访问
一个 ENUM 查询返回 `E2U+ical-access:https`,验证解析器给出 DNSSEC 安全状态。客户端随后连接 CalDAV 服务,却因没有权限而被拒绝。这不是前后矛盾:RFC 5333 让 DNS 发现一个有类型的日历 URI;DNSSEC 证明的是 DNS 数据,而不是调用者拥有读取、写入或安排会议的权力。
互联网历史
名称先被保留,邮箱尚未就绪:RFC 3656
在分布式邮件服务里,防止两台服务器争用同一个邮箱名只是第一步。RFC 3656 把名称占位与邮箱真正可供客户端使用分成了两个状态。