
主题
制裁与合规压力
在主题维度下,制裁与合规压力主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
案例档案
美国禁了五家供应商,却没把关联公司地图发到采购桌上
一份禁购名单写着五家公司,采购人员面前的报价单却可能写着另一家公司。要判断两者有没有股权或业务关联,需要追到供应链里。美国总务管理局已经做了这件事;截至 2026 年 5 月,它掌握了约 700 个子公司及关联公司的线索。问题出在下一步:掌握线索的部门与负责花钱的其他联邦机构之间,仍没有稳定、可核对的传递路径。
案例档案
一次网络入侵,四十八套上报规则:华盛顿的钟到底听谁的?
值班团队发现系统被闯入,先要查清入口、切断风险、守住服务。法律时钟也在走:哪一项联邦规则已经触发?报告要发给谁?美国政府问责局在 2026 年 7 月的审计中列出 48 项要求私营机构上报网络安全事件的现行规则。它们对事件、期限和提交内容的要求并不整齐。联邦政府开了许多收件口,却没有交给运营者一张可靠的转送地图。
报道
OFAC 列名两天后,一个 .org 域名退出 DNS。Timo Hilbrink 说,RIPE 还没准备好。
在 RIPE 93,Timo Hilbrink 以 Autistici Inventati 为例追问:制裁应急预案究竟要控制什么?公开记录确认了 OFAC 的列名和一份交易善后许可;会议文字稿记下域名被移出 DNS 的说法,却没有 PIR 解释这一决定的文件。
报道
域名从 DNS 消失后,RIPE NCC 董事会写下了“暂时”
一件域名暂停事件进了 RIPE NCC 董事会议程:应急方案被提出来,风险被“暂时接受”。董事会自己的风险框架,正在等这一项的负责人和复查日期。
报道
RIPE NCC 的制裁审查队列又排上 39 条警报
最新季度报告把 2,339 条警报分在几个不同状态里。最醒目的变化藏在一栏:7 月还是零的“尚未启动”,到了 10 月 1 日变成 39 条。
报道
RIPE NCC有39条制裁筛查警报尚未启动调查
RIPE-868 截至 10 月 1 日的快照显示,39 条警报尚未启动调查,另有 119 条正在调查。多数潜在匹配最终会被排除,但在核清前,RIPE NCC 暂停新的资源申请和转移处理。
案例档案
法院上了制裁名单,登录系统却拿到了通行证
美国把国际刑事法院列为制裁对象,同时给通信和企业软件开出明确许可。欧盟随后要求服务商照常供给。真正决定系统能否运转的,是供应商读哪一条、怎么读。
报道
RIPE 把四名成员列为“待核查”,其中一行资源栏全是零
一份制裁透明报告里,最耐人寻味的不是最大的地址数,而是尚未结案的状态如何挡住下一笔登记交易。
案例档案
保加利亚 DSA 案焦点转向国内执法权限
European Commission 10 月 1 日发出的补充通知,把争议延伸到两家国内机构的授权和罚则设计。保加利亚监管机构称已有三家机关分工;欧盟法规并未规定机构数量。
案例档案
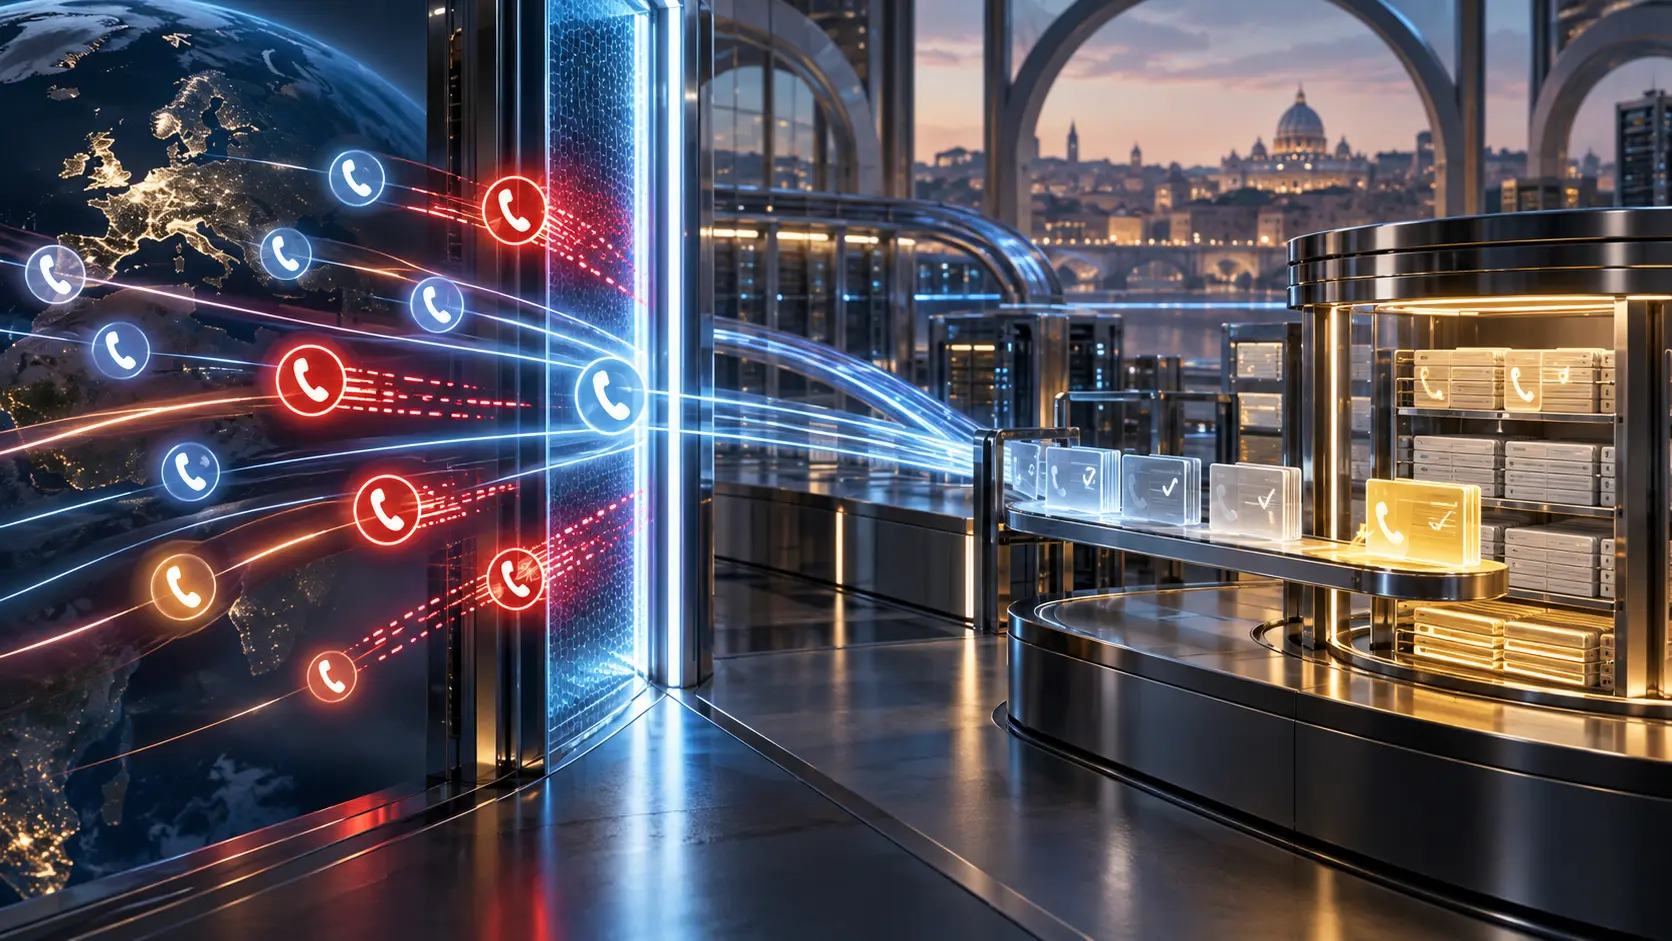
AGCOM封锁的1.91亿通电话,衡量的是过滤量而非避免的诈骗
意大利监管机构称,八个月内拦截约 1.91 亿通电话,并对两家公司罚款共€822,500。这是两种不同控制的结果,既不等于已证实的受害人数,也不代表避免的损失。
互联网历史
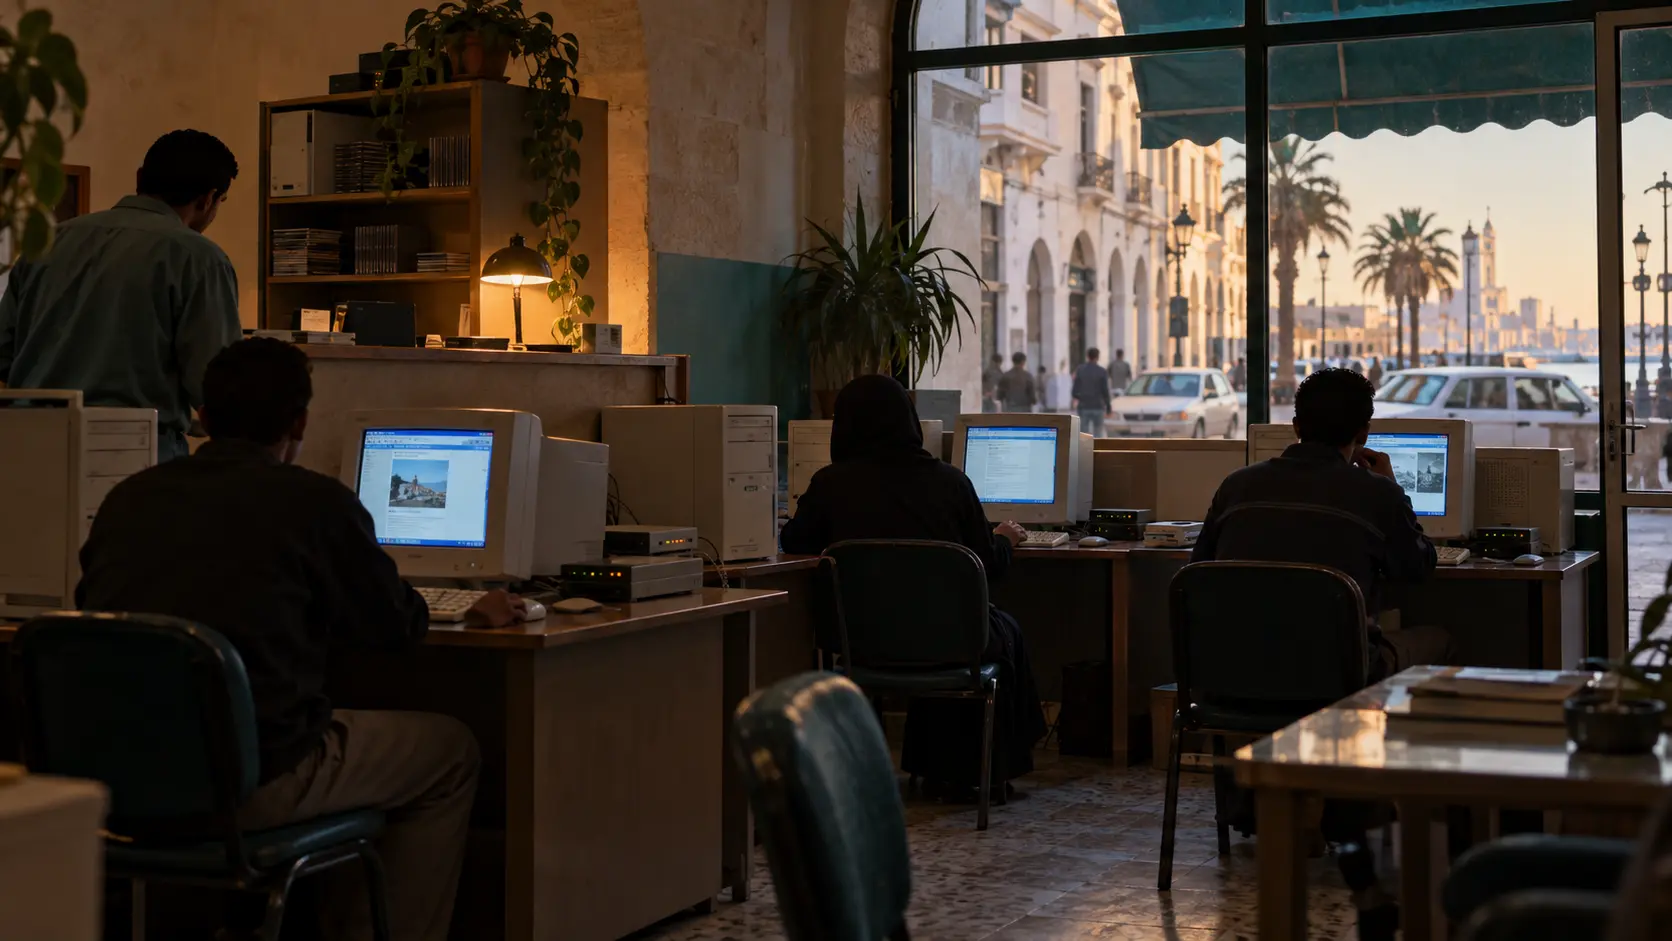
利比亚互联网在 1998 至 2000 年间分阶段开放
利比亚互联网的起点取决于我们测量哪一个门槛:国家机构联网、服务商获牌、特定人群获准接入,还是公众日常使用。1999 与 2000 年的记录,恰好在公共接入点出现时发生冲突。

案例档案
三个月后无后续:Svea Bank 制裁决定与 abuse 联络渠道均未产生可证明的整改
2025 年 12 月 17 日,瑞典金融监管局(Finansinspektionen,FI)对 Svea Bank AB(组织号 556158-7634)作出决定(FI dnr 23-13249):一项正式批评(anmärkning)和 1.7 亿瑞典克朗的制裁金,理由是违反反洗钱规则的核心部分。决定书的执行部分只有这两项,没有整改命令(föreläggande),也没有报告义务。三个月后,公开记录显示:FI 没有公布任何后续执法行动,Svea Bank 没有对这项决定提出上诉,两条问责渠道——监管制裁与 RIPE 注册库对遗留网络块…

案例档案
只验证送达、从不证明处理:Svea 旧网络块滥用联络渠道的问责断点
当一份监管处罚决定书里只有一条公开批评和一张罚单,而没有任何强制的整改命令;当一张路由了多年的网络地址块在注册数据库里挂着一个技术上"有效"的滥用联络邮箱,却找不到任何公开记录证明这个邮箱处理过一份报告——问责究竟发生在哪里?本文以瑞典 Svea Bank AB 的两套问责渠道为样本,追问这个问题。

报道
Svea 滥用联络角色:可投递性验证,而非可证明的处理
在 RIPE 数据库中登记并被多个第三方镜像渲染的 Svea 旧网络块滥用联络方式,是一个沿 Verizon Business/UUNET 谱系承袭下来的共享邮箱。RIPE 政策对该属性每年至少验证一次,但验证只检查技术可投递性——语法、域名、邮件服务器配置——从不证明有人阅读或回应报告。本研究检索到的公开来源中,没有任何一份记录显示该邮箱曾就 193.105.138.0/24 收到、答复、升级或整改过任何报告;而针对 Svea Bank AB 唯一可证明的问责事件,走的是与注册表联络界面完全分离的金融监管渠道。
全球机构
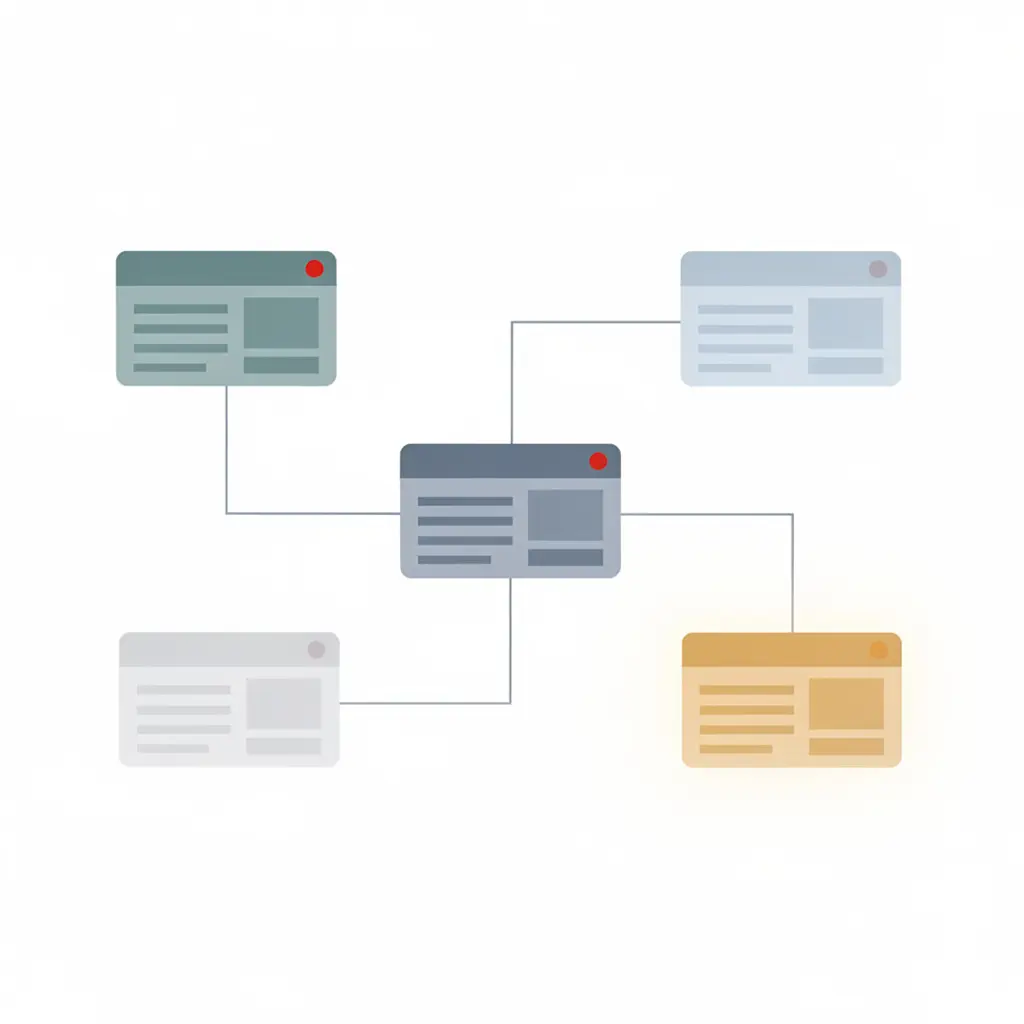
注册库仍指向已消亡的公司名:监管确认义务转移之后,Svea 滥用举报界面为何依然分裂
当瑞典金融监管局在 2025 年 12 月 17 日对 Svea Bank AB 处以 1.7 亿瑞典克朗的反洗钱制裁、并再次确认 2022 年 1 月 3 日的合并已把母公司 Svea Ekonomi AB 的全部业务并入银行时,监管层面的责任继受已经写进了公文。但在互联网号码注册库的公开记录里,同一企业家族的滥用举报界面却呈现出另一幅图景:组织对象已改名给存续银行,人物对象却仍写着已消亡的公司名,不同镜像展示的滥用举报联系方式相互矛盾,被路由的前缀背后还站着第四个名称各异的 Svea…
欧洲与中东区域 ISP
彼尔姆的运营商,加里宁格勒的控股公司:ER-Telecom Holding(Dom.ru)2023–2026年的公司状态变化
在网络资源数据库里,Directory 条目 "Network Operation Center JSC ER-Telecom Holding Ufa branch" 的名字指向乌法;但真正决定这个网络归属与命运的,是它背后一家名为 JSC "ER-Telecom Holding" 的彼尔姆运营商(消费品牌 Dom.ru)及其加里宁格勒注册的母公司 MKAO "ER-Telecom Holding"。本报告以可核实的公开记录为准,梳理 2023–2026 年间实际生效的公司状态变化:塞浦路斯迁册加里宁格勒后的唯一股东结构、Akado/М-Ком 并入…
ICANN
autistici.org 的暂停状态有时间戳,却没有公开决策凭证
PIR 的 RDAP 记录能准确显示 `autistici.org` 何时发生状态变更,也能显示注册局仍在施加哪些控制;但它没有回答是谁把美国的制裁指定转换成了整个域名的停用动作、依据哪条规则、为何没有等到退出许可期末,以及是否评估过影响更窄的做法。
北美机构趋势
Centrus 把四座未来融资时钟装进了 5 亿美元发行
融资公告喜欢把复杂交易压成一个数字,资本结构却不会因此同步完成。Centrus Energy Corp. 这次发行先带来约 5 亿美元毛收入,再放入一层几乎已经付清的预融资认股权证,最后附上四组跨越 2028 至 2031 年的普通认股权证。现金、股份与决定权各有自己的时间表。

拉丁美洲与加勒比机构趋势
Chevron 委内瑞拉60万桶日产目标:先看三本合资账,再看现金
一桶原油从井口出来,并不会立刻变成 Chevron 的产量,更不会立刻变成 Chevron 的收入。9 月 2 日公布的委内瑞拉扩张计划,恰好把这条链条拉长了:三家合资企业、三种持股比例、超过 70 亿美元的五年投资安排、两套公共权力许可,最后还有“现金收到才确认收益”的会计门槛。

欧洲与中东云服务趋势
欧盟 AI 法需要系统清单
风险规则无法治理机构尚未发现的 AI。合规应从已部署系统、用途、供应商和受影响者开始。