
主题
RPKI 与路由安全
在主题维度下,RPKI主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

欧洲与中东区域 ISP 趋势
SeaExpress 的 AS31444 路由可见性清晰,授权责任却仍需逐前缀核验
SeaExpress 的 AS31444 路由可见性清晰,授权责任却仍需逐前缀核验 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP 趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

号码资源协会
一次 ROA 变更需要授权与撤回台账
路由验证结果可以是 Valid,但组织内部未必还说得清是谁批准了授权、哪些值发生了变化、失败时又该由谁撤回。ROA 治理需要把意图、发布、观察和退出串成证据链,而不能把绿色状态当成全部答案。

报道
APNIC 防火墙重启,把注册写入与仓库读取放进了同一只时钟
APNIC 公布的故障窗口只有八分钟:一台网络防火墙检测到硬件故障后重启,六项服务出现中断。八分钟足以描述设备事件,却不足以回答用户真正面对的问题——在断连前已经发出的注册变更、社区帖子、公开文件请求或 RPKI 操作,究竟没有进入系统、已经受理、仍在排队,还是完成但尚未在另一界面可见?

IETF
RPKI 发布 BCP 可以写 MUST,运营者仍要拿出证据
IETF 正在审议一份面向 RPKI 发布服务的最佳现行实践。草案里的大写措辞很重,`MUST`、`SHOULD`、`RECOMMENDED` 一应俱全;紧接着的一句限定同样重要:这些词用来强调运行上的重要性,并不是正式的实施要求。二者之间并非矛盾,而是一条清楚的责任线——IETF 可以确立实践,某个具体服务是否真正实行,仍须由可核验的运行记录来回答。

报道
ARIN 的 ROA 告警盯着删除,却没有盯住路由授权的变化
ARIN 的一个 API 事务可以原子地创建、修改和删除多项路由授权,但现有告警边界仍围绕“删除”设置。两份公开建议把运营者推向邮件轰炸或彻底静默;更稳妥的单位应当是一笔事务造成的净变化。

报道
LACNIC 的四厂商 BGP 对照表少了一列配置
同一个畸形 Prefix-SID 属性沿路径传播时,据报先后遇到丢弃、继续转发和重置会话三种处理。LACNIC 新近刊出的路由安全文章把这种差异摆到了台面上。若要让它成为可复现实证,厂商名称旁还必须写明软件版本和最终生效的配置。

报道
在 ARIN,资源技术联系人能管记录,却还不能管 ROA
ARIN 的名录可以把技术权限细分到一个具体地址资源,路由安全操作却仍以整个组织为入口。8 月 20 日登记的 ACSP 2026.10 建议要求补上这条连接。真正需要回答的,不是要不要多给一个按钮,而是怎样让授权只覆盖那个资源、那类操作和那段时间。

报道
AFRINIC 验证器少了一个重复项,最终 VRP 计数仍是 30,847
相隔不到二十分钟的两次完整验证,留下了一组很克制的变化:有效输入 VRP 少了一个,重复项也少了一个,最终计数没有变化。它不能证明某条路由被撤回,也不能证明某个 ROA 得到修复。真正值得追问的是,为什么一个精确到个位的公开计数,仍无法带读者回到产生它的签名对象、唯一授权和路由器观察。
报道
LACNIC的FORT能验证ASPA,但面向路由器的通道默认停在版本0
LACNIC 发布了一款能够把 ASPA 数据送往路由器的验证器;同一版本却把这条路径置于一个默认值为 0 的配置项之后。这并不矛盾。前者是软件能力,后者是启用状态,而真正的路由效果还在更远处。

JPNOG
这场 RPKI 试验先问了如何安全失败
日本一次 ROV 实证把恢复能力写进安全控制本身,也把技术协作与路由决策权分开了。

案例档案
一条“有效”状态越过边界之后
同一个 RTR 服务中断,两个网络却不会同时失去验证数据:上游先变,下游约五分钟后再变。若它们把本地 RPKI 结论写进对外传播的 BGP 属性,一次依赖故障便会生成两轮 UPDATE 洪峰。前缀没有换,起源没有换,改变的是被当作事实运走的标签。
APRICOT
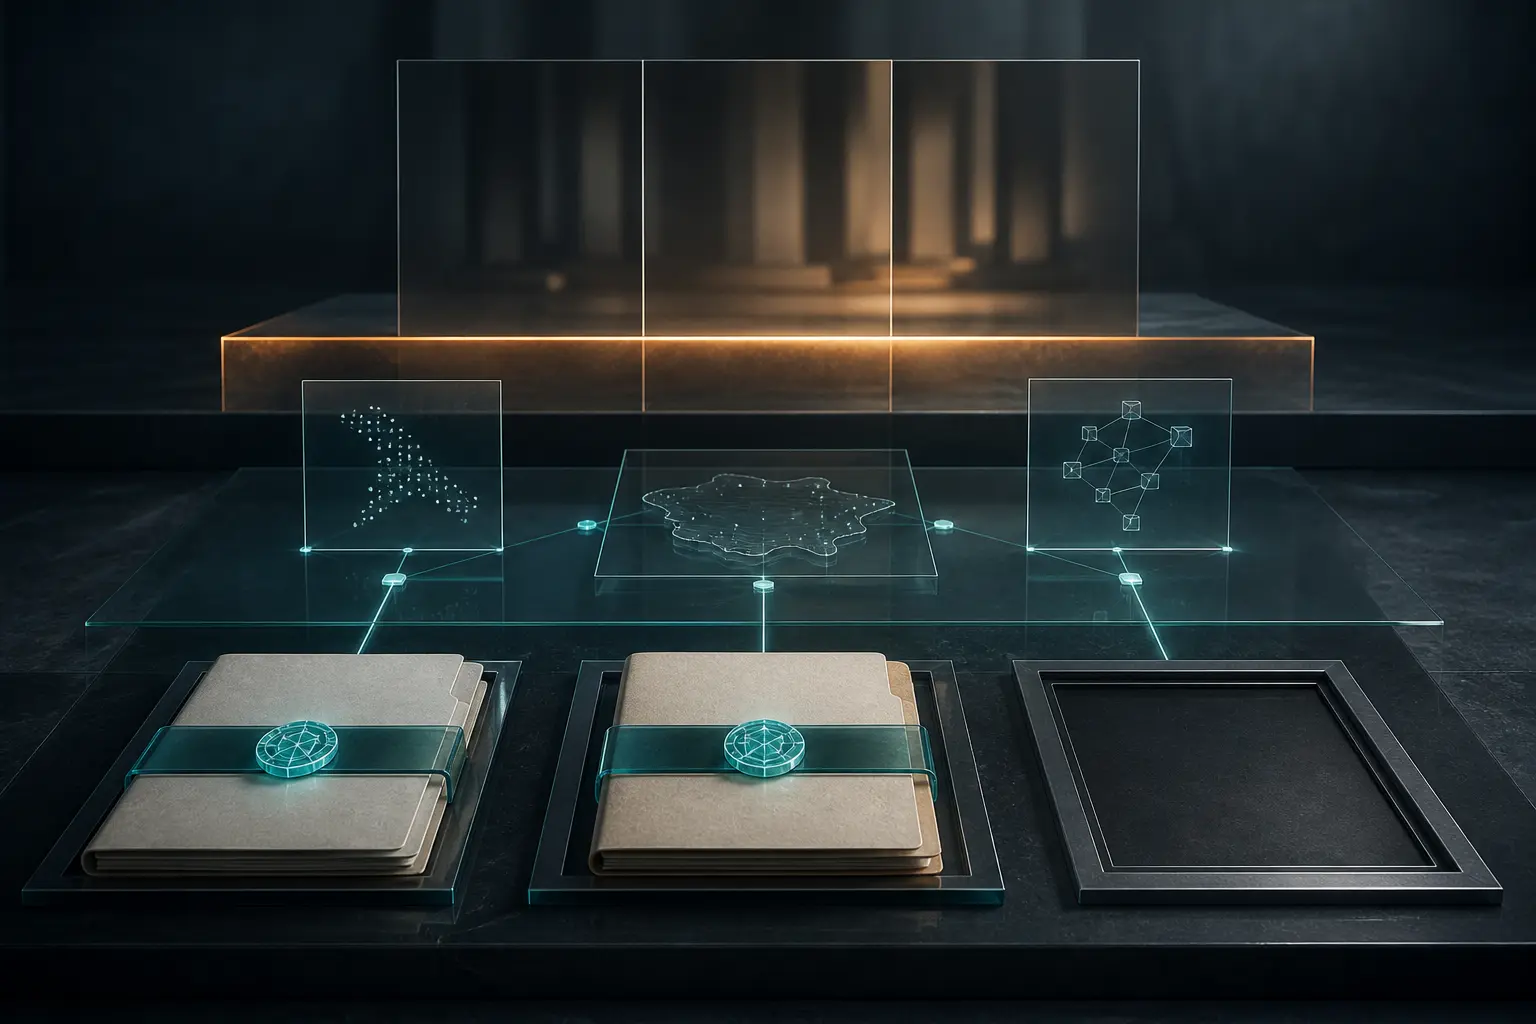
会议网络是 APRICOT 最坚实的“宪章”
APRICOT 的临时生产网络把抽象价值变成可核验的路由、客户端数据、故障与修复记录。它证明的是一套可观察的实践,而不是全面合规、区域普及或对运营者的代表权。
案例档案
文件都对,签名人的权限却没有被证明
RPKI Signed Checklist 能把一组互联网号码资源与若干文件的精确字节哈希放进同一份签名声明。这种证明非常具体:它回答“掌握相应资源 CA 能力的一方是否签过这些摘要”。它不会回答签名人是谁、能否代表公司、文件内容是否真实、材料是否齐全,更不会自动批准一笔资产交易。真正危险的时刻,恰恰是所有密码学检查都显示绿色之后。
案例档案
版本相同,路由现实却分叉了
两台 RPKI 验证器显示相同的 RRDP 会话标识与最新序号,并不代表它们走过同一段仓库历史。只要某个已经见过的增量文件在同一会话、同一序号下换了哈希,两台机器就可能各自保持内部自洽,却输出不同的验证载荷。RFC 9697 给出的修复不是相信屏幕上的版本号,而是保留旧证据、识别历史被改写、从最新快照重新同步,再逐层验证到路由与报文。
SANOG
南亚提出了明确诉求:需要无效路由数据,也需要一个测试 ROV 的地方
在首届南亚 APNIC 分区域论坛上,运营商讨论的已不只是“是否应采用路由安全技术”。他们要求获得足以练习真实变更的数据和受控环境——而这类变更会直接影响网络接受哪些路由。

案例档案
借来域名的路由:MyEtherWallet 劫持事件揭示的分层权力
2018 年的攻击没有接管整个 DNS,而是让部分递归解析器把别处接受的恶意路由变成了用户眼前的假地址。

报道
签名之下的中断:Orange España 暴露的 RPKI 写入权
Orange España 事件说明,一项敌意却有效的 ROA,如何经验证器与本地策略,把账户失陷放大成分阶段的路由失效。
报道
LACNIC拟把新增地址申请变成既有ROA的检查点
LAC-2026-3 选择了一个最能促成整改、也最可能放大争议的时点:组织申请更多 IPv4 或 IPv6 资源之时。80%的门槛看似明确,但只有分母、纠正期限和复核路径同样明确,它才是一条可重复执行的安全规则。

报道
AFRINIC证书截止日分裂成了四只时钟
2 月的通知把 8 月 18 日写成一个切换点。运行现实却出现了四只时钟:公告日期、上游源码、portable 正式版,以及网络真正能够观察到的验证器运行。它们没有同时报时。

IETF
RPKI新草案为黑洞路由设计独立授权凭证
一份面向 GROW 的新个人草案试图解决远程黑洞与路由起源验证之间的冲突:地址资源持有者可以签发用途受限的 DOA,而网络运营商仍保留是否丢弃流量的最终决定。它提出了清楚的控制结构,但安全、传输和互操作部分尚未完成。