
主题
公共部门连续性
在主题维度下,公共部门连续性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
领导者
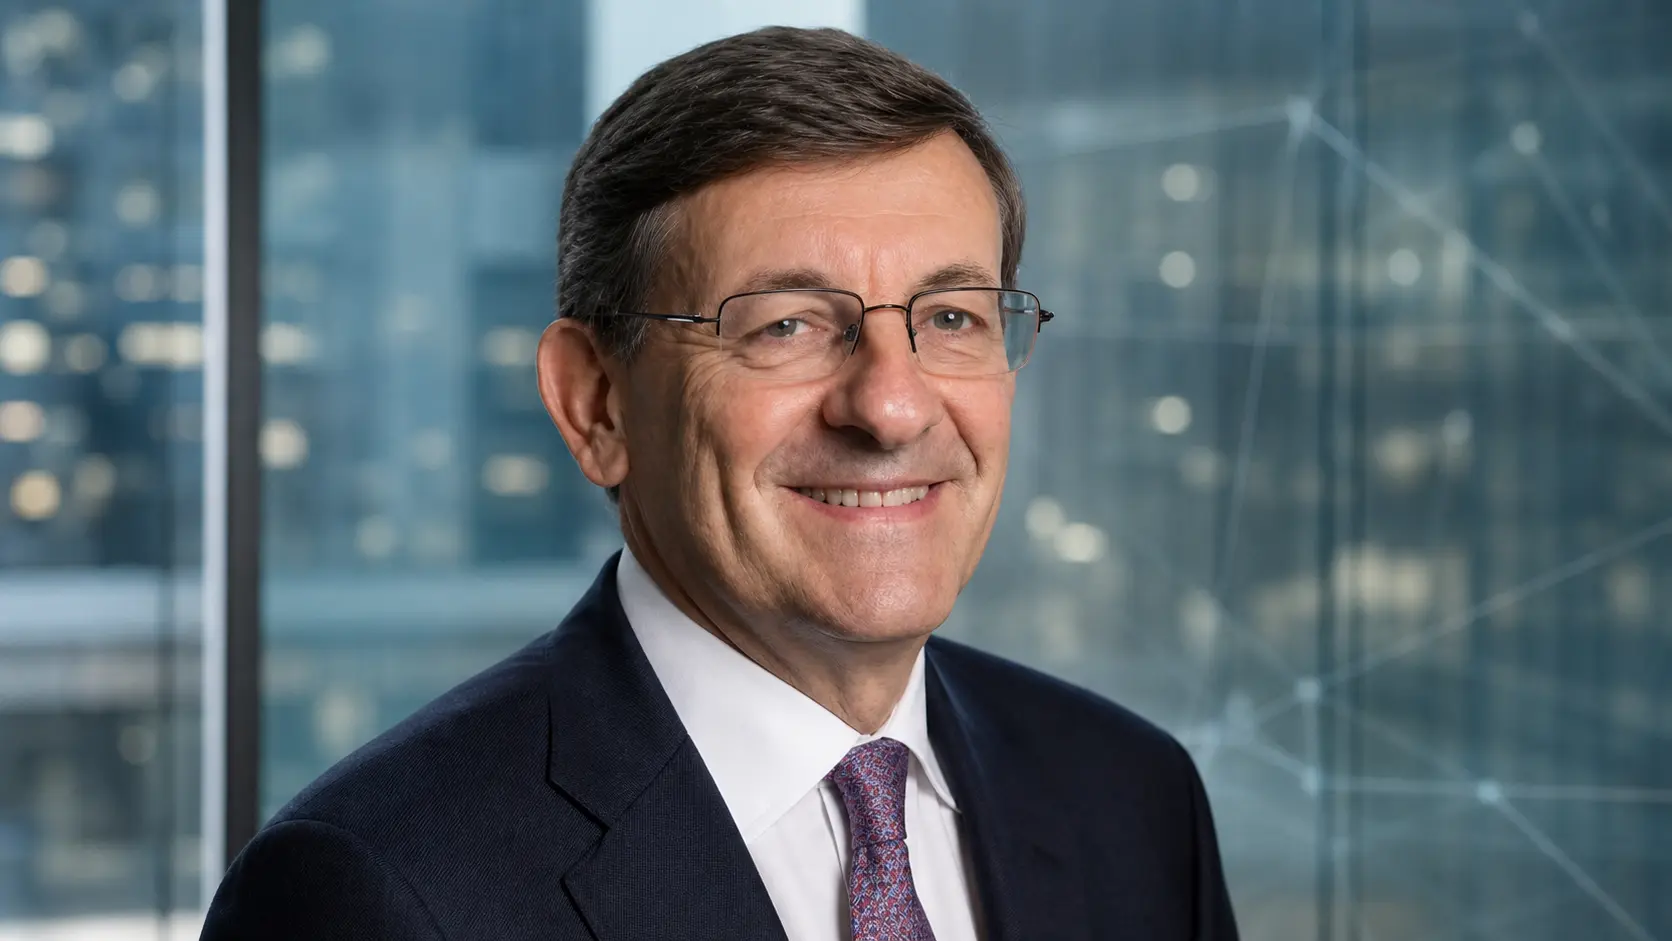
Vittorio Colao 与规模法则
Vittorio Colao 的职业生涯最适合被解读为一项研究:电信运营经验如何进入公共数字政策,而后再进入成长期投资。在 Vodafone,他领导跨国公司网络业务渡过经济衰退、监管、融合、印度市场压力以及电信史上最大规模的投资组合重置之一。在意大利政府,他从运营网络转向设计宽带、5G、云计算和数字行政的公共计划。在 General Atlantic 和 Verizon,他的角色不再是指挥运营商,而是将运营经验转化为资本配置、治理和技术市场判断。
领导者
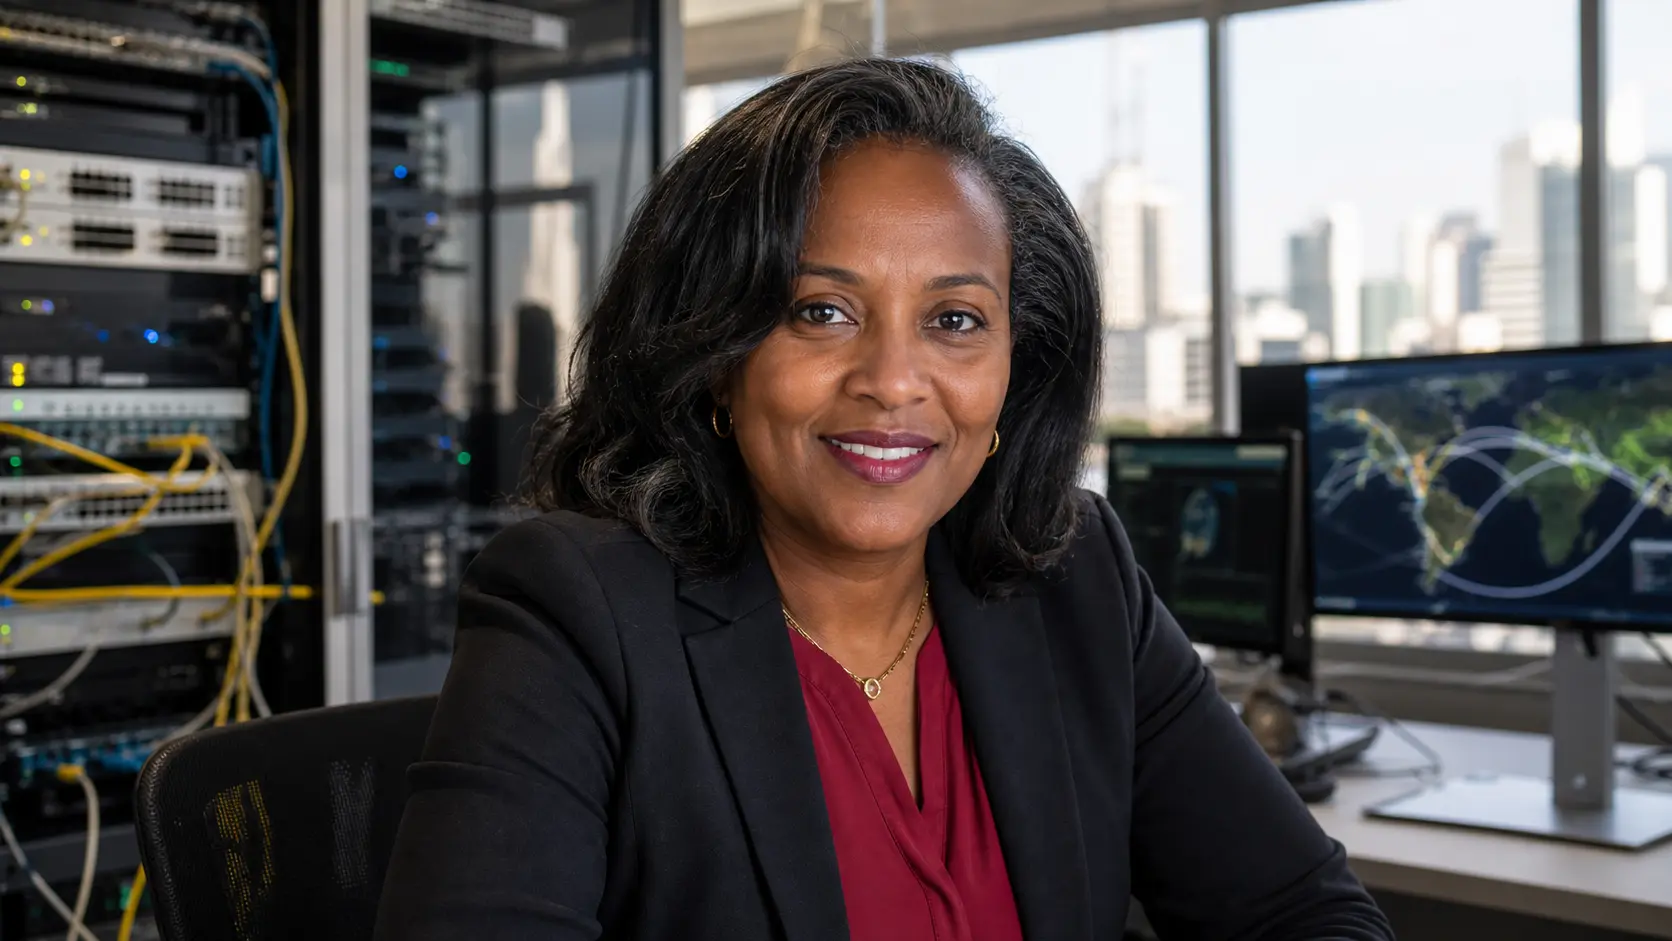
Fiona Asonga 与肯尼亚的互联政治
理解 Fiona Asonga 的公开记录,最佳切入点在于行业协会与硬基础设施的交汇点:TESPOK、肯尼亚互联网交换中心、成员安全协调、公共政策谈判,以及一场充满争议的区域注册局选举,这场选举使协会领导层成为更广泛的互联网治理争论的一部分。

领导者
Kaleem Ahmed Usmani 与国家网络响应办公室的窄幅权力
Kaleem Ahmed Usmani 在公开记录中更少以明星技术专家示人,更多是毛里求斯最具影响力的网络机构中的一名运营者。有用的问题并非能否将他塑造成英雄式的档案,而是通过 CERT-MU——在国家响应、公民举报、关键基础设施建议、公众培训和区域互联网治理相交且受法定限制之处——能追溯到他身上的职权有多少。

互联网历史
Dorcas Muthoni 与非洲技术背后的能力建设工作
Dorcas Muthoni 的公开记录并不适合被简单解读为一个创始人的起源故事。它是一份能力建设的记录:在一个年轻市场中建立的软件公司、一个作为人才管道基础设施持续运营的女性计算机科学网络、围绕肯尼亚研究网络开展的早期技术工作,以及后来将荣誉转化为一项面向非洲女性 ICT 领域常设机会的学术奖学金。

领导者
Marc Murtra 与 Telefónica 的规模难题
Marc Murtra 以异乎寻常的集中权力加入 Telefónica,伴随重新洗牌的股东结构,并公开主张欧洲的电信运营商过于分散,难以支撑下一代网络的资金需求。他迄今为止的业绩与其说是扭转乾坤的胜利,不如说是一场实地测试,检验治理、债务纪律与产业规模化能否指向同一方向。

互联网历史
InterNIC 合同与单一行政咽喉点的代价
NSF 将 InterNIC 分成三个服务管理者,但将非军事注册接收、处理、分配和申请人纠正集中在 Network Solutions。
互联网历史
联邦政策中的网络编号:美国资金的无声影响力
联邦计划通过基础设施与合同影响早期互联网协调,但该影响力始终附带条件、分散且不及主权广泛。

全球机构
Cathay Pacific 将乘客数据事件转化为治理问责记录
Cathay Pacific 的乘客数据事件成为治理问责记录,因为 2018 年的披露以及后续监管调查,将航空公司身份、护照、会员、行程、数据保留、远程访问和跨境通知控制,变成了一场公开检验,测试长期存在的旅行数据能否被清查、界定并解释清楚。

全球云服务
爱沙尼亚 2007 年 DDoS 危机使披露速度成为数字国家问责试金石
爱沙尼亚 2007 年的 DDoS 攻击事件常被铭记为一个地缘政治的里程碑。但更实际的问责教训更狭义且仍具现实意义:当一个高度数字化的公共部门依赖共享网络、银行、媒体、门户、注册机构以及跨境连接时,从攻击症状出现到技术诊断、公开解释和公民业务连续性的延迟本身就构成了损害的一部分。
互联网历史
Let's Encrypt 让根证书过期成为证书信任的责任边界
DST Root CA X3 的到期不是典型的因单一服务器故障导致的宕机,而是一次信任边界事件,其中证书、交叉签名、操作系统信任库、老旧客户端、托管面板、库文件及订阅者选择相互作用,使某些服务看起来故障,即便服务器和证书本身是有效的。
互联网历史
DigiNotar 将证书颁发机构失效变为运营危害控制测试
DigiNotar 2011 年的泄露事件不仅是关于欺诈证书的故事。这是一次公共信任的失败,其中一个证书颁发机构的薄弱控制、延迟通知、政府依赖、浏览器不信任以及紧急迁移决策,决定了用户、机构和依赖方能否安全地继续使用普通的加密服务。
互联网历史
Comodo 表明证书颁发风险亦是通知与执行风险
2011 年 Comodo 注册机构遭攻击事件,从证书数量看规模不大,但其委托权限影响巨大。针对主要域名的九张欺诈证书迫使证书颁发机构、浏览器厂商、操作系统厂商、根存储计划、域名所有者及公共部门网络面对一个严峻事实:Web PKI 不仅依赖加密技术,还取决于谁能颁发、谁能察觉、谁能吊销、谁能执行不信任,以及谁能证明修复已触达依赖方。

全球国家电信
Pakistan Telecom 展示本地网络封锁如何转嫁全球成本
2008 年 Pakistan Telecom YouTube 路由劫持仍然是互联网路由中成本转嫁最清晰的案例之一。一项国内封锁措施通过 BGP 泄露,PCCW 传播了它,YouTube 全球可访问性中断,而承担修复负担的各方与选择封锁方法的各方并不相同。该事件表明,当国家控制触及全球基础设施时,为什么预防激励、上游过滤、路由源验证和公开事件后证据至关重要。

北美机构
Change Healthcare 将收入周期停机变成患者护理责任问题
Change Healthcare 勒索软件事件不仅仅是一次数据泄露、清算所中断或收购后身份控制失败。其更深刻的公共教训是,收入周期连续性已成为护理连续性控制:当索赔、资格验证、事先授权、药房交易和支付通道停止时,医疗服务提供者必须决定在现金、保险证据和报销确定性缺失的情况下,他们能继续治疗患者多久。
全球云服务
Microsoft Storm-0558:令牌危害的操作控制如何成为公共问责的试金石
Storm-0558 不仅仅是一个关于 Microsoft 签名密钥被盗和令牌验证缺陷的故事。它考验了一家独自掌控签名材料、验证逻辑、服务端遥测、邮箱访问日志、密钥轮换和客户证据的云服务商,在信任决策已经失效后是否能证明对危害的操作控制。

北美机构
Equifax 将补丁延误转化为通知与执法问责记录
Equifax 常因未及时修补 Apache Struts 漏洞而被铭记。这一记忆准确但不完整。更大的问责记录始于一场本可预防的安全失败,演变为一个长期存在的通知、补救和执法问题,受影响人群的身份数据无法通过道歉被轮换、召回或降低敏感性。教训在于,通知并非漏洞发生后的公关环节,而是一种运营控制,它要么通过证据减少损害,要么将不确定性转移给从未控制过易受攻击体系的消费者、贷款机构、监管机构和小型组织。
北美区域 ISP
Ocala Fiber Network 以市政接入账户抗衡私营光纤过度建设
从 Ocala Fiber Network 购买服务的奥卡拉家庭或小企业,不仅仅是在选择一个宽带套餐。他们购买的是一个由城市计费的接入账户、本地维修服务以及市政资产负债表的承诺,而与此同时,私营光纤、有线电视、无线和卫星运营商正蜂拥进入同一个马里恩县市场。

北美机构
Change Healthcare:一个缺失的身份控制如何演变为全国性连续性危机
2024 年 Change Healthcare 攻击是犯罪行为,但其全国性后果并非勒索软件能够完全解释。缺少多因素认证的遗留远程访问、未完成的收购后安全集成、特权访问技术环境以及薄弱的事务级故障转移,使一家公司的入侵演变为医疗服务提供商的现金流与治疗获取紧急状况。

全球云服务
Microsoft Storm-0558 与签名密钥失效:云身份成公共问责难题
2016 年的消费者签名密钥、企业令牌验证缺陷、付费审计数据及未解的关键获取路径,共同使国家关联行为者得以读取政府云邮件。该事件表明,在共享云中,问责必须跟随对身份基础设施、证据和修复的控制,而非被打开邮箱的客户的可见性。

北美机构
Equifax 与 76 天补丁窗口:从 Struts 公告到董事会问责
2017 年 Equifax 数据泄露事件并非缺乏预警所致。而是关键预警在组织中传递时,缺乏可靠的归属、资产认知、验证、检测、分段以及风险确实得到关闭的执行证据。