
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

全球云服务
镜像数据打架时信谁:DATAMATIX AS210973 的分级证据实验
镜像数据打架时信谁:DATAMATIX AS210973 的分级证据实验 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
共同事故对象,不等于共同裁决:RFC 3067
RFC 3067 设想了一份能够跨越组织和国界、又不丢失行动所需差别的安全事故记录。它最重要的见解并不是要求所有响应团队得出相同结论,而是让一个共同对象能够携带不同类型的事实、不同访问权和持续变化的判断历史。

互联网历史
标签标明内容,却不能证明理解:RFC 3066
2001 年 1 月,RFC 3066 为互联网协议提供了一种紧凑方法,用来说明信息对象使用哪种人类语言。它同时划出了一条至今仍常被越过的边界:合法标签可以引导选择,却不能替人证明读者会理解结果。
全球机构
镜像层自我矛盾:AS210860 的注册身份在两个第三方镜像中各执一词
一个自 2026 年 3 月 26 日起便从全球路由表中消失的自治系统,其注册身份本应由权威登记记录一锤定音。但当权威路径在本轮核查中无法直接获取、验证不得不依赖第三方镜像时,镜像层自身却出现了更棘手的问题:针对同一个 RIPE 组织对象 ORG-EDG14-RIPE,IPIP.NET 渲染出的组织名称是 EDEKA Verwaltungs- und Beteiligungs GmbH(汉堡地方法院 HRB 90516),最后修改日期为 2026 年 5 月 13 日;而 ip.cc 渲染同一对象时给出的名称却是 EDEKA DIGITAL…

IETF
导出器生成了 128 字节,却没有把令牌持有者绑定到隧道
EAP-PPT 第 04 版删掉了一段看似“密钥材料”的输出。问题不在导出器能否生成字节,而在这些字节并不能证明终止 TLS 隧道与持有不记名令牌的是同一方。

互联网历史
网关掌管毫秒,Call Agent 仍掌管通话:RFC 3064
老式电话中继的动作快到不能逐项越网请示。RFC 3064 把 CAS 的计时与低层状态机留在媒体网关,却没有把整场通话的决策一并下放。它尤其提醒运营者:中继已经空闲,不等于分组网络连接也已经删除。

案例档案
GoCodeIT Support:一个注册库角色标签背后的问责链
GoCodeIT Support:一个注册库角色标签背后的问责链 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
互联网历史
标签等到线程回卷后才放行:RFC 3063
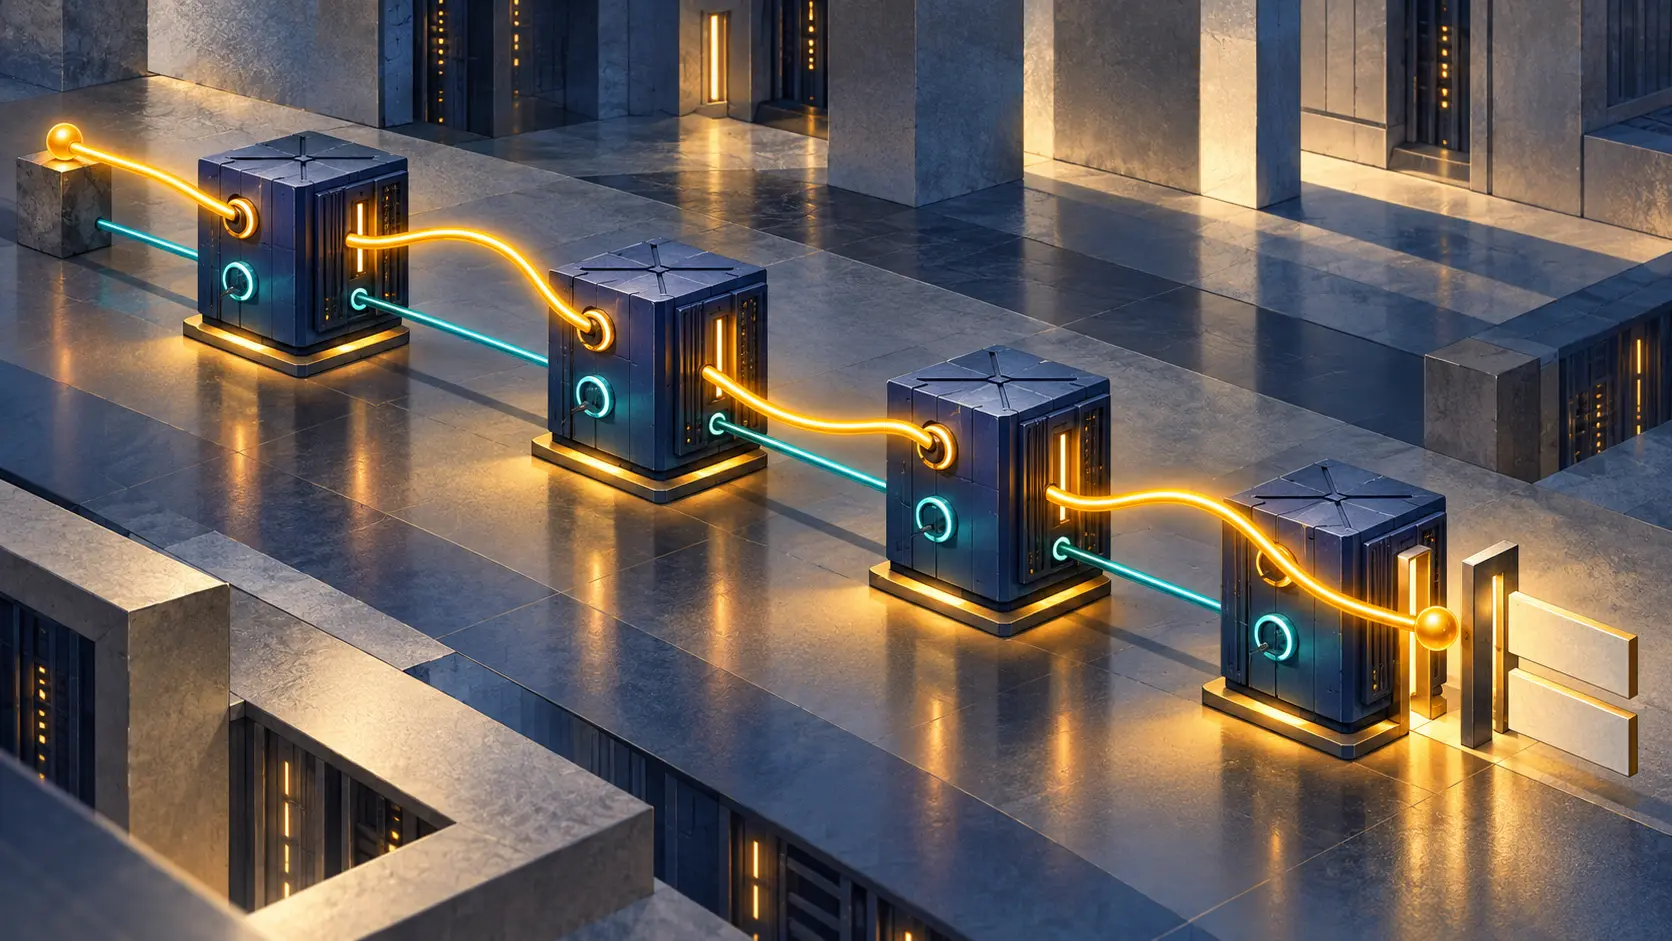
MPLS 网络的下一跳发生变化时,三层路由可能已经绕成一个环,而新的标签交换路径还没有建立。RFC 3063 提出先让一条带颜色的控制线程沿候选路径往下走;只有线程按无环条件回卷,标签映射才可以发布。

IETF
发送端收到了标准 CNP,却看不见代理丢掉了什么
一份新的拥塞通知草案让代理把网络内部消息改写成 RoCEv2 发送端熟悉的 CNP。兼容性问题因此得到处理,但从拥塞点到发送端的证据链并没有装进最终数据包。

北美区域 ISP
加夫奇公司:一个在互联网路由登记系统中逐渐碎裂的身份
当一家运营了二十多年的美国电信运营商的名字同时出现在一个早已废弃的路由注册对象和一份刚刚生效的新自治系统登记里,而在两者之间却找不到任何公开的路由安全控制证据时,值得追问的就不再是"这家公司出了什么事故",而是"谁在验证这家公司的控制面"。本文基于登记册与第三方监测数据,逐项核查加夫奇公司(GAFACHI INC)当前可验证的路由身份。
互联网历史
缺失的扩展不是“空答案”:RFC 3059
RFC 3059 想在服务发现中省掉一次往返:让每个服务 URL 连同属性一起回到客户端。真正值得保留的历史教训,却藏在这条捷径没有出现的时候。回复里没有扩展,不等于服务没有属性;它只说明客户端还欠网络一次追问。
欧洲与中东云服务
安联科技的SD-WAN网络骨架:实施数字、自述来源与未证实的矛盾
安联技术(Allianz Technology)的全球网络改造在执行细节上出人意料地具体:13 个互联的电信中立机房、超过 1100 个迁移至 SD-WAN 的办公地点、800 个已换用互联网传输层的站点、一次服务内化。但这些头条数字全部落在署名个人的帖子与职业档案之上,一手新闻来源不可获取,而唯一的外部供应商来源与内部档案在关键数字上互相矛盾。

IETF
两条历史都能验真,只有记住上一份检查点的见证者能识别分叉
2026 年 9 月的一份 Internet-Draft 试图让私有日志在不公开记录内容的前提下接受外部见证。它揭示的关键边界是:一条密码学上连续的历史,并不能证明生产者没有同时维护另一条同样连续的历史。

互联网历史
模型能描述规则,却把结果留给设备:RFC 3060
RFC 3060 为策略管理系统提供了共同词汇:组、规则、条件、动作,以及它们之间的关系。它没有为所有路由器规定同一个解释器。规则何时适用可以写进模型,动作先后也可以标为强制或建议;但把这些字段变成决定的算法仍由具体实现承担。这不是读者从空白处推出来的漏洞,RFC 本身就把它划成设计边界。

IETF
注册表能给错误命名,却不能替故障作证
IETF 首个工作组版本试图为 YANG 驱动协议建立统一错误注册表,解决的是标准散落、实现各自汇编的问题。但统一名称只是词汇治理;一次故障的成因、影响与恢复,仍须由完整的运行回执来证明。
互联网历史
呼叫控制迁到 IP,D 信道仍留在原处:RFC 3057
RFC 3057 并没有把 ISDN 线路搬进互联网。它只移动了一个边界:信令网关仍负责终结 Q.921,而 IUA 通过 SCTP 把上层信令原语送到远端的呼叫控制进程。应用服务器进程发生故障时,信令可以切换到备用进程;但标准没有保证正在建立中的每一通呼叫都能延续。

拉丁美洲与加勒比云服务
AI.BRAZIL 科技与数据中心:标签、账本与 stub 网络之间的距离
截至 2026 年 9 月 30 日,公开记录中 AI.BRAZIL TECHNOLOGIES & 数据中心 LTDA 的名字带有"AI"与"数据中心"两个词,但可验证的经营痕迹是一份不断增长、金额从约一千雷亚尔到近一百万雷亚尔不等的市政云服务与 SaaS 合同账本,以及一个自 2018 年以来几乎未变化的单前缀 stub 自治网络。本文只讨论证据显示了什么、没有显示什么。

互联网历史
计数器说通话成功了,却不知道有没有人听见:RFC 3055
2001 年,PINT 工作组把“互联网发起、电话网执行”的业务变成了一组可查询的运行数据。RFC 3055 能按业务、时间、客户端、用户和网关统计接收、成功与断开;它也留下了一条更重要的边界:服务器能够记下一次“成功”,却未必看见电话另一端的人、传真纸或扬声器。

IETF
CDN 接受了取消请求,清除却仍可能完成
CDNI 触发器第二版草案把“取消”放回了它真实的位置:它是发往分布式执行系统的下一条命令,不是改写过去的橡皮擦。对缓存运营者而言,最危险的不是没有返回码,而是把返回码当成内容结果。

IETF
控制通道已经握手,受保护流量却仍无路可走
当 IKEv2 为了承载庞大的后量子密钥材料而改走 TCP,屏幕上最先亮起的往往是“协商成功”。但 ESP 可能仍被防火墙拦住,也可能根本没有自己的 UDP 映射。`draft-ietf-ipsecme-ikev2-reliable-transport-07` 的真正价值,是把这两个事实重新拆开。