
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

互联网历史
核心忘掉了流,边缘仍须证明它的预留:RFC 3175
RFC 3175 想解决一个很实际的扩展问题:不再让核心中的每台路由器记住每一条 RSVP 预留,同时又不牺牲端到端请求。它压缩的是共享状态,不是证据责任。一个大带宽块可以承载许多承诺,却不能替每条流证明承诺已经兑现。

互联网历史
IETF 删除了一条可能劝退新参与者的行为准则
2014 年,IETF 修订行为准则时不只是更新措辞:它指出,一条告诫新人的规则可能让人不愿参与,并将其删除。

互联网历史
DNS MIB 始终未能部署:RFC 3197 将这一点写进结论
RFC 3197 是少见的标准化事后复盘:它指出两项 DNS 管理 MIB 从未部署,并把这视为项目本身的教训,而不是 DNS 的失败。

IETF
以太网隧道已经建立,不代表每帧都能通过
MASQUE 的 CONNECT-ETHERNET 草案第 15 版把一个容易被“连接成功”掩盖的问题写成明确规则:帧放不进 QUIC DATAGRAM 时必须丢弃,不能临时改走胶囊。草案同时不再把原链路的帧校验序列带入隧道。读懂这两处改动,才能分清会话可用与二层帧真正获准通过。
互联网历史
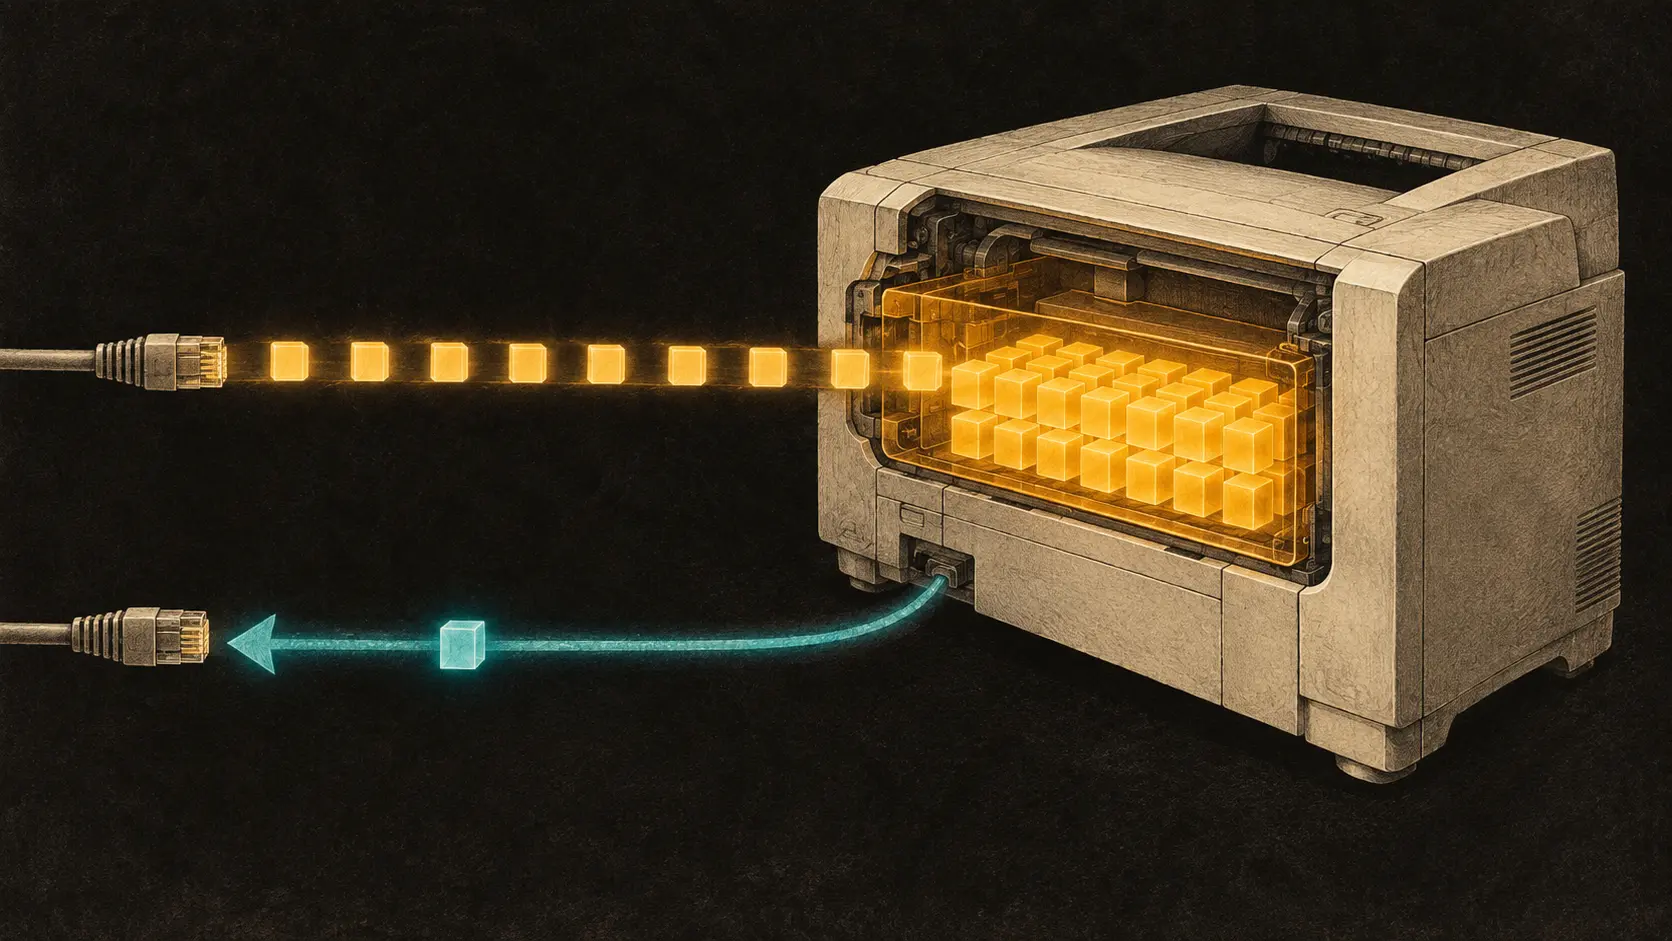
打印机必须先接收完整请求,再作出响应:RFC 3196
2011 年,一条针对旧版网络打印指南的勘误,厘清了一个看似细小却影响重大的边界:当文档数据仍在传输时,IPP 打印机不能再自行决定何时给出最终答复。

互联网历史
登记表分配了组播地址,却仍要追问它是否在使用:RFC 3171
一行多年不变的登记记录,很容易被看成永远有效的权利。RFC 3171 选择了更严格的理解:全球协调的 IPv4 组播地址是一种需要持续说明理由的例外。登记解决“大家把这个值理解成什么”,却不能替运行中的网络回答“还有谁依赖它”。

IETF
DNS 已经发布模式,服务器仍要决定是否执行
把新资源记录的语法写进 DNS,可以省去一部分软件发版;却也让配置数据第一次更直接地接近解析器的执行边界。真正的上线凭证,不是“查到了记录”,而是同一组字节经过核验、试装、线格式往返和权威查询后,确实由指定版本的服务器安全执行。

IETF
看不到路由,不等于客户无权使用源地址
一条接入链路上的源地址过滤规则,不能只从目的路由表推导。SAVNET 自治系统内部架构草案的新版把自带 IP、隐藏前缀与客户授权证据放在同一操作链条中:谁允许客户从哪些接口发出哪些源地址,必须能在规则生成之前说清楚。

互联网历史
BEEP 回执并不能认证事件:RFC 3195
RFC 3195 把 syslog 从尽力而为的数据报搬到可靠、有序的 BEEP 通道上,又提供了逐条目应答的另一种模式。但这些回执都不能证明事件真实、已经持久保存,或触发了后续处置。
互联网历史
索引只给策略行命名,却不解释它的含义:RFC 3159
一台策略服务器向路由器发送两行配置。两行的分类条件、动作、阈值和引用对象完全相同,唯一差别是行号。它们是两项不同策略、一次重复提交,还是两个等待解释的可寻址记录?RFC 3159 对其中一层给出了异常克制的答案:`InstanceId` 只负责指出哪一行,不负责说明那一行意味着什么。

IETF
新标签已经就位,旧标签真的消失了吗?
PCEP 第 07 版把熵标签位置更新定义为一次完整替换,而不是对旧状态的增量修补。这解决了控制面上的合并歧义,却没有替运营者证明转发芯片已同步、路径仍与计算时一致,或者流量真的因此分散得更好。
互联网历史
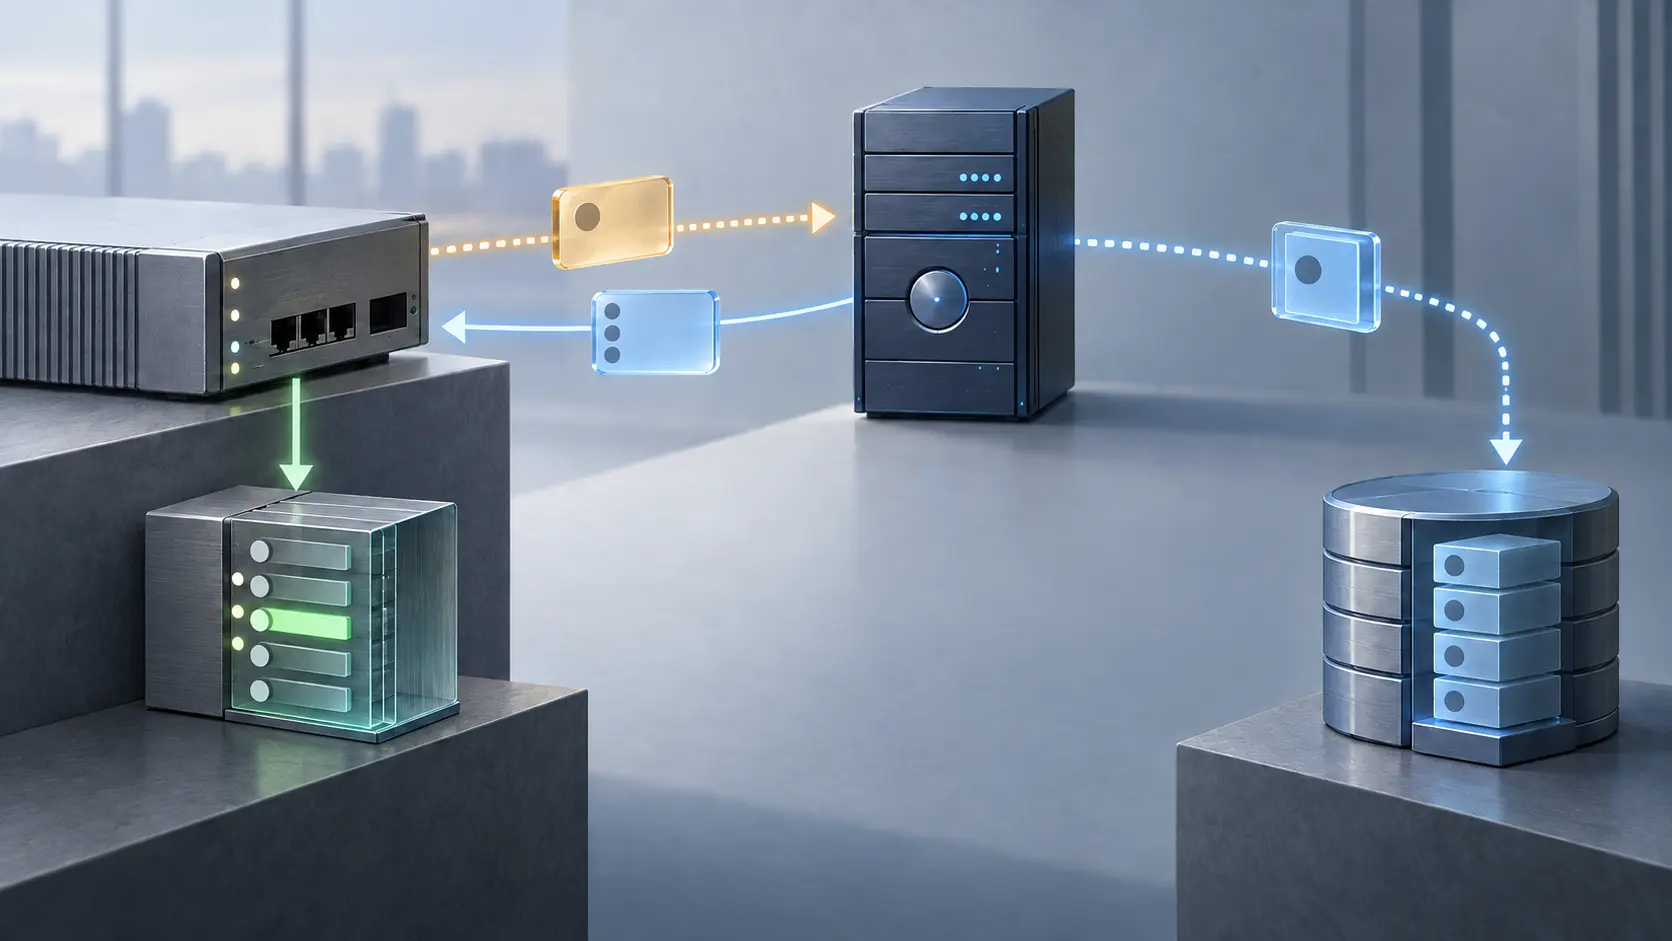
服务器作出授权决定后,NAS 仍须落实:RFC 3169
RFC 3169 把三件事分开:接入设备提供什么情况,谁有权决定用户能否接入,以及谁必须在设备上落实决定。它在 2001 年列出的评估准则,不等于任何网络都完成了这整条链路。

互联网历史
转换器改了分组,也必须改写报告:RFC 3158
RTP 转换器可以保留发送源的 SSRC,同时重编码媒体、合并分组或改变时间戳频率。画面仍能播放,并不表示控制证据仍然正确。若接收端看见的是新的序列空间,RTCP 报告就不能继续照抄旧流的字节数、分组数和丢包数。RFC 3158 把“媒体变了,报告也要跟着变”写成了一组可验证的历史责任。

IETF
TCP-AO 需要的是 KMAC 函数凭证,不只是 KMAC256 标签
IETF 活跃草案的第 08 版补上了一条很短的说明:TCP-AO 所用的不是一个可以只凭名称确认的抽象算法,而是一组必须逐项一致的函数变体、参数角色和编码规则。

互联网历史
RFC 正文仍写着 Standards Track,现行记录却标为 Historic:RFC 3167
档案正文保留了发布当时的说法,目录记录则可能随时间更新。RFC 3167 请求改变 RFC 1745 的状态;这段记录提醒我们,不要把请求、决定和今天的分类混为一谈。

IETF
两个控制器都叫它 17:合并清单不能只换一个编号
IETF 的一条“小意见”把分层网络清单中最容易被忽略的责任摆上台面:下级域内各自唯一的设备编号,一旦进入上级合并视图,就可能既冲突又失真。

互联网历史
初级运维可以启动它,高级运维掌握脚本与入口:RFC 3165
2001 年的 Script MIB 把远程管理脚本变成可传送、监视和控制的对象。它的“紧急脚本”示例划出一道关键边界:初级运维人员可以按下预先配置的启动键,高级人员则保留安装脚本、配置启动入口的权限。
互联网历史
发送端看见丢包,却看不见原因:RFC 3155
重复 ACK 不是事故报告。它告诉 TCP 发送端,接收端仍在等待某一段字节;它不会说明那段数据是在拥塞队列里被丢弃、在无线链路上损坏、被链路层重传拖晚,还是连确认报文本身也在返程途中消失。2001 年 8 月,RFC 3155 接受了这种认知边界:当原因不明时,TCP 仍要优先保护共享网络;更好的恢复机制可以少浪费时间,却不能把症状改写成诊断。

互联网历史
中继补上了头部,消息末尾却可能消失:RFC 3164
在早期 BSD syslog 格式中,中继可以补上时间戳和主机名,让一条裸消息更容易阅读。但 RFC 3164 同时把整个数据包限制在 1,024 字节以内:新增头部占用的空间,可能正是原始事件正文所需的空间。
IETF
域名允许你发问,并不等于授权你行动
`dialogue.txt` 试图给陌生的人或机器留一扇公开的问询之门。它真正值得关注的不是机器终于能找到联系人,而是这份草案反复划出的窄边界:找到门不等于进入系统,消息送达不等于对话成立,对方回复更不等于你可以替他做事。