
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

IETF
为保护其他收件人,降级记录少了一环
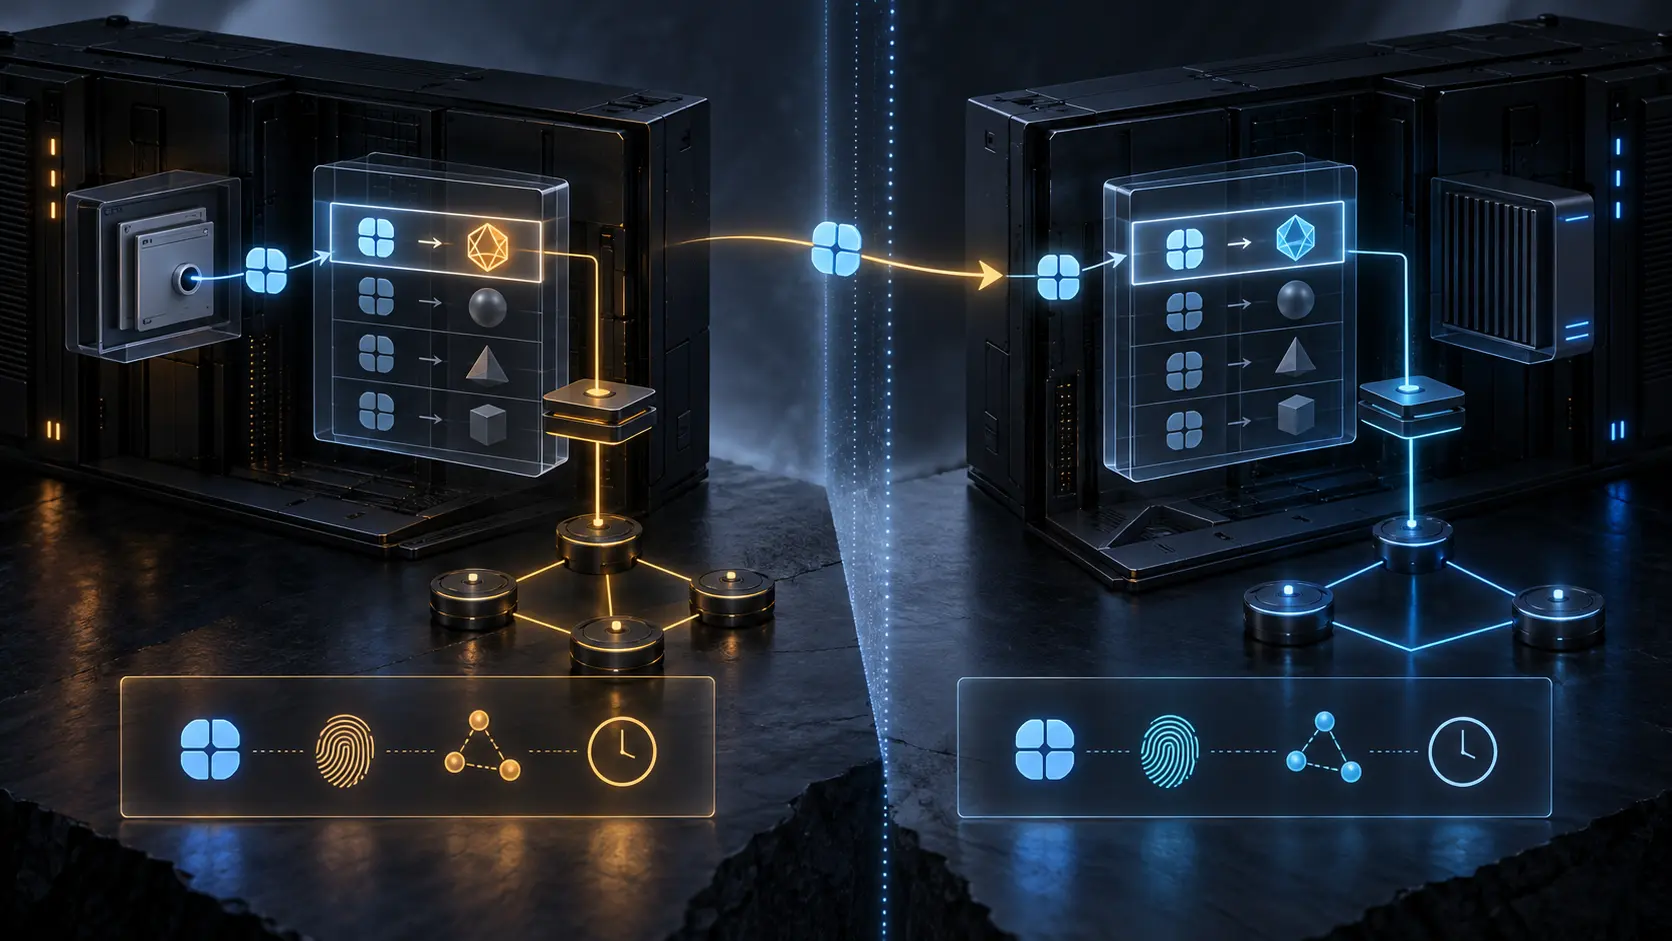
一封邮件同时发给多人,其中一个 UTF-8 地址需要改用 ASCII 备用地址。RFC 5504 不允许把原始收件地址写进共享的 `Downgraded-Rcpt-To`,因为那会向其他收件人泄露信息。这个隐私限制是合理的,却也揭示了实验方案的根本困难:系统既要改写身份,又未必能在最终邮件中留下完整、可信的改写链。
IETF
它长得像 IP 地址,却只在这一台机器上认识那位主机
兼容层最危险的成功,是让旧应用完全看不出自己拿到的不是普通地址。RFC 5338 里的 LSI 能把主机身份塞进旧套接字接口,但它的解释权仍留在分配它的本机。
IETF
DNSSEC 验证了日历地址,服务仍然有权拒绝访问
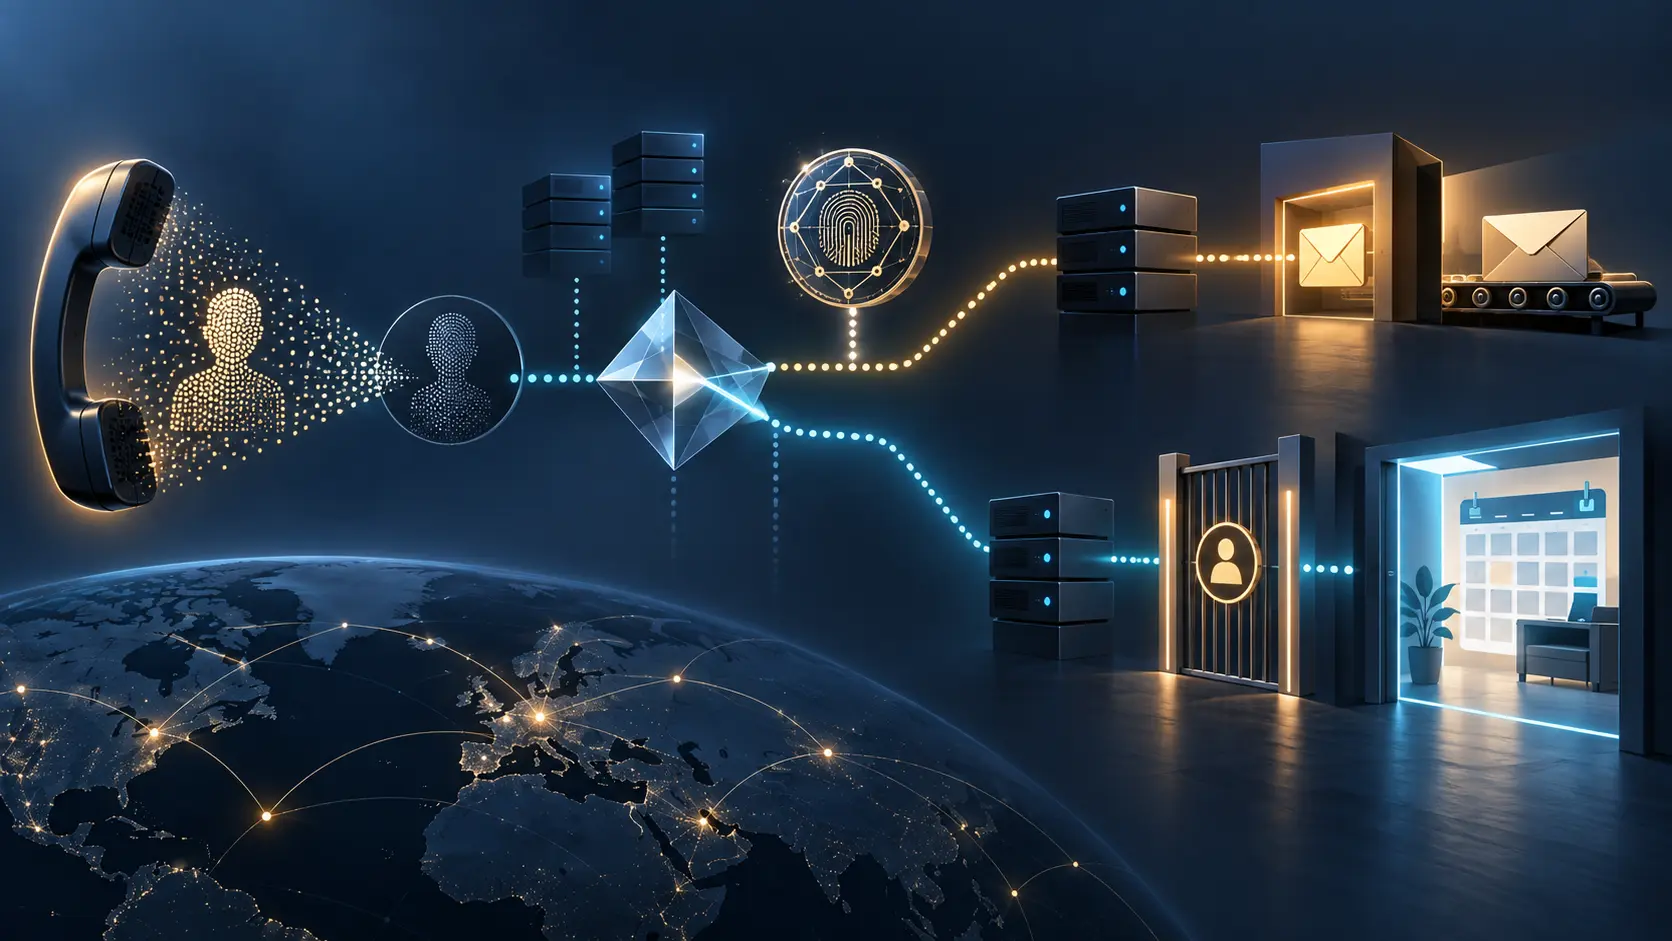
一个 ENUM 查询返回 `E2U+ical-access:https`,验证解析器给出 DNSSEC 安全状态。客户端随后连接 CalDAV 服务,却因没有权限而被拒绝。这不是前后矛盾:RFC 5333 让 DNS 发现一个有类型的日历 URI;DNSSEC 证明的是 DNS 数据,而不是调用者拥有读取、写入或安排会议的权力。

IETF
IP 协议号一直是 137,组播结论却是平台自己加上去的
一个采集器看到 IPv4 Protocol 或 IPv6 Next Header 的值为 137,便把记录标成“MPLS 组播”。RFC 5332 明确规定:无论被封装的 MPLS 包是否具有组播语义,这个字段都使用 137。它证明的是封装类型,不是标签的复制行为,也不是标签由谁分配,更不是接收与交付结果。

IETF
Content-Type 说它主要是什么,不负责交代里面共有多少条流
RFC 5334 把 Ogg 的外层类型、容器识别、逻辑流清单和解码结果分成不同层次。把 `audio/ogg` 直接写成“纯音频”,会让一个原本准确的主用途标签变成虚构的完整清单。
IETF
它叫“零带宽 LSP”,链路上的流量却一点也不为零
RFC 5330 里的“零”,落在建立 TE LSP 时提交的带宽数值上,不落在实际转发的字节、链路负载、保护成本或业务重要性上。把 `bandwidth = 0` 翻译成“没有流量”,就把一项信令属性扩张成了运行结论。字段是真实的,结论却不是它说的。

IETF
EtherType 只说明这是上游标签,不说明该去查谁的表
在共享 LAN 上,一个专用 EtherType 可以告诉接收端:栈顶标签属于上游分配。但同一介质上有多个上游邻居,数字的意义取决于是谁分配、从哪块接口进入、先用哪个 context label 选表。RFC 5331 的关键不是再加一个号码,而是阻止“已识别分配方向”被误报成“已确定转发语义”。

IETF
全区域都收到了这条 LSA,不等于全区域都理解了它
RFC 5329 故意允许不认识新类型的 OSPFv3 路由器继续在区域内泛洪 TE-LSA。这是扩展性设计:中间节点不必先理解,信息仍能到达真正的消费者。危险出现在运维系统把“已转发”升级成“已解析、已启用、已用于选路”。一张全绿的泛洪图,完全可能通向一张空的 TE 数据库。

互联网历史
RMON 能标出 MPLS,却无法系统标识其子协议:RFC 3919
RMON 探针可以区分两种 MPLS 入口,但 RFC 3919 并没有为标签之后的所有内容画出一棵通用协议树。拿 IPv6 作对照,就能看出协议标识可以沿着解析路径走多深,也能看出它必须在哪里止步。
IETF
名字没有变,解析权威已经换了
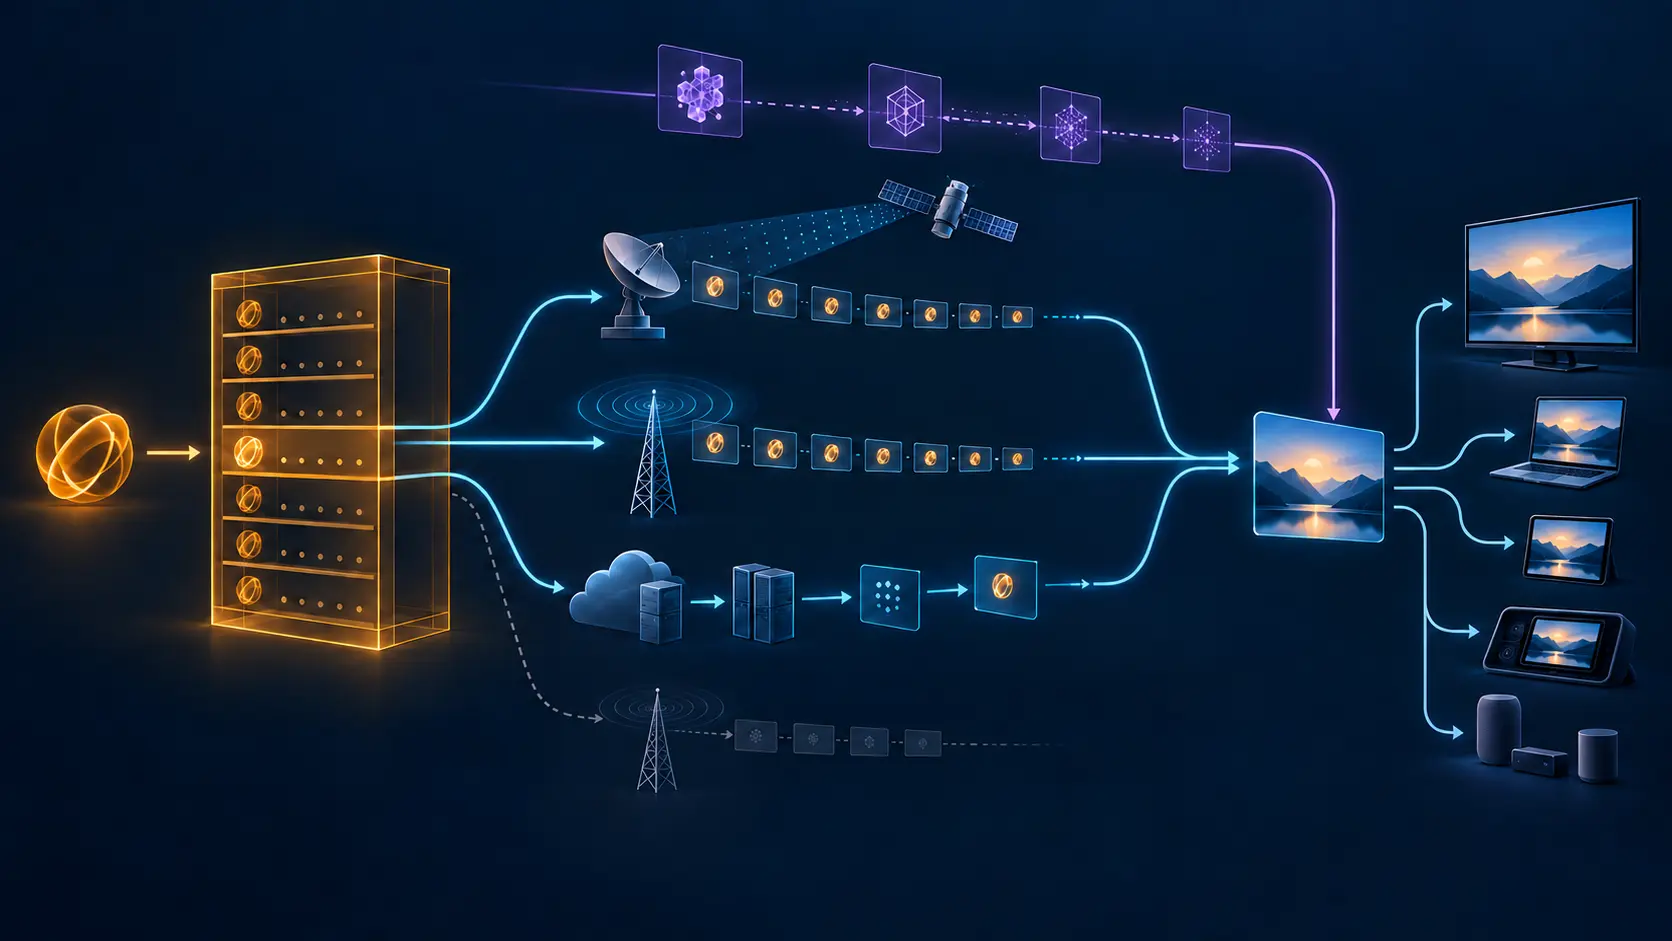
RFC 5328 让 `urn:dvb` 成为位置无关的持久名称。正因为名称可以不变,目录、解析权威、引导入口和实际资源才可能在它背后变更。若系统只保存最终 URL,就无法回答某台接收机当时依据哪个目录、哪一代策略、哪条路径相信了谁。
IETF
数据一字未改,重传时的 Cookie 却已经失效
长时延链路把“重试”变成一次新的安全决策。RFC 5327 允许会话 Cookie 在原始分段飞行期间继续延长;重传必须携带重传时的当前值,而不是忠实复制当初正确的封装。内容一致只能证明内容没有变化,不能证明接收端仍应接受这次发送。

互联网历史
一帧多播报文,多个出口时延不该压成一个数
多播报文从一个入口进入设备,却会从多个出口到达接收端。RFC 3918 的关键选择,是把每个出口的到达时间分别留下;一个总数无法说明哪条分支更慢。

IETF
可靠前缀已经签收,不等于整个数据块已经送达
在往返时间以分钟甚至小时计算的链路上,每一次重传都要占用下一段宝贵的通信窗口。RFC 5326 因此允许同一个数据块同时包含“红色”可靠前缀与“绿色”尽力后缀。这个设计并不含糊;含糊来自把发送端的“会话完成”改写成面向人的“内容已送达”。
IETF
告警停了,认证失败并没有因此停止
RFC 5324 为 FC-SP 安全管理定义了配置、激活策略、SA 对、Traffic Selector、计数器与受限历史。它还刻意抑制高频认证失败告警。安静的管理台并不证明故障消失,正如持久化策略行并不证明 Fabric 已经执行它。

互联网历史
DHCP 分开了厂商选项空间,却没有替它们定义含义
2004 年,DHCPv4 获得了一种方式,可以在同一次交互中承载多个厂商各自的配置数据,却不必假装这些私有词汇已经统一。RFC 3925 扩大了容器,并未标准化容器里的所有内容。

IETF
分片是一条反馈,不是路径已经成立的证明
RFC 5320 的实验性 SEAL 机制允许外层 IPv4 分片,并把分片报告用于调整后续报文大小。这个信号足以批准一次有边界的参数变化,却不能指出哪条链路受限,更不能证明重组、上层交付、协议适用性或部署权威。

IETF
搜索没有返回它,不等于它不存在
RFC 5323 为 WebDAV 定义了服务器端搜索,却没有把搜索结果提升为目录真相。某个资源未出现在响应中,可能是条件为 UNKNOWN、当前身份无权读取、范围没有覆盖、重定向没有跟随,或服务器在检查到它之前就截断了结果。缺行是一次执行留下的空白,不是不存在证明。

IETF
服务器拒绝的是嵌套列表,不是列表中的人
RFC 5318 处理的是一个很窄却很容易被误读的问题:PoC 网络中的参与服务器无法展开 SIP 请求里的嵌套 URI 列表时,怎样把失败位置和一部分成员信息交还给控制服务器。它提供的是中间节点诊断,不是用户意愿、终端响应或通话结果。把这几层混成一个“拒绝”,就会让基础设施替从未收到请求的人作决定。
IETF
数据库多出一台路由器,机房里却没有新设备
RFC 5311 让一台物理 IS 通过额外系统 ID 发布多组 Extended LSP,从而越过单组 256 个 LSP 编号的容量上限。数据库因此会出现多个 Virtual IS,但它们不是独立机器,也没有独立故障域。只有把零号 LSP、别名、区域、合成链路、父节点 overload 状态和选择优先级连成一条证据链,额外信息才可使用。

IETF
它获得了新的 System ID,却没有获得新的拓扑权力
RFC 5311 允许一台 IS-IS 路由器借用额外的 System ID,把原本装不下的属性放进 Extended LSP。这个虚拟身份能扩充表达空间,却不能自行创造邻接关系。真正决定拓扑的仍是 Original LSP;额外页面只有在零号分片、别名绑定与父系统可达时才具有可用意义。