
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

IETF
通道已经绑定,但操作仍是另一项决定。
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…
IETF
只有一端完成认证,通道绑定仍必须双端成立:RFC 5387
控制室在换钥后看到一条“连接继续”的绿色记录,应用团队也看到登录成功。两条记录都可能是真的,却没有证明新旧安全关联仍属于同一对端。RFC 5387 把这一缺口说得很清楚:认证方向可以不对称,共享通道的证据却必须由两端共同核验。

IETF
一个绿色“已处理”,掩盖了四种尚未完成的状态
贸易网关收到消息、验证签名、匹配 MIC,控制台便亮起“已处理”。然而压缩可能还没成功反转,附件可能尚未提取,业务规则也可能拒绝交易。RFC 5402 的价值不只是节省带宽,而是迫使系统说明:这个绿色状态究竟属于哪一层。

互联网历史
路径变窄时,坏消息必须先走:RFC 3988
一条标签路径刚刚少了四个可用字节,上游却仍握着昨天的数字。对控制平面而言,这不是普通的缓存过期,而是一个仍会放行过大报文的错误承诺。
IETF
页面看起来已经定稿,文件却还没有:RFC 5385
一个文档在屏幕上与最终版逐行一致,最多证明某次渲染符合预期。它没有说明哪份源文件获批、转换程序改了什么、谁赋予发布身份,也没有保证未来还能复现。RFC 5385 以 Word 模板和 ASCII 后处理留下了一个清楚的分层案例:可见页面、生成文件、权威记录和归档历史不是同一件事。
IETF
RFC 5401 的取舍:更少反馈,也意味着更长等待
一个大规模组播系统把 NACK 随机退避窗口调长后,反馈洪峰明显下降,发送端终于安静下来。但接收端恢复时间也随之拉长,缓存占用上升,边缘成员仍在等待。这个安静区间不是免费获得的可靠性,而是用延迟换来的反馈压缩。
互联网历史
标识符已经可读,原始形式仍必须保留:RFC 3987
一家服务先让用户输入本国语言地址,入口看起来已经完成国际化;真正的验收问题却在后面:缓存、代理、解析器与目标服务,是否都能原样承载并解释它?

IETF
最小地址赢了,但它没有因此获得授权:RFC 5384
同一棵组播树收到两个下游邻接发来的冲突属性,上游路由器必须给出一个确定答案。RFC 5384 的通用规则并不判断哪项请求更符合业务意图,而是选择 IP 地址数值更小的邻接。控制平面因此可以收敛,权力来源却仍然悬而未决。

互联网历史
分组网络承载的是线路的必要属性,而不是线路本身:RFC 3985
运维图上有三层长度不同的光路:客户到客户的仿真服务、运营商边缘之间的伪线、以及伪线内部的 PSN 隧道;任意一层变绿,都不能替另外两层作证。

IETF
两段示例编号,守住的是配置从教材进入生产的边界
两段示例编号,守住的是配置从教材进入生产的边界 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
管理桥梁并不承诺兼容:RFC 1285 与 FDDI
1992 年 1 月,RFC 1285 试图让 SNMP 能读取 FDDI 站点管理对象,同时不改变这些对象所表达的含义。1993 年 9 月,RFC 1512 却提醒读者:ANSI 模型修订后,对象已迁到 MIB 树的另一分支,不应假设它与 RFC 1285 兼容。共享语义,并不等于承诺不同版本之间接口稳定。

互联网历史
图像包已经到达,解码规则却走在另一条时间线上:RFC 3984
运维墙上有两只钟:一只记录 RTP 图像包何时抵达,另一只记录解码器何时装入正确的 SPS/PPS;切换故障往往发生在第一只钟看起来完全正常的时候。
IETF
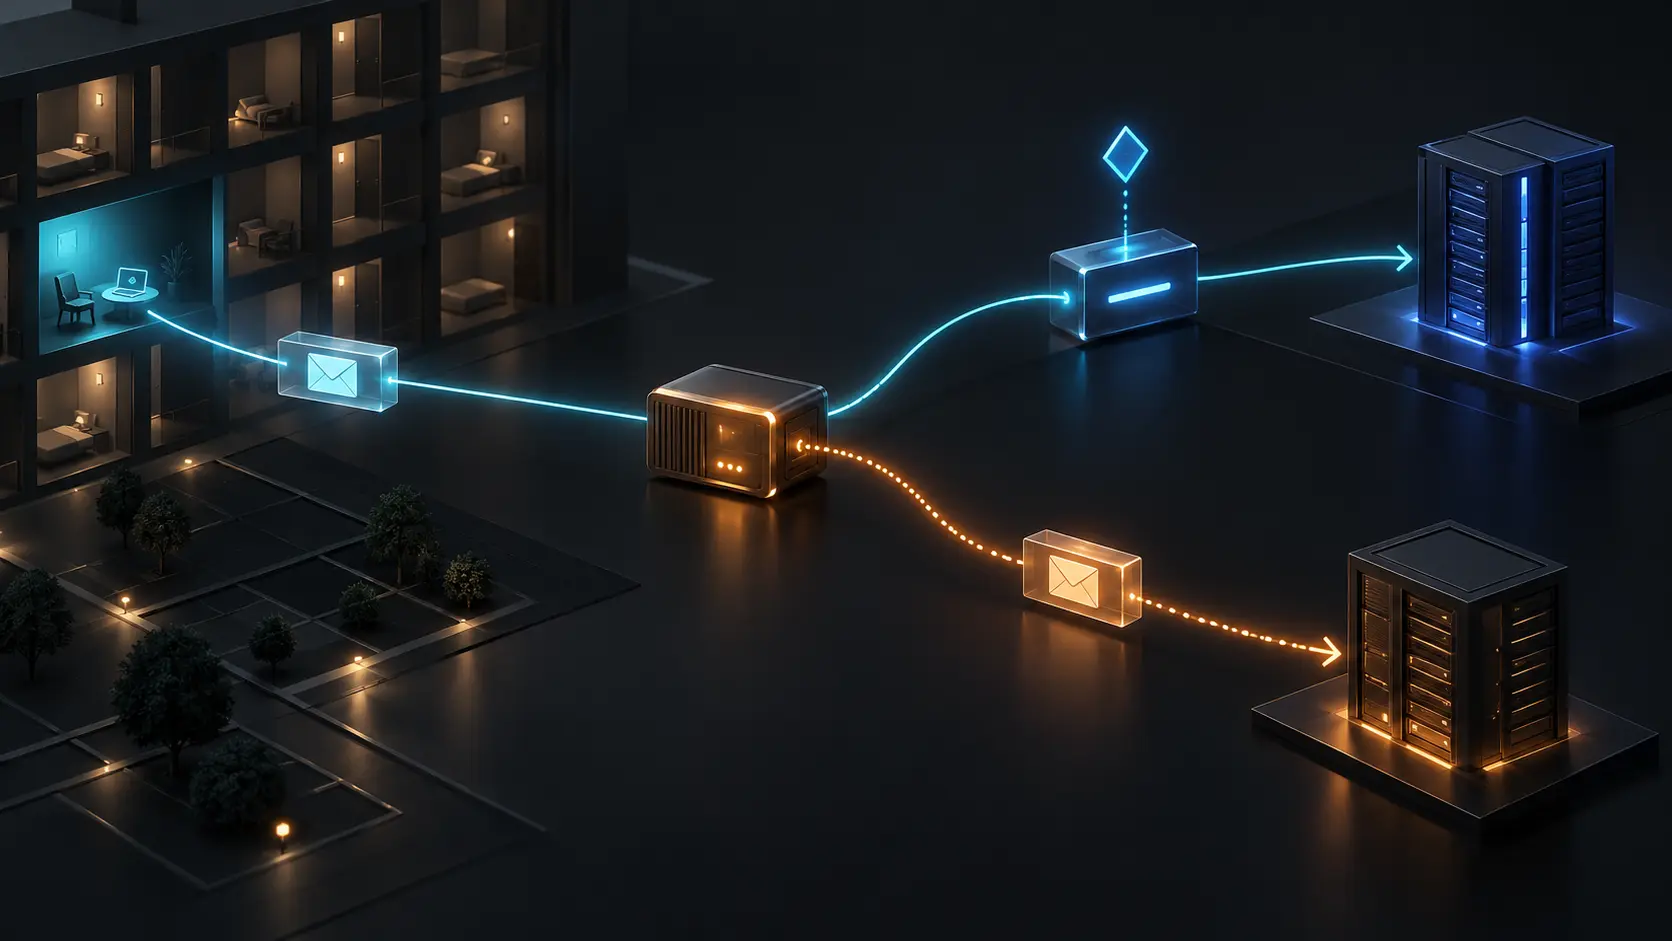
邮件成功连上了服务器,却未必是用户选择的那一台:RFC 5383
网络运营者原本只负责把连接送往目的地。一旦它不告知用户便截获 25 端口,并让另一台 SMTP 服务器应答,它就从承运者变成了服务选择者。RFC 5383 最值得重读的地方,正是把这种隐藏的权力变化写进了部署规范。

IETF
凭据已经通过,日历主页仍然无处可寻
配置向导拿到了用户名、主机名和密码,认证也返回成功。可是它仍不知道该去哪里寻找用户的日历或通讯录。RFC 5397 填补的正是这段路:让服务器指出当前认证用户的一项主体资源,再由客户端继续查询。它交付的是身份发现的下一跳,不是对后续资源的授权,更不是“账户已经可用”的最终结论。
互联网历史
互联网标准清单也有失效日:RFC 1280
1992 年 3 月,Internet Activities Board 发布了一份协议状态清单,还附上了很少见的提醒:这版清单在 7 月 31 日之后不得再用。RFC 1280 足以协调用语和决策,却不是实时目录;它的两个状态维度也分别回答不同问题。
亚太地区云服务趋势
同一栋楼里的两个注册主体,同一个角色对象:NEXGENET COMPANY LIMITED 问责链的搜索页面所载注册文本核验
在仰光 North Okkalapa 镇区的 Thuzitar 路上,编号 838-839 的同一栋建筑里,登记着两家以互联网资源注册闻名的机构:NEXGENET COMPANY LIMITED 与 SMART & SHINE COMPANY LIMITED。两者名下的注册记录指向同一个角色对象,同一个域名邮箱,却分属不同的组织对象。本文基于本次核验中通过搜索提供方页面内容获得的 APNIC whois 记录文本,逐层还原这家缅甸小型 LIR 的注册责任面,并说明哪些问题至今仍没有任何公开证据可以回答。

IETF
一个公网端口不能同时代表两个人:RFC 5382 的地址压缩边界
地址转换器可以把一个公网坐标变成相对目的地才有意义的别名:甲访问服务器 X,乙访问服务器 Y,两人暂时共享同一公网地址与端口,表内再用 X、Y 把他们分开。问题在于,目的地不是身份的一部分。当甲乙同时访问同一台服务器,那项节省就变成了无法消解的身份冲突。

互联网历史
空字段不只有一种含义:RFC 3982 把“缺失原因”写进协议
当数据管道把 XML 的空值统一变成数据库里的空字符串时,它也许没有丢掉一个字符,却可能抹掉了更重要的事实:字段从未存在、永不公开、只对当前权限拒绝,还是已经特许披露但不得继续传播。

互联网历史
OSI 地址编码承载的不只是路由:RFC 1277
1991 年,OSI 应用已开始在 TCP/IP、X.25 等不提供 OSI 网络服务的网络上试运行。RFC 1277 把目录能够返回的地址扩展为一份下层接入说明,让客户端可以尝试连接。但地址编码不是路径图,更不证明远端应用已经应答。
IETF
注册表已经有名字,应用为什么仍然沉默
变更窗口里,DNS 控制台显示一种新资源记录已经“注册”。权威服务器接受了它,从服务器也能传送,抓包中还看得到完整字节。可真正依赖这条记录的应用仍按旧路径运行。RFC 5395 所揭示的不是一个罕见故障,而是一条经常被压缩成单个勾选框的治理链:编号获批、IANA 登记、中间系统保真、应用理解和用户结果,是五张不同的回执。