
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
欧洲与中东国家电信
AMS-IX 2023年LACP泄漏:对等互联交换结构隔离何以成为问责考验
一次本应局限于相邻链路的控制帧越过客户端口边界,扰动其他参与者的链路聚合与 BGP 会话,并在资源压力下演变为跨厂商控制面级联。事件提出的核心问题不是谁发出了第一个异常帧,而是共享交换结构是否能够以可验证的技术控制,将一个端口的行为限制在一个端口之内。

亚太地区机构
香格里拉双品牌顶级域:IDN 委派、DNS 连续性与失效成本
本文以中文独立分析 Shangri-La International Hotel Management Limited 对 `.shangrila` 与 `xn--5su34j936bgsg` 两个品牌顶级域的责任,严格区分技术能力、产品可靠性和客户生产结果。
亚太区域 ISP
AS134772 让东莞双栈路由表面变得可见,却没有证明城域交付边界
CHINANET Guangdong province Dongguan MAN network 对应的公开网络身份,可以在号码资源登记和路由观测中被准确识别。六条 IPv4 路由、四十九条 IPv6 路由以及一个被观测到的邻居,为持续跟踪提供了稳定起点。但这些信号只描述控制平面可见性,不能替代光纤、节点、供电、容量、客户覆盖和故障恢复证据。
领导者
Clarence Filsfils 与 SRv6 网络编程的运营边界
Clarence Filsfils 在 IETF 的公开记录把四个彼此衔接、又不能相互替代的技术层面连在一起:Segment Routing 的架构、IPv6 分段路由头、与 SRv6 分段关联的本地行为,以及从候选路径中选择可用路径的 SR Policy。沿着这条公开文档轨迹,可以讨论一个比“网络能否编程”更具体的问题:当一项路由意图被写入策略、分段列表和数据包之后,运营者如何证明它仍在授权范围内执行,并且能够按同样精确的粒度撤回。
全球云服务
Google 2017 年 BGP 泄漏为何成为日本可达性与转接过滤的问责测试
2017 年 8 月 25 日的事件不是一场泛化的“Google 故障”,而是一条跨自治系统的路由责任链:Google 将从对等关系学习到的路由错误导出给 Verizon,Verizon 接受并继续传播,较长前缀匹配吸引流量,日本运营商和用户感知到的恢复时间则长于最初配置更正时间。

北美机构
Jones Lang LaSalle Incorporated 的双企业顶级域控制面:.JLL、.LASALLE、DNS 连续性与失败成本
本文分析 .jll 与 .lasalle 的授权记录、不同合同类型,以及监督、集成、维护和异常处理成本。
亚太区域 ISP
AS151145 显示 Charlieboy Network 的 IPv4 与 RPKI 控制面,但接入网络仍未获证实
CHARLIEBOY NETWORK PRIVATE LIMITED 留下了一组紧凑而可核验的公开网络记录:一个自治系统、一段可携带 IPv4 地址、两条可见的 /24 路由,以及与两条路由相符的 RPKI 起源授权。这些记录让外界能够检查其号码资源控制面,却没有展示把路由转化为持续服务所需的物理线路、客户接入、供电条件和运维安排。

亚太地区机构
PCCW Enterprises Limited 的双品牌顶级域控制面:IDN、DNS 连续性与失败成本
本文分析 .pccw 与中文 IDN 顶级域的运行控制面、PCCW-HKT 与 Identity Digital 的责任边界,以及监督、集成、维护和异常处理成本。
领导者
Bruno Decraene:Segment Routing 与快速收敛背后的运营权衡
Bruno Decraene 参与署名的四份 IETF RFC,把路径指令、SR-MPLS 与 LDP 共存、IS-IS 信息传播以及 TI-LFA 本地修复放进同一条故障时间线。它们共同提示:路由连续性不是某个协议名称自动兑现的结果,而是由标识范围、接收能力、可逆迁移、修复退出条件和实际转发证据共同维持的工程状态。
欧洲与中东机构
dotKoeln 的 .KOELN 与 .COLOGNE 控制面:DNS 授权、连续性与失败成本
本文分析两个城市顶级域的运行控制面、dotKoeln 与 RyCE 的技术边界,以及监督、集成、维护和异常处理成本。
亚太区域 ISP
AS150053让Care Broadband的双栈路由可被核验,接入连续性仍在公开记录之外
Care Broadband 在印度拥有一组紧凑而清晰的公共控制平面身份:一个处于 active 状态的自治系统、可携带的 IPv4 与 IPv6 号码资源、三条当前可见路由、三个通过验证的 RPKI 样本,以及一个在 RIPEstat 捕获中出现的相邻网络。这些记录能够说明谁被登记、哪些前缀正在运行、哪些源前缀组合得到授权,却不能证明用户覆盖、物理路径、可用容量或最后一公里在故障中的恢复能力。
领导者
Tony Li 与 CIDR、BGP、IS-IS 状态背后的控制边界
从无类别地址聚合到接收端约束的链路状态泛洪,Tony Li 署名参与的一组 IETF 文档揭示了同一个基础设施命题:互联网规模不是由某个中心角色单独维持,而是由范围明确、可核验、可撤回的记录与运行状态共同维持。
北美机构
InterNetX 的注册局与 DNS 控制面:.LTDA、.SRL、Anycast 与连续性成本
本文从运行现实出发,分析 .LTDA 与 .SRL 的授权记录、分工边界,以及监督、集成、维护和异常处理成本。
欧洲与中东机构
DENIC 2026 年 .de DNSSEC 故障:签名系统一致性成为责任测试
2026 年 5 月 5 日至 6 日的 .de DNSSEC 事件说明,注册局的连续性不只取决于站点、anycast 节点或 HSM 数量;当共享签名状态本身不一致时,分布式基础设施会把错误状态同步放大,而不是自动吸收风险。
亚太区域 ISP
AS134204让Business Network的路由与四个申报交换连接可被观察,交付边界仍未被证明
AS134204 让 Business Network 的路由与四个申报交换连接可被观察,交付边界仍未被证明 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。亚太区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

亚太地区机构
广州宇维的 IDN 注册局控制面:DNS 授权、可靠性与连续性成本
本文从运行现实出发,分析三个 IDN 顶级域的公开授权记录,以及监督、集成、维护和异常处理成本。
非洲机构
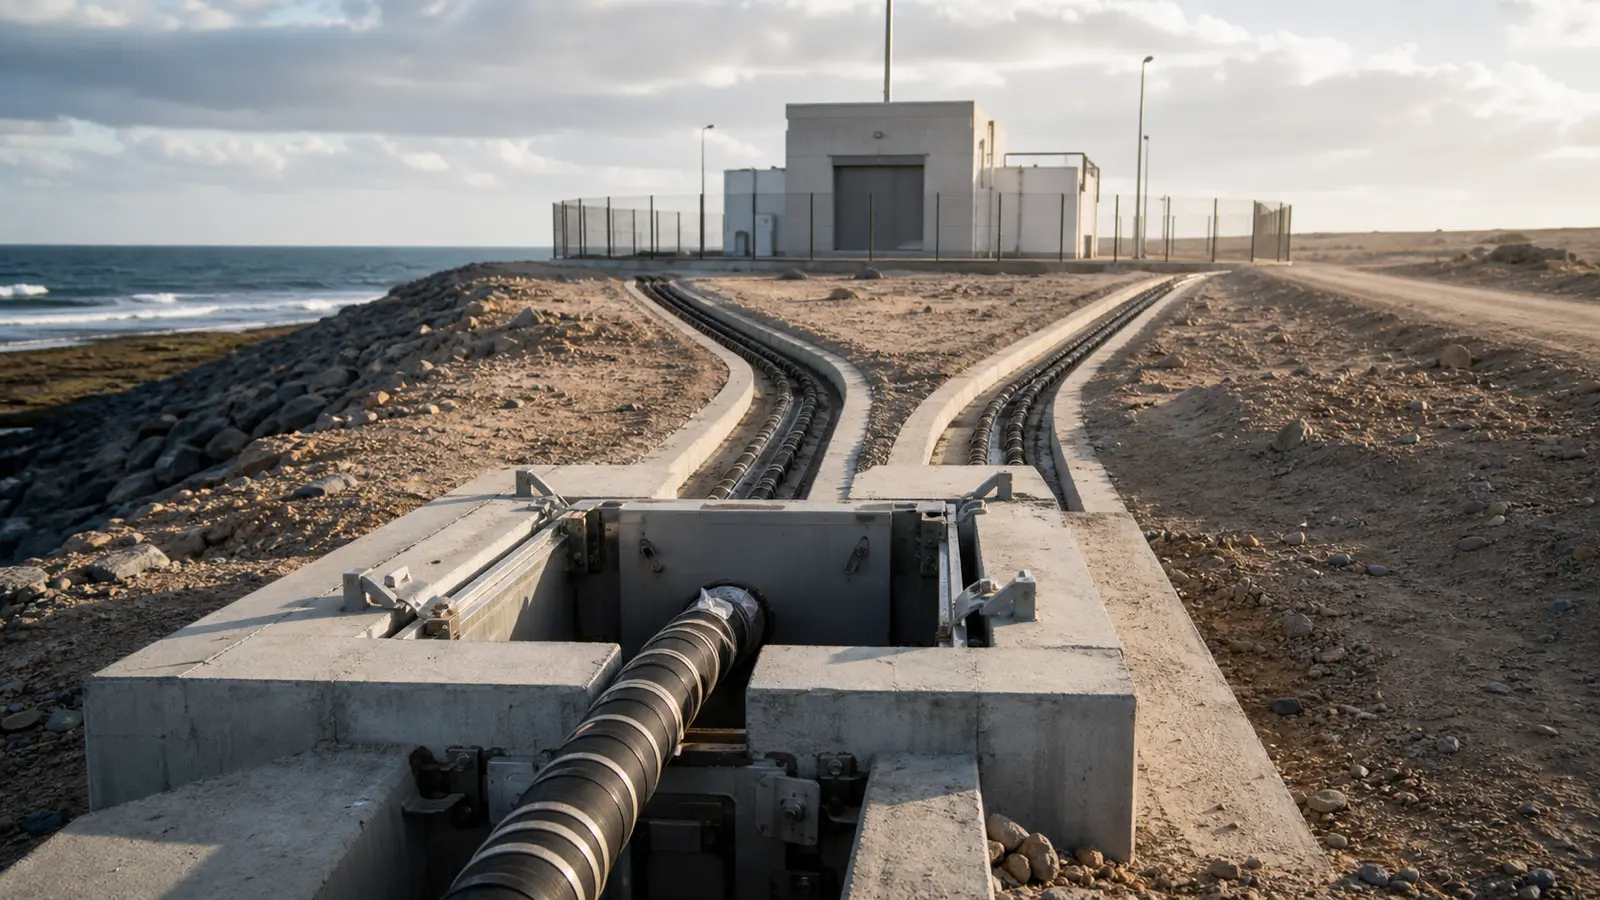
毛里塔尼亚2018年ACE海缆断裂:路径多样性为何成为网络问责测试
2018 年 3 月至 4 月,努瓦克肖特附近 ACE 海缆故障把一个技术问题变成了公共连续性问题:所谓备用线路、BGP 可达性和后来恢复服务,只有在物理路径独立、容量可用、切换经过验证、应用能够恢复且公众获得清楚说明时,才构成真正的韧性。
北美机构
Radix 的注册局控制面:新通用顶级域授权、DNS 连续性与失败成本
本文从运行现实出发,分析注册局企业如何把公开授权转化为持续的 DNS 服务,并区分能力、可靠性、客户结果以及监督、集成、维护和异常处理成本。
领导者
Les Ginsberg:IS-IS 重启、泛洪与注册表控制中的状态纪律
从重启信令到接收端限速,Les Ginsberg 参与的多份 IETF 文档呈现出一条清晰主线:路由连续性不能靠口号维持,而要靠可核验、有限定、能退出的协议状态来支撑。

NANOG
会场连了三天网,不等于北美已经部署:NANOG 会议网络记录的证据边界
酒店宴会厅里的网络只搭几天,技术选择、场地限制、供应角色和求助责任却要在这几天里同时经受现实检验。NANOG 历次会议通知为这种短期服务留下了一份难得的公开记录。它值得认真读,也最容易被读过头:看见网络存在,不等于看见服务成效;看见会场部署,更不等于看见北美范围的采用、代表性或制度权力。