
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

欧洲与中东数据中心
从 AS51294 看 HUBARA:为什么公开网络身份关系到托管服务连续性
从 AS51294 看 HUBARA:为什么公开网络身份关系到托管服务连续性 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东数据中心情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
欧洲与中东云服务
6WIND 与改变硬件控制权的软件路由模式
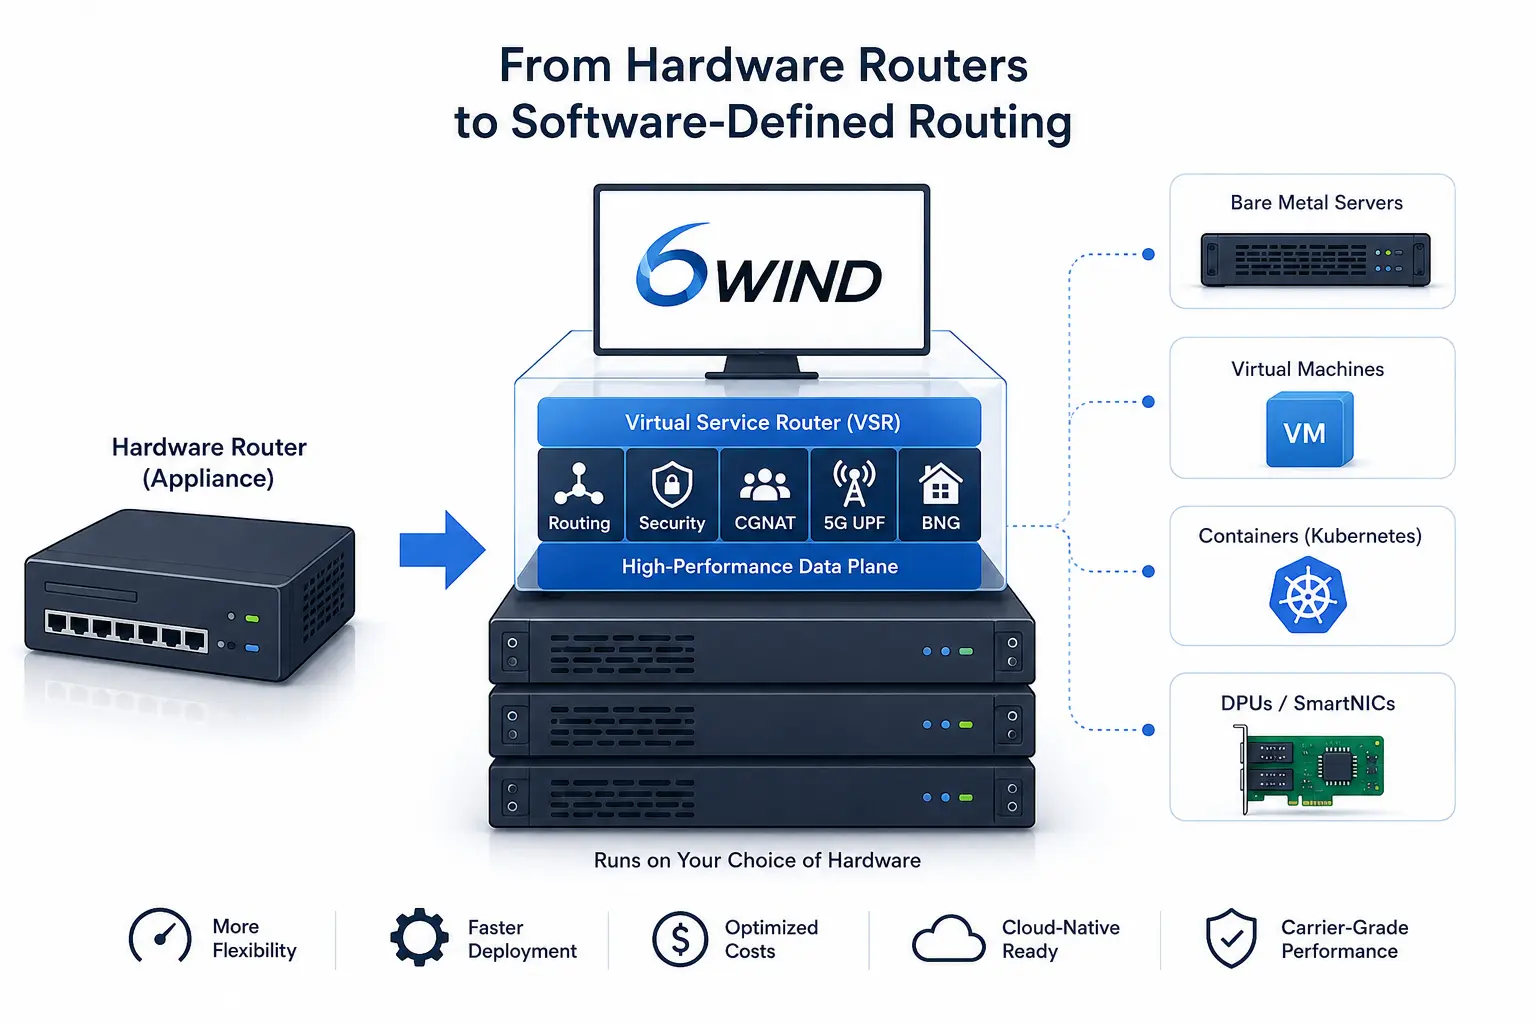
6WIND 投入了二十多年,试图将路由和电信功能从专有设备中移出,放入可在商用服务器、虚拟机、容器以及越来越多的专用数据处理单元上运行的软件中。该公司的论点不是硬件会消失,而是运营商应对使用何种硬件、网络功能在何处运行以及容量能以多快速度增加拥有更多控制权。这种转变可以缩短采购周期并支持更强的自动化,但也将更多的集成、性能调优和运营责任转移给了客户。
北美国家电信
DQE 2019 年 BGP 优化器路由泄漏把客户前缀过滤变成责任测试
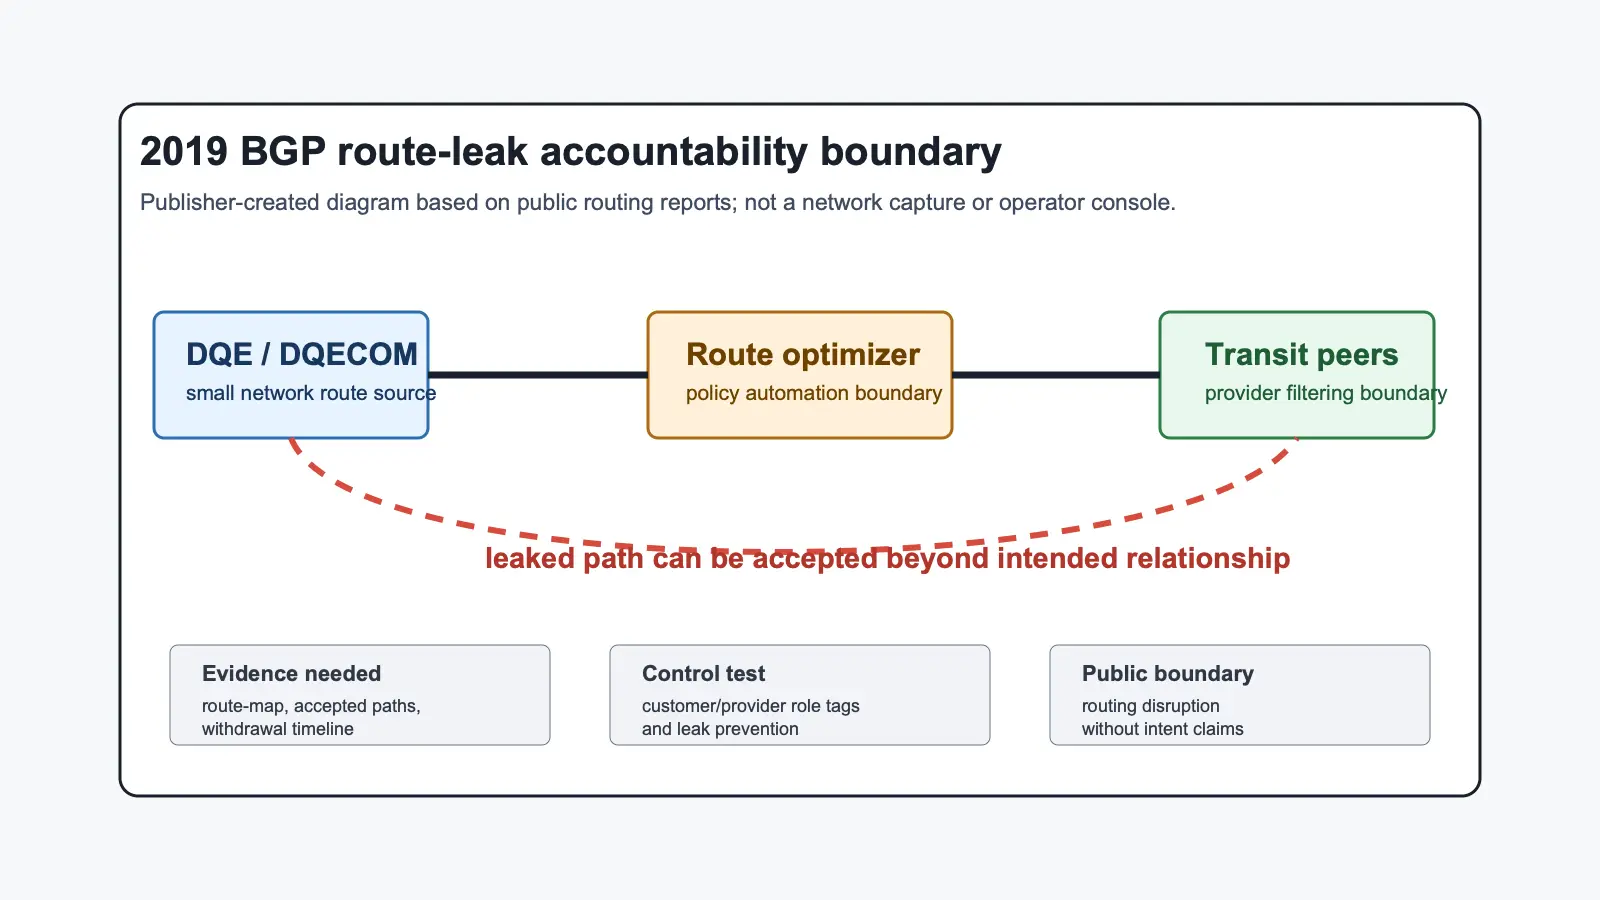
2019 年 6 月 24 日,公开路由数据展示了一个小型宾夕法尼亚网络如何进入更大的互联网可达性故障链条。对非专业读者来说,BGP 是网络之间说明“哪些 IP 地址块可以通过我到达”的系统。如果一个异常路径被大型 transit provider 接受,其他网络就可能把这个路径当成可用路径继续传播。这里的责任问题不是找一个可以解释所有慢包或丢包的单一对象,而是 DQE、Noction、Verizon 以及下游网络能否证明:哪条路由策略接受了这些路径,哪些过滤器本应阻止它们,以及哪些控制可以防止同类关系错误再次扩散。

欧洲与中东机构
SIDN Labs 与国家域名注册局背后的研究平台
SIDN Labs 处于学术研究与荷兰 `.nl` 域名生态系统实时运营之间的独特位置。其重要性源自将注册局、DNS、路由与时序服务可见性转化为测量、原型与标准工作,而其局限亦来自同一制度安排:该实验室并不独立运营 `.nl`,无法以声明方式将论文转型为生产系统,仍依赖于 SIDN 的财务、数据访问、工程团队与公共利益优先事项。

全球机构
Let's Encrypt 2020 年 CAA 缺陷让 DNS 授权复核成为责任测试
证书签发不只是密码学事件,也是一项基于 DNS 的授权决定。Let's Encrypt 在 2020 年披露的 CAA 复核缺陷说明了这一点。证书机构可以先验证订阅者控制某个域名,并在限定时间内复用这次验证;但在真正签发证书前,它仍可能需要再次确认该域名的 DNS CAA 策略是否授权这次签发。

领导者
Keyur Patel 与路由运营背后的 BGP 模型工作
互联网依赖路由系统来交换可达性信息,也就是不同网络告诉彼此哪些目的地可以通过自己到达。Keyur Patel 的公开记录把他连接到这一层的两个证据点:一是 IETF 关于 BGP 的标准工作,二是 Arrcus 这家路由软件公司的公开公司记录。IETF Datatracker 将 Patel 列为现行 Internet-Draft《YANG Model for Border Gateway Protocol (BGP-4)》的作者之一。Futuriom 和 GlobeNewswire 则把他识别为 Arrcus 的联合创始人和…

北美机构
Kodiak Networks 与 AS63209 路由连续性的可见成本
Kodiak Networks 与 AS63209 路由连续性的可见成本 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。北美机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球机构
2019 年 DNS 篡改警报:注册商变更控制为何成为问责试金石
熟悉的域名、浏览器接受的证书与未经授权的 DNS 状态可以同时出现。要判断谁应当预防、发现并逆转这类变更,不能只看机构声望,而要沿着注册人账户、注册商、EPP、注册局、委派、权威 DNS、递归解析器与最终端点逐层追踪实际控制权和证据边界。
欧洲与中东区域 ISP
IIJ Europe 的欧洲网络交接清晰可见,物理边界却仍不清楚
IIJ Europe 的法律身份、伦敦据点以及面向欧洲客户的网络接入角色都有公开记录可循。2018 年的 IIJ 公告还把 Dusseldorf 和 Frankfurt 纳入一幅更具体的服务图景。然而,从客户专线到设施、运营商连接、线缆路径、网络设备和 IIJ 骨干网,真正决定连续性的物理责任链仍未被完整呈现。可见的是交接关系;尚不可见的,是每一层由谁运行、在哪里重合,以及当某一环节失效时边界如何划分。

拉丁美洲与加勒比国家电信
CANTV AS8048 路由泄漏把导出策略变成委内瑞拉连通性问责测试
CANTV AS8048 路由泄漏把导出策略变成委内瑞拉连通性问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。拉丁美洲与加勒比国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

北美机构
维尔京群岛公共电信系统公司的 .VI 注册局控制面:DNS、RDAP、记录准确性与连续性成本
所有以 `.vi` 结尾的网站、邮箱和其他互联网名称,都依赖一组公开权威记录与实际运行的服务保持一致。`.VI` 是美属维尔京群岛的国别代码顶级域,即代表特定国家或地区的互联网域名后缀。互联网号码分配机构(Internet Assigned Numbers Authority,IANA)目前将 Virgin Islands Public Telecommunications System, Inc.(VIPTS)列为 `.VI` 的管理机构;VIPTS 通过 NIC.VI 承担注册局角色,也就是维护域名登记状态并管理关键名称控制点的运营者。

全球云服务
2025 年 DDoS 缓解路由泄漏让 BGP 角色边界成为问责测试
2025 年 DDoS 缓解路由泄漏让 BGP 角色边界成为问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

领导者
Jan Kayser 与 LINX 路由服务器可观测性迁移背后的运维取舍
LINX 在 2020 年发布的一份联合署名工程记录,把 Jan Kayser 放在一场具体的可观测性迁移之中:团队没有从工具品牌出发,而是沿着维护能力、路由功能、实测内存需求、硬件形态和既有运维基础设施逐项作出取舍。
非洲国家电信
Angola Cables 2023 年路由泄漏让路径验证成为问责测试
Angola Cables 2023 年路由泄漏让路径验证成为问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。非洲国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球国家电信
Vodafone Idea 2021 年路由泄漏:上游过滤为何成为一场问责测试
Vodafone Idea 2021 年路由泄漏:上游过滤为何成为一场问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
亚太地区机构
中国工商银行的 .icbc 控制平面:DNS 流量、RDAP 与运营品牌注册局的成本
`.icbc` 是中国工商银行股份有限公司控制的品牌顶级域名。顶级域名是互联网地址最后一个点右侧的部分,例如 `.com`、`.cn` 和这里的 `.icbc`。它看起来像一个简短的品牌标识,实际却是一套需要长期维护的互联网命名控制面:哪些名称可以存在、这些名称由哪些服务器回答、登记资料怎样公开、安全信息如何与全球域名系统衔接,以及发生异常时由谁恢复秩序。

领导者
凯尔·斯宾塞与 UIXP 多站点扩张背后的路由服务器连续性决策
凯尔·斯宾塞与 UIXP 多站点扩张背后的路由服务器连续性决策 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球云服务
Cloudflare 2024 年 1.1.1.1 事件:路由传播如何成为责任检验
2024 年 6 月 27 日,Cloudflare 的公共 DNS 解析器地址 1.1.1.1 受到两起相互独立的 BGP 路由事件影响:一项针对 1.1.1.1/32 的异常起源通告,以及一项针对 1.1.1.0/24 的路径泄漏。事件表明,地址分配记录、ROA、路由过滤、客户出口策略、RTBH 授权、传播监测和撤回验证分别解决不同的风险;任何单一机制都不足以独自保证可达性。

亚太地区机构
北京华瑞网研与 `.手机` 注册局控制面:DNSSEC、RDAP 与连续性成本
从根区授权、注册局协议、DNSSEC 记录、注册数据服务和监管身份出发,分析一个中文国际化顶级域如何依赖持续准确的记录、跨组织协作与可恢复的运行机制。
领导者
Chris Caputo 与 SeattleIX 严格 RPKI 过滤背后的路由服务器决策
Chris Caputo 留在 Seattle Internet Exchange 公开记录中的工作,说明路由安全如何进入日常运行:不同证据被赋予明确次序,过滤造成的可见变化被如实记录,而网络变更则围绕真实流量风险分阶段推进。