
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

IETF
Gavin Brown 与那次尚未注册域名的“成功创建”
挂号回执能证明柜台收下了材料,却不能证明申请人已经取得标的。RFC 8334 把这段常被界面抹掉的等待期写进协议:命令可以成功,域名分配仍然没有发生。

案例档案
SC100 草案把 DNSSEC 边界落在主网络视角,回执必须点名它
一条记录写着“DNSSEC 验证成功”,看似已经回答了安全问题,其实可能漏掉最关键的主语:是谁、从哪个网络视角完成了验证?SC100 草案把既有义务集中到一个更清楚的边界——必须执行 DNSSEC 的是主网络视角;远程网络视角可以执行,但它们在 MPIC 中首先承担的是独立佐证。结果若脱离角色,就不能证明应当履责的角色真的做了那次查询。

IETF
Russ Housley 与证书能够点名、却无法造出唯一性的 MAC 地址
证书可以精确保存六个或八个八位组,却不会因此长出一双观察网络现场的眼睛。地址从哪里来、此刻落在哪个接口、谁看见了它、谁允许它通行,仍是四个不同问题。
互联网历史
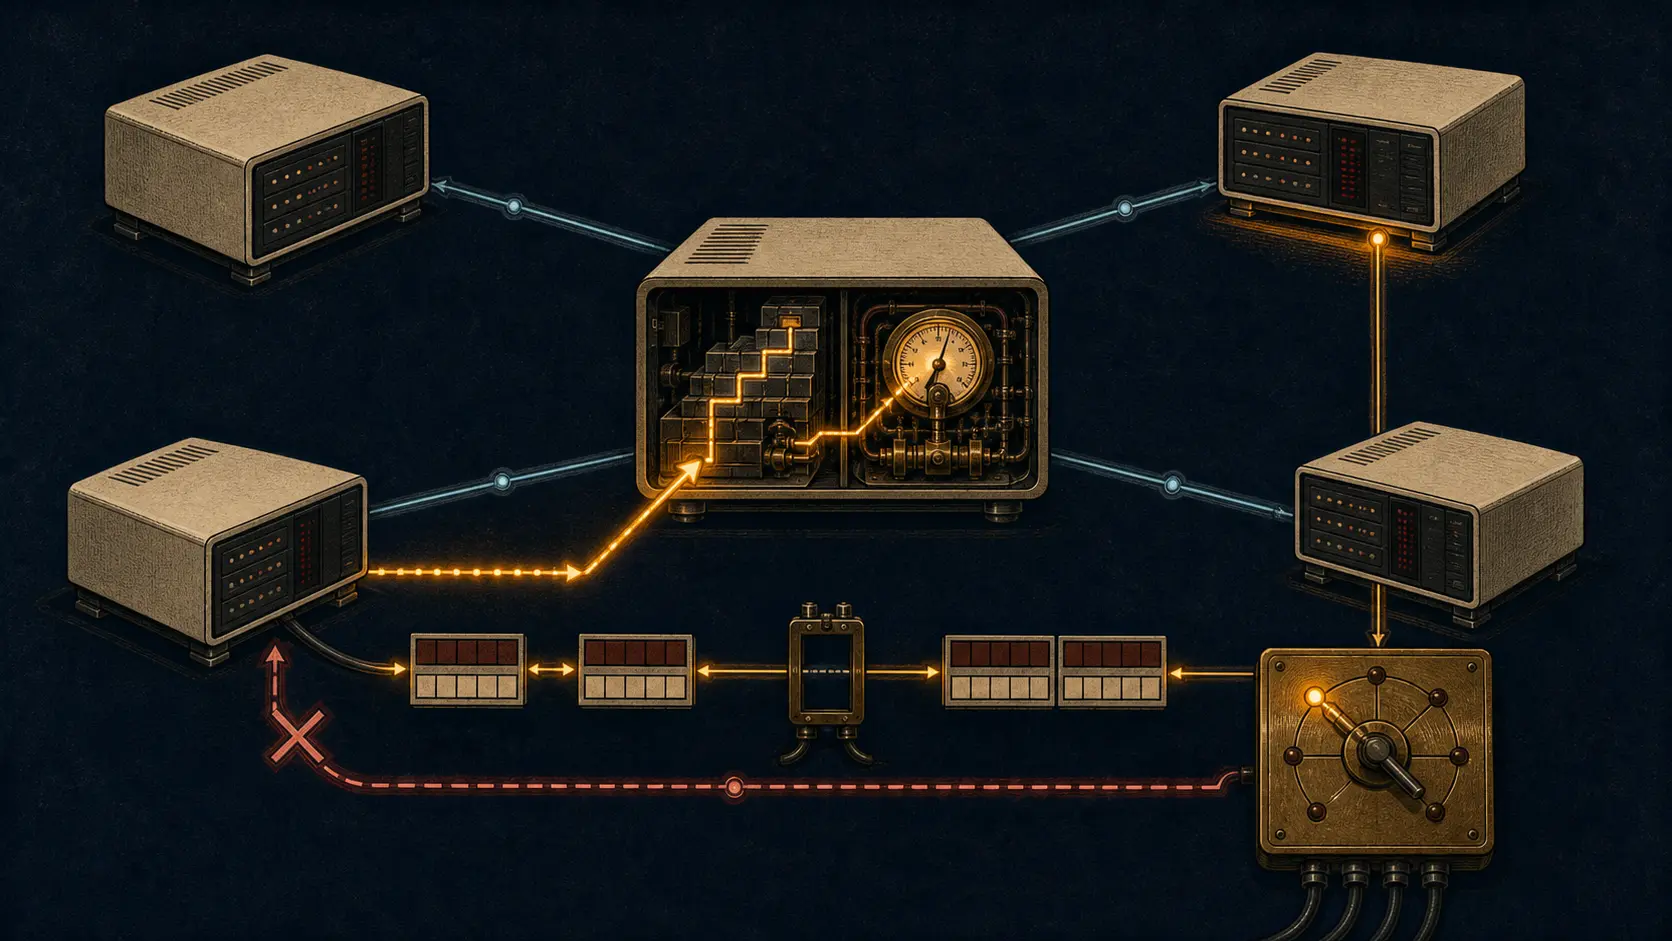
最短路径传递时钟,却不负责选主:RFC 891 如何让一条 HELLO 同时服务路由与校时
一台 Fuzzball 收到 HELLO 后,可以改走更快的链路,却拒绝用同一报文更新时钟偏差。RFC 891 的精妙之处不只是复用测量,而是给路由、偏差和主时钟身份保留了不同的生效条件。
互联网历史
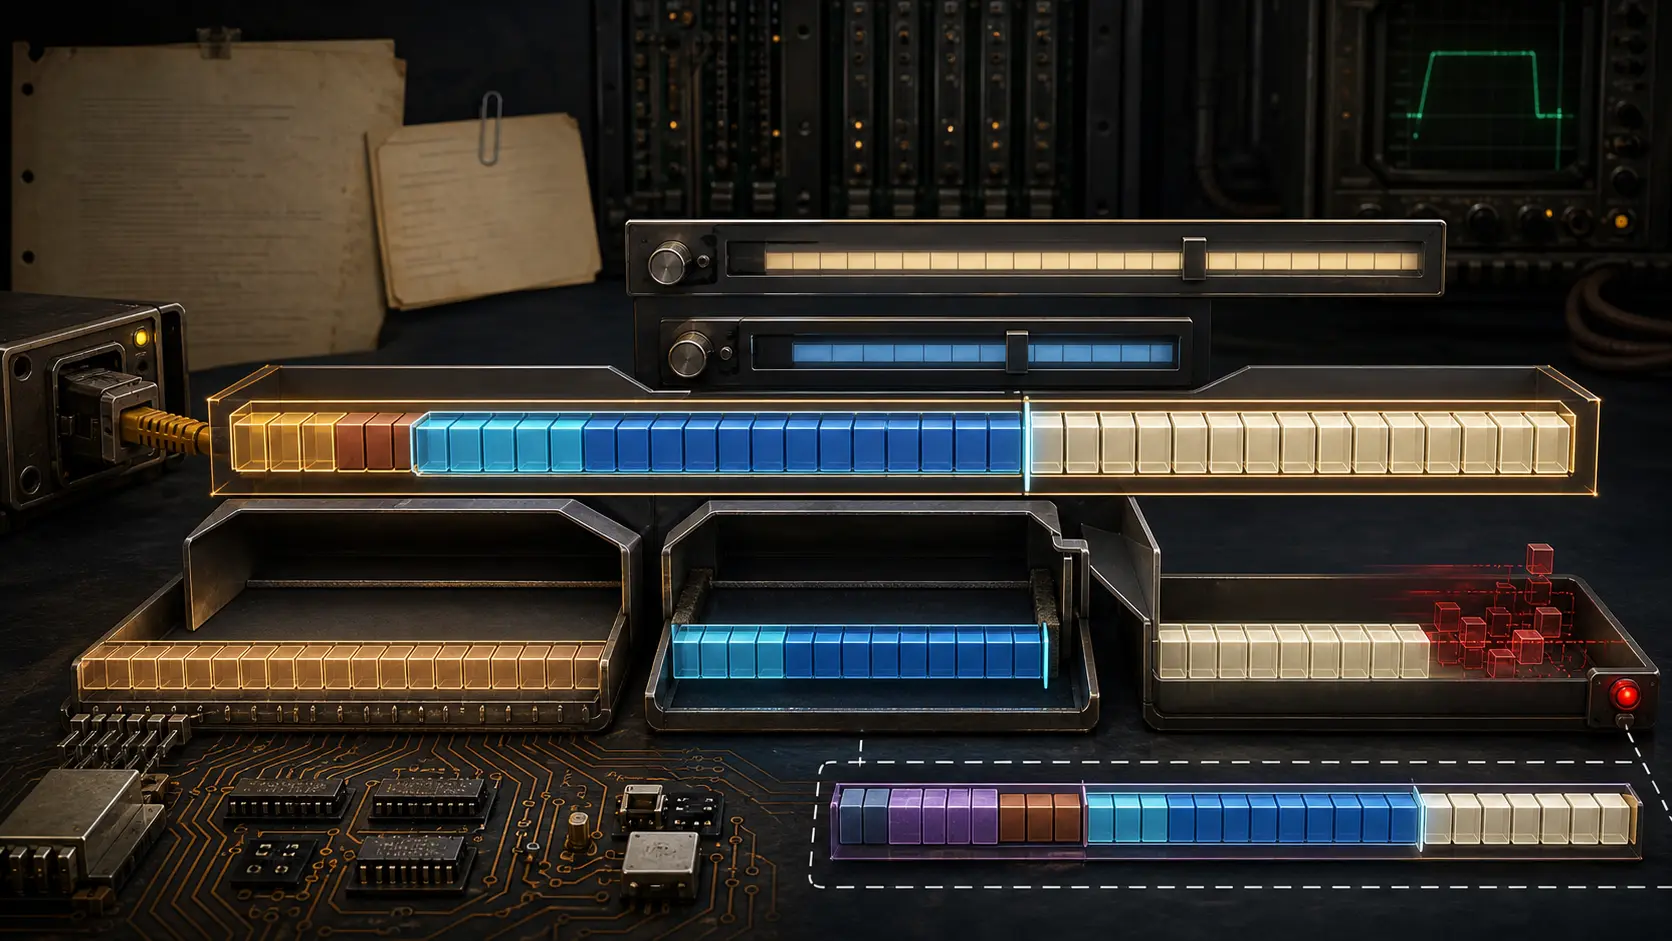
帧比数据报更长:RFC 894 如何把以太网填充留在 IP 之外
十六进制 `0800` 看起来像一个数字,却不是长度。它告诉以太网接收者:接下来要用 IPv4 的语法来读。真正决定数据报在哪一字节结束的数字,藏在 IPv4 头部的 Total Length 中。RFC 894 用这两个字段划开了一条边界:外层可以为了达到 46 字节的最低要求而继续发零,内层的意义却必须按时停止。
案例档案
标签通过了,含义仍未获授权:RFC 9996 与 Protobuf schema 的控制边界
一条消息可以拥有完全正确的 `Content-Type`,也可以被解析器毫无报错地读出,却仍被系统理解成另一件事。RFC 9996 解决的是 Protobuf 序列化形式的公共命名问题;它没有替应用选择 `.proto`、证明 descriptor 的来源,更没有替运行中的服务决定这份对象能否改变现实状态。
报道
RIPE Atlas 已修复 NTP 偏移量错误,仍有数千个在线探针登记为 5120 版本
同一套测量系统里,现在同时存在两本没有接上的账:一本记录探针正在运行哪个版本,另一本应当记录历史结果还能怎样使用。5130 已把错误说清,31 日的公开 API 则表明,这两本账还没有一起结清。
报道
AFRINIC 新会员门户列出三份预检指南,三个链接却返回同一个 404
门户能打开,要求写得也不少。断裂发生在申请前的最后一次指路:流程、资格和支持文件本应回答三类不同问题,却共同依赖一个在本轮检查中返回 404 的页面。

欧洲与中东区域 ISP 趋势
Satellite Ltd 的备电商务套餐需要一张故障域地图
Satellite Ltd 只在部分商务套餐上标注“备电”。当连续性成为一个有价差的产品属性,客户最需要知道的就不再是宣传口号,而是哪一段设备链被覆盖、按何种负载测试,以及未达标时由谁负责。

互联网历史
广播里有人回答,不等于那台主机已经被确认:RFC 887 如何拆开服务发现的证据链
1983 年的主机可以向整个本地网络问一句“谁提供这项资源”。RFC 887 却没有让第一个答复直接成为结论:公开征询、定向否认、第三方线索和服务主机本人的确认,各自只证明不同范围的事实。

互联网历史
清单称它“官方”,却没有称它“已经实现”:RFC 880 如何把状态与运行代码分开
同一行里,GGP 被标为“实验性”,又被注明正在核心网关上使用。这不是 RFC 880 的自相矛盾,而是它最诚实的设计:制度分类、实际部署与技术成熟度本来就是三条不同的证据链。
案例档案
信封签下了摘要,却没有交付原件:RFC 9995 与 COSE 哈希信封的权力边界
供应商发来一枚通过验签的短小信封,里面装着某份 SBOM 的哈希值,受保护的位置字段指向外部仓库。发布系统几毫秒内亮起绿灯;那份 SBOM 却仍不在场。此刻被证实的是一项紧凑声明,不是对象已经取得、读懂,更不是获准上线。

报道
LACNIC 的 FORT 指南验证路由对象,却没有验证编译所用的压缩包
这份指南把安装后的版本、动态库、首次验证、RTR 与时钟逐项检查,却在下载和解压之间少了一道本来已经具备条件的验证:发行页同时提供了 SHA-256、分离签名和公钥环。
报道
RIPE NCC开始核验约1,600名无合同legacy资源持有人,三季度计划仍写着“两处手工更新”
给历史资源补上组织对象,是把旧登记接入现代管理流程的合理办法。但 RIPE NCC 自己的季度计划同时承认:同一笔变更仍要在两个地方手工完成。问题不在于迁移期为什么谨慎,而在于两次动作何时、如何被证明已对齐。

互联网历史
这扇后门不是路由:RFC 831 如何抵达被分割的 SATNET
故障时最危险的便利,往往不是多绕一跳,而是把临时入口宣布成所有人都能看见的道路。RFC 831 的方案反其道而行:伦敦的一台多宿主主机可以替特定维护报文执行网关式的源路由和地址改写,却不能发送路由更新。它有转送报文的能力,却没有招揽普通流量的资格。

互联网历史
网关能搬运字节,却不能发明缺失的含义:RFC 875 如何质疑协议翻译
如果备用网关不知道主网关正在谈的那场会话,它就只是第二只空盒子。RFC 875 从地址、确认、流控和异常信号一路追问,最终揭示了这一点:翻译器一旦替两个不兼容的协议作出对应,就会把会话的含义和状态收进自己内部。

报道
ARIN 的两份审计结论看似相反,实际检验的是两套控制
一份董事会记录说,被抽查的工单没有违反 NRPM;另一份说,审计查看的每个领域都有不一致。两句话并不构成业绩反转。真正的问题是:如果不同时公布测试对象、规则版本和分母,“审计通过”与“发现问题”都可能被读成它们没有证明的东西。

报道
LACNIC说当前API看Postman,网站却仍按序列号修改ROA
同一份公开说明里,ROA 先是一个可以按`serialNumber`修改和删除的对象;沿着“最当前的 v3 文档”链接进入 Postman 后,它又变成某个组织必须整组替换的列表。声明式整组写入并不落后,反而可能更简单、更原子,也更适合自动化。真正需要补上的,是一条公开可执行的前提:这份新列表究竟准备替换哪一个旧状态。

互联网历史
主文件已经更新,网络仍可能陈旧:RFC 849 如何拆分推送与轮询
1983 年 5 月,Mark Crispin 追问的不是 HOSTS.TXT 由谁维护,而是更新怎样抵达真正使用它的主机。RFC 849 把“最新”拆成版本识别、传输、完整性、本地安装和失败恢复,由此揭示了登记状态与运行状态之间的距离。

案例档案
号码属于那家企业,模型却未必:RFC 9997 私有 SID 空间里的权限分界
一个整数可以落在正确的企业区段里,却指向错误的 YANG 节点;一个 `.sid` 文件可以使用完全正确的 PEN 算式,却来自未经授权的发布者。RFC 9997 让私有 SID 不再需要逐笔申请,这是一次干净的协调减法。它同时留下了一条不能省略的判断:避免号码冲突,不等于证明模型来源。