
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

IETF
一个“实时”邮箱视图,究竟占用了谁的预算?
第一批搜索结果可以完全正确,后续更新却从未获准。IMAP 把这两件事分开处理;真正需要解释的,是产品为何会把一次查询的成功展示成持续观察的承诺。
互联网历史
服务器可以有很多台,地址真相却只能有一套:重读 RFC 1931
一台刚接上网线的机器还没有 IP 地址,却必须先用网络问出自己可以使用什么地址。这不是鸡生蛋的问题,而是权力边界的问题:谁能听见请求,谁能作答,谁有权写入绑定,谁又能证明账本没有落后于现场?RFC 1931 对这些角色的拆分,比它短暂服务过的具体系统更值得保留。

IETF
拒收这封定时邮件,可能才是正确履约
一边要求邮件暂时不能离开服务器,一边要求它更早完成投递,问题就不再是队列够不够快。SMTP 延时释放规范把这类矛盾放回提交入口,也暴露了另一件事:能替用户等待,不等于能替整条投递路径保证未来。

IETF
Scott Hollenbeck 与一个无法自述理由的域名转移锁
安全面板读到 `clientTransferProhibited`,随即亮起绿色盾牌。这个状态确实有约束力:在 Scott Hollenbeck 撰写的 EPP 域名映射中,服务器必须拒绝转移请求。但绿色并没有回答更难的问题——谁要求加锁、依据哪条规则、何时复核,以及能够解除它的账户是否安全。

报道
APNIC 的 WHOIS 小时档案为同一时段给出两个总数
最新完整小时写着 3,192,583 次 WHOIS 查询;把旁边七种查询类型相加,结果却是 3,183,463。相差 9,120 次并不可怕,可怕的是公开文件没有说明这两个数字各自在数什么。
IETF
备用文件夹不是溢出槽:Sieve 为何不替失败投递改道
指定的归档邮箱写不进去,另一个文件夹却还有空间,自动改投看起来像是在保障服务。但 Sieve 把“找不到用途对应的邮箱”与“已经选中的邮箱投递失败”分开处理。这个不肯替用户多走一步的限制,保护的是邮件去向的一致性。

拉丁美洲与加勒比机构趋势
RRC24 的超时发生在启动阶段:恢复能力需要单独验收
RIPE NCC 把一次路由数据发布中断的原因收窄到启动时异常集中的处理负载。文件重新出现之后,管理者仍需知道:系统究竟在什么负载下证明过自己能够完成启动?
报道
一篇 LACNIC 电信文章把语音迁入 IP,却没有交代备用供电由谁负责
电话从电路交换迁往 IP,用户听到的仍是一声“喂”,供电边界却已悄然改变。LACNIC 博客的一篇新文章点出了这个关键变化:过去可能由电话局供电的线路,如今要依靠用户现场的光猫、路由器和终端。技术路线说清楚了,连续性责任还没有。

互联网历史
金色回形针看似装饰,却成了工作流命令:RFC 1927
看到回形针,人不必阅读协议就知道几张纸“在一起”。RFC 1927 正是借这种直觉制造笑点,也无意中暴露了数字系统最容易混淆的边界:同一个小图标既表示组合强度,又被要求决定外观、触发流程、定位段落、记录收费并参与删除后的回收。后来的 MIME 文档把这些权力拆开。视觉关联可以帮助理解,却不能自动成为结构依赖,更不能悄悄取得执行权限。
IETF
先恢复的客户端,不能替别人结束宽限期
NFSv4.1 把两件事分开:客户端可以宣布自己的旧锁已恢复完毕,服务器却仍须判断,尚未回来的客户端会不会提出冲突的恢复请求。前者是在收回自己的剩余主张,不是在替全局按下开工按钮。

互联网历史
数据包有了字母与音高,却没有结束标记:RFC 1926
把四位比特换成一个字母并不难,把字母敲成莫尔斯音也不难。真正棘手的是最后一声之后:接收端听见的是帧结束、普通停顿,还是信号中断?RFC 1926 用两页幽默文本,把“可逆编码”和“可运行链路”的差距留在了那段沉默里。
报道
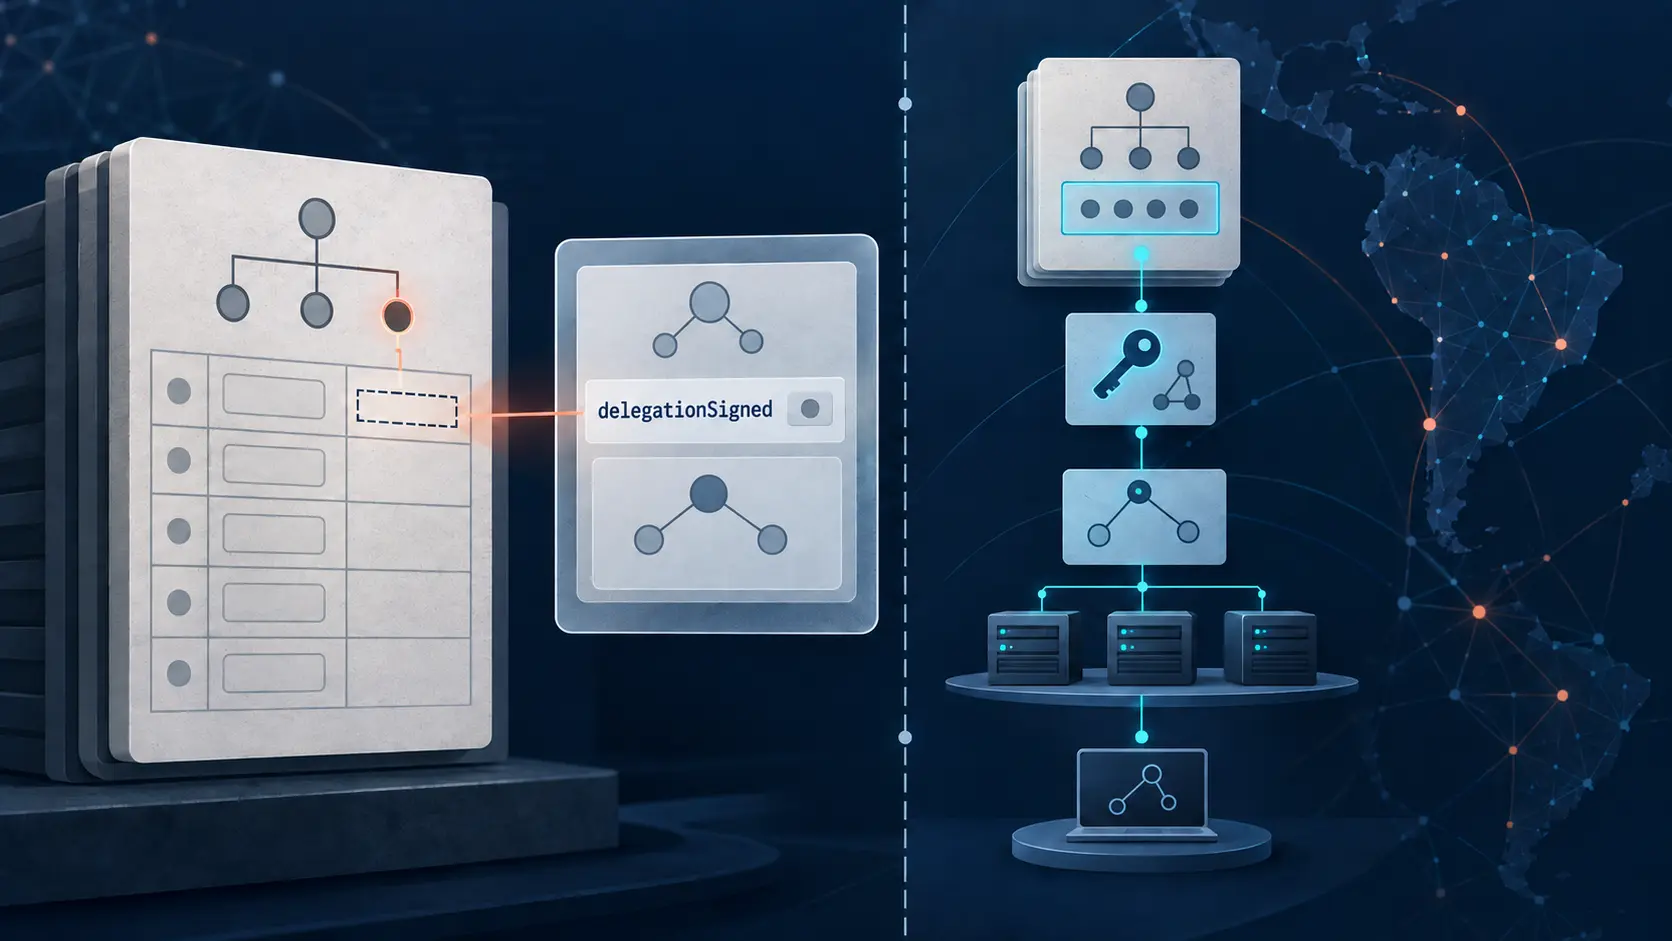
LACNIC RDAP 的 delegationSigned 记录父区 DS 是否存在,不等于 DNSSEC 验证结果
注册数据里的布尔值很容易被误读成 DNS 安全链的最终判定。LACNIC RDAP 的 `delegationSigned` 回答的是一个更窄的问题:登记视图是否报告父区中存在 DS 记录。它不会运行递归解析器,也不会核验子区密钥,更不能证明此刻端到端验证成功。

IETF
Henning Schulzrinne:在有人接听之前抵达的振铃响应
听筒里响起回铃音,人会自然地想象另一端的电话正在作响。SIP 报文却只允许更克制的结论。Henning Schulzrinne 参与撰写的 RFC 3261 把 `180 Ringing` 定义为临时响应:接收邀请的用户代理正试图提醒用户;主叫终端还可以据此在本地生成回铃音。声音已经出现,不等于远端有人听见,更不等于通话已经接通。

全球机构趋势
FreeBSD 的 GRAND 提醒:提前报到,也要给正常回复留出位置
让路由器早点知道新地址,可以减少首个回程包的等待。但主动通知和应请求而发的回复,即使共用一套队列,也不能一概限额、一概替换。
报道
AFRINIC章程重写需要问题—决策图
AFRINIC 在两项重要法律问题仍处于审议阶段时延长了章程咨询。下一份公开文件应说明每个实质问题如何转化为决定,同时不要求披露委员会所称受法律特权保护且保密的外部意见。
IETF
原套接字关了,SCTP 关联却还在
把繁忙关联从共享套接字中拆出,可以改变缓冲资源的相互影响;同一次操作也改变了今后必须从哪里控制和关闭它。

IETF
Mallory Knodel:审查在数据包被丢弃之前已经开始
一次超时很像句号,却不是故事的开头。Mallory Knodel 参与撰写的 RFC 9505 把网络审查拆成三件事:先规定什么不应抵达,再识别哪些通信符合规定,最后才是阻断或削弱连接。只有把三者分开,屏幕上的失败才不会冒充完整证据。
报道
AFRINIC 的 RPKI 指南仍列着 2021 年退役的验证器,但链接背后已经是 Routinator
链接没有失效,反而让问题更难被看见:同一个地址延续下来,产品名称、代码维护者和实际实现却早已改变。
IETF
流量还在走,MPTCP 却已不能在这条连接上回来
无限映射回退可以让通信以普通 TCP 继续,但它不是等待网络好转后便能撤销的临时状态。恢复多路径,需要另建连接,也需要有人承担重连的应用后果。

全球数据中心趋势
NSD 修复证书规则“互相否决”:增加副本,不该先让旧副本失联
NSD 4.15.2 把地址、TSIG 与客户端证书名称放回同一条访问规则中判断。对 DNS 运营者而言,验收对象应是每个副本能否按既定权限取得区域数据,而不只是 TLS 会话是否建立。