
主题
数字身份与凭证
在主题维度下,数字身份与凭证主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
互联网历史
DoubleClick 把“拒绝跟踪”写进 cookie,禁用 cookie 却可能把拒绝一起删掉
用户向 DoubleClick 申请退出跟踪,得到的是一枚记录拒绝的 cookie。某些浏览器在用户选择全面拒收 cookie 时,会把这枚退出标记一并删除。日后重新允许 cookie,用户还得再退出一次。美国联邦贸易委员会在 2001 年的结案信里要求公司解释这个陷阱:保护选择被存放在用户准备清空的容器里。
IETF
委托书还有效,代理的身份证却在放行前过期了
跨机构软件代理最尴尬的一刻,可能发生在材料已经核对、交易尚未放行之间。11 月 1 日更新的一份互联网草案,把代理实例自身的身份有效期写进最后一道授权检查:委托没过期,也不能替执行者续命。
IETF
信任根证书,不能让坏证书再闯一次关
TLS 工作组 11 月 2 日的修订,把一次恢复连接的捷径堵在选择信任锚 ID 的地方:证书因过期、吊销或名称不符被拒,根受信任也不能替它洗掉拒绝原因。
互联网历史
浏览器把端口算进边界,却放过了整条路径
网页要分清谁能共享浏览器里的权限。RFC 6454 把边界画在协议、主机和端口上;同一组地址下的路径都在圈内。
IETF
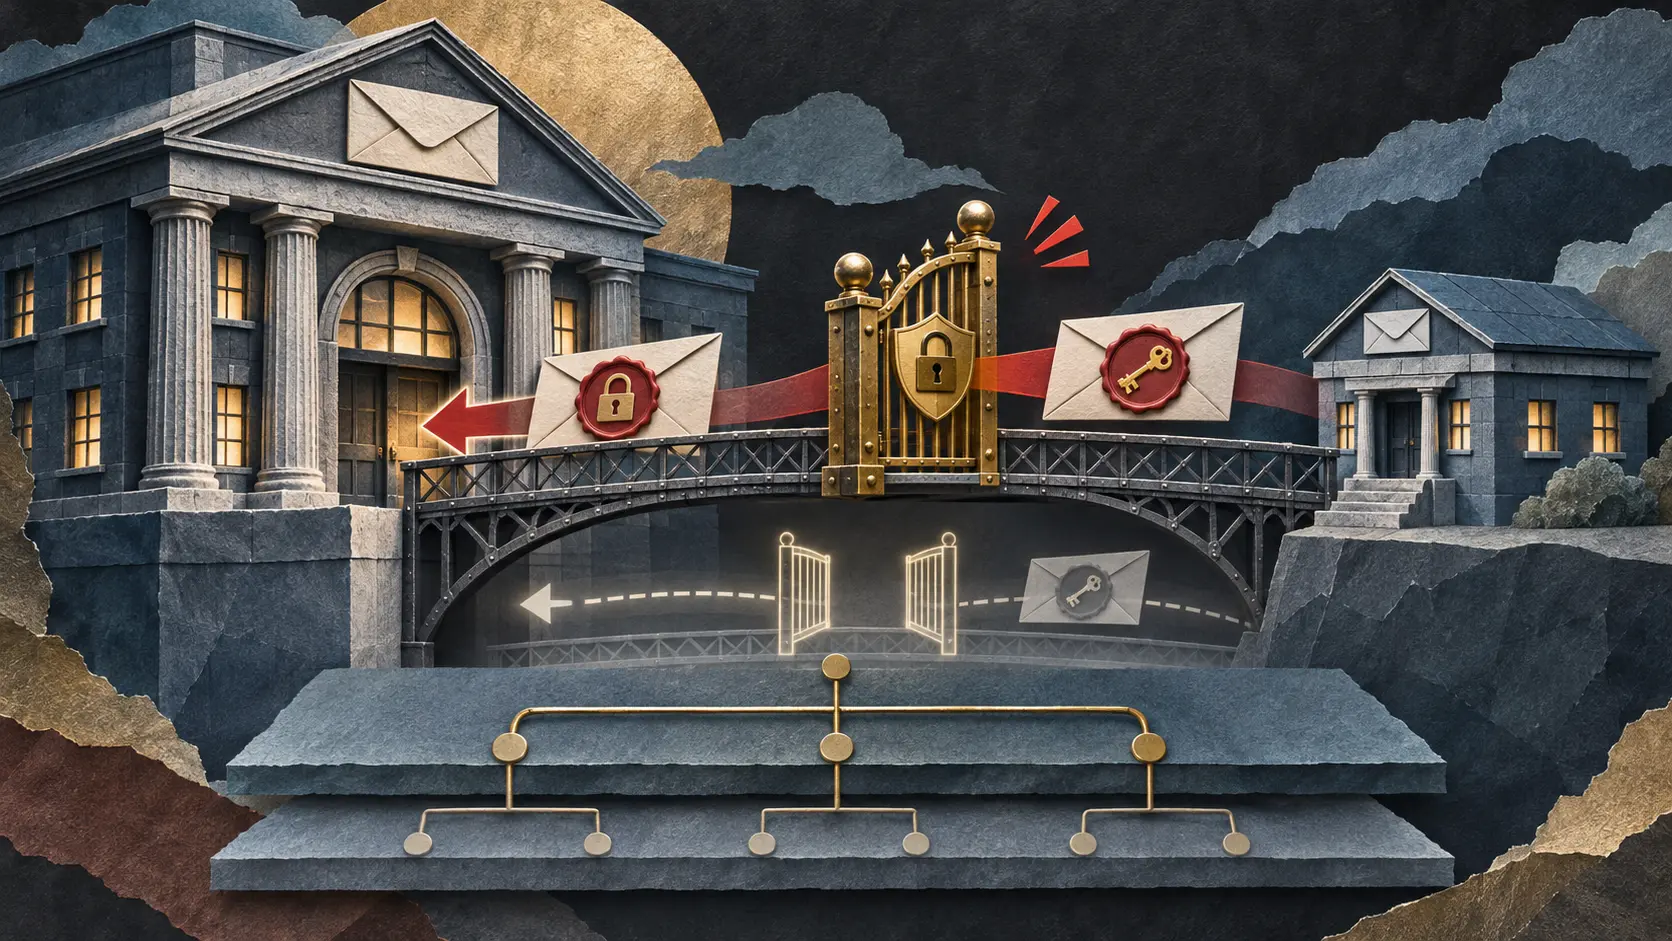
子域拿到一把钥匙,父域的发件人名也跟着开门
DKIM2 工作组新草案给父域一个 DNS 开关,能阻止子域签名替父域的可见 From 地址背书。这个开关默认没有打开。
互联网历史
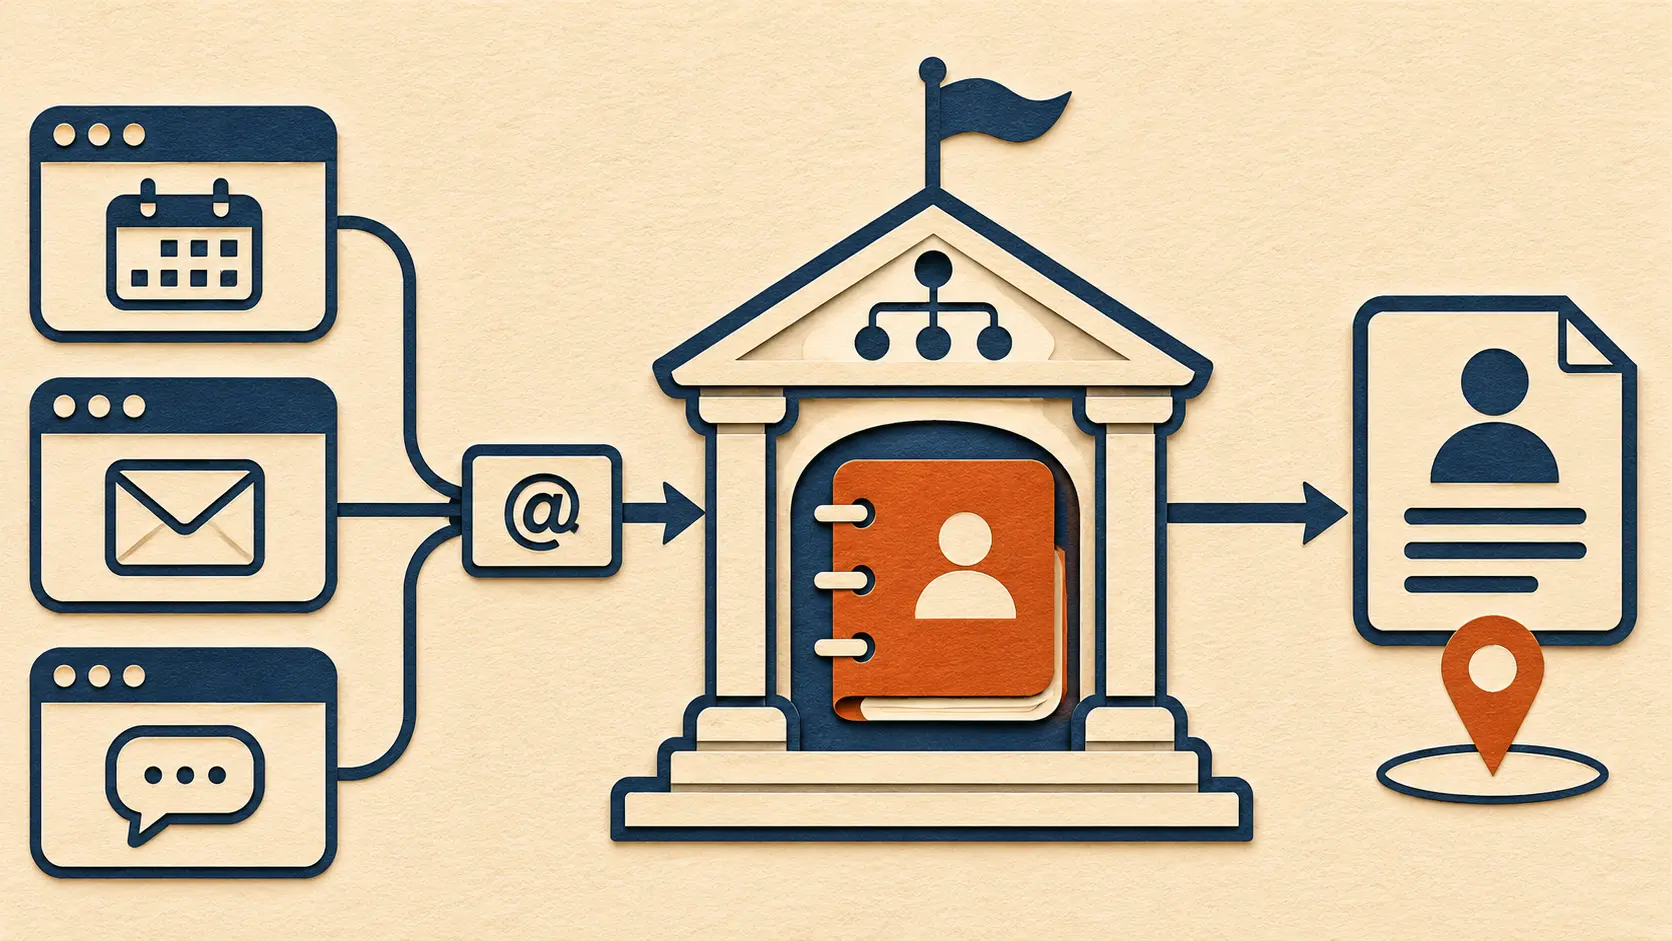
用户名走遍应用,地址簿仍在域名手里
WebFinger 让软件从好记的账号名找到实际服务入口。名字后面的域名负责回答,也掌握映射。
IETF
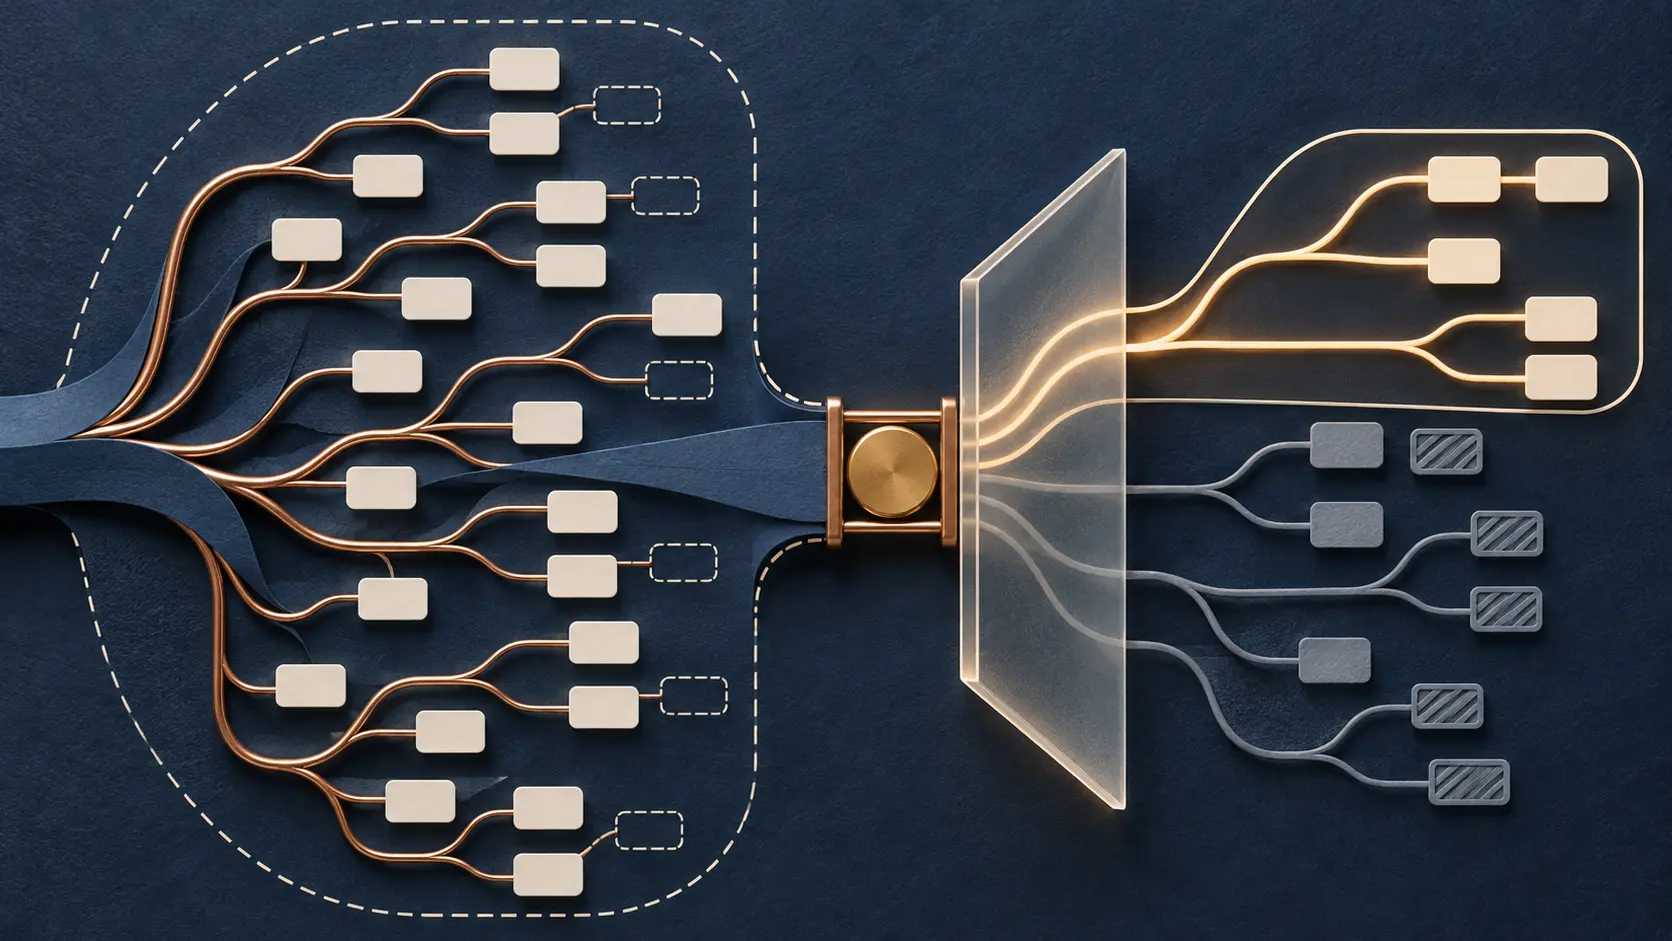
订阅一个前缀,等于索取整棵树的通行证吗
MoQ 的 Privacy Pass 新草案把问题挑明:请求覆盖某个前缀下所有媒体轨道,令牌若只准入其中一枝,中继就得逐条过滤自己发出的内容。
欧洲与中东机构趋势
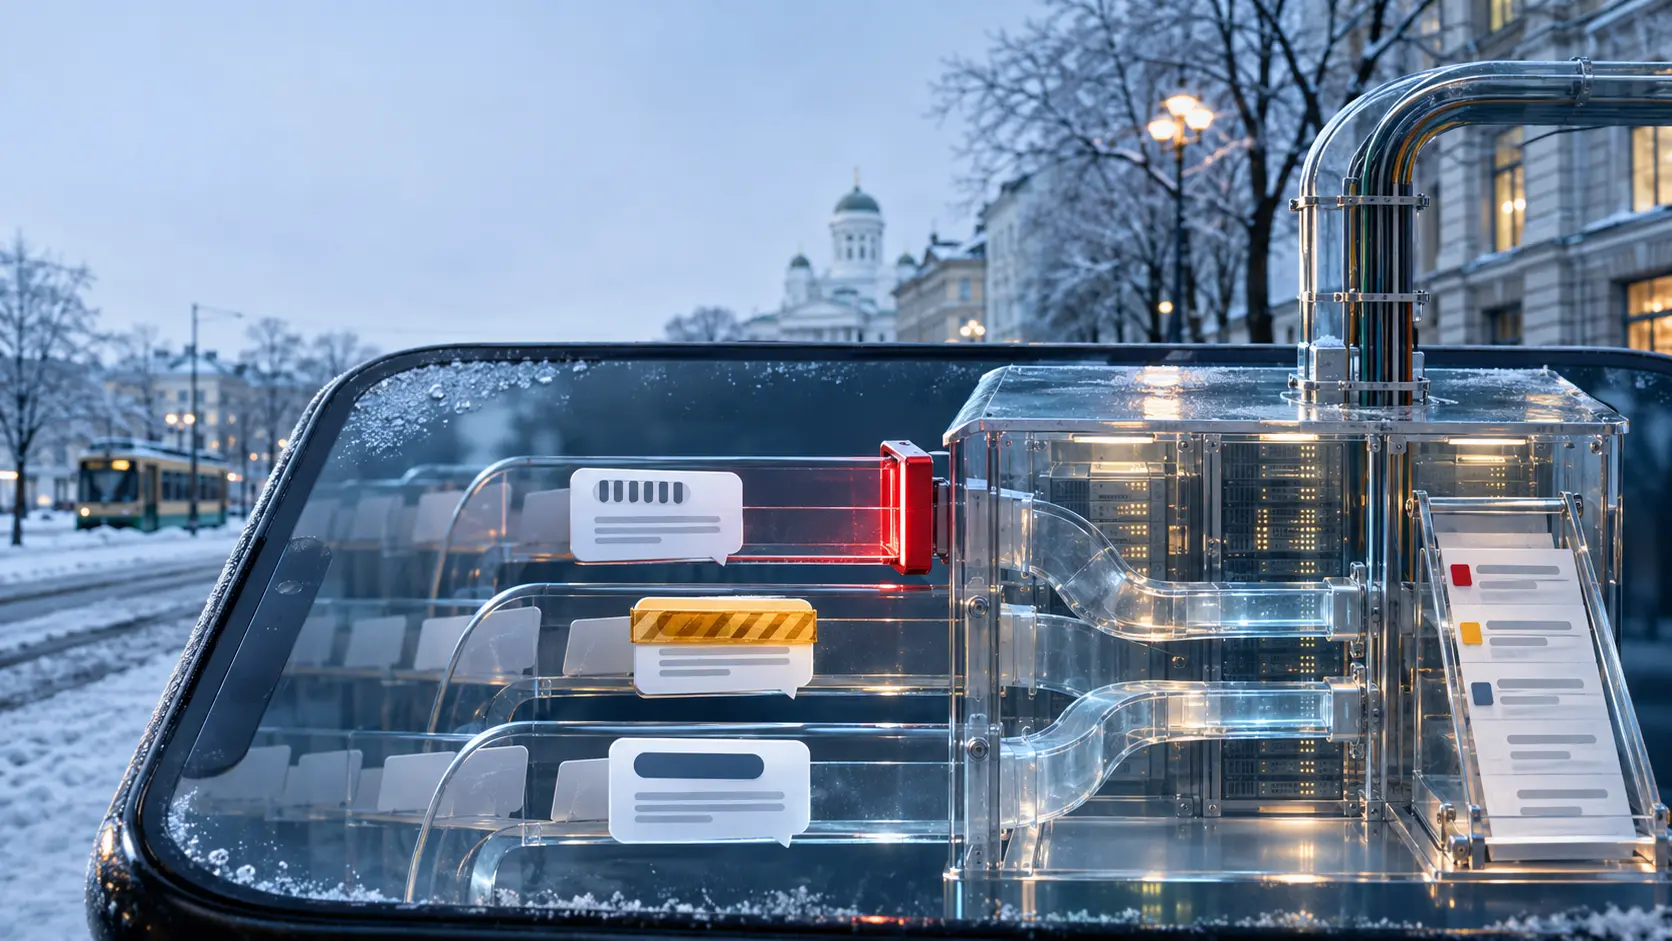
芬兰把发件人改成“垃圾信息”,餐厅的订位却可能是真的
芬兰对企业短信发送身份的核验进入更严阶段。核验失败时,收件箱里原本的名称可以被改成“Roskaposti”;这一个词只说明使用权没核实,不能替餐厅取消你的晚餐。
IETF
远程证明的“开始”键,被塞回了同一张标签
IETF 的 EDHOC 远程证明草案删掉两枚独立触发标签。省下的是注册表位置;接收方如今得靠消息顺序和值,认出一枚标签何时是在下令、何时是在交证据。
全球云服务趋势
Twilio 的欺诈退款承诺,藏着一扇 Safe List 小门
验证码被短信泵流量吃掉预算,Twilio 承诺在 Fraud Guard 漏拦时抵扣费用。但保护档位、号码例外和申报时钟都写进了条件。一线人员为救回正常用户打开的开关,可能同时改变企业索赔的位置。
欧洲与中东机构趋势
同一款应用,三种适龄标签:商店自己先吵起来了
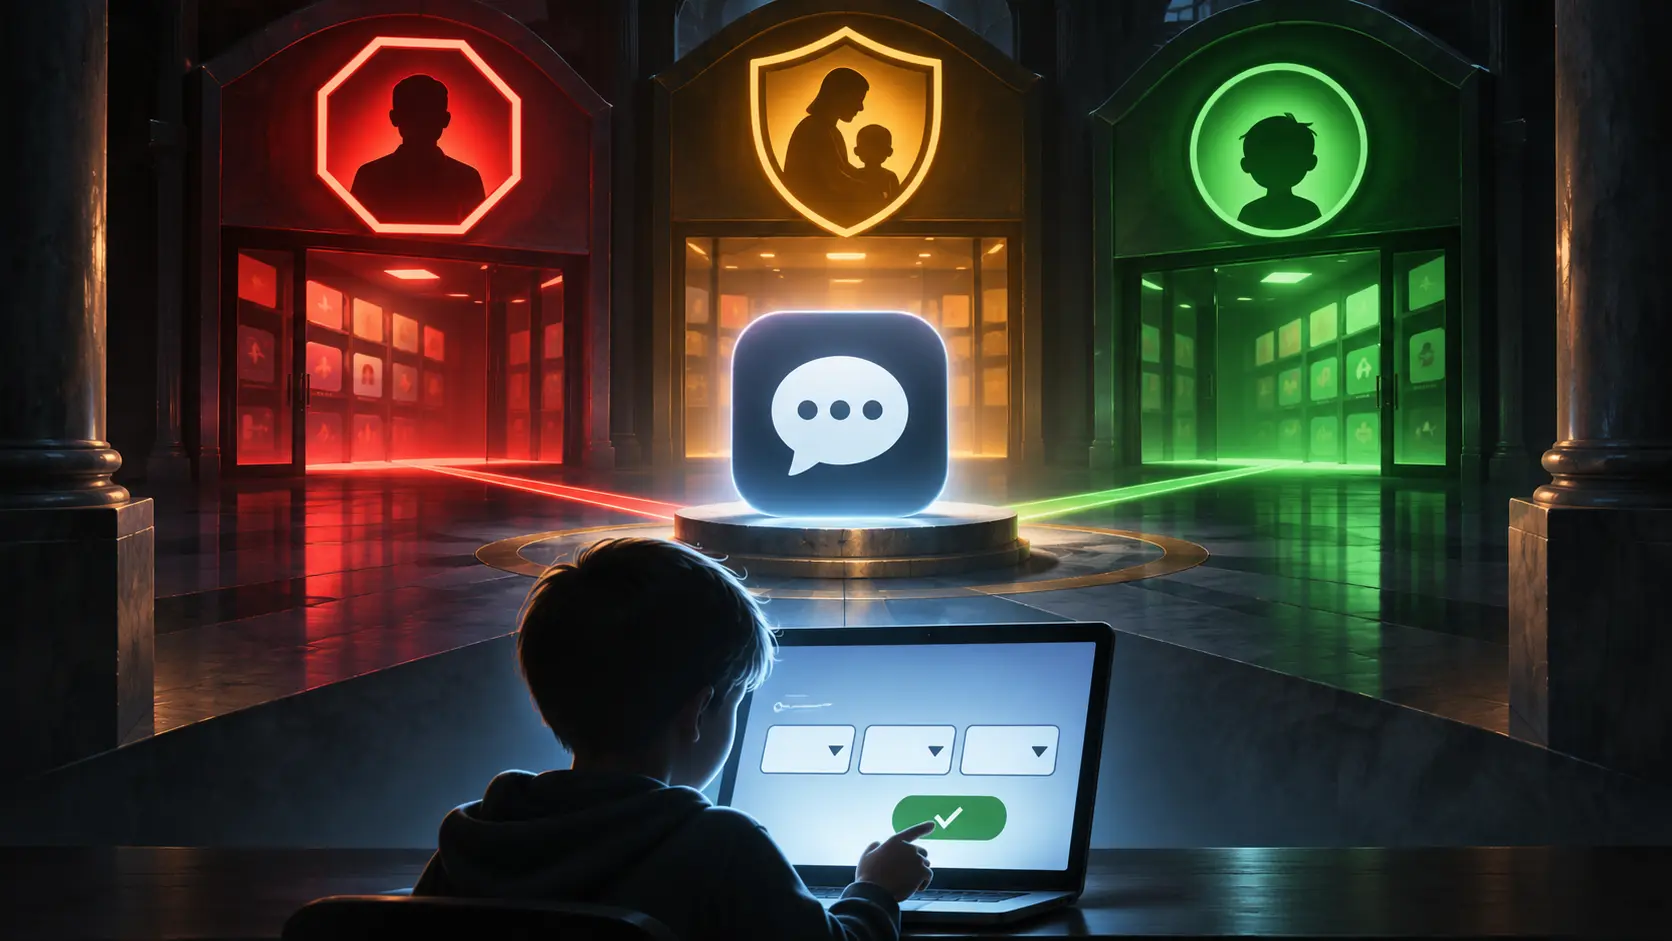
一款应用在三家商店分别标作 13 岁以上、建议家长指导和 3 岁以上。英国监管机构还发现,负责执行下载限制的年龄,往往只是用户注册时自己填的数字。
IETF
授权服务器替设备送令牌,谁能翻看留下的行踪?
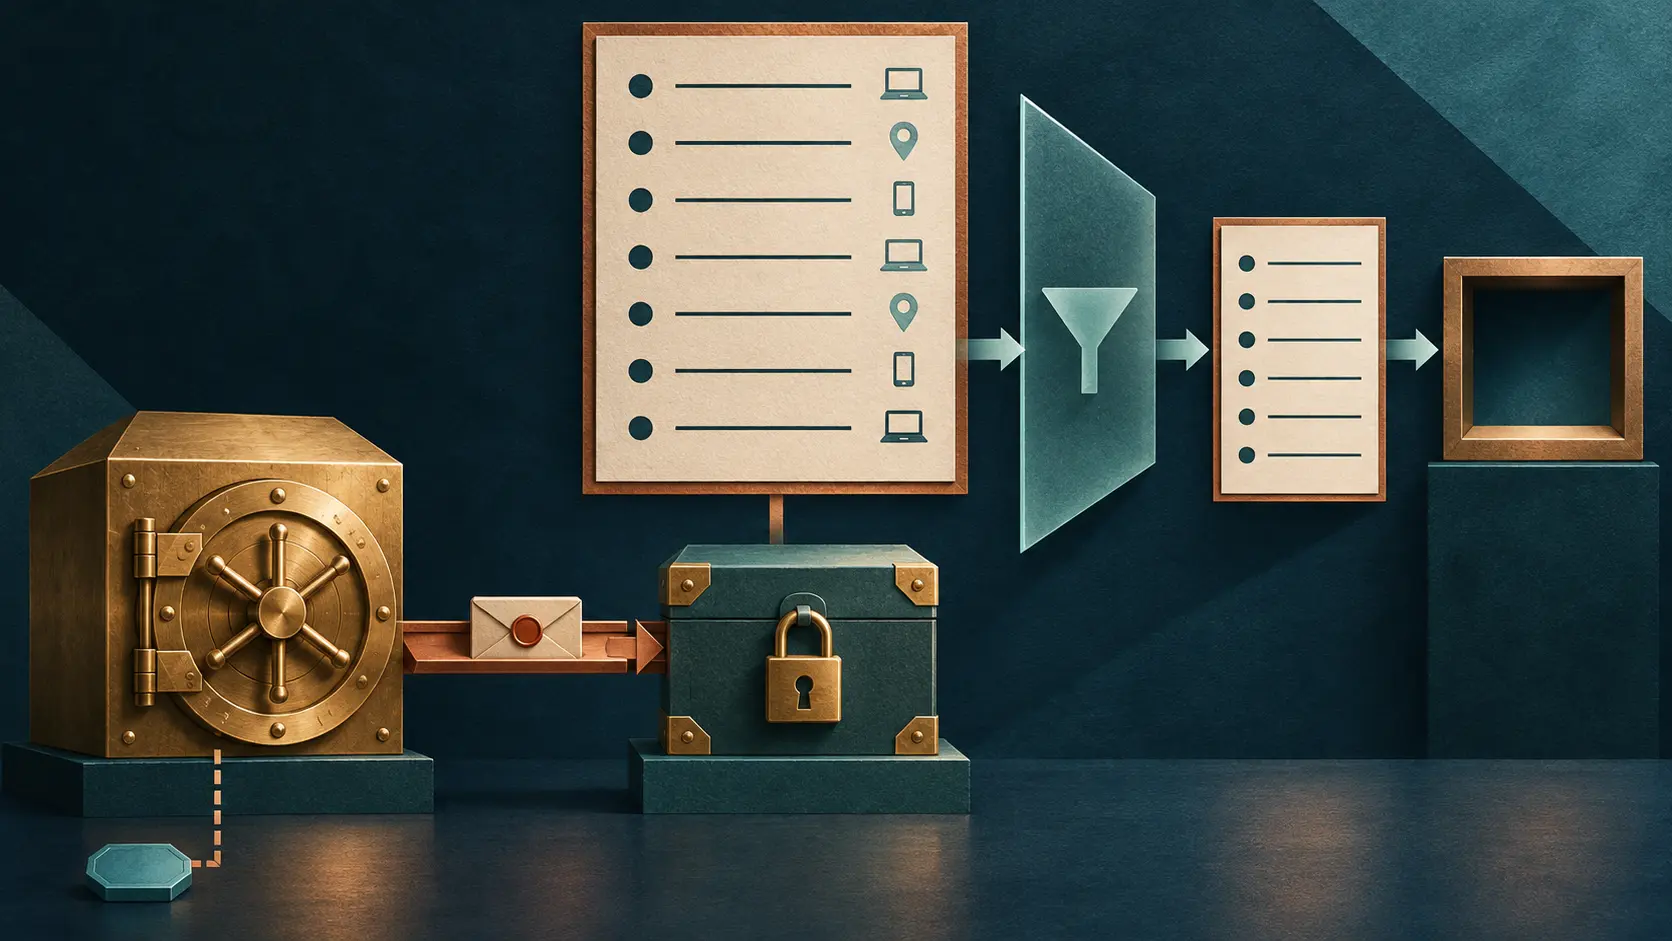
ACE 草案把令牌从授权服务器直接送到资源服务器。11 月 2 日的新版本又添了一本运营日志:诊断授权故障所需的证据,和追踪设备的线索,被写在同一页上。
IETF
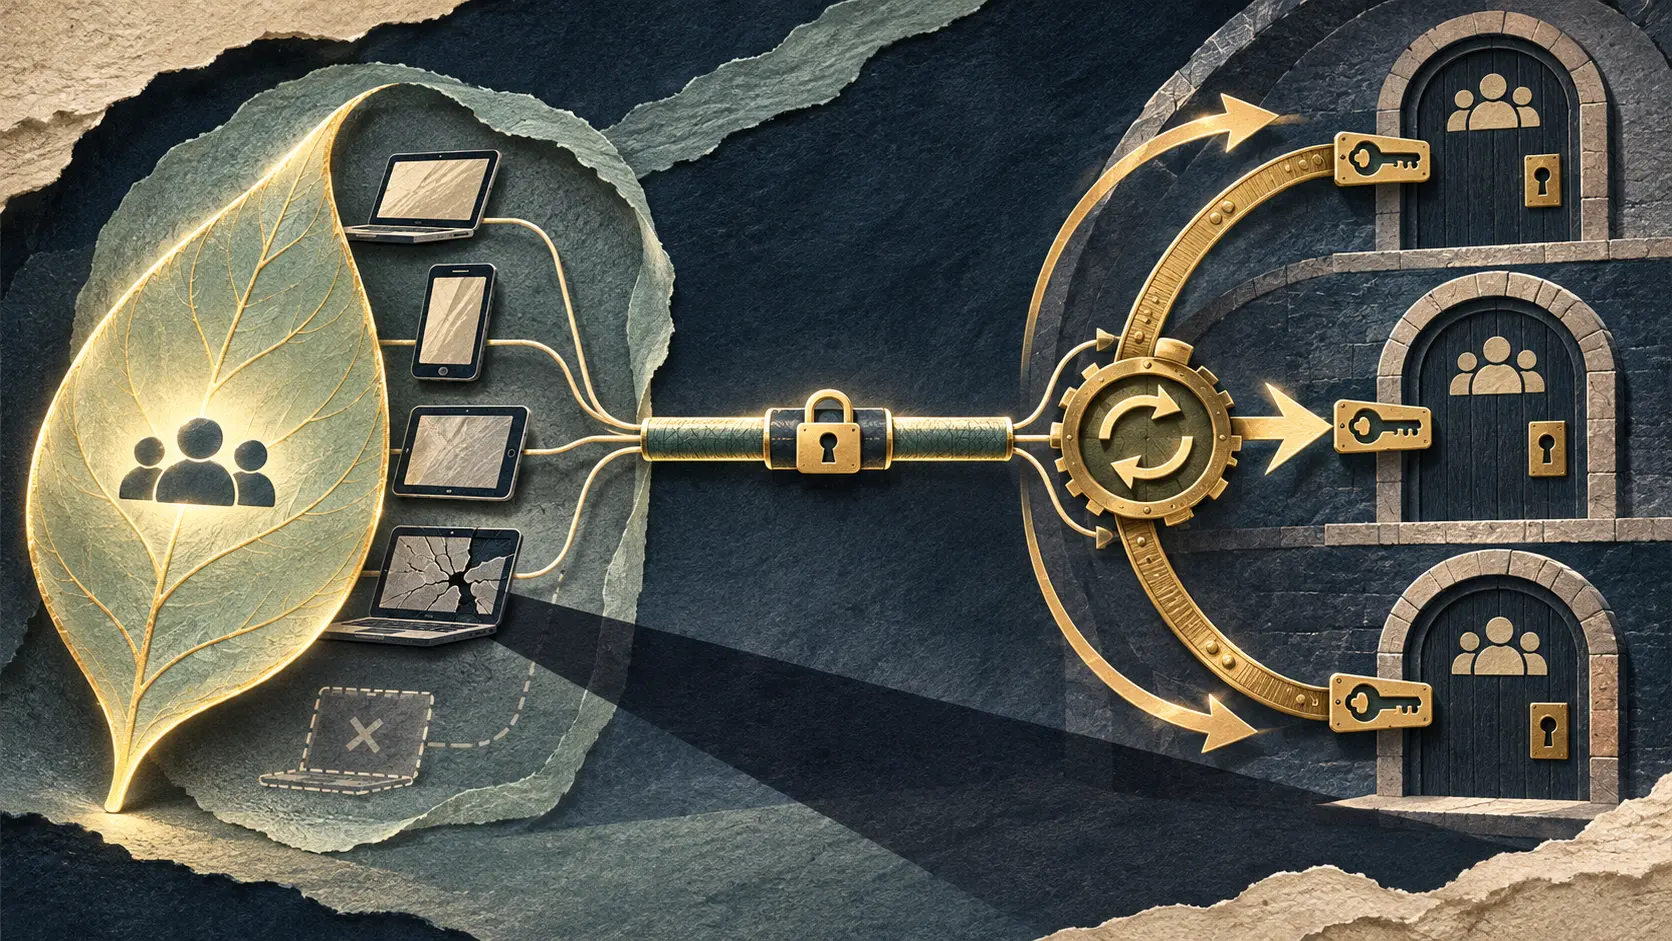
MLS 群组只看见一个席位,失窃设备却能替所有设备发言
IETF 最新虚拟客户端草案把多台设备收进同一片加密群组树叶。省下来的树节点很直观;一台设备退出时,遍布各群组的换钥账单才真正出现。
IETF
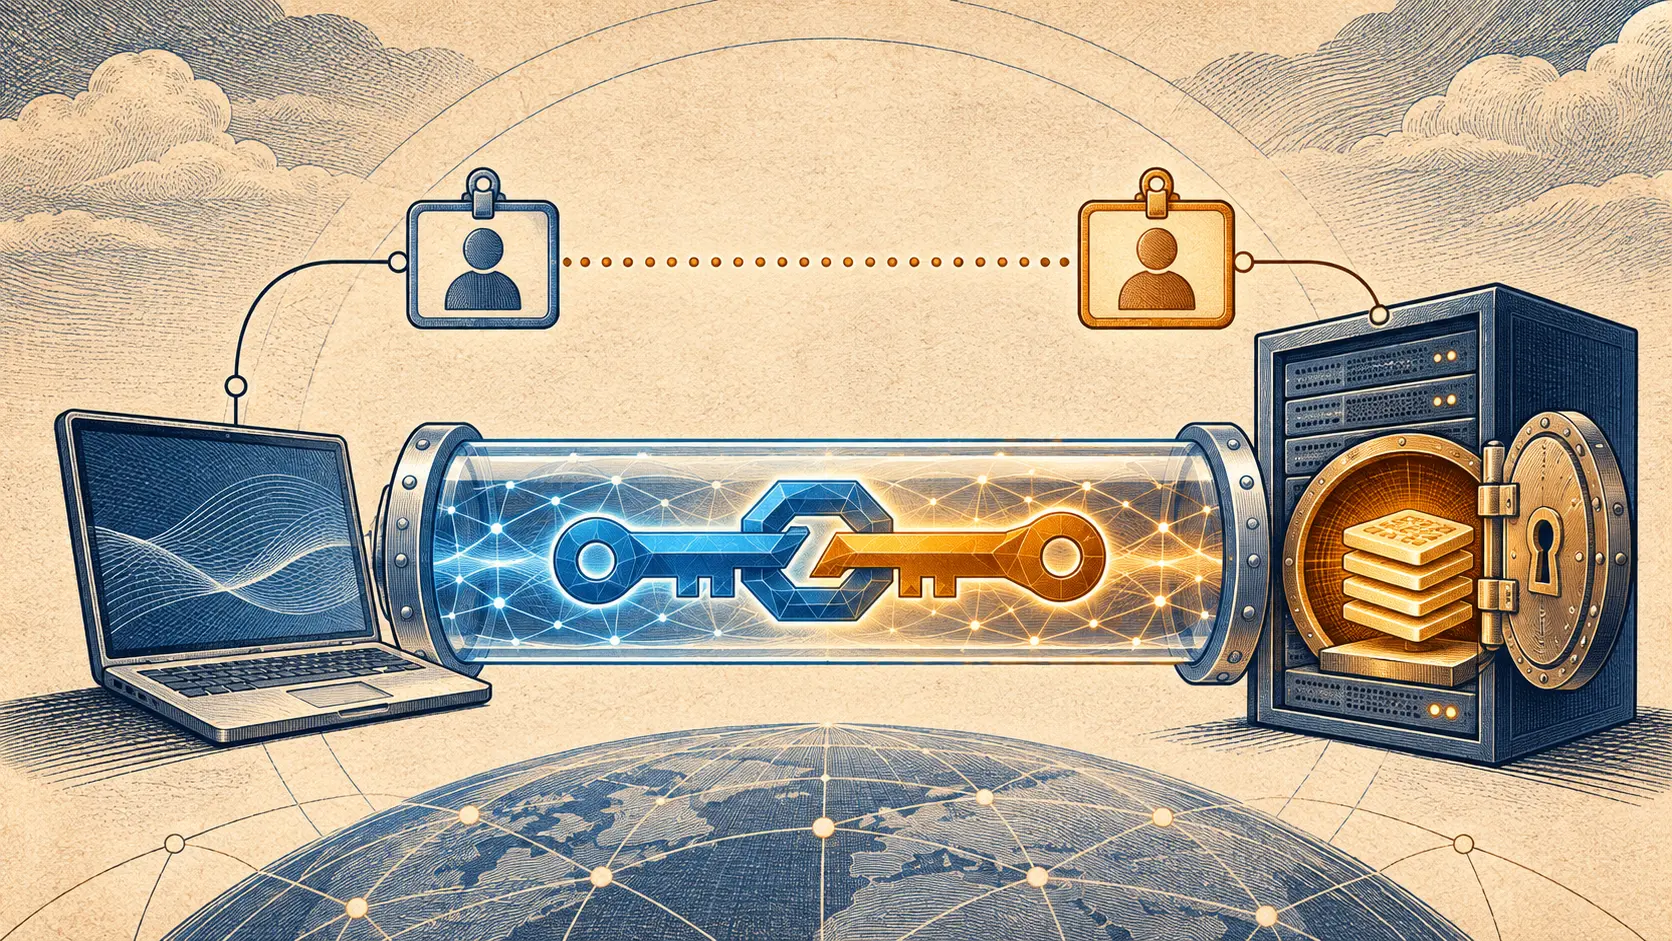
密码换上抗量子锁,身份仍在门口报了名
一份 11 月 2 日提交的实验性 EAP 草案想保护密码交换免受未来量子攻击。它同时把两个管理难题写得很明白:起始消息里的身份可见,服务器留存的验证材料一旦整套泄露,就得重新配置受影响凭据。
互联网历史
HSTS 守得住回访,Chromium 把第一次握在手里
网站可以用响应头要求浏览器以后只走 HTTPS。问题出在“以后”:第一次请求到达之前,浏览器还没见过这条规矩。预装名单把决定提前装进了浏览器。
IETF
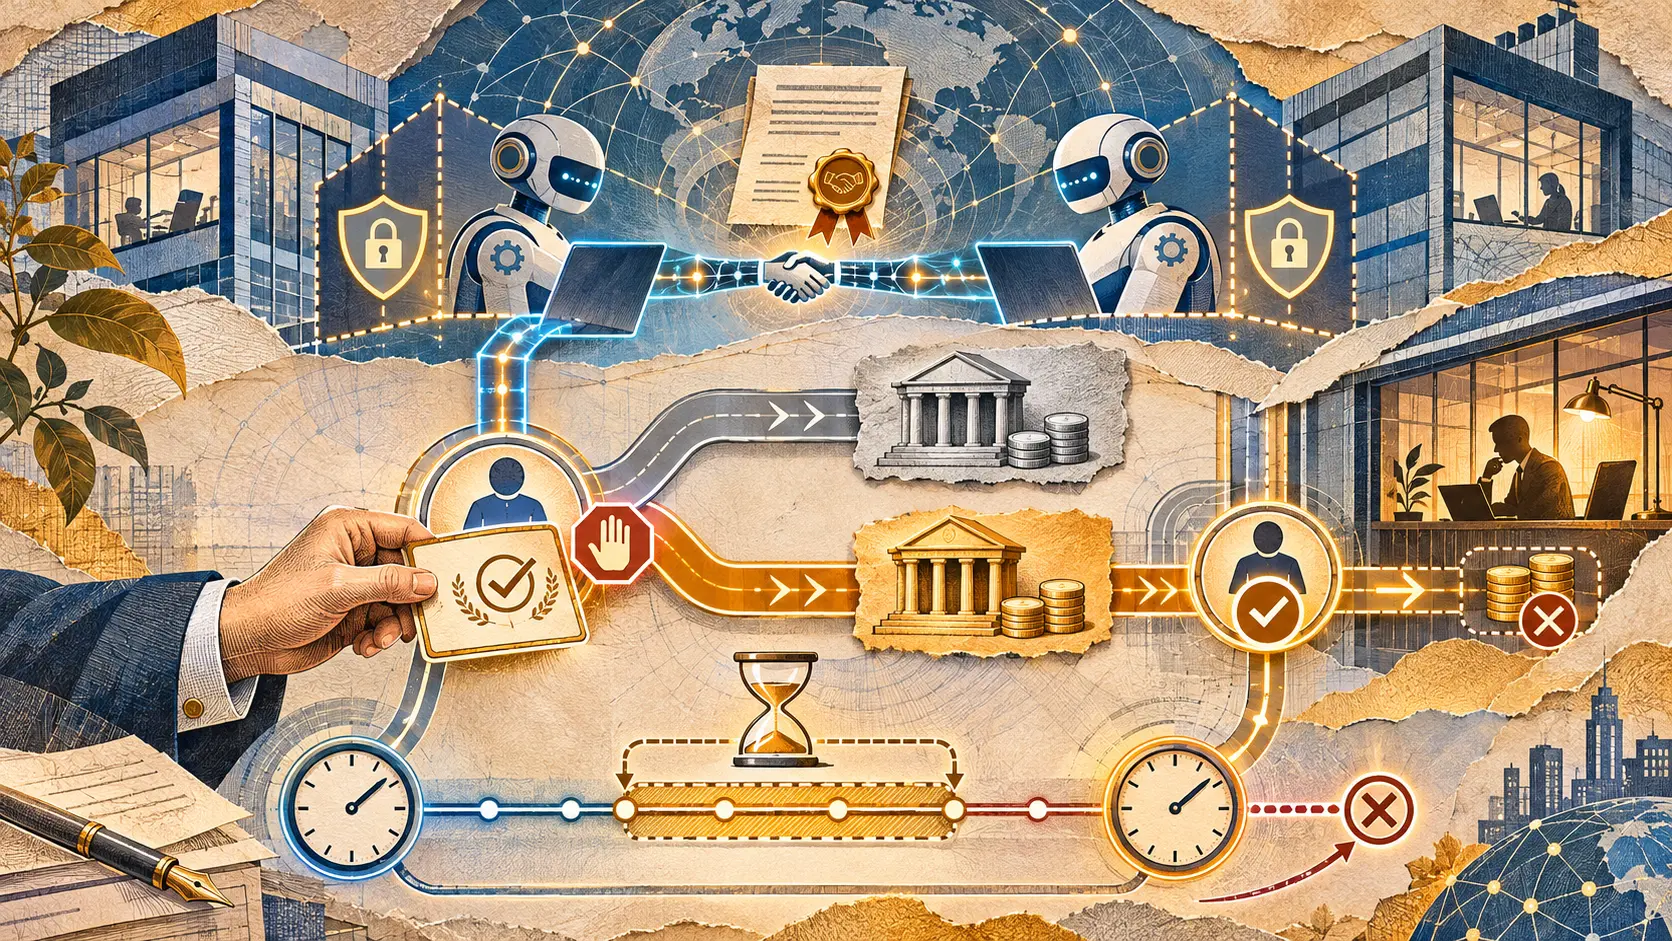
代理谈妥接口,收款账号却不能顺手改
两家公司的代理软件可以商量怎么接入彼此的系统。供货方一说要换收款账户,新提交的 Selo 草案就把财务负责人、付款方和一段可撤回的时间塞回流程里。
案例档案
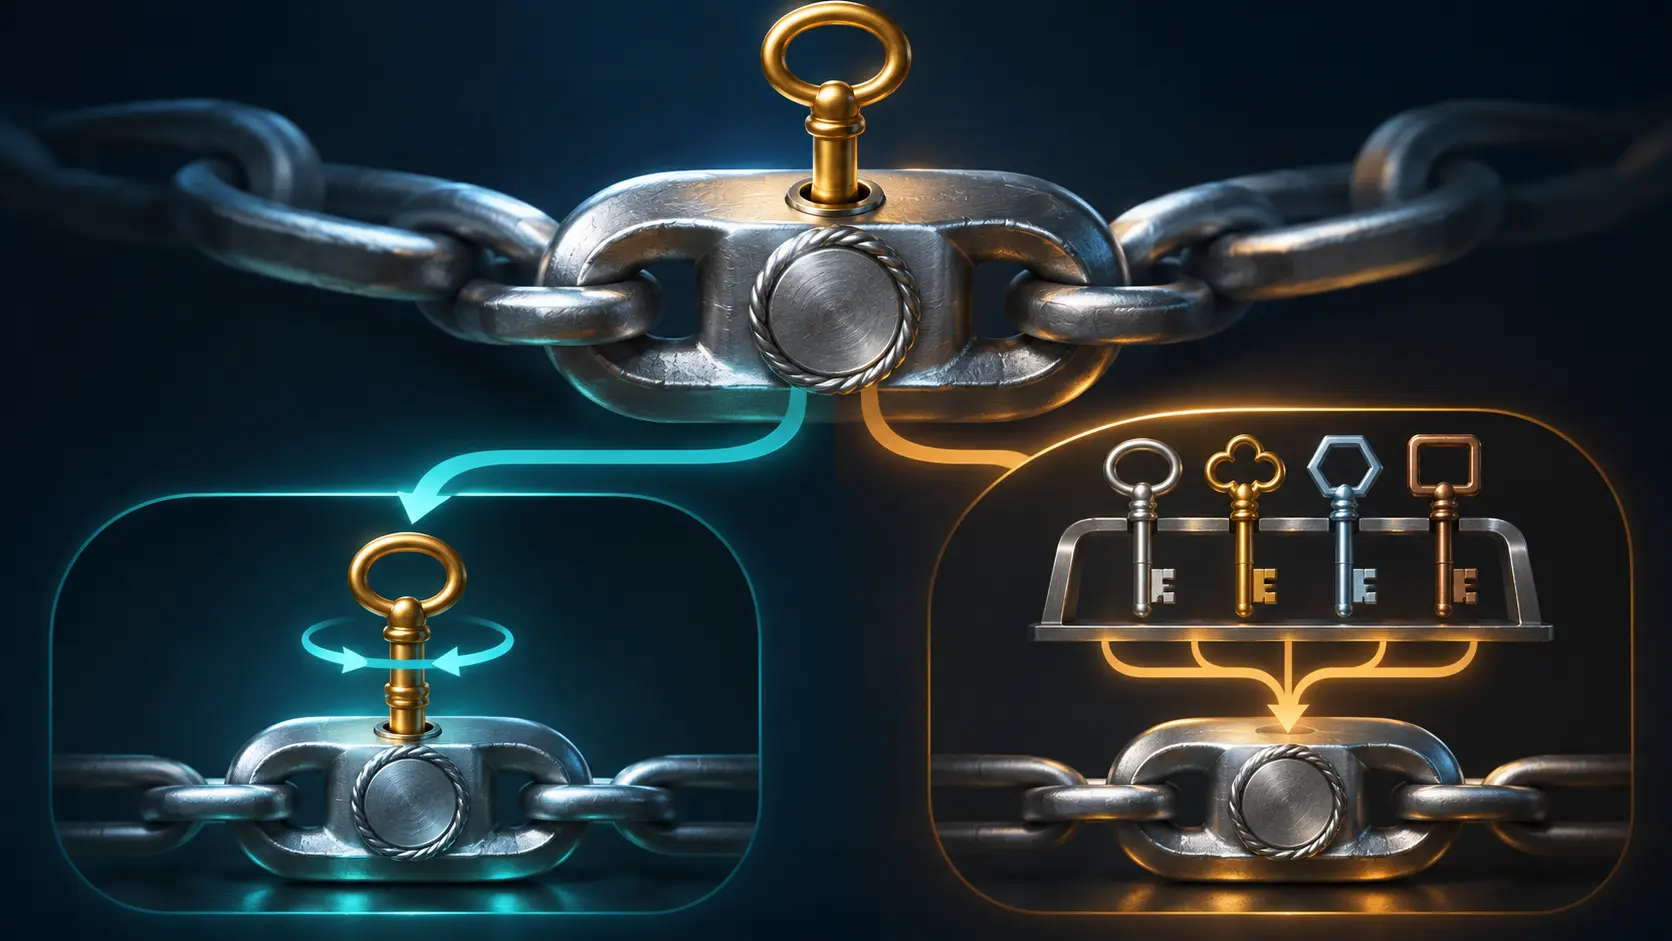
代理握着父令牌的钥匙,下一环却可能由别人签
一条授权链可以把权限越传越小,仍然没回答最要命的问题:谁有资格传?11 月 2 日公布的一份独立实作报告,把两项 AI 代理委托草案并排测试。两者都要求子令牌受父令牌约束,真正分叉的是子令牌的签名钥匙。
案例档案
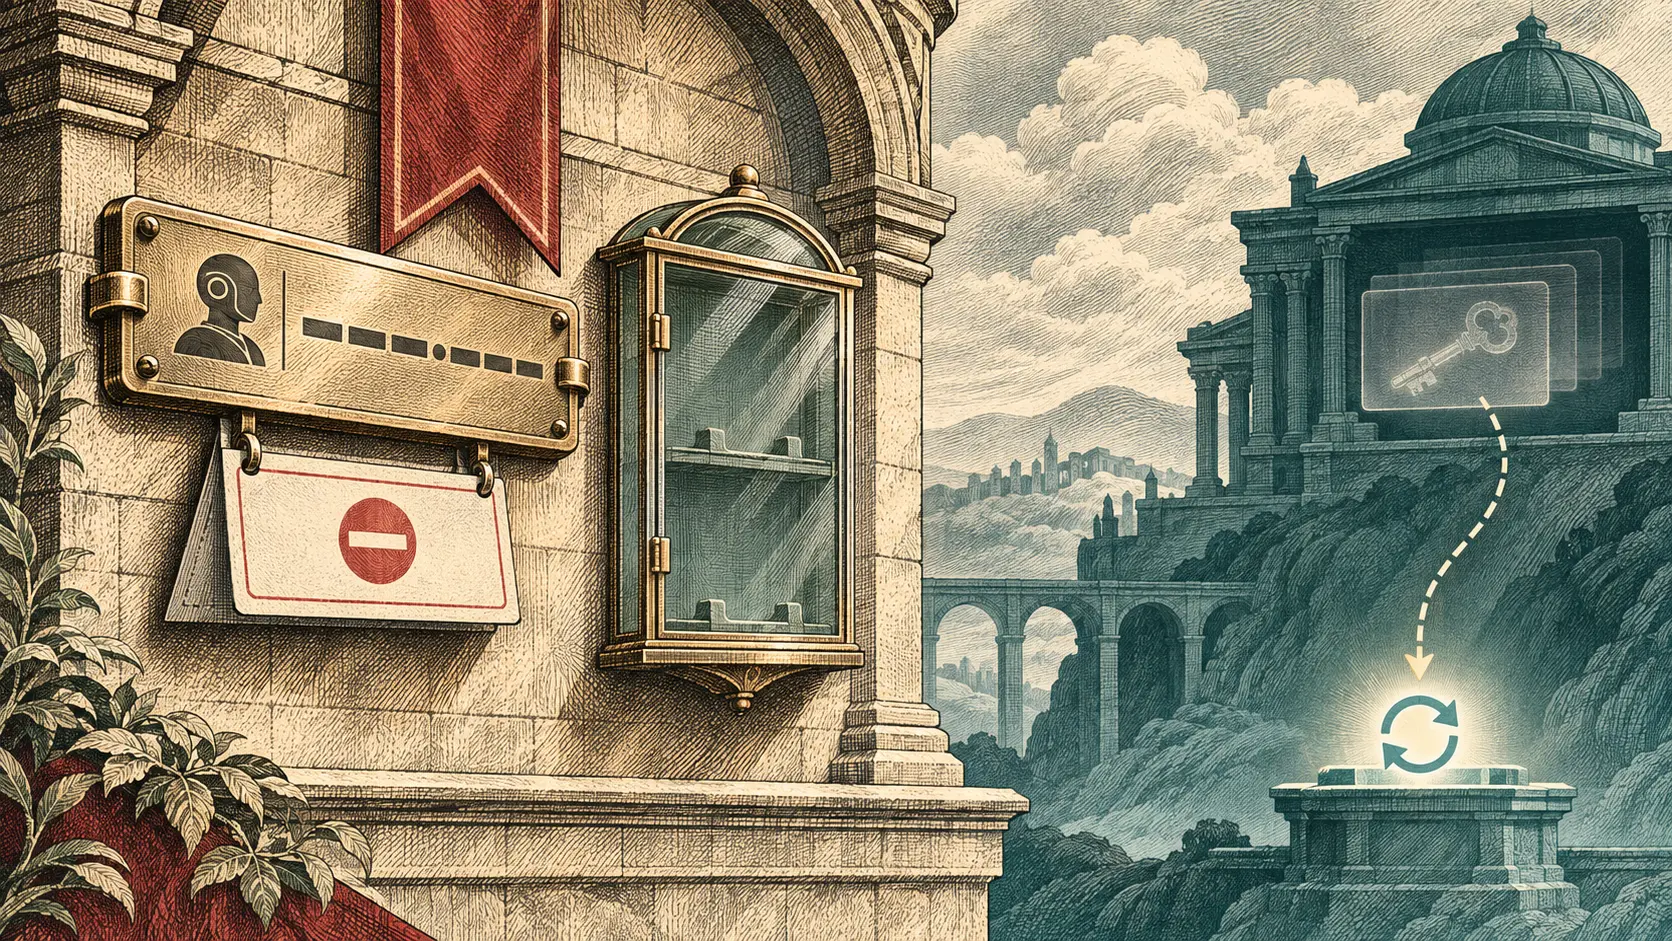
智能体已被暂停,验证者缓存里那把钥匙谁来收?
身份服务商可以把智能体的公开资料缩成一条“已暂停”记录,但别人的验证器可能还握着之前缓存的签名密钥。10 月 31 日更新的一份 IETF 个人草案给了一个具体动作:再次查询密钥目录时,服务商应正常回答,同时交出空集合。删除一条资料和撤走一把旧钥匙,是两道门。
互联网历史
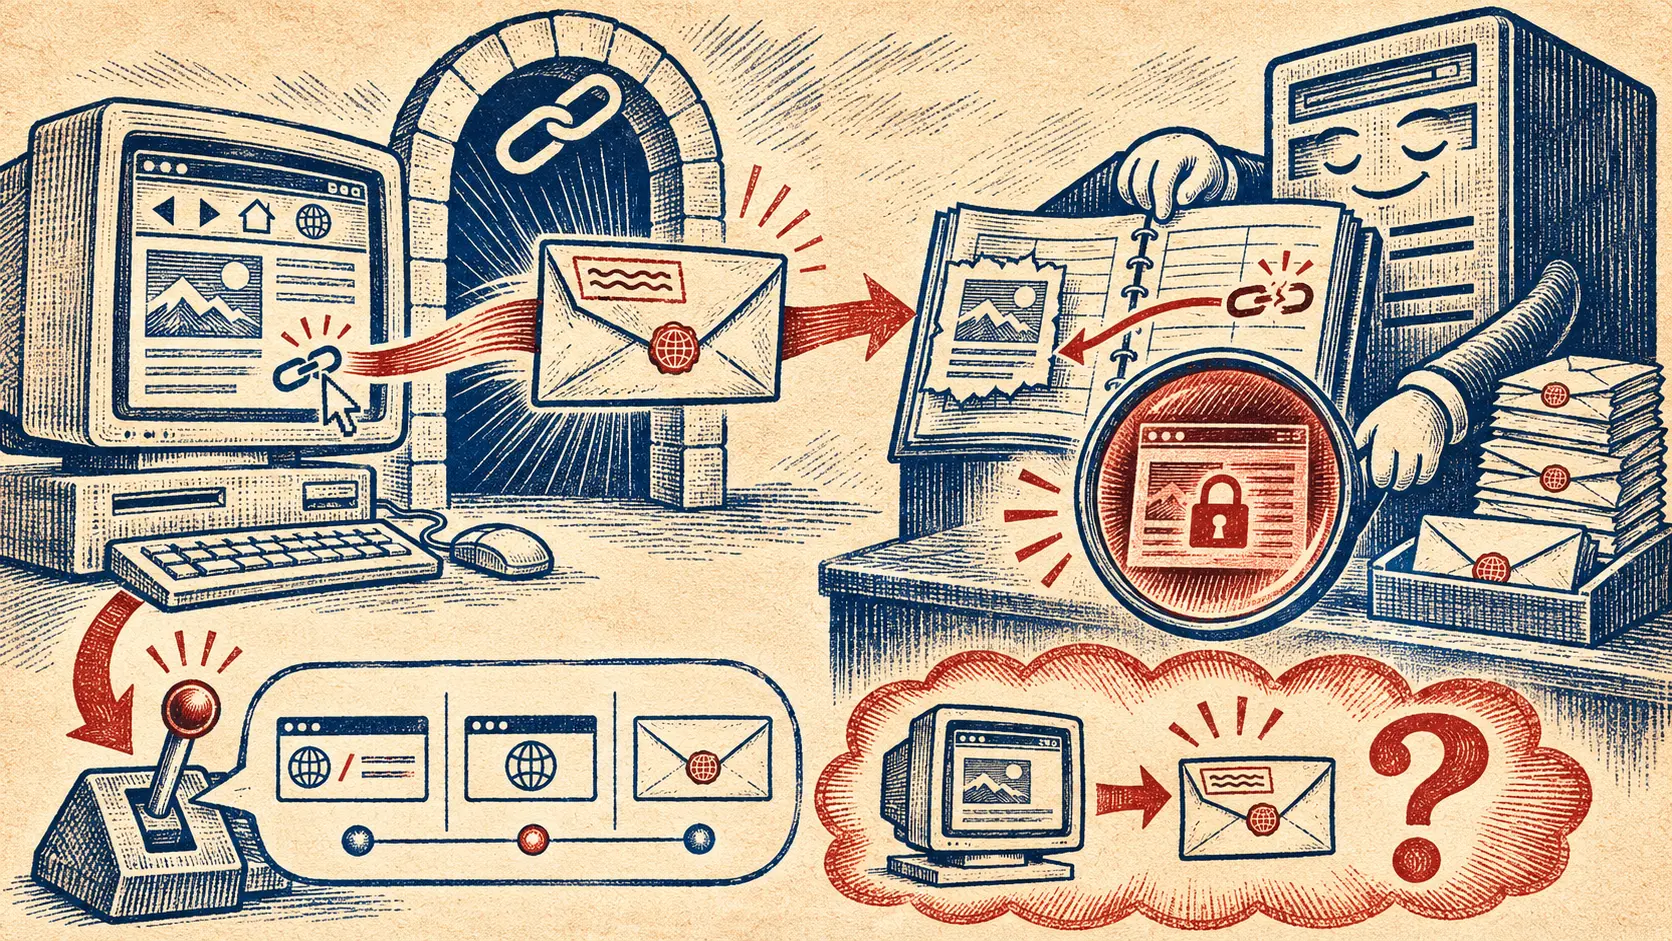
HTTP 给收件服务器留了回访地址,地址可能指向一间私人房间
点开链接时,浏览器可以顺手告诉目的服务器:这个链接原来在哪一页。1996 年的 HTTP 文档把这个字段写作 `Referer`,用途包括追查坏链接、记录访问来源。同一节也说,来路可能是一份私人文档。到了 2017 年,W3C 的候选规范把“带走多少来路”做成一项明确选择:整页地址、只有网站来源,或者什么也不带。
报道
RIPE 数据库换了登录门锁,网页却耗尽了套接字
OIDC 在 9 月中旬接管网页登录后,后台连接未彻底关闭,网页应用短暂失灵;旁边的数据库服务继续运行。