
时间范围
多年期
在时间范围维度下,多年期时间跨度情报按信号预计产生影响的时间段组织文章。该页面帮助读者区分即时运营变化与可能需要数季度或数年才会逐步显现的长期治理、投资、标准和基础设施变化。它将时间预期与公开证据、相关方、市场背景、客户影响、政策压力和基础设施规划联系起来,以便读者判断某项动态是紧迫、具有战略意义,还是仍在等待证实证据。页面还解释了时间跨度如何改变信号的含义、哪些组织可能面临风险,以及哪些基础设施决策需要短期行动或长期监测。
互联网历史
数据包请求最安全的路径,网络却没有承诺保密:RFC 1455
1993 年,一个 IPv4 数据包可以在头部带上四个全为一的比特。它们不是锁,也不是通行证,而是一张写给路由器的便条:如果条件允许,请选择最不容易被网外人员偷看的物理路径。RFC 1455 的价值,恰恰在于它把这句话写进协议时,没有把“请求”伪装成“保证”。

互联网历史
参与方已有名称,三元关系仍须许可操作:RFC 1447
在 1993 年的 SNMPv2 权限表里,数字 35 不是“普通管理员”,更不是信任等级。它只是 1、2 和 32 的和,分别允许 Get、GetNext 与 GetBulk。这个数字只有落到特定发起方、特定接收方和特定资源上下文的交点上,才构成一条可执行的许可。
IETF
Dave Thaler:观察到阻断,不等于归因于一项政策
页面无法访问、连接被重置或 DNS 回答被改变,都可能是真实观测。但单凭这些现象,不能识别是谁制定了政策、其目的为何,更不能证明影响一定出于故意。

IETF
Suresh Krishnan:链路上线并非端到端可达性的回执
无线、Wi-Fi 或有线接口已经能够传送帧,并不等于客户所需的路径已经可用。Suresh Krishnan 参与编撰的 RFC 4957 的价值,正是在于守住这条边界。
案例档案
分类器给流起了名字,却没有证明它受到怎样的处理:RFC 9892
RFC 9892 让 DLEP 调制解调器向路由器描述报文类别,但一个本地 TID/FID 只能说明分类规则。扩展是否启用、哪条规则胜出、队列是否生效以及业务结果,仍需分别取证。

IETF
Peter van der Stok 与那条不等于端点在线的资源登记
目录里仍有一条资源记录,并不表示资源此刻仍在工作。RFC 9176 把这件事写得很具体:CoRE Resource Directory 保存的是可维护的登记信息,不是对端点在线状态的实时宣告。Peter van der Stok 是这份 IETF 集体成果的五位作者之一。

互联网历史
代理声称实现了对象组,对象仍得亲自回答:RFC 1444
设备清单说“支持”,仪表读数却未必出现。1993 年的 RFC 1444 没有把这两件事混成一个事实。它分别规定对象如何成组、符合性声明最低要求什么、某个产品版本声称实现什么;然后把最难的一步留给运行现场:对象必须给出可信的回答。
案例档案
客户端估算了时延,服务器仍掌握验证窗口:RFC 9891
RFC 9891 允许 ACME 客户端说明延迟容忍网络中的预计往返时间,但这项说明只是输入,不是命令:实际等待多久、接受哪些路径证据以及何时作出结论,仍由服务器负责。

互联网历史
网络明明有带宽,应用却仍在挨饿:RFC 1453
一条高速链路可以满载着光亮的数据抵达主机,屏幕上的人脸却依旧冻结。问题不一定出在“网速”上。1993 年的 RFC 1453 把视线移到机箱内部:从传输层到操作系统,再到应用的缓冲区,任何一道边界都可能让充足的网络容量变成用户拿不到的服务。
案例档案
VLAN 字段只有十二位,管理说明却给了十六位:RFC 9895
RFC 9895 把以太网标签接入 DLEP 信用窗口,却在管理段落中给 12 位 VID 写出一组 16 位边界。线格式能决定报文如何编码;它不能自动保证配置接口、控制器与厂商实现都拒绝多出来的四位。

IETF
Rohan Mahy 与那张没有送达即时消息的证书
即时消息身份凭证上标明的用途,能帮助系统把一把密钥留在正确的协议边界内。它不能证明某条消息已经发出、被服务器接收、到达设备,或被任何人阅读。

IETF
Neil Jenkins 与那个不是邮箱审计记录的 StateChange
JMAP 客户端看到新的状态字符串时,得到的是一个重要但有限的结论:本地缓存可能已经落后于服务器。这足以启动同步,却不足以证明是谁改了哪封邮件、哪项授权生效,或用户最终看到了什么。

全球云服务趋势
OAuth 访问令牌不等于当前授权决定
访问令牌在技术上仍可验证,并不意味着支撑其签发的权限状态依然有效。关键不是令牌能否通过校验,而是谁在请求发生时确认了访问仍应被接受。
全球云服务趋势
TLS 委托凭据不等于域名控制权委托
短期凭据可以让 CDN 边缘节点在不持有证书所有者长期私钥的情况下完成 TLS 握手。这是一项边界明确的密码学委托,不是域名、证书颁发权或组织身份的转移。

领导者
Prasad Vadke 与企业邮件背后的升级时钟
企业邮件发生故障时,会同时启动两只时钟:一只计算诊断和恢复所需的技术时间,另一只记录决策停滞、会议中断以及不确定性不断扩大的业务代价。Prasad Vadke 关于服务等级协议的公开论述,最有价值之处不是承诺某个漂亮数字,而是试图在故障发生前让这两只时钟都可被治理。
全球云服务趋势
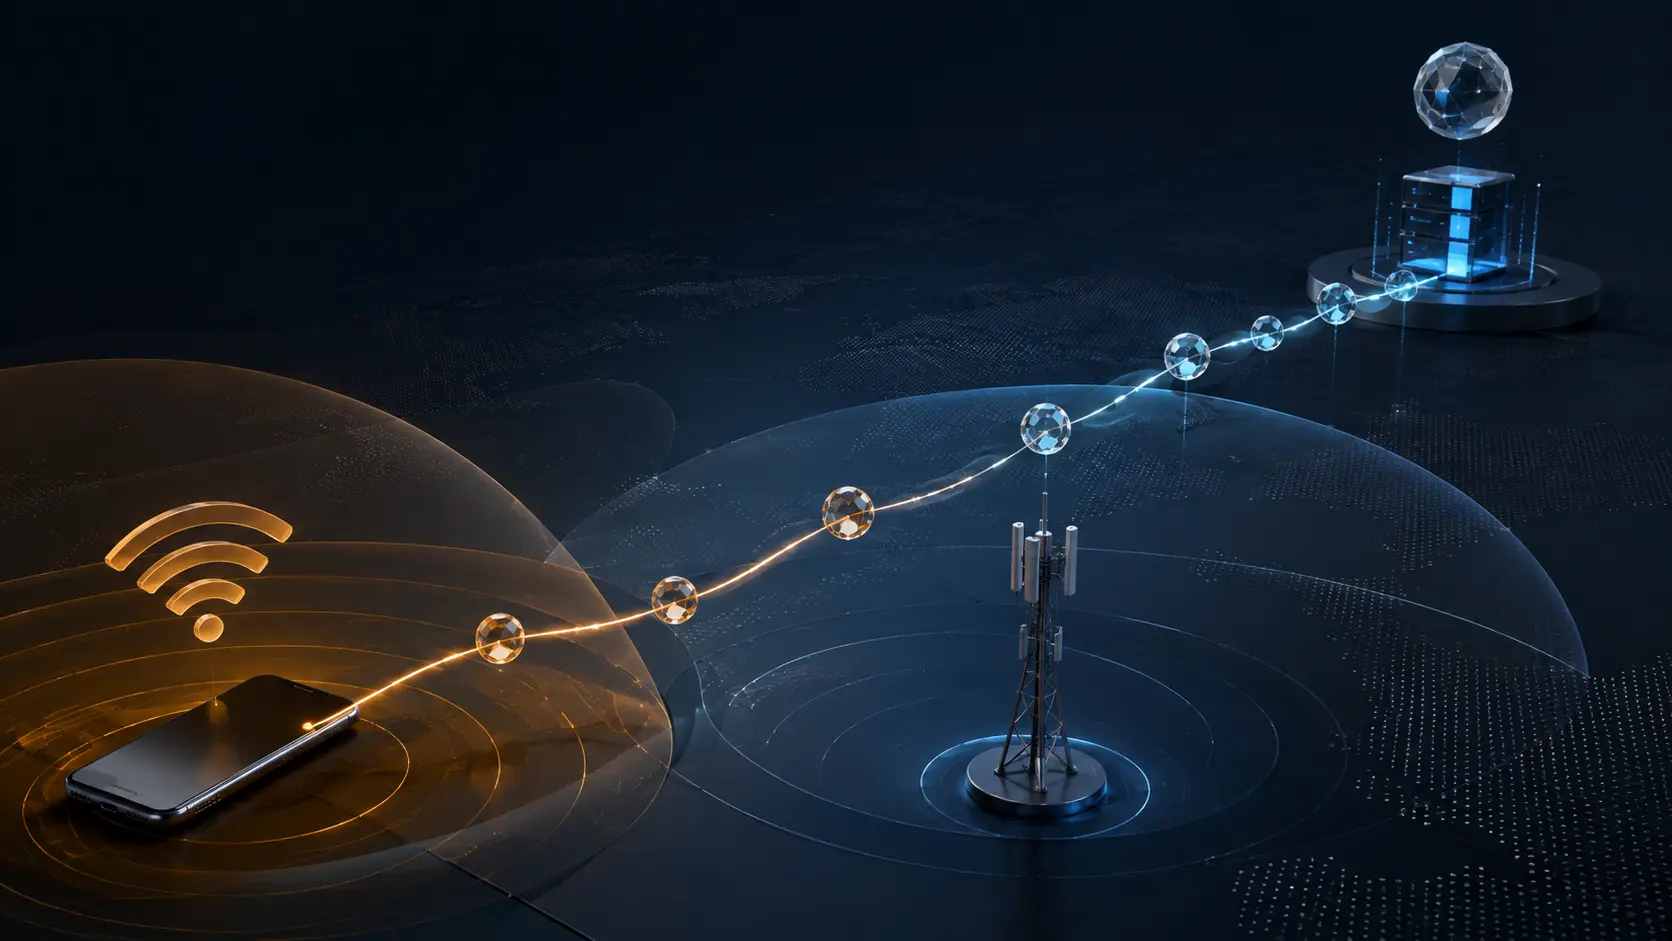
QUIC 连接 ID 不是订户身份
一条 QUIC 连接可以在手机从 Wi-Fi 切换到移动网络后继续存在。帮助数据包找到这条连接的标识符,只说明传输层状态;它不能证明谁在使用设备、哪个账户正在操作,也不能证明应用授权仍然有效。

全球云服务趋势
快速的 0-RTT 握手不等于交易只执行一次
TLS 1.3 与 QUIC 可以在恢复连接时省去一次往返。这证明的是时延收益,不是一次改变状态的请求只被应用接收、提交一次且不会在别处重放的凭证。
案例档案
挑战跨过了时延,权威没有:RFC 9891
RFC 9891 让 ACME 能够在容迟网络中验证节点标识符的控制状态,但一次验证成功只回答一个有时限、有策略的问题,不能替代命名、路由与部署证据。
全球机构趋势
有效的软件签名并不是持久的授权记录
即使发布者的职权已经变化,签名验证仍可能显示成功。密码学能证明字节与签名操作之间的关系,却不能单独证明签名者当时有权发布该版本。

全球区域 ISP 趋势
BGP 优雅重启可能延长流量黑洞
Graceful Restart 的目标,是让 BGP 进程恢复期间的流量继续转发。它是否安全,却取决于存活会话自身无法证明的一件事:重启中的路由器是否真的保留了相关转发状态。如果邻居保留陈旧路由的时间超过转发状态的存续时间,一次看似平稳的控制面恢复反而会延长数据面故障。