
时间范围
多年期
在时间范围维度下,多年期时间跨度情报按信号预计产生影响的时间段组织文章。该页面帮助读者区分即时运营变化与可能需要数季度或数年才会逐步显现的长期治理、投资、标准和基础设施变化。它将时间预期与公开证据、相关方、市场背景、客户影响、政策压力和基础设施规划联系起来,以便读者判断某项动态是紧迫、具有战略意义,还是仍在等待证实证据。页面还解释了时间跨度如何改变信号的含义、哪些组织可能面临风险,以及哪些基础设施决策需要短期行动或长期监测。

互联网历史
告警到了,连接却没收到:路径 MTU 发现如何把证据与处置权分开
2015 年,Cloudflare 把 IPv6 的 MTU 暂时压到 1280。问题并不是工程师不知道路径上存在更小的限制,而是 ICMP Packet Too Big 已经进入其数据中心,却常被 ECMP 送到另一台服务器。承载 TCP 连接的后端没有看到告警,看到告警的后端又没有那条连接。路径 MTU 发现由此暴露出一个比数值更重要的制度问题:谁掌握限制的证据,谁有权改变 packet size,两者之间的通道由谁控制。
全球区域 ISP 趋势
IPv6 扩展头正在变成一笔路径兼容税
同一个源、同一个目的、同一条五元组,第一只 IPv6 包抵达,第二只却消失。两者的差别不是地址,也不是路由,只是第二只包把传输层头放在一段扩展头之后。所谓“支持 IPv6”,经常在这里从技术能力变成一句范围不明的销售用语。
亚太地区国家电信趋势
Y.3335统一的是框架,不是跨运营商服务结果
ITU-T 已批准低时延、低能耗网络框架 Y.3335。它为跨运营商路径提供共同设计语言,却没有证明任何一条商业路径已经达到具体时延、节能或互通指标;真正的考验仍在架构、测量和责任交接。

案例档案
路径变干净了,历史却被改写:BGP 私有 ASN 清除与“谁有权删掉一跳”
路径变干净了,历史却被改写:BGP 私有 ASN 清除与“谁有权删掉一跳” 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
最后一行未压缩文本:IMAP 如何改写此后每个字节的含义
服务器的答复看起来再普通不过:标签、`OK`、一句确认,再以 CRLF 收尾。可是,这成了最后一行按旧办法阅读的文字。一旦 COMPRESS 获准,下一个服务器字节就不再直接属于可见的 IMAP 语法,而进入 DEFLATE 流;客户端与服务器若没有把起点放在同一位置,余下整条连接都会失去意义。

案例档案
可信通道并不等于指挥权:网络危机中谁能代表 FIRST 发言
一条跨境攻击预警进入受控群组后,至少有三个不同的问题:谁能看到信息,谁能代表网络发言,谁能改变受影响的路由、主机或登记记录。FIRST 对前两个问题拥有相当大的制度权力;它自己的章程把第三个问题留给各成员团队及真正掌握系统的机构。

互联网历史
必须重说的问候:STARTTLS 如何重置 SMTP 的信任
客户端第一次报上名字时,连接仍是明文;服务器第一次列出能力时,也没有任何保护。后来在同一条连接里套上 TLS,并不能反过来替先前的话作证。SMTP 因而选择了更干净的边界:握手成功以后,双方忘掉此前所知,再问候一次。

案例档案
被称为“赋权”,却没有一票:IGF Leadership Panel 究竟能命令什么
2026 年 8 月的 IGF 成员页仍列着 2023、2024 和 2025 年东道国席位,同时告诉读者:获任命成员的任期是两年。这并不能证明成员无权继续工作,却暴露了这套机制最值得审计的部分——它的实际影响可以持续,公开授权记录却没有同样清晰地向前滚动。

ICANN
根服务器建议的起草室:谁控制 RSSAC Caucus 流程
一份 RSSAC 文件通常以委员会的名义发布,但它的研究和初稿往往出自规模更大的专家群体。2026 年现行程序把这条链分得很清楚:Caucus 可以提出问题、组织证据和完成草稿;由根服务器运营者代表组成的 RSSAC 保留成员任命、项目范围、修改、表决和发布权。专业能力因此得到扩展,授权范围却没有随之自动扩大。
ICANN
董事会任命的安全专家:SSAC 的权力止于何处
2025 年 11 月 25 日,SSAC 成员委员会向全体 SSAC 推荐三名候选人;12 月 10 日,全体 SSAC 以共识批准;2026 年 1 月 25 日,ICANN 董事会正式任命。三道门把专业资格转换成制度身份,却没有把“建议”转换成“命令”。

案例档案
一座由条目支撑的数据库:谁在 PeeringDB 拥有一票
2026 年选举报告给出了 137 名投票者,却没有给出合资格选民总数。这个差别不是统计细节。PeeringDB 的权力结构,正好藏在分母如何形成、关联企业如何合并投票,以及选举结束后谁能实际批准或修改一条记录之中。
互联网历史
无法为邮件署名的凭证:SMTP AUTH 如何界定提交身份
凭证可以打开邮件提交入口,却不能替信件落款。SMTP AUTH 的历史价值,恰恰在于没有把这两件事混为一谈:服务器确认的是此刻接入的主体及其有限权限,而不是正文作者、信封发件人或邮件此后的全部路径。

全球云服务趋势
云 SLA 的百分比幻觉:真正被购买的是一条有限的赔付边界
先从一笔可以复算的账开始。假定一个月有 30 天,即 43,200 分钟计划可用时间;一次中断持续 60 分钟;中断期间受影响客户比例为 100%;没有客户计划停机,也没有不可抗力时间需要从分母中扣除。按照 Cloudflare 当前公开 Enterprise SLA 的公式,Service Credit Ratio 为 `((60 × 5) × (1 × 5)) / 43,200 = 0.0347222`,约等于相关受覆盖服务月度经常性服务费的…

互联网历史
无法降级的地址:SMTPUTF8 如何让路径成为名字的一部分
旧邮件系统可以显示带重音符号的姓名,因为那只是 ASCII 地址外面的说明。非 ASCII 邮箱名不同:它本身就是目的地。SMTPUTF8 要求每一跳证明自己能原样运送这份身份,而不是临时发明另一个名字。

互联网历史
无法承诺送达的回执
SMTP DSN 把退信变成结构化证据,同时保留一条关键边界:发送方可以请求报告,却不能让报告承诺超出邮件系统实际观察到的结果。

案例档案
标签完全合规,权限却没有:BGP Large Communities 与真正执行策略的命名空间
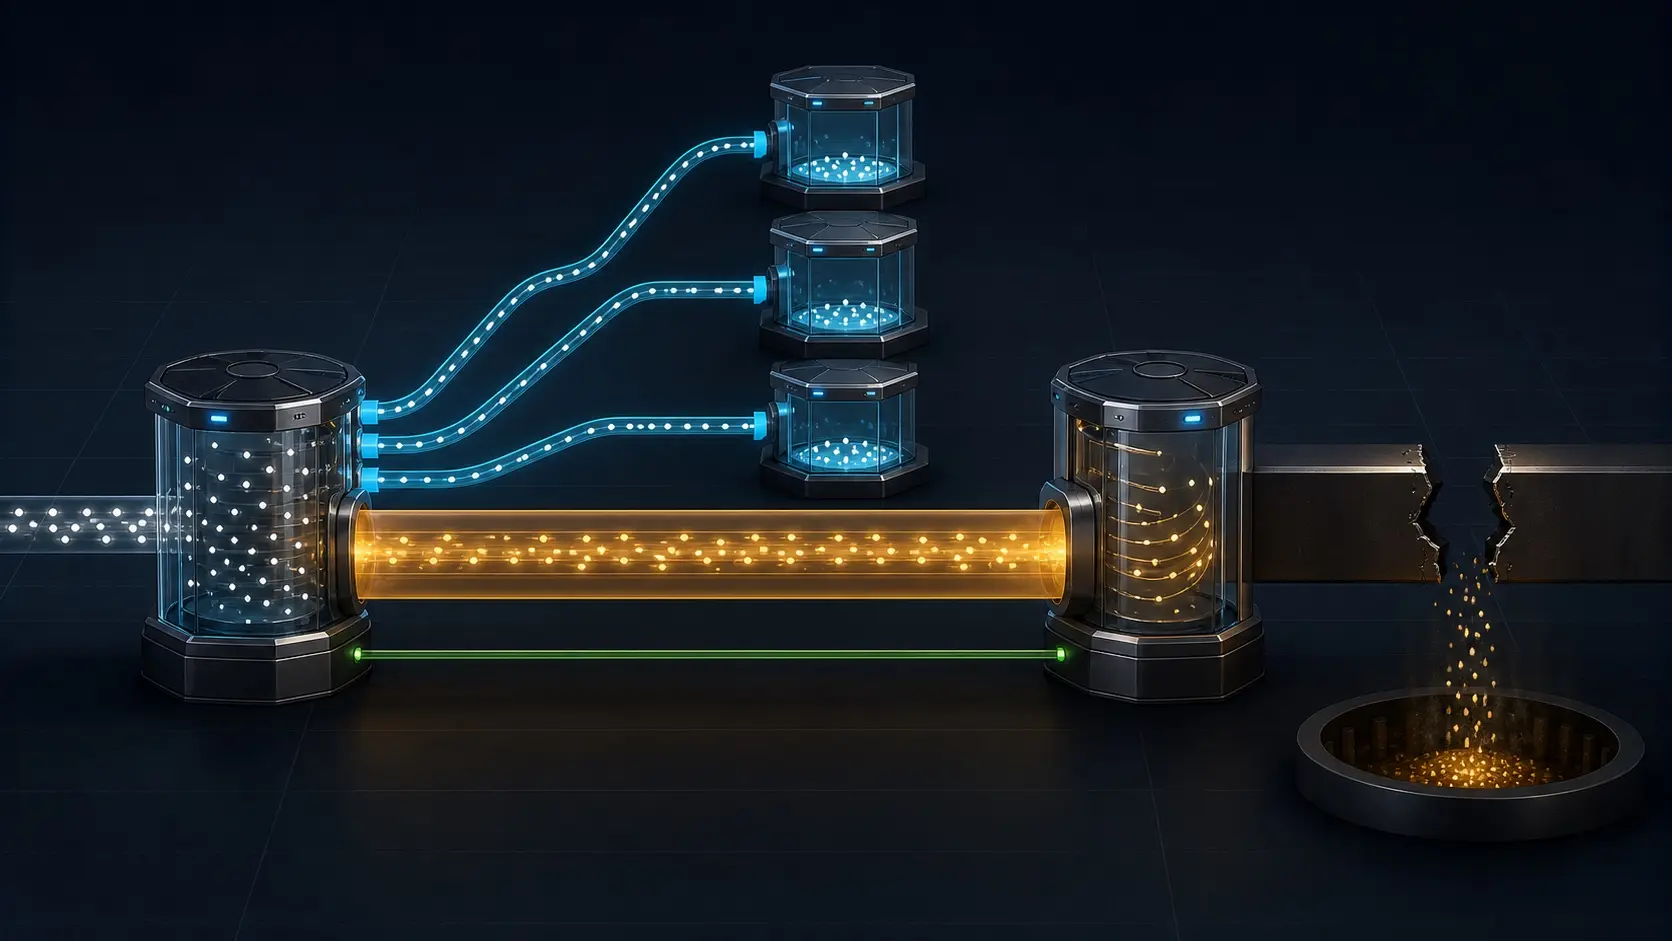
运维手册里确实写着这组三段式数值。路由器也确实识别了它。事故发生在第三个“确实”上:没人确认发出这项指令的邻居,是否真的有权改写接收方的路由决策。
案例档案
一条什么都没说明、却能接管一切的路由:BGP 默认宣告与最后手段的权力
路由器收到的不是“整个互联网”,只是 `0.0.0.0/0`。这条记录没有一个目的地址位,却能接走所有没有更具体匹配的流量。真正危险的时刻,不是它消失,而是支撑它的外部通路已经断了,它仍然留在表里。

互联网历史
第八位在每一跳都要先获准:8BITMIME 如何改变 SMTP
邮件可以准确描述一个重音字符,却未必能让沿途每台中继完整搬运它的字节。8BITMIME 把这种侥幸改成逐连接承诺:先声明能力,一旦接收,就必须保住每一位。

案例档案
路径更短,是因为证据已经消失:BGP ATOMIC_AGGREGATE 与压缩权力的边界
`/22` 仍在全球路由表中,起源验证依旧为 Valid,上游会话也全部在线。然而,它覆盖的四个 `/24` 中已有一个失去可用路由。公共视图之所以显得稳定,恰恰是因为它不再展示这部分现实。
全球国家电信
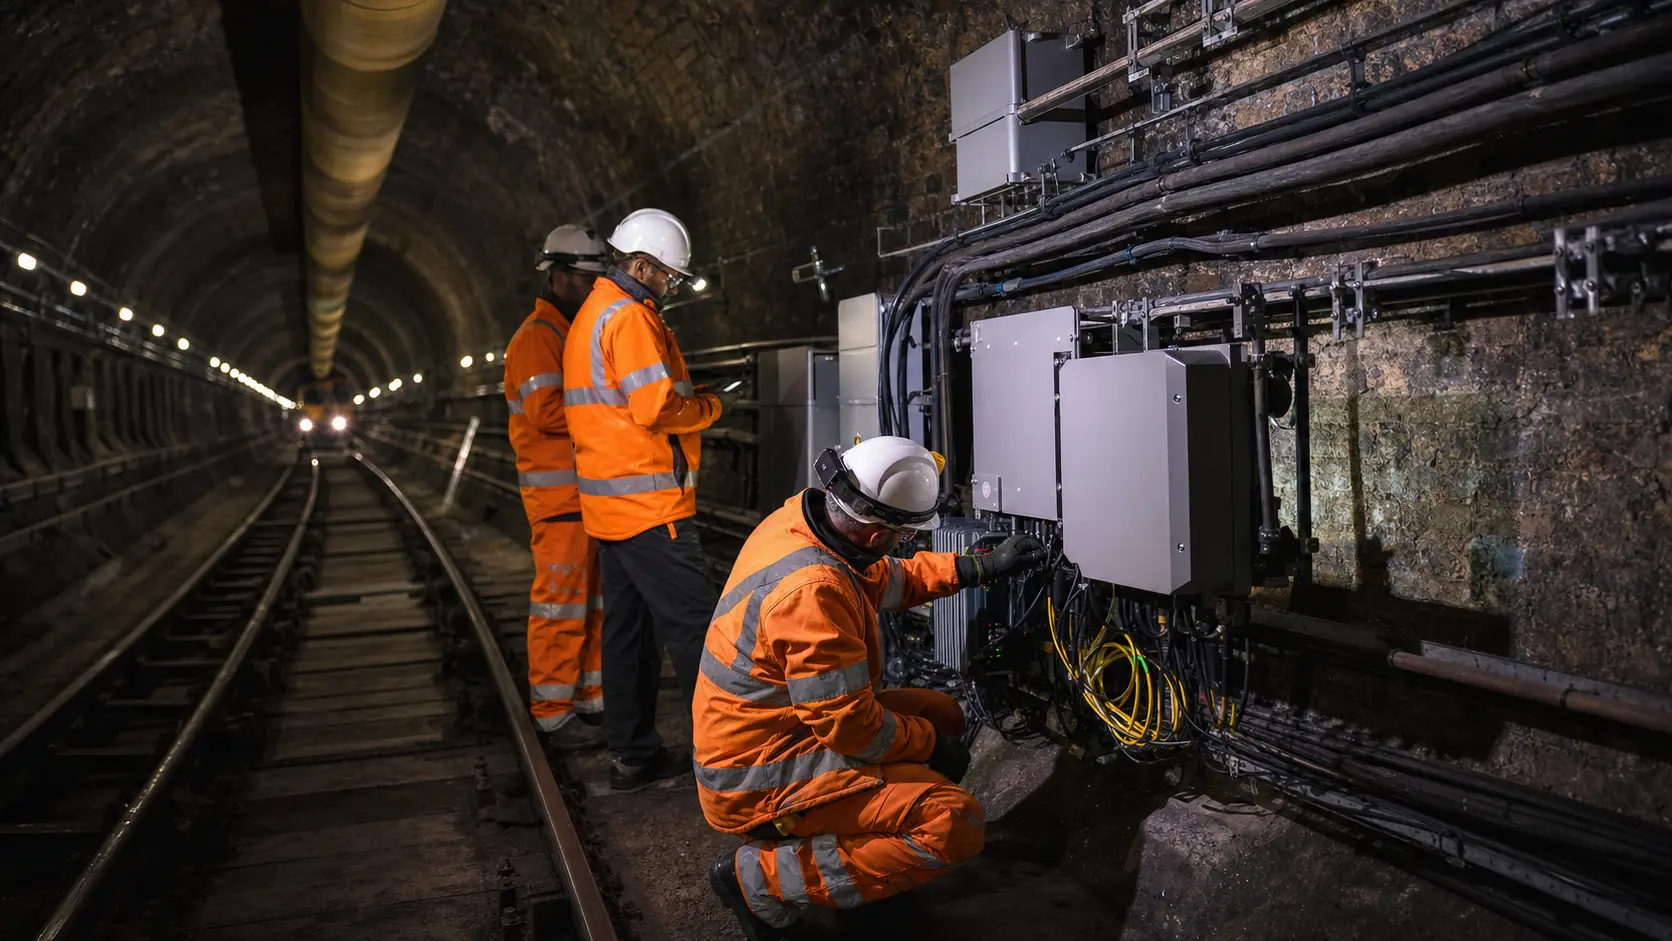
伦敦地铁少挖三遍之后,Boldyn 要证明二十年锁定值得
让四家移动运营商各自在伦敦地铁铺一套网络,当然能够增加“竞争性施工”——也能把同一条隧道挖四遍。Boldyn 的共享网避免了这种昂贵幽默。但节省重复建设的同一套架构,也把运营权、升级节奏和共同故障集中到一个二十年特许经营者手里。