
时间范围
多年期
在时间范围维度下,多年期时间跨度情报按信号预计产生影响的时间段组织文章。该页面帮助读者区分即时运营变化与可能需要数季度或数年才会逐步显现的长期治理、投资、标准和基础设施变化。它将时间预期与公开证据、相关方、市场背景、客户影响、政策压力和基础设施规划联系起来,以便读者判断某项动态是紧迫、具有战略意义,还是仍在等待证实证据。页面还解释了时间跨度如何改变信号的含义、哪些组织可能面临风险,以及哪些基础设施决策需要短期行动或长期监测。

互联网历史
那个试图让 IPv6 自动运行的前缀:6to4 与 2002::/16
6to4 曾给出一个诱人的承诺:把已有 IPv4 地址变成一张 IPv6 网络,再由中继完成剩余路程。地址转换确实按设计工作了;围绕它的运营责任却没有自行就位。

案例档案
RFC 的“Obsoletes”关系不是远程停机开关
RFC 9113 发布时,HTTP/2 的现行文档入口发生了变化,线上连接却没有因此重启。客户端与服务器仍然协商 `h2`,设备继续运行已经装载的代码,运维团队仍须自己决定何时修改配置、接受中断风险。这不是标准失效,而是标准权威与执行权威之间本来就存在的边界。真正危险的,是用文档目录已经更新,冒充运行环境已经完成迁移。

亚太地区国家电信趋势
用户级 AI-RAN 不能只公布一个平均改善值
DOCOMO 与 Samsung 表示,用户级优化模拟把速率下降发生频率从 13.1% 降到 7.2%。结果值得关注,但商用控制必须同时披露误判、受损用户、资源外溢、数据边界和确定性回退。
全球数据中心趋势
数据中心 UPS 替换背后的电池护照
一组替换电池可以装进机房、符合电压窗口,也能纳入维护计划,却仍不构成完整选择权。自 2027 年起,符合条件的工业电池还需要一条能随硬件移交的证据链。

互联网历史
文件并非来自 69 端口:TFTP 如何为一次传输划定端点
防火墙日志先放行了一条发往 UDP 69 端口的读请求,随后却丢掉了第一块文件数据:回包的源端口不是 69。对 TFTP 而言,这不是服务器换了身份,而是请求阶段已经结束;真正的传输刚刚用另一对端口成立。

亚太地区国家电信趋势
DOCOMO 的 2028 卫星路线图需要一张服务边界表
DOCOMO 已为下一代手机直连卫星服务签约,计划在 2028 财年内加入语音、高速浏览和 IoT。合约提高了路线图的可信度,但真正的运营承诺仍取决于容量、时延、优先级、设备认证和故障回退定义。

JPNOG
绿灯、Link UP,却只有正常值的一部分:JANOG58 的机架级验收缺口
绿灯没有撒谎,但它回答错了问题。它说明状态电路看见了自己应该看见的条件;Link Status UP 说明接口进入了规定状态;正常光功率说明接收功率没有越过既定告警线。SoftBank 在 JANOG58 公布的案例显示,这三项可以同时成立,而一条链路在 NCCL 全链路测试中仍只能交付正常吞吐量的某个不特定比例。
案例档案
解析器说出了故障,却没有证明原因:Extended DNS Errors 的诊断权边界
同一个 `SERVFAIL`,在企业递归解析器上附着“DNSSEC Bogus”,在上游转发器上附着“No Reachable Authority”,换一条出口后又变成“Network Error”。这些标签都可能诚实,也可能只描述各自能看到的一段路径。精确的名称让故障更容易调查,却不会自动把观察升级为因果证明。

互联网历史
那个 SMTP 学会不回答的问题:VRFY 如何把收信与名录披露分开
1982 年,一台远端主机只要向 SMTP 服务器发出 `VRFY Smith`,就可能得到 Fred Smith 的全名与邮箱。这个命令之所以好用,正因为它能把投递故障背后的名录状态直接说出来;它后来之所以危险,也出于同一个原因——邮件传输服务顺手成了一本可以从公网逐项查询的通讯录。

亚太地区国家电信趋势
毫米波进城,控制面先落在楼宇资产上
DOCOMO 与 Mitsubishi Estate 计划在东京核心商务区建设高密度 5G 集群。合作瞄准了毫米波真正的瓶颈:只有楼宇准入、视距、光纤、供电、景观审批和维护同时到位,频谱才会变成可用覆盖。
APRICOT
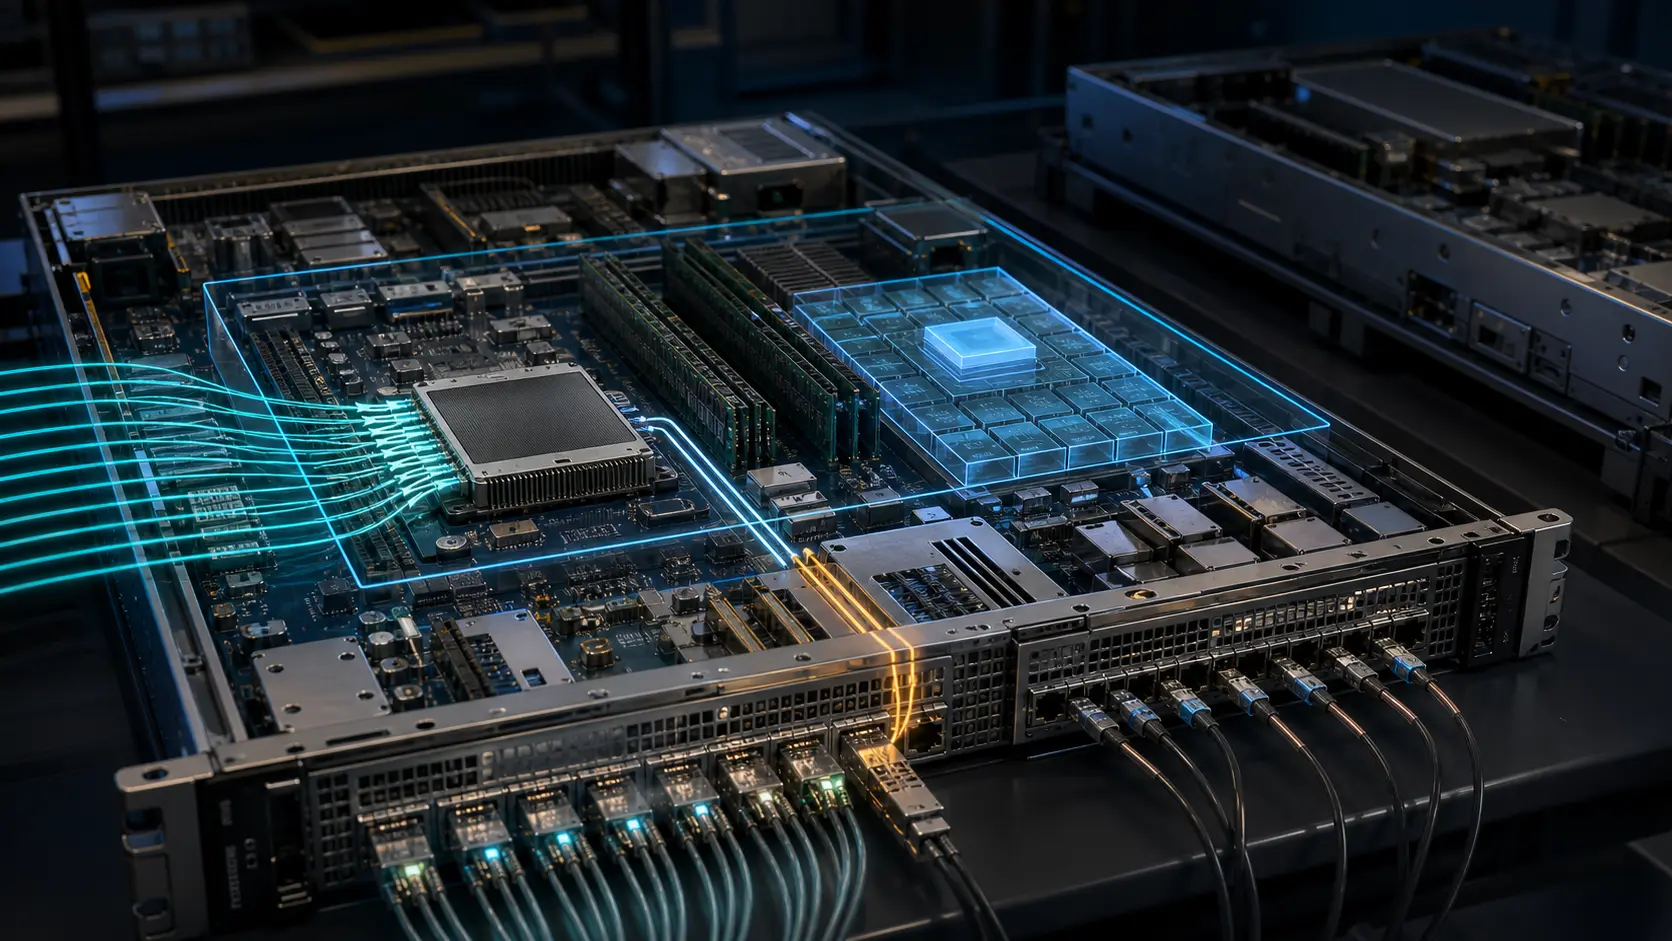
一个转发器承载 64,000 个用户:APRICOT 2026 x86 BNG 内部的故障边界
缓存里的十六份状态变成一份,故障边界也随之合并了吗?5x9 Networks 在 APRICOT 2026 展示的,不只是更高的包转发率,而是一次把性能收益与用户会话集中到同一执行域的架构交换。

互联网历史
服务器返回了新编号:UIDPLUS 如何让 IMAP 变更可验证
邮件已经写进服务器,客户端却不能把本地待办勾掉。原因不是上传失败,而是成功回复里少了一个关键事实:这封新邮件在目标邮箱里被分配了哪个 UID?若要再次搜索、比对内容,甚至事先埋入独特标记,成功就仍然留着一笔身份账没有结清。
案例档案
Token 认得地址,却不认识操作者:DNS Cookies 与弱认证的权力边界
一个有效的 DNS Server Cookie 证明了一件有用但刻意狭窄的事:使用这个 Client Cookie、看起来来自这个源地址的一方,曾经收到过服务器根据秘密材料生成的值。危险不是证明太弱,而是系统把它升级成了它从未包含的身份、信誉与授权。

案例档案
IANA 代码点不是部署许可证
互联网需要一张共同的“词义表”。两个互不相识的团队如果给同一个数字赋予不同含义,设备仍可能收到格式正确的数据,却在解释时走向完全不同的行为。IANA 协议参数注册表解决的正是这种冲突。它能权威地说明某个值被记录为何种含义,却不会因此替产品背书、替标准组织宣布胜利,也不会替承受故障的运营者决定是否上线。

互联网历史
交出连接的命令:SMTP 为什么用 ETRN 取代 TURN
一台邮件主机拨通服务商,然后要求线路“转过来”。服务器便能沿同一连接送回离线期间积压的邮件。这个便利掩盖了一次权限转让:来电者说出了主机名,却没有证明自己有权领取那个主机的邮件。
全球云服务趋势
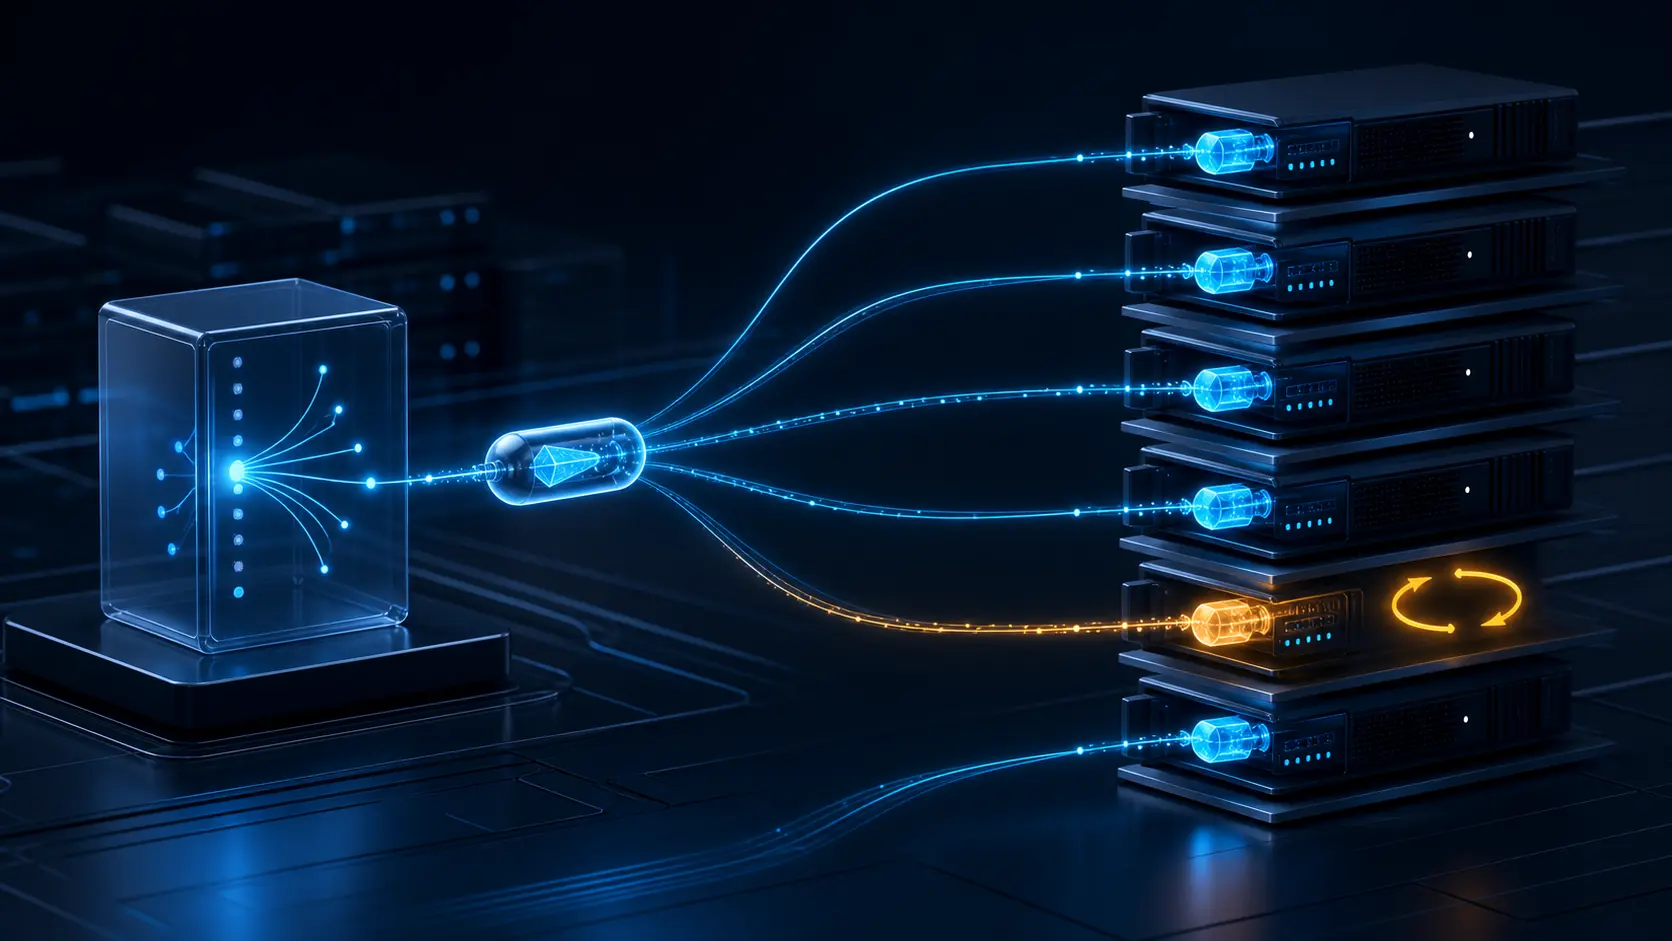
Encrypted ClientHello 正在变成一份 DNS 到边缘的配置契约
DNS 已经发布新的 ECH 公钥,六个边缘集群里有五个也加载了对应私钥。浏览器偏偏落到第六个,第一次握手被纠正,第二次才成功。每个团队都能拿出一张绿色看板;用户得到的则是一堂关于绿色并不具备分布式事务语义的短课。

互联网历史
中继不能重置的期限:SMTP DELIVERBY 如何让剩余时间随邮件传递
普通 SMTP 很清楚什么时候应该重试,却不知道一封邮件什么时候会失去意义。RFC 2852 把这个外部期限写进信封,同时拒绝把期限包装成优先权、送达保证或对远端队列的命令。

互联网历史
连接断了,编号也会变:POP3 UIDL 如何让客户端在重连后认出同一封邮件
客户端已经收完邮件,却在发送 QUIT 前断线。服务器没有进入 UPDATE,因此不能执行删除;下次连接时,那封邮件仍在,但它的队列位置可能已经改变。POP3 要让客户端避免重复下载,必须提供一种比本次会话编号活得更久、又不假装永久保存邮件的凭据。
互联网历史
要求阻断者表明身份的错误码
HTTP 451 能让法律障碍显形,并指出谁在执行阻断;它不能强迫披露、验证命令,也看不见 HTTP 以下的封锁。

全球云服务趋势
10亿美元目标之外,联盟首先要交代责任边界
NTT DATA 与 Palo Alto Networks 把全球合作扩大为一项三年商业计划。客户真正需要审视的不是目标金额本身,而是平台、集成、托管运营和客户决策之间是否形成一条可核验、可追责、可退出的控制链。