
时间范围
多年期
在时间范围维度下,多年期时间跨度情报按信号预计产生影响的时间段组织文章。该页面帮助读者区分即时运营变化与可能需要数季度或数年才会逐步显现的长期治理、投资、标准和基础设施变化。它将时间预期与公开证据、相关方、市场背景、客户影响、政策压力和基础设施规划联系起来,以便读者判断某项动态是紧迫、具有战略意义,还是仍在等待证实证据。页面还解释了时间跨度如何改变信号的含义、哪些组织可能面临风险,以及哪些基础设施决策需要短期行动或长期监测。

IETF
QUIC 数据包合并是线路效率,不是共同交付命运
一个 UDP 数据报可以承载多个完整的 QUIC 数据包。它们共享的是传输外壳,而不是保护、处理、确认、丢失、重传或应用结果。

全球云服务趋势
DNSSEC 密钥轮换的四个时钟
DNSSEC 密钥轮换只有在权威发布、递归缓存、父区委派以及已配置的信任锚进入相容状态后才算完成。密钥仪式可以结束,验证风险却仍可能存在。
IETF
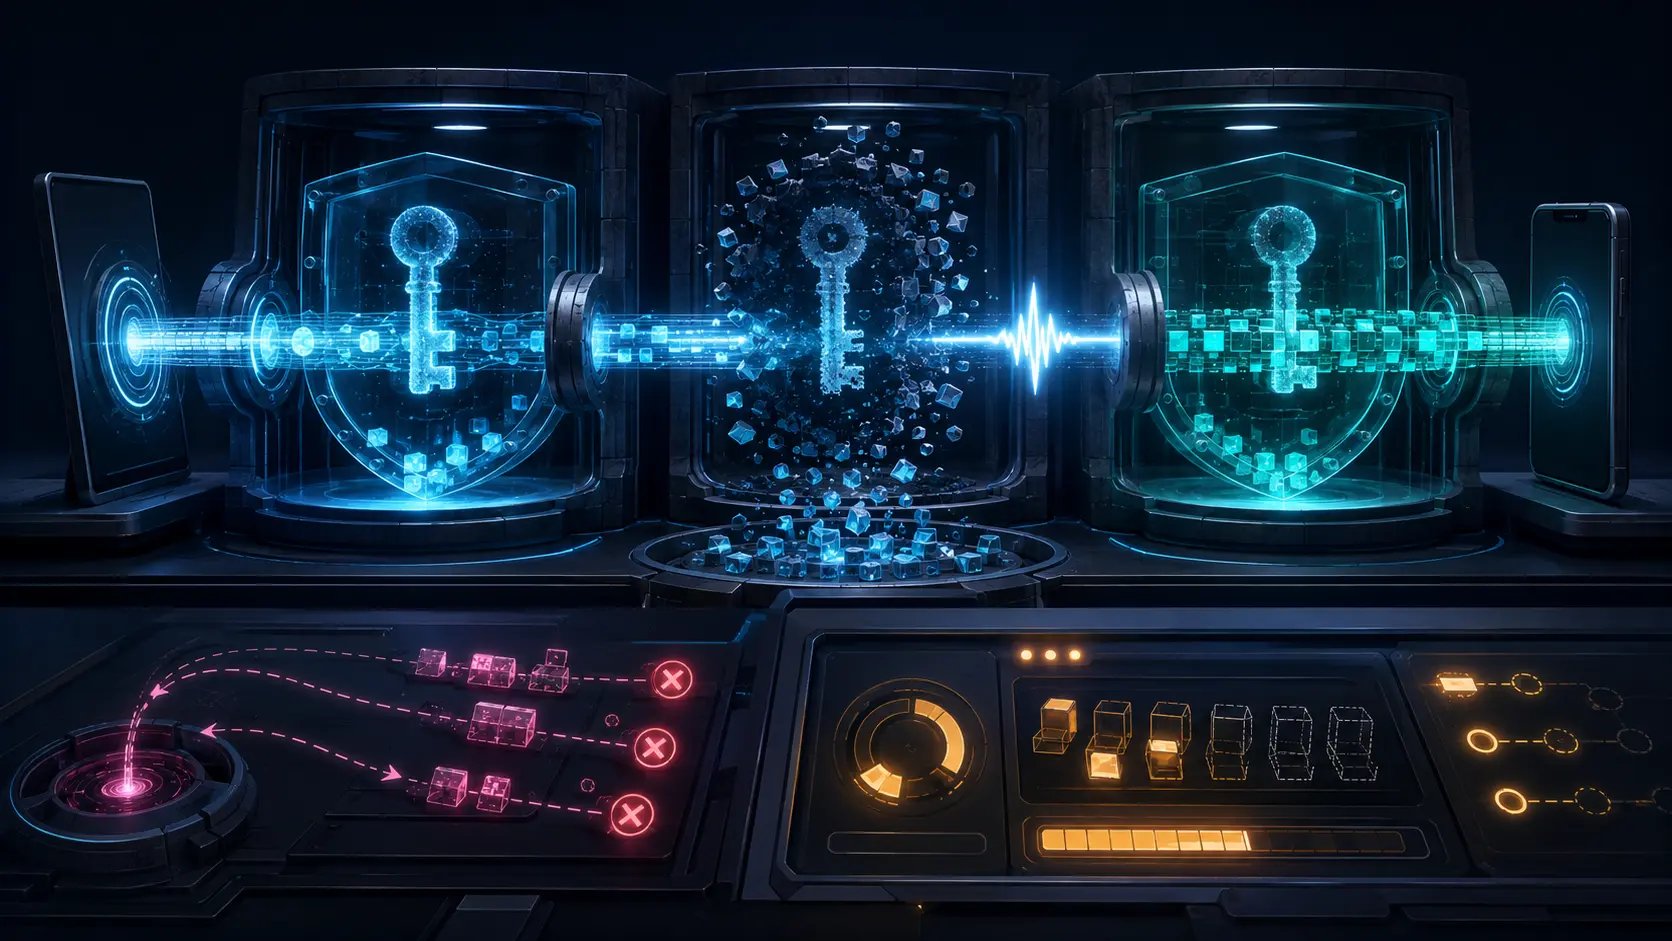
QUIC 握手确认是密钥生命周期里程碑,不等于应用就绪
HANDSHAKE_DONE 表示 QUIC 的传输与密码状态已经前进了一步,却不是应用响应,也不是业务成功凭证。握手确认会触发 Handshake 密钥的丢弃,但不能证明 0-RTT 被接受、后端可用、请求已持久化,或业务流程已经完成。

全球云服务趋势
一条 HTTPS DNS 记录并不是端点就绪测试
HTTPS 资源记录可以在浏览器连接前公布首选端点,却不能证明目标用户已经解析、选择、认证并成功使用该端点。

IETF
QUIC 空闲超时限制的是静默,而不是会话寿命承诺
三十分钟的 `max_idle_timeout` 很容易被读成“会话至少可用三十分钟”。它实际描述得更窄:QUIC 端点状态愿意容忍符合协议定义的静默多久。

全球云服务趋势
202 Accepted 不是执行证明
HTTP `202 Accepted` 只记录请求已被接受、等待异步处理,而不是任务已经执行。它不能证明工作进程已启动、执行时授权仍有效、预期副作用已经发生,或请求的结果最终成为事实。
IETF
QUIC 流量控制额度是发送许可,不是预留容量
较大的 `MAX_DATA` 很像容量证明。对 QUIC 而言,它只是一条绝对字节偏移上限:对端可以发送到这里,但不能由此推导内存、吞吐或应用进度。
全球云服务趋势
Retry-After 标头不是恢复期限
HTTP `Retry-After` 可以告诉客户端何时应再次尝试,却不能承诺届时服务已经恢复、依赖项可用、容量充足,或请求能够成功交付。

IETF
QUIC ACK 证明数据包已处理,而非应用已交付
数据包进入 ACK 范围,是一项边界清晰的传输层证据。它并不等于接收端进程已经读取、提交或执行了其中的数据。
IETF
QUIC 版本列表不是服务器能力回执
Version Negotiation 数据包可以解释一次连接为何改道,却不能认证服务器、证明全网部署能力,也不能证明成功连接最终采用了哪个版本。

全球云服务趋势
103 Early Hints 不是源站承诺
HTTP 103 Early Hints 能让客户端在最终响应到达前预建连接或预取可能需要的资源,因此可以缩短等待时间。但它不是成功承诺,也不保证最终响应会保留相同字段、提示的资源一定可用,或当前请求者有权取得最终内容。
IETF
有效的 QUIC Retry 标签并不能认证服务器
Retry 完整性校验把报文与已观察到的 Initial 绑定起来,但身份、令牌接受结果和客户端地址验证仍是三类独立事实。
全球云服务趋势
DNS Cookie 不是客户端身份认证
DNS Cookie 能帮助服务器区分两类请求:一种携带服务器先前签发的协议状态,另一种只是声称自己来自某个源地址。这对抵御多种离路径攻击很有价值,却不能识别共享递归解析器背后的个人、订户或设备,也无法抵御已经位于 DNS 路径上的观察者。
IETF
QUIC 密钥阶段变化证明新密钥可用,却不能解释为何换钥
成功切换到下一代数据包保护密钥,只能确认一条连接上的密码状态已经推进,不能揭示触发它的策略、事故或发布操作。

全球云服务趋势
OCSP 装订响应不是实时吊销保证
OCSP 装订可以让客户端在 TLS 握手期间不必另行查询证书状态。响应可以具有有效签名、对应正确证书,而且仍处于声明的时间窗口内。这些性质很重要,却不能证明每个边缘节点都已获得最新吊销状态,也不能证明证书仍代表对当前服务的实际控制权。

领导者
Prasanna Premachandra与把移动时间还给教学的校园网络
学生从一间教室走到另一间教室时,无线连接中断看似只是小故障。但当它在一天内反复发生,就会变成被浪费的课堂时间、不平等的接入体验,以及支持团队持续承受的工作量。Prasanna Premachandra 的公开记录提供了一个边界清楚的历史案例:基础设施负责人如何把移动性、公平性和可管理性视为教育服务本身的一部分,而不是后台技术细节。
IETF
QUIC 无状态重置只能证明令牌匹配,不能解释状态为何丢失
客户端可以确认对端已无法继续使用某条 QUIC 连接的状态,却无法仅凭这一个信号判断是哪台机器、哪次发布或哪条路由决策让状态消失。

全球云服务趋势
TLS 1.3 接受 0-RTT,不等于确认重放安全
早期数据能让恢复连接少等一个网络往返。速度收益是真实的,但服务器接受并解密这些字节,并不能证明应用操作可以安全地执行两次、仍符合当前授权,或已经受到全局一致的去重决策保护。

IETF
QUIC 迁移可能先于连接本身失败
QUIC 连接在密码学状态仍然有效时,也可能无法启用新路径。耗尽的资源未必是密钥或拥塞窗口,而可能是对端签发、尚未使用的连接 ID。

IETF
QUIC 三倍限制是地址验证预算,不是 DDoS 防护
QUIC 服务端可能已经准备好下一批握手数据,却仍被协议禁止发送。在确认客户端确实能从其声明地址接收数据包之前,每个收到的字节只会换来有限的发送额度。