
时间范围
长期
在时间范围维度下,长期时间跨度情报按信号预计产生影响的时间段组织文章。该页面帮助读者区分即时运营变化与可能需要数季度或数年才会逐步显现的长期治理、投资、标准和基础设施变化。它将时间预期与公开证据、相关方、市场背景、客户影响、政策压力和基础设施规划联系起来,以便读者判断某项动态是紧迫、具有战略意义,还是仍在等待证实证据。页面还解释了时间跨度如何改变信号的含义、哪些组织可能面临风险,以及哪些基础设施决策需要短期行动或长期监测。

案例档案
Internet Society已批准2026–2027选举时钟,下一步是公开激活回执
一份董事会决议可以让日程获得授权,却不能独自证明每一个环节已经对公众开放。Internet Society 在 9 月 14 日以一致书面同意补齐两个委员会并批准“作为附件”的 2026–2027 选举时间表。公司行动已经留下明确记录。现在需要补上的,是把附件、网页、通知、系统状态与最终认证串成同一条可复核证据链。
案例档案
W3C 大模型说明把责任交给个人,却没有建立问责流程
W3C 咨询委员会在最新说明中写下了一条有分量的原则:不论是否使用大语言模型,分享内容的人都要对成果负责。但同一份文件的状态说明也划出边界:这是咨询委员会认可的 Group Note,既没有得到 W3C 整体背书,也没有得到 W3C 成员背书。个人责任与组织问责之间,还缺一份能说明谁有权制定规则、谁完成核验、错误如何纠正的证据记录。

IETF
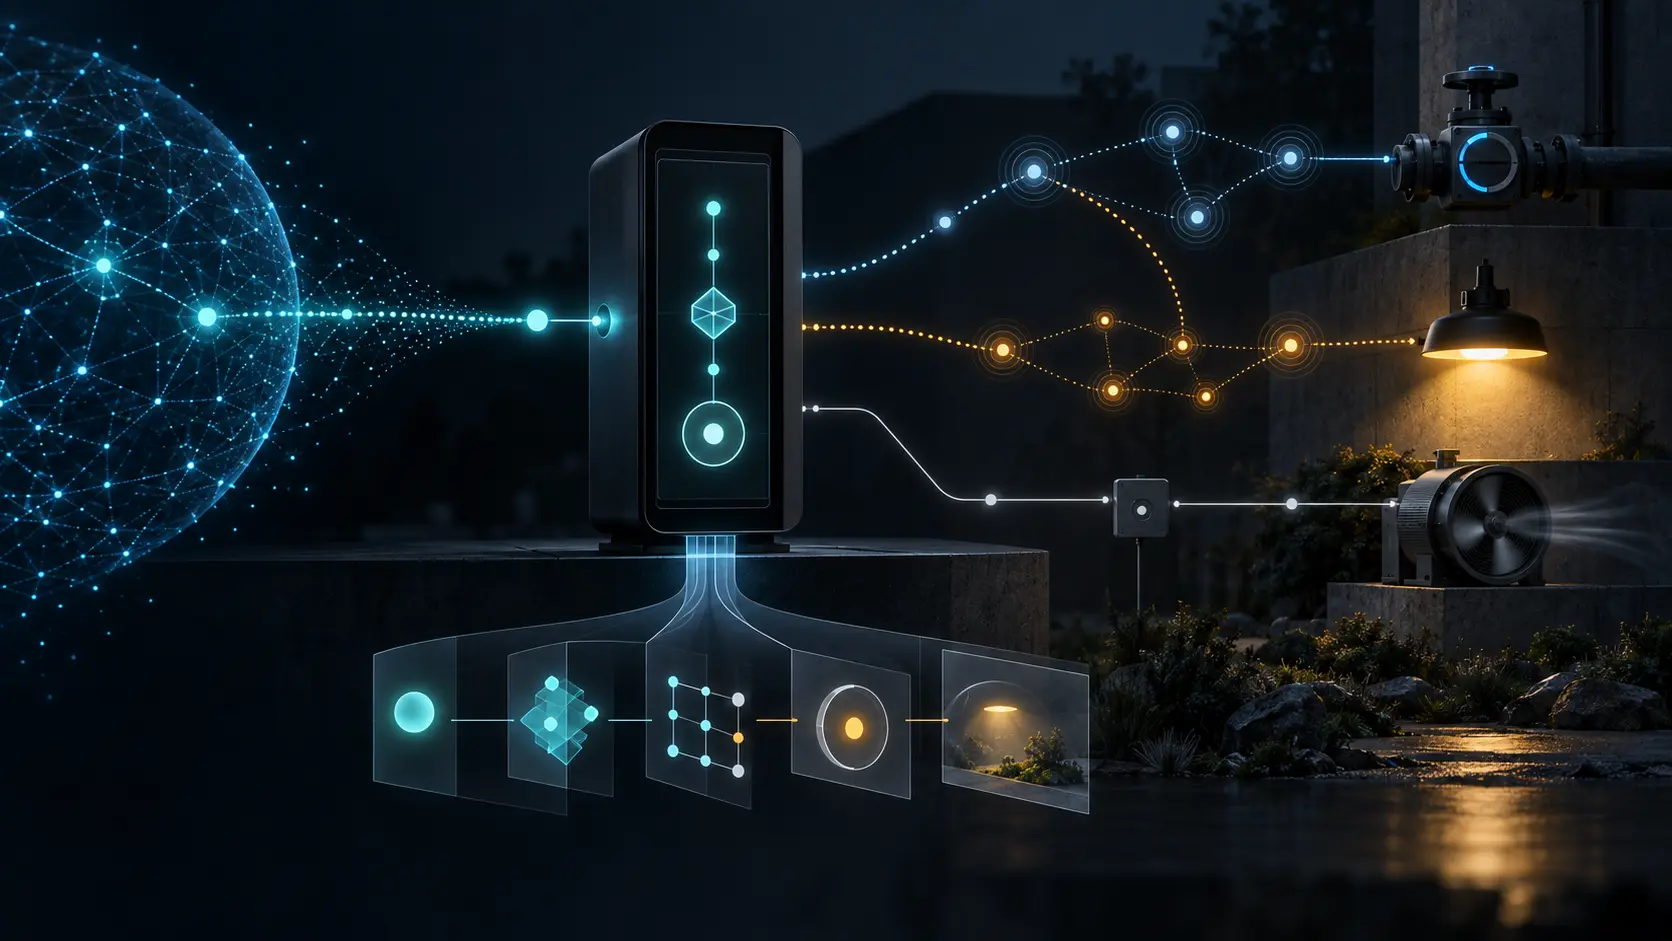
模式变更通知不是遥测交接记录
维护窗口结束后,采集器收到了 `subscription-modified`。通知列出新的 YANG 模块修订版和新的库内容标识符,订阅状态也重新显示为正常。然而,一条在变更前进入队列的记录尚未解码,存储映射已经换成新版,下游告警则仍按旧含义计算。通知证明发布者报告了变化,却没有证明整条解释链在同一边界完成了交接。
IETF
网关动作显示“已完成”,不等于物理结果已发生
应用让网关打开阀门、启动风机或点亮灯具,网关稍后返回 `COMPLETED`。这个状态说明一段执行流程已经结束,却不自动说明房间、机器或设备已达到预期状态。NIPC 正在为异构非 IP 设备提供统一接口;负责任的运营仍需在接口之外保存一份把授权指令、实际目标与可观察结果连起来的执行回执。

IETF
加入优先级不是入网决策记录
一项拟议中的 RPL 扩展,试图让低功耗网状网络用极少的字节传递“还能接纳多少新设备”。这个数值从根节点向下传播时只能上调,达到上限便会关闭 Join Proxy。它适合协调,却不能说明究竟是根节点政策、近似规模、固件断层、本地资源不足,还是恶意控制消息关上了入口。入网治理仍需要一份独立的因果回执。
IETF
签名的 Epoch Marker 不是通用时钟
远程证明必须判断证据是否足够新,但受限设备未必拥有可信的实时时钟。RATS 的 Epoch Markers 草案让 Epoch Bell 发出带签名的共同坐标,为这类设备提供新鲜度参照。签名却只证明特定 Bell 对某个标记负责,并不会消除网络迟延、重放与本地政策选择。验证者仍须把标记、接收路径、随机数、窗口和状态接成一条可复核的证据链。
IETF
“客户端不可改”不等于“永远不变”
NETMOD 正在推进的 YANG `immutable` 元数据,可以告诉网络管理客户端:某项系统配置不能通过常规读写数据存储被它替换。这里的“不可变”限定的是控制权,并不是时间承诺。服务器仍能创建、更新或删除它提供的系统配置。若要回答数值何时变化、由谁决定,运维者还需要一份带时间与来源的独立凭证。

IETF
“不可缓存”属性不能证明客户端缓存已清空
NFSv4.2 正准备增加一个逐文件布尔属性,让服务器能够表达“这个文件不宜采用通常的数据缓存方式”。它解决的是策略表达问题,却不直接回答某台客户端何时看见该策略、是否仍持有旧数据、怎样重验证读取,以及一次成功写入是否已经在服务器上持久化。若要让它成为可问责的运行事实,客户端侧还需要一张独立的观察凭证。

IETF
预定边界变更需要两次验证
行政边界可以在零点生效,楼房和道路却没有移动。系统面对的难题不是地点突然改变,而是旧地址何时退出、新地址何时成为当前事实。ECRIT 的一份活跃草案让 LoST 客户端提前获知计划变更,并查询未来时点的地址有效性。它同时留下了一条重要界线:面向未来的回答,仍然只是服务器在今天掌握的信息。
IETF
最高 CoS 探针测不出所有 BIER 业务
监控系统最容易犯的错误,不是把红灯看成绿灯,而是让一盏真实的绿灯替没有被测量的对象作证。RFC 9974 允许运营者在特定复合流场景中,以最高服务等级检查路径连续性,并据此推导较低等级的连续性。这个便利有明确边界:推导仍是推导,不能冒充逐等级的性能实测。

IETF
eap.arpa 通道必须在配置后关闭
设备首次入网时,最危险的并不一定是它尚未持有凭据,而可能是凭据已经下发、临时网络却没有退出。RFC 9965 用 `eap.arpa` 给无专属凭据的 EAP 对端一条有限、未经对端认证的配置通道。这条通道的治理完整性不只取决于如何打开,更取决于能否证明它已经关闭。
IETF
P2MP 树不是受众授权书
运维台上九盏灯全绿:根节点已切换,新树实例已经装好,每个预期叶节点都回应了探测。此时最容易被忽略的不是一次转发故障,而是一个更早的问题——这些叶节点为什么有资格接收这项服务?RFC 9960 能精确描述点到多点分发树,RFC 9961 能精确探测其中一个 MPLS 实例;二者都不会把“网络可达”自动变成“受众获准”。

IETF
保存的拥塞窗口,不是可重复支配的容量
服务器记得上一条连接跑得很快,于是下一条连接到来时,它想少走几轮慢启动。这份记忆有价值,却不等于网络替它留着同样的空间。瓶颈可能已被别的流占用,任播可能把目的地址带向另一座机房,更棘手的是,负载均衡后的两个进程可能同时读到同一份记忆。RFC 9959 规定一份保存状态同一时刻只能由一条连接使用;治理问题在于,整个系统能否证明自己真的做到了。

IETF
DSCP 45 声明的是行为,不是低时延特权
一次交互卡顿发生后,运营人员在设备上找到一个数字:有若干标记为 NQB 的数据包被移入了普通队列。这个数字能证明设备采取过动作,却回答不了最关键的问题——是发送端真的持续造队,还是隧道把多个应用压成了同一个流,是上游无线链路制造了突发,抑或有限的状态表把无辜流量挤进了共享桶。数据包的标记还在,判定过程却已经随短暂状态消失。
IETF
混合签名是否“混合”,取决于接受它的验证器
把同一份签名文件交给两台验证器:新系统逐一检查两个组件,旧系统只认传统算法。两台机器都可能亮起“有效”,但它们证明的不是同一件事。RFC 9955 最值得治理者关注的地方,正是把这条长期被一个绿色状态掩盖的边界说清楚了。

互联网历史
代码彼此对应,电路仍需许可:RFC 1394
一张表可以把电话国码、telex answerback 与 Internet 国家域名排在同一行,却不能替任何人接通线路。RFC 1394 的历史价值不只在于它收集了多少代码,更在于它主动留下边界:数据可能有误,域名形状未必来自 DNS,通信要看连接与许可,国家名称则不是目录作者能够裁决的事实。

全球数据中心趋势
Molex 与 Prysmian 签署最高 55 亿欧元光纤协议
Molex 承诺长期购买光缆,Prysmian 准备扩大在美国和欧洲的光纤生产。

全球数据中心趋势
Envision 为 Mission Gobi 数据中心设定 5 GW 目标
Mission Gobi 将算力容量与可再生能源电力、储能和电网基础设施相结合,但 Envision 尚未针对其 5 GW 的目标明确具体项目。

北美数据中心
TSMC 承诺追加 1000 亿美元扩建亚利桑那厂
TSMC 在亚利桑那州的制造项目加速扩张,但新增产能尚未公布投产时间表。
欧洲与中东国家电信趋势
英国大臣支持海底电缆劳动力倡议
英国最新的海底电缆倡议表明,培养熟练工人正成为政府支持关键数字基础设施的方式之一。