
区域
RIPE 服务区域——欧洲、中东和中亚
RIPE 服务区域——欧洲、中东和中亚区域情报阐释了公司、人物、政策动向、网络运营、投资信号、数据中心需求、电信执行和市场约束如何在同一地理市场或治理区域内塑造基础设施交付。该页面将公开报道与证据、区域参与方、运营依赖关系、市场背景以及客户或监管风险敞口联系起来,这些内容原本可能分散在不同的主题页面或公司页面中。读者可以比较谁在积极行动、哪些信号有公开证据支持、本地执行风险如何与更广泛的互联网基础设施战略相关联,以及哪些变化可能影响客户、合作伙伴、监管机构或资本规划。读者可以了解该地理区域、相关基础设施行业、公开证据基础,以及一系列让区域页面比单纯罗列文章更实用的实际问题。

报道
DFINFRA与AS210860:当注册记录比网络活得更久,谁为核实付出代价
DFINFRA 与 AS210860:当注册记录比网络活得更久,谁为核实付出代价 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
ABUSE 联系机制的制度审计:可投递性验证与功能性回应之间的缺口
在 RIPE 服务区域内,滥用报告的收件人由 RIPE 数据库中的 abuse-c 属性指定。围绕这一属性形成的控制体系存在一个核心张力:注册机构每年验证该邮箱地址能否投递邮件,却没有任何机制验证收件人是否真的阅读并处理报告。独立学术测量显示,即便地址可投递,85.9% 至 92.8% 的滥用联系人收不到任何回复。本文追踪这一缺口从制度设计到执行再到结果的完整链条。

报道
RIPE 93 获奖文章先通过了常规编辑审稿
9 月 22 日,RIPE Labs 公布了两项竞赛结果;但规则把常规编辑审稿放在评奖之前。页面所列的 11 篇文章是已发表的参赛作品,并非所有投稿。

报道
谁在测量,谁在修复:RIPE 地区滥用联系人治理的控制面拆分
RIPE NCC 每年验证近九万个滥用邮箱地址,但政策文本同时声明它无权干预成员的内部滥用处理程序。本文基于 RIPE-705、RIPE-858、2017-02/2019-04 政策提案、RIPE Labs 试验数据与 RIPE NCC 2025 年度报告,拆解这一治理结构中"测量"与"修复"的控制面归属,并审视其最后制裁手段至今未被公开触发的证据边界。
报道
RIPE NCC 在日内瓦谈“可衡量进展”,却未给出衡量指标
9 月 17 日,RIPE NCC 与 ITU、Permanent Mission of Lebanon in Geneva 举办互联网主题说明会,把 RIR 的工作放进数字政策目标与实际执行之间。会后通报提到伙伴关系、运行能力、能力建设和“可衡量进展”,却没有列出后续项目、基线或指标。它展示的是一套实施框架,不是已经证实的成果。
Number Resource Society
RIPE NCC 的 1100 万欧元会员退费:一张决议如何成为分配权威
2020 年 10 月,RIPE NCC 会员大会以决议 1 授权将 2020 年度财务盈余 EUR 11,035,874 于 2021 年退还会员。这份来自该注册机构自身记录的决议文本、计票数字和后续程序演变,构成了一次罕见的、可完整追溯的会员制分配权威行使。
报道
RIPE NCC 十月表决:2026 年盈余与赤字将由谁承担
RIPE NCC 十月大会的决议草案拟把 2026 年盈余留在储备中,却让会员在 2027 年承担赤字;若会员否决,分配方向就相反。2025 年大会通过的正是后一套安排。

Number Resource Society
RIPE NCC 通行密钥双因素验证:一段文档标题如何被误读为台湾机构
RIPE NCC 两步验证支持文档中的小节标题“Setting up 2FA with Passkey”曾被一条名录流水线误读为一家台湾机构。标题背后的真实情况,是一套记录完整的通行密钥注册流程:它保护的是管理 LIR Portal 与 RPKI 的 RIPE NCC Access 单点登录账户,而名录上的 TW 地区标签只是 ISO 3166-1 国家标注产生的分类痕迹,并非出版方归属。

报道
RIPE 的 IPv6 PI 修订案撤回了,运营者该依据哪条规则?
一家机构准备申请更大的 IPv6 PI 地址块,读到 RIPE 提案页面仍写着“审议中”;再看三天前的工作组邮件,主席却已宣布撤回。同一个编号出现在两种状态里,最容易让申请人犯的错误不是误读会议程序,而是把草案中的地址规划办法当成现行权利。地址请求、客户承诺和迁网安排不能等网页整理完才做;它们也不能由一张滞后的状态标签决定。
报道
RIPE的中亚路径比较需要一份样本账本
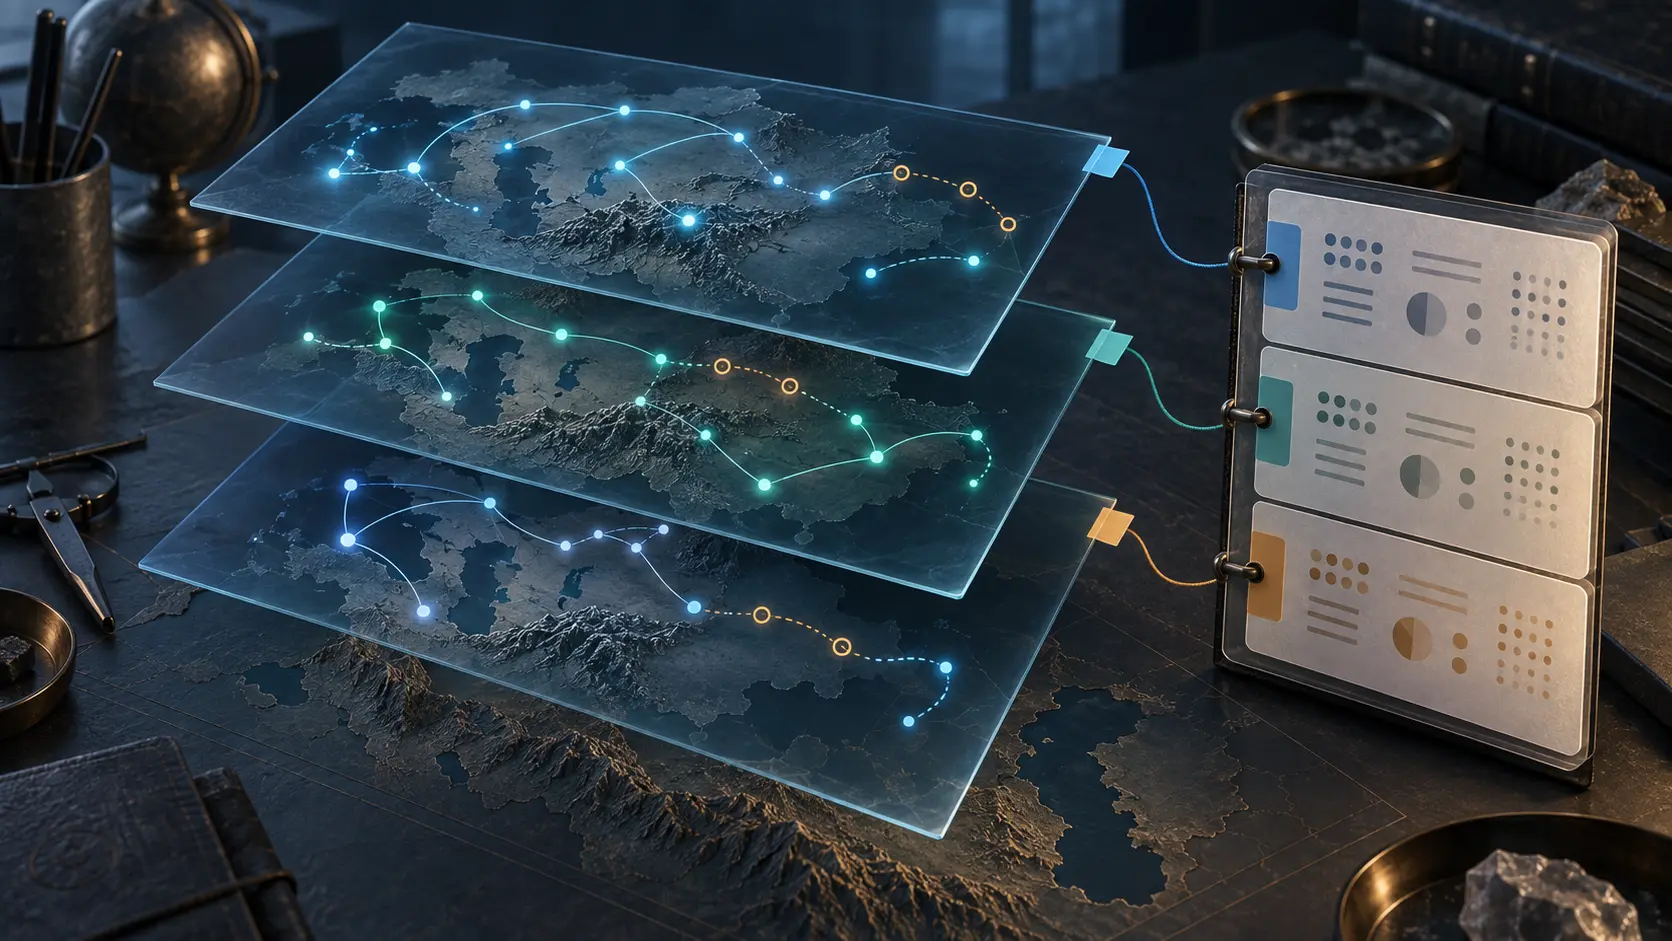
三张图可以呈现变化,却未必构成一条可复核的时间序列。RIPE NCC 在 CAPIF 5 报告中看到,2022、2024 和 2026 年之间,中亚区域内的互联网路径趋于直接,绕行减少。要让这个判断在探针、地理数据和分类方法继续变化后仍然站得住,下一步不是换一个更强的形容词,而是公开一份精简且可版本化的样本账本。

报道
DFININFRA 档案:注册表记录与路由观测之间的持续分歧——AS210860 的静默状态在 2026 年 9 月仍未改变
DFININFRA 档案:注册表记录与路由观测之间的持续分歧——AS210860 的静默状态在 2026 年 9 月仍未改变 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

Number Resource Society
RIPE NCC 的 abuse-c 验证:被写入却从未启用的最后手段
RIPE 服务区的 abuse 联系人每年都会被自动检查一次,但检查从未证明任何一次上报会被处理。在被反复引用的失效比例背后,真正值得追问的是:规则写明的最终制裁,为什么在公开记录里始终没有被触发。

报道
RIPE Fellowship 承诺全面支持,但出行可行性不在公开评分之中
RIPE NCC 为 RIPE 94 和 RIPE 95 开放 Fellowship 申请时,给出的承诺是辅导、培训和参会所需的全面支持;项目详情页同时说明,部分签证相关出行可能无法全额覆盖,某些居住国的申请人也无法获得报销。公开流程缺少的,不是更多口号,而是把“因何入选”与“支持能否交付”接起来的状态记录。
报道
RIPE NCC 的资源签名清单排在两项工作之后
标准早已写好,服务却仍有先决条件。RIPE NCC 在 9 月公布的 RPKI 计划中,把资源签名清单的 API 支持放在身份系统与审计工作之后,而且以团队余力为前提。准备把地址带入云平台或其他网络的运营者,不能把“可以签署这种对象”误当成“现在就能从 RIPE NCC 取得这种对象”。

报道
RIPE NCC 的测试 API 已恢复,但恢复链条没有合上
“已解决”可以结束一次状态页事件,却不能替代一次对账。9 月 17 日的四个时间点清楚地说明服务状态如何变化,却没有让测试环境用户判断自己的操作是否落在故障范围内、是否需要重试,以及监测为何可以结束。

报道
RIPE NCC保留了失效委派检查,却停止了告警邮件
2009 年,RIPE NCC 把常被误认为同一件事的两项工作拆开了:周期性的 DNS 失效委派检查继续进行,由检查结果触发的大批量告警邮件则被停止。这段历史真正有价值的地方,不是证明“发邮件无用”,而是迫使基础设施治理者分别回答五个问题:发现了什么、消息是否送达、谁愿意处理、修复是否完成,以及用户结果是否真的改善。

报道
RIPE Atlas 固件 5130 加入 OpenWrt 硬件架构,但版本号不能替代部署回执
探针页面上的“5130”看起来像一个结论,实际上只是索引。它没有告诉读者:哪次源代码提交进入了哪套 OpenWrt 构建环境,产生了哪组经过签名的字节;哪些硬件世代获准接收;哪些设备完成更新、测量验收或回滚。RIPE Atlas 要让固件版本成为可复核的证据,还需要一条从构建到设备的保管链。

报道
RIPE NCC 的 AuthDNS 名册有 43 个运行节点,却没有交付接入网覆盖的账单
RIPE NCC 已经把目标说得很具体:在覆盖不足的地方进入大型接入网、与这些网络对等互联,或借助 IXP 端口接触更多网络。它的公开名册能证明 43 个 AuthDNS 托管节点正在运行,但还不能证明这些地图坐标分别改变了哪些解析器的 anycast 去向。

报道
RIPE Atlas按BGP前缀限制探针,但探针不动,计数组也会变
一台探针可以一直留在同一个机架、同一条接入线路和同一个账户下,却在某次重算后换了一组“邻居”。RIPE Atlas 的软件探针防集中规则,部分依据“BGP 所见”的 IP 前缀计数。拿可观测路由当边界有其合理性;但既然边界会移动,每次暂停接入都应留下比当时路由状态更耐久的证据。

报道
RIPE NCC 的 K-root 更新不能只看总状态:三个站点需要三份验收记录
“阿姆斯特丹已完成更新”和“整个项目仍在进行”可以同时为真。真正的问题不在措辞,而在证据单位:当一项计划同时覆盖阿姆斯特丹、伦敦和东京,单一状态无法说明每个站点是否已切换、回退、恢复服务或结束观察。K-root 的整体可用性很重要,但它不是某个站点硬件更新的验收签字。