
已发布
2026-07-29
2026-07-29情报围绕相同的已发布审视相关文章,为读者提供更全面的路径,涵盖公开报道、证据质量、市场背景和基础设施影响。该页面将主题关联至相关组织、人物、地区、信号类型、治理风险敞口、运营依赖关系、服务连续性压力、客户风险以及资本或监管影响,而非仅罗列相关文章。它阐释该分类涵盖的内容、该模式为何重要、哪些公开来源支撑着重复出现的信号,以及随着证据基础变化,读者应如何比较各项发展动态。运营商、投资者、客户、分析师和政策关注者可利用该页面了解主题的集中区域、可能面临风险的相关方,以及在将信号视为持久趋势前需深入审查的后续问题。

北美数据中心
得克萨斯州将电网成本转嫁给数据中心开发商
得克萨斯州正在制定规则,要求大型数据中心项目在运营前承担更多电网接入成本。

全球国家电信
Indosat 2014 年路由泄漏使全表导出控制成为问责测试
Indosat 2014 年路由泄漏使全表导出控制成为问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
亚太地区国家电信
SK Telecom 成立 SK Hyper 以推进数据中心开发
SK Hyper 将为未来项目准备场地、变电站和客户,但每个开发仍需明确的容量、融资和商业承诺。
亚太地区数据中心
HCLTech 计划在奥里萨邦建设 AI 数据中心
HCLTech 已公布一项在奥里萨邦的数据中心计划,投资额为 14,257 千万卢比,但未披露其容量、供电或建设时间表。
亚太区域 ISP
AS207383 使 GENERALSTELECOM 的单条 IPv4 路由可见,而非其背后的服务边界
AS207383 使 GENERALSTELECOM 的单条 IPv4 路由可见,而非其背后的服务边界 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。亚太区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
亚太地区数据中心趋势
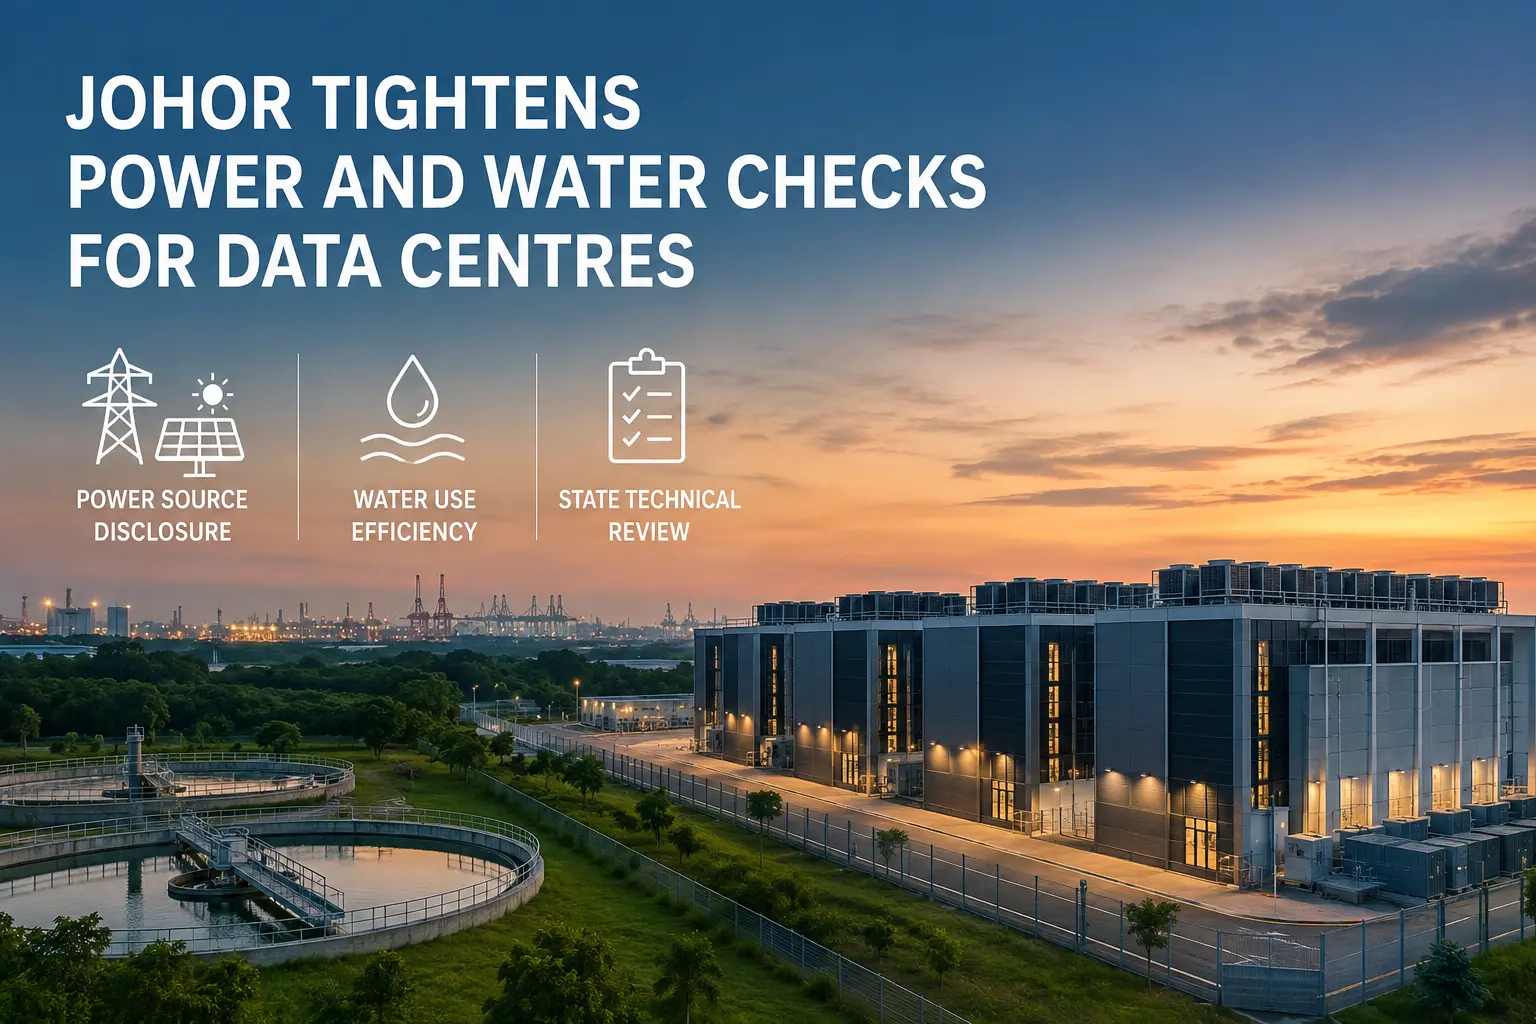
柔佛加强数据中心电力与用水审查
柔佛将数据中心项目的电力和用水审查前移到审批环节,拟建容量接近 7GW。

亚太地区国家电信
ITU-T 开始制定 SK Telecom 机器人数据标准
SK Telecom 的提案启动了通用机器人数据接口工作,但互操作性将取决于最终标准和供应商的采纳。

欧洲与中东国家电信
英国宽带投诉降至 Ofcom 历史低位
Ofcom 录得最低宽带投诉率,但 TalkTalk 仍是被投诉最多的主要提供商。

北美机构
The Estée Lauder Companies 三大品牌顶级域名控制面:Spec 13、RDAP 与注册局延续成本
授权、DNSSEC、RDAP、Specification 13 和延续性记录揭示了一个三 TLD 控制面,同时将私有架构、纵向可靠性和客户生产结果留给单独的证据。
全球数据中心
Safe Host 2019 路由泄露使对等过滤成为跨境问责考验
2019 年 6 月 6 日 Safe Host 路由事件表明,当一个网络接受并传播超出预期关系范围的路由时,出口配置错误可能演变为国际基础设施事件。持久的问责问题不在于某个运营商是否出错,而在于每个控制导出、导入、继续通告、监测系统或撤回的运营商能否证明其运行策略对错误进行了约束并恢复了授权路由状态。
领导者
Juan Carlos Duarte Dure 与巴拉圭 5G 频谱分配权衡
巴拉圭 5G 频谱招标记录以异常具体的方式呈现了一个棘手的基础设施问题:监管机构应如何比较直接频谱许可收入与运营商投资承诺、社会连接义务、部署期限以及网络实际运行的证据?Juan Carlos Duarte Dure 在该过程中有来源日期的公开角色,为区分频谱分配与证明服务提供了一个有边界的案例研究。
亚太地区机构
Sina Corporation 的三个顶级域控制面:IDN 委派、RDAP 与注册局连续性成本
委派、DNSSEC、IDNA、RDAP 和连续性记录揭示了一个三顶级域控制面,同时将私有架构、纵向可靠性和客户生产结果留待单独证据验证。

全球国家电信
TTNet 的 2004 年路由泄漏将客户前缀过滤变成问责测试
2004 年 12 月 24 日 TTNet 的路由事件暴露了互联网基础设施中的长期弱点:路由可跨越错误的关系边界,但只有在其他自治系统接收、优先并再次分发后,才会形成系统化影响。其问责结论并非只指向单一配置错误,运营方需证明客户路由是否授权、关系策略是否可执行、异常容量是否可遏制,以及恢复过程是否由外部视角验证。
北美国家电信
1997 AS7007 泄露:路由过滤如何成为互联网问责测试
1997 AS7007 泄露:路由过滤如何成为互联网问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。北美国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

北美机构
Citigroup Inc. 的双 TLD 控制面:委派、RDAP 与注册局连续性成本
基于 IANA 与 ICANN 的公开记录、DNSSEC 与 RDAP 观测,本文界定了 Citigroup Inc. 在.banamex 与.citi 两个委派 TLD 上的能力边界、持续监督和连续性要求,并说明公共证据为何不足以覆盖私有架构、长期可靠性与客户生产结果。

NANOG
一场交接,不是一纸授权:NANOG 从 Merit 到 NewNOG 的制度边界
一项商标、会议档案与域名的明确移交,足以让 NANOG 历史上的一次制度转型获得可辨认的轮廓;但这道轮廓既不是完整交易清单,也不是对第三方网络的控制证明,更不能替未参与的运营者作出授权。真正值得追问的,不是公开材料为何没有交出所有细节,而是我们能否在承认保密与连续性需要的同时,仍然准确说清谁持有什么、谁提供什么、谁参与什么,以及谁没有因此被代表。

NANOG
赞助标识不是议程防火墙:NANOG 的公开节目档案能说明什么
一场技术会议的公开页面往往把许多事情放在同一个画面上:议程、征稿、社交活动、主办支持、连接服务、赞助机会。读者看到这些元素并列,难免会提出一个正当问题:商业支持和技术节目之间究竟有什么边界?但“并列可见”既不是影响的证据,也不是独立的证据。它至多提示了一个更严格的问题:公开档案是否让读者看得懂不同角色在何处开始、在何处停止,以及哪些问题仍然没有被回答。
NANOG
征集内容不是选择记录:NANOG 的公开议程材料究竟能说明什么
一份公开征集告诉人们入口在哪里,一份议程告诉人们会议最终准备呈现什么;两者之间却不是一条可以凭空补齐的直线。围绕 NANOG 议程形成过程,真正值得追问的不是公开材料是否足以支持某种预设结论,而是这些材料准确照亮了哪些环节,哪些判断仍然需要证据,以及怎样用一份克制的聚合记录,让公众更容易看懂提案从提交走向议程的路径,同时不牺牲保密、专家判断和志愿者工作的可持续性。

NANOG
一个工作坊席位不是部署记录:NANOG 的公开培训档案究竟能说明什么
一次技术活动被列入日程,往往会带来一种很有诱惑力的叙事:有人报名,于是有人学会;有人听课,于是某项实践进入网络;一个动手环节结束,于是可靠性、职业路径或行业能力都随之改善。这样的叙事便于传播,却把本应分开的环节压成了一条未经检验的链条。公开活动档案真正能给读者的,不是这条链条的终点,而是一个较为克制的起点:某种学习机会被说明、被安排,并在某些情况下被设计为容量有限或需要另行报名。

NANOG
公开存档不是审核记录:NANOG 邮件列表公开档案究竟能说明什么
一个公开的技术邮件列表很容易被误读为一台已经把自身治理过程完整展示出来的机器。页面可访问、规则可读、消息可检索,并不意味着外部读者已经看见举报如何进入、谁如何复核、何时处置、是否允许重新审视,或相似情形是否受到相似对待。对这类公共文件最有价值的读法,不是把沉默填成结论,而是把可观察的制度承诺同尚未被观察到的运行记录分开。