
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。
IETF
RFC 10003 将 CMC 传输设为独立证据层
一条 CMC 请求收到 HTTP 200,只能说明传输完成了某种成功响应,不能说明证书颁发机构批准了请求。RFC 10003 规定信封如何走,RFC 10002 规定信封里的决定如何表达。治理的关键,是不让第一张回执冒充第二张回执。
报道
DAOport 的 RIPE NCC 身份能说明什么:治理入口不等于运营网络
DAOport Internet Infrastructure Holdings Limited 的公开记录显示出一个制度性入口:它被列为新加坡注册的 RIPE NCC 会员和资源持有者治理主体,服务区域记录涉及德国、英国和美国。但这组信息尚不能证明它运营互联网接入、IP 转接、云服务或一张可观测的网络。

全球云服务
AlmazCloud 的网络身份仍未等同于云服务能力
AlmazCloud 的网络身份仍未等同于云服务能力 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

案例档案
互联网协会的权力来源与可争议性:从章程文件到潜在救济路径
互联网协会的治理权力并不来自单一网页或单一职位,而是分层存在于组织成立文件、内部章程、董事会实践以及适用的非营利公司法之间。要判断谁有权作出决定、成员如何提出异议,以及法院是否可能介入,必须先区分这些材料各自能够证明什么。
全球云服务
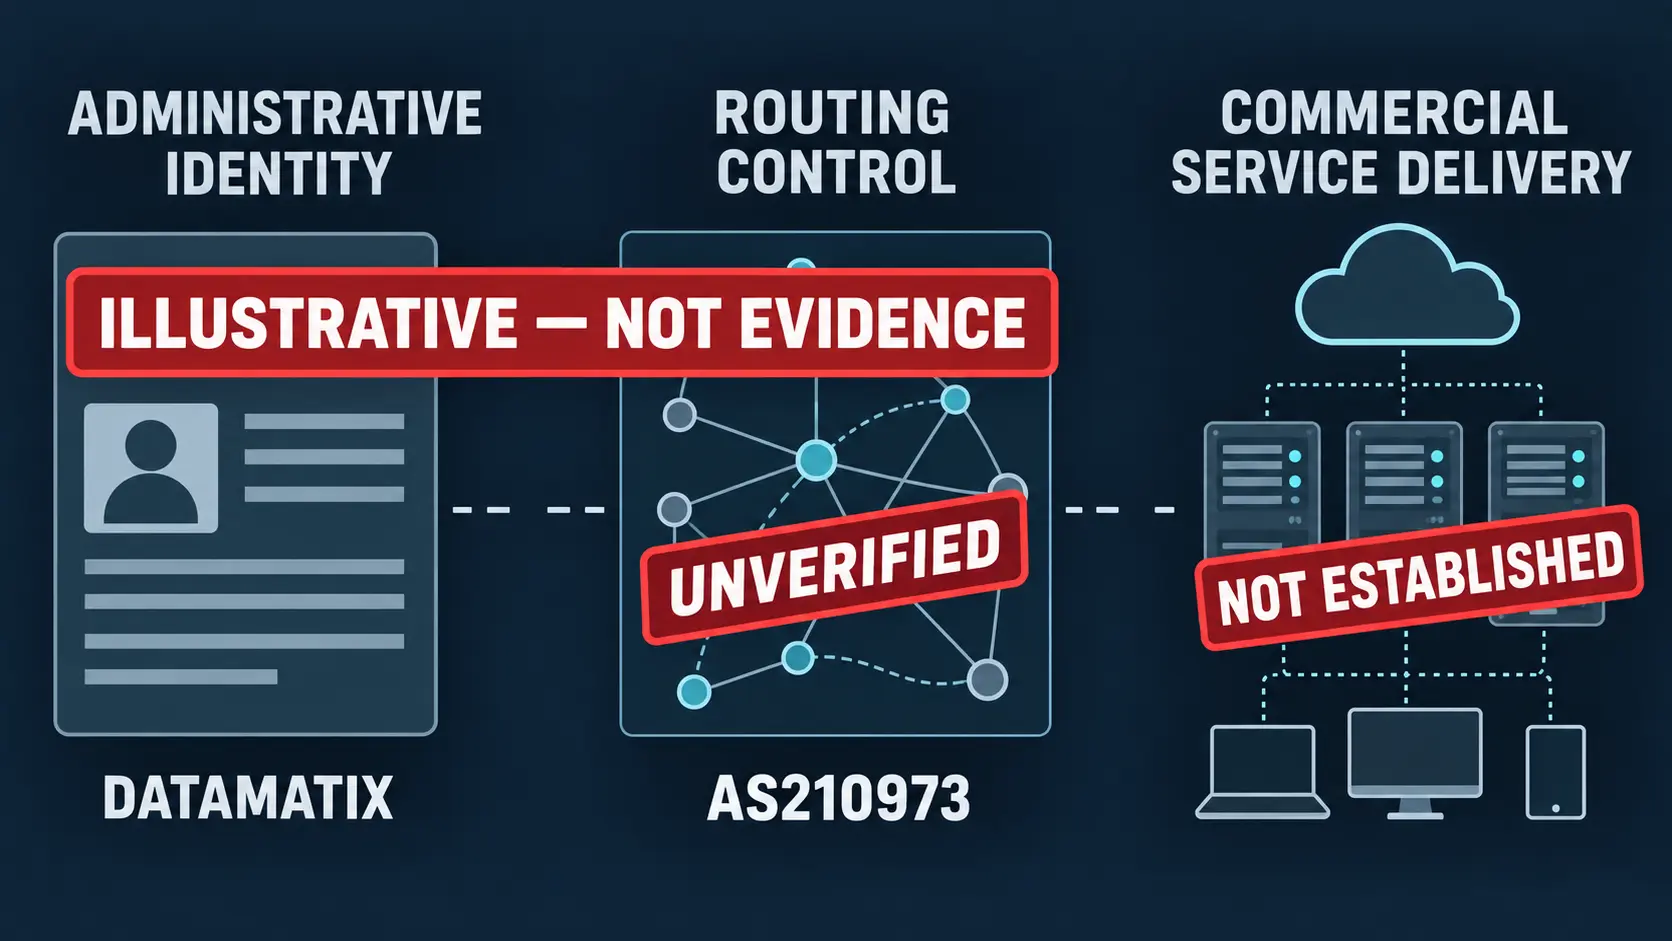
DATAMATIX:AS210973 从登记身份到运营能力,证据链仍未闭合
DATAMATIX:AS210973 从登记身份到运营能力,证据链仍未闭合 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
Transform 已经谈妥,重放却尚未被拒绝:RFC 9827
RFC 9827 把 IKEv2 Transform Type 5 从“扩展序列号”改为更宽的“序列号”。它所约定的是同一 SA 的报文刚进入网络时应具备的序列属性,而不是接收端是否启用 anti-replay、实际看到了什么报文、是否真的拒绝了一次重放,也不是所有依赖序列号的机制都已安全。
IETF
RFC 10011 把 TLS 终止器纳入安全边界
在 RESTCONF 服务器前放一台 TLS 终止器,改变的不只是连接拓扑。认证发生在前端,授权发生在后端,两者之间于是多出一段必须被证明的身份传递链。RFC 10011 最值得治理者记住的,不是它提供了一个 HTTP 配置项,而是它明确指出:安全边界延伸到了 TLS 终止器。
IETF
诊断计划不是根因:计划化 OAM 需要八份独立回执
`draft-ietf-opsawg-scheduling-oam-tests-07` 试图把网络诊断写成可编排、可排序、可重复执行的 OAM 测试序列。它能让计划更清楚,却不能让计划记录、成功状态或返回数值自动证明实际执行、唯一根因、变更权力与业务恢复。
全球机构
DFINFRA 与 AS210860:从注册身份到运营控制,证据链缺在哪里
DFINFRA 与 AS210860:从注册身份到运营控制,证据链缺在哪里 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
颜色对上了,证据没有:RFC 9832 的运输类证据链
同一个 32 位数可以同时出现在隧道封装属性、BGP CT 运输类路由目标和业务路由上,却分别控制不同环节。RFC 9832 给出了确定的解析机制;运营者仍须证明编号来自哪里、边界如何翻译、哪个字段胜出、路由进入哪张库、是否回退,以及最终到底转发了什么服务。

IETF
RFC 9983 的任播标志标的是意图,不是服务健康
RFC 9983 为 OSPFv2 增加了一个很小却很有用的事实:一个前缀可以明确声明自己“意在由多个节点发布”。这消除了靠重复路由猜测任播属性的需要,却没有把路由协议变成应用监控系统。AC-Flag 能回答前缀被怎样定义,不能替节点数量、服务就绪、数据同步或用户体验作证。

全球区域 ISP
AS210837:从注册身份到真实网络运营,公开证据还缺哪一步
AS210837:从注册身份到真实网络运营,公开证据还缺哪一步 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

案例档案
Almazcloud 的网络身份仍未等同于云服务能力
Almazcloud 的网络身份仍未等同于云服务能力 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球区域 ISP
AS33169 的可观测网络运行面:公共记录能证明什么,仍不能证明什么
AS33169 的可观测网络运行面:公共记录能证明什么,仍不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
RFC 9845:瓦数降了,绿色网络的证明还没有
功率曲线向下,只说明某个边界在某段时间少用了电。工作量去了哪里、服务是否守住、碳排是否真的下降,仍需另一套可复核证据。
IETF
工作负载凭据不是工作负载:从身份引导到结果回执的八重核验
WIMSE 实践草案展示了平台如何用短期凭据替代嵌入式长期秘密。它更重要的启示是:凭据即使更安全,也只覆盖一段认证事实,不能替代运行实例、轮换失效、具体授权与最终结果各自的证据。

全球机构
AS210764究竟证明了什么:从登记归属到可验证的网络控制
AS210764 究竟证明了什么:从登记归属到可验证的网络控制 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
RFC 9991 让失败详情成为有条件披露,而非应得数据
一封没有通过 DMARC 的邮件,可能同时属于三个不同的世界:对域名所有者,它是认证故障的线索;对接收方,它是必须谨慎处置的数据;对收件人,它仍可能是一段私密通信。RFC 9991 统一了失败报告的表达方式,却没有把这三个世界压成一种所有权。域名可以提出请求,接收方仍须决定是否披露、披露多少,以及谁有资格接触由此产生的危险材料。

号码资源协会
DFINFRA 与 AS210860:注册信号仍不足以证明运营控制
DFINFRA 与 AS210860:注册信号仍不足以证明运营控制 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球云服务
DATAMATIX:从注册网络资源到可验证的运营能力,证据链仍缺关键一环
DATAMATIX:从注册网络资源到可验证的运营能力,证据链仍缺关键一环 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。