
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

IETF
号码获准,不等于防火墙已经会处理:RFC 9778 的运行证据边界
RFC 9778 把新的 IGMP 类型、代码与扩展标志送入高可见度的标准审议程序,却没有替任何一台已安装的分析器作出兼容性承诺。真正危险的不是“号码是否合法”,而是旧设备遇见合法新值时究竟拒绝、放行,还是只看懂了消息的一半。

IETF
保存的拥塞窗口,不是可重复支配的容量
服务器记得上一条连接跑得很快,于是下一条连接到来时,它想少走几轮慢启动。这份记忆有价值,却不等于网络替它留着同样的空间。瓶颈可能已被别的流占用,任播可能把目的地址带向另一座机房,更棘手的是,负载均衡后的两个进程可能同时读到同一份记忆。RFC 9959 规定一份保存状态同一时刻只能由一条连接使用;治理问题在于,整个系统能否证明自己真的做到了。

号码资源协会
AS211513:从登记归属到路由运营,证据链缺在哪里
AS211513:从登记归属到路由运营,证据链缺在哪里 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球机构
ISC 的五条权力链:从软件维护到网络资源授权,公开记录究竟证明了什么
互联网系统联盟(Internet Systems Consortium, Inc.,ISC)在公开资料中同时出现在软件维护、根服务器运行、互联网号码登记、路由观测和 RPKI 授权五个不同层面。它们看起来像一幅完整的机构控制图,但公开证据并没有自动把这些层面连接成一条统一的权力链。真正需要回答的问题不是 ISC“关联”了哪些系统,而是每一项权力由什么文件授予、由谁执行、谁可以提出异议、如何纠错或转移,以及在什么证据出现后才能谈论替代或继任。

ICANN
Anne-Marie Eklund Löwinder:一把无法独自签署根区的钥匙
关于 DNSSEC 根密钥仪式,最容易流传的是“少数人掌握互联网钥匙”的传奇。Anne-Marie Eklund Löwinder 的真实职责恰好说明,可信制度不是把权力交给更可靠的人,而是让任何一个人都拿不到完整权力。
互联网历史
RFC 2022:名册列出了接收者,报文仍须另建电路
MARS 可以回答“这个组目前对应哪些 ATM 端点”,却不会替发送者把报文送过去。RFC 2022 的关键设计正是把名册与路径分开:控制面发布一份可重取的接收者快照,每个发送端再把快照变成自己的单向电路,并在成员变化、序号跳变或最后一个 leaf 离开时修补或重建。

IETF
回应已经抵达,但它没有证明被测路径:RFC 9779 的证据边界
RFC 9779 为 SR-MPLS 链路与策略的丢包、时延测量建立了标准化方法,同时也暴露出一个容易被仪表盘掩盖的事实:承载测量结果返回的路径,可以不同于接受测量的流量方向。协议交换成功、被测路径身份与 SLA 结论,必须分别留痕。
全球云服务
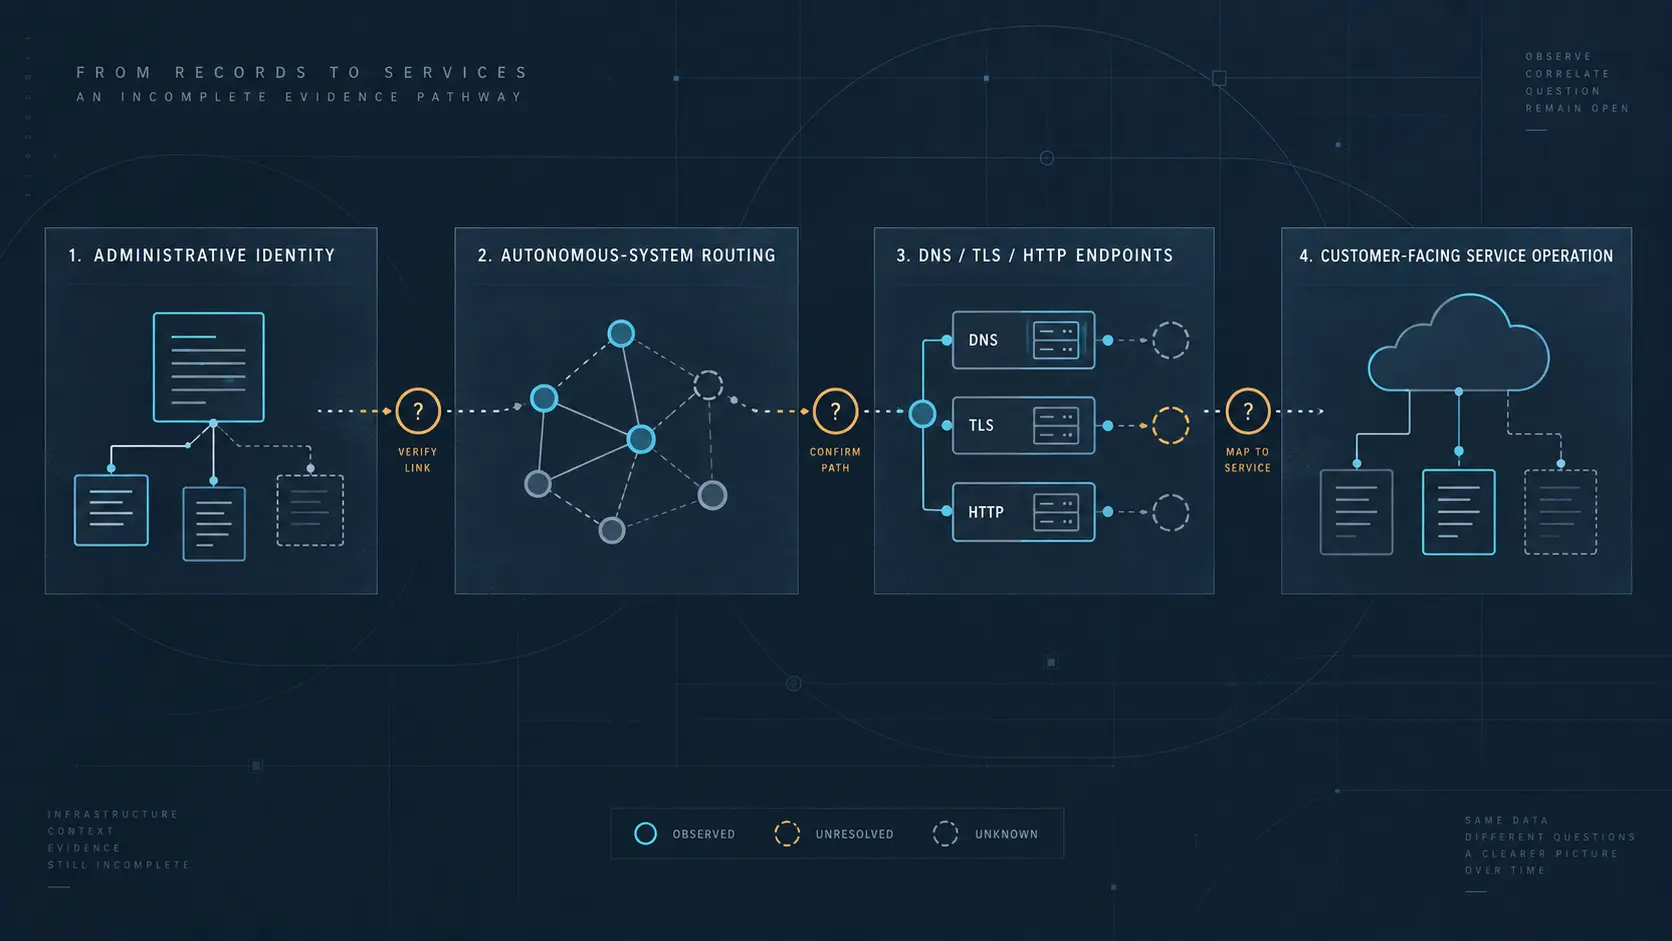
AlmazCloud 的云服务证据链:从网络身份到客户运营仍缺少哪些环节?
AlmazCloud 的云服务证据链:从网络身份到客户运营仍缺少哪些环节? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
DSCP 45 声明的是行为,不是低时延特权
一次交互卡顿发生后,运营人员在设备上找到一个数字:有若干标记为 NQB 的数据包被移入了普通队列。这个数字能证明设备采取过动作,却回答不了最关键的问题——是发送端真的持续造队,还是隧道把多个应用压成了同一个流,是上游无线链路制造了突发,抑或有限的状态表把无辜流量挤进了共享桶。数据包的标记还在,判定过程却已经随短暂状态消失。

全球区域 ISP
AS210837:把注册身份连接到真实网络运营,需要哪些证据
AS210837:把注册身份连接到真实网络运营,需要哪些证据 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
ICANN
ICANN的权力不是一条链:从公司目的到可执行救济
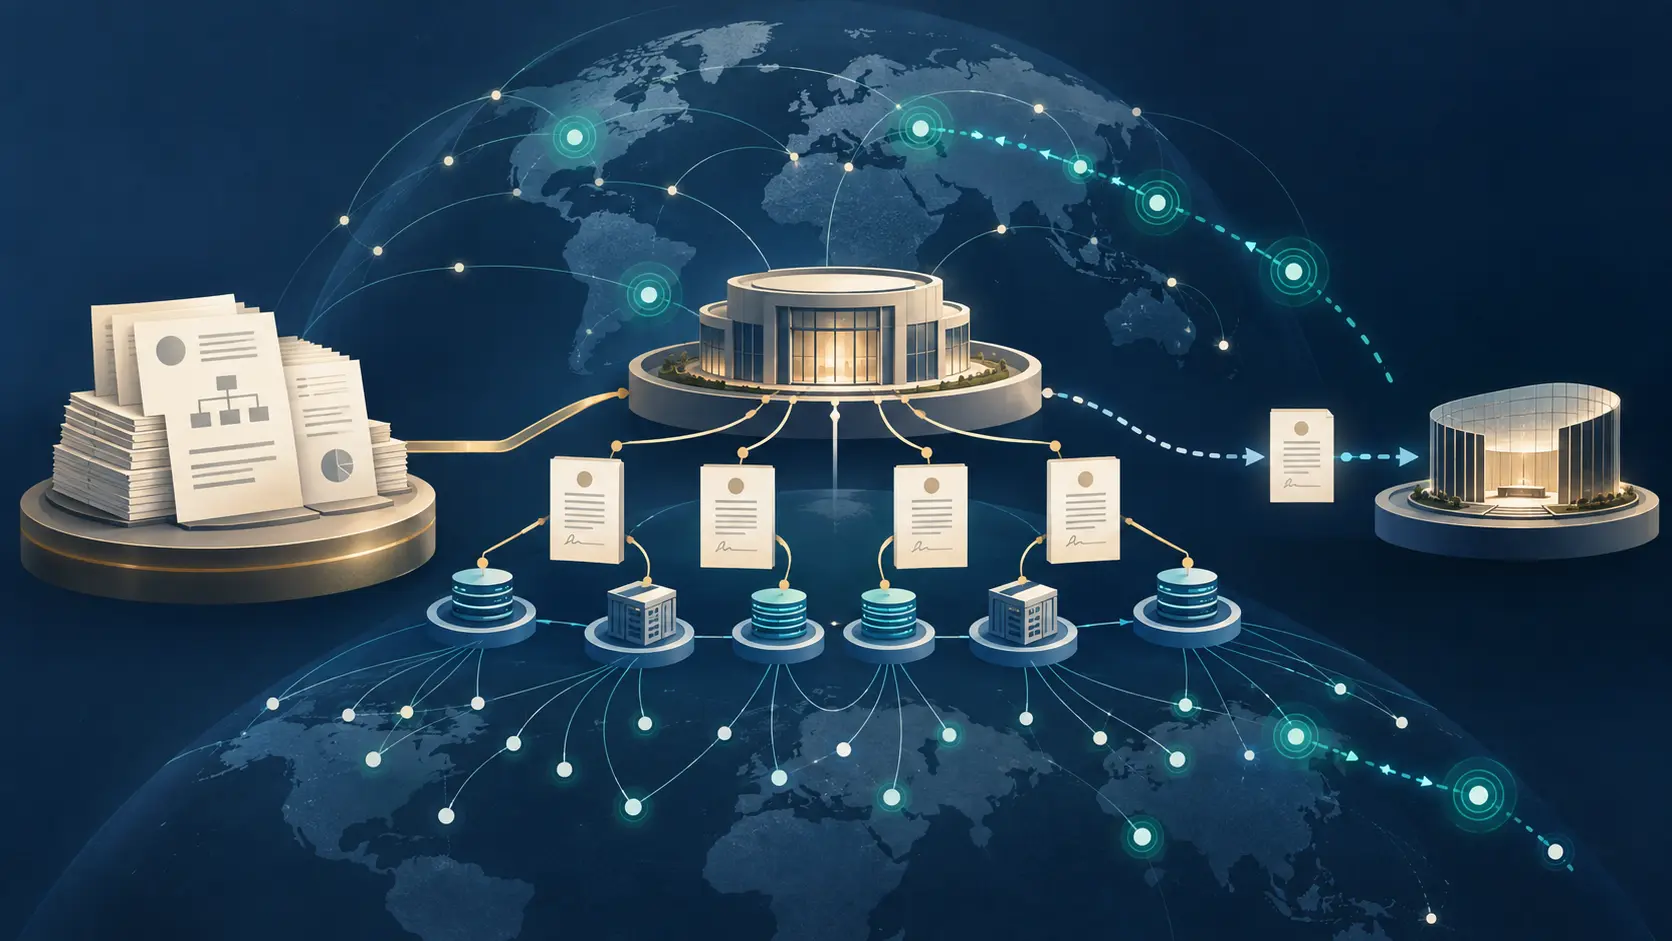
ICANN 的影响力并不来自单一的“互联网监管权”。它来自一组彼此衔接、但法律性质不同的制度工具:公司设立文件界定机构为何存在,章程规定组织如何行使和接受约束,注册局与注册服务机构合同把政策承诺转化为合规义务,而执行与争议机制决定一项决定能否真正改变运营结果。对受影响的运营商和互联网标识系统参与者而言,关键问题不是“有没有救济”,而是:哪一份文件授予了相关权力,谁有资格提出挑战,以及救济能否在运营后果变得不可逆之前发挥作用。
IETF
混合签名是否“混合”,取决于接受它的验证器
把同一份签名文件交给两台验证器:新系统逐一检查两个组件,旧系统只认传统算法。两台机器都可能亮起“有效”,但它们证明的不是同一件事。RFC 9955 最值得治理者关注的地方,正是把这条长期被一个绿色状态掩盖的边界说清楚了。

全球云服务
从域名到云服务:AlmazCloud 的公开证据链仍缺哪一环?
从域名到云服务:AlmazCloud 的公开证据链仍缺哪一环? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
Steve Crocker:一份先保持暂定、才帮网络成形的笔记
1969 年 4 月 7 日,网络还没有运行起来,Steve Crocker 已把主机软件的未决问题写进 RFC 1。它不是胜利后的规范,而是施工前的共同坐标:有作者、有日期、有编号,也明确等待别人回答。暂定不是缺陷,而是让不同站点能在权威形成之前先交换可追踪的工程判断。

北美云服务
Motorola Cloud Services Networking:可达的网络表面,不等于已证明的云服务能力
Motorola Cloud Services Networking 的公开记录首先显示的是一个网络资源和联系关系,而不是一份完整的零售云服务目录。对运营者、投资者和公共利益读者而言,关键问题不是某个名称听起来是否像云供应商,而是:哪些运行中的基础设施可以被独立证明,哪些服务能力仍然隐藏在组织、机房、供应商和恢复流程之后?

全球机构
ISC-AGP1的权力边界:登记身份、路由授权与运营救济如何连接
ISC-AGP1 的公开身份并不是一条已经完成的权力链,而是一组需要分别验证的制度接口:公司身份、软件维护、F-root 服务、互联网号码登记、路由观测以及加密授权。把这些接口合并成一个“运营者”标签,会掩盖真正决定问责和纠错的事实:每个控制面由不同的文书、系统或协调机构赋予效力,也由不同的程序进行挑战、转移或修正。
IETF
RFC 9950 能配置 TLS,却不能批准 AAA 切换
把 TACACS+ 改到 TLS 1.3,并不是给配置项换一个值,而是在更换网络管理权经过的通道。RFC 9950 能准确描述新通道,不能替运营者判断设备是否已经准备好、失手后能否回来,以及旧通道应在何时彻底关闭。

全球云服务
AlmazCloud 的运营足迹:从注册身份到云服务证据仍缺少哪些环节
AlmazCloud 的运营足迹:从注册身份到云服务证据仍缺少哪些环节 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
Butler Lampson:请求先要证明“谁在说话”,再谈权限
计算机收到请求时,并不会先看见一个人。它先看见的是一条线路、一个进程、一把密钥,或一条经过认证的连接。Butler Lampson 与合作者把这个常被省略的瞬间放回安全设计的中心:系统必须先说明这条通道能代表谁发言,之后才轮到资源自身决定是否准许操作。

IETF
“挑眉”有了 RFC 编号,却没有执法权
把 RFC 9948 的标题和一句大写的 `MUST` 放进知识库,机器很容易得到一条看似工整的结论:这是一项正式要求。可要是同一条记录没有带上 Independent Stream、Informational、4 月 1 日和“不评价实施或部署价值”,工整恰恰成了错误的来源。