
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

IETF
Sally Floyd 与吞吐量无法独自通过的测试
“更快”可能只是把等待转嫁给了同一条链路上的别人。Sally Floyd 关于拥塞控制评估的公开工作提供了一套更严格的判断方法:不仅量新流得到了多少,还要量队列、尾延迟、丢包、竞争者、突发变化与部署边界。
全球国家电信
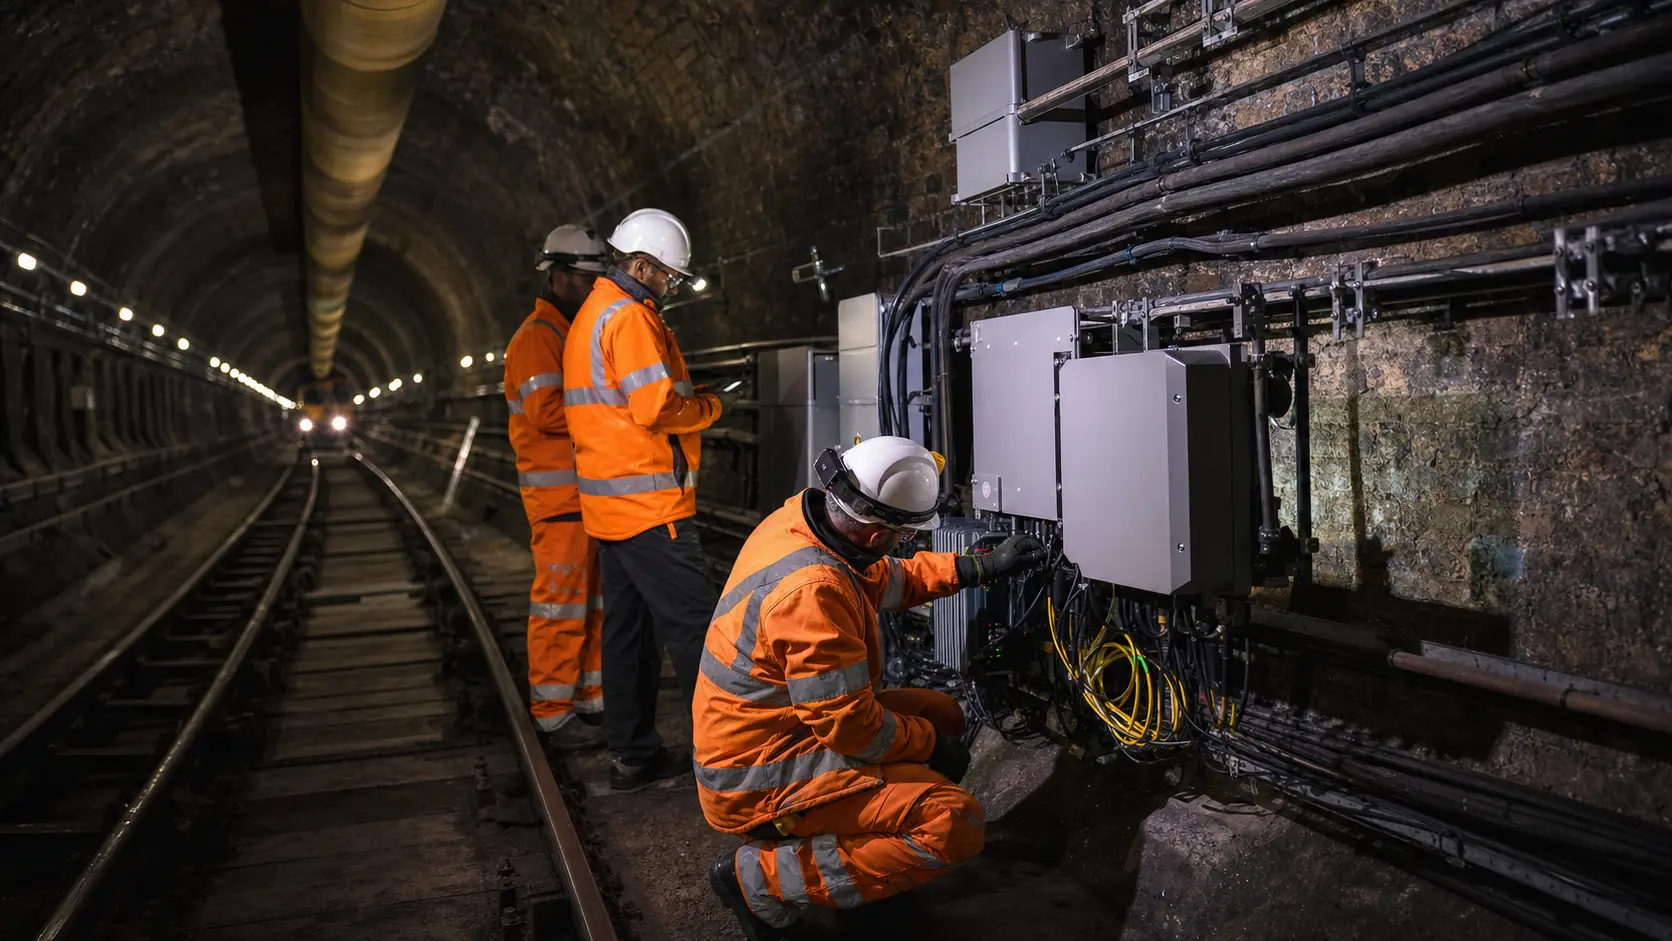
伦敦地铁少挖三遍之后,Boldyn 要证明二十年锁定值得
让四家移动运营商各自在伦敦地铁铺一套网络,当然能够增加“竞争性施工”——也能把同一条隧道挖四遍。Boldyn 的共享网避免了这种昂贵幽默。但节省重复建设的同一套架构,也把运营权、升级节奏和共同故障集中到一个二十年特许经营者手里。

案例档案
TCCM 在 WSIS+20 代表谁:一条没有公开章程的授权链
45 个现有成员标识、22 个一月文件背书者、17 个十二月文件背书者——这三个数字不能互换。它们揭示了 TCCM 的真实权力:联盟能够把运营机构组织成持续发声的政策队列,却没有证据证明它获得了代表整个技术社群或决定联合国结果的授权。
案例档案
互联网只看见一个 AS,运维却管理十二个:BGP Confederation 与隐藏拓扑的权限
公网 route 没有变化,collector 仍把 AS 64500 显示为第一跳,外部 peer 也全部保持 Established。但一台刚从 Member-AS 65021 迁往 65031 的边界 router 已经失去内部可用路径。Confederation 成功向互联网隐藏了内部拓扑,也恰好把事故最需要的证据藏在了公网视野之外。

案例档案
路由器读不懂这个属性,于是把它继续传了下去:BGP Partial 位与“无知”的权限边界
在一个说明性的运营场景中,中转路由器没有出错。它收到一条携带“可选、可传递”属性的路由,虽然不认识类型,却保留原始字节、置上 Partial 位,再把路由通告给下游。下游的新版本认识这个类型,也正因如此发现值不合法,将相关路由按撤回处理。BGP 会话从未中断,业务却已经消失。
欧洲与中东数据中心趋势
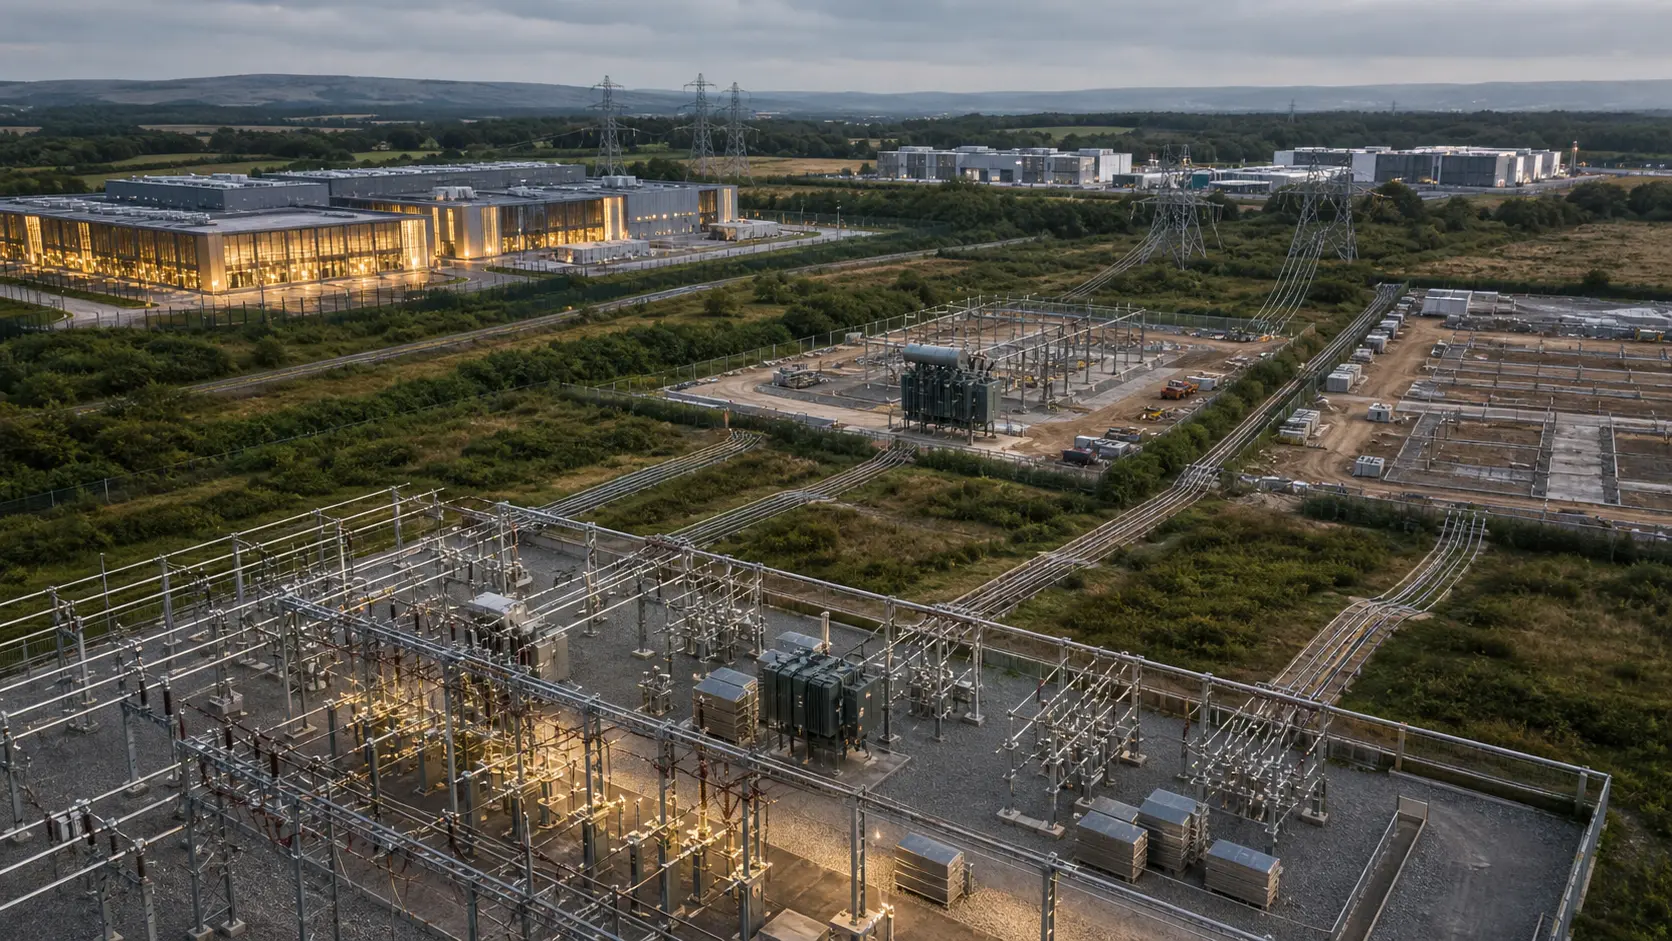
英国拟让数据中心为每兆瓦排队容量提供最高71.25万英镑担保
Ofgem 想把几乎可以低成本长期占用的电网排队位置,改造成必须消耗信用额度的选择权。这能筛掉一部分弱项目,却不能把一份担保、一台变压器和一封客户意向书自动拼成可送电、可验收、可收费的数据中心。

案例档案
前缀是 IPv4,路却由 IPv6 指引:RFC 8950 与跨地址族下一跳的权威边界
在一个说明性的迁移场景中,报告显示一切正常:BGP session 全部 Established,双方 OPEN 都出现 capability 5,IPv4 前缀也还在表里。然而一个机架到不了 IPv4 客户。路由没有消失;它的 IPv6 下一跳在错误的表中完成了递归。团队把共同语法已经谈妥,误当成数据包已经有路可走。

IETF
Jeff Tantsura 与尚未成为结果的网络意图
控制台仍显示绿色。一项“始终保留受保护路径”的意图早已通过校验,也确实被下发过;但拓扑变化之后,备用路径已经消失。系统保留了想要什么,网络却不再提供那个结果。Jeff Tantsura 参与撰写的 RFC 9315 最有价值之处,正是把这两件事分开:意图可以被接受,结果仍须由运行状态证明。

案例档案
下一把密钥已经宣告,却从未交付:TCP-AO 与密钥纪元的权威
在一个说明性的换钥场景中,凌晨 2 点 07 分,控制台把换钥任务标成绿色。两台 BGP 路由器的 key chain 都出现了 42,抓包里也清楚写着 `RNextKeyID=42`。值班人员据此删除旧密钥 17。数秒后,TCP 重传陡增,BGP 离开 Established。到达对端的只是一个编号,不是双方已经具备的新能力。
互联网历史
当“稳定”惩罚了恢复:路由抖动抑制如何决定前缀何时重新可达
路由器会记住变化,却不会理解变化为何发生。20 世纪 90 年代,这种记忆保护了处理能力有限的 BGP 控制平面;当它跨越自治系统叠加后,同一套机制也可能把一次正常修复误判成持续故障,让前缀持有人在自己无法控制的网络里继续等待。

案例档案
没有距离余量的报文:BGP GTSM 与“邻近”能够授予的权限
在一个说明性场景中,凌晨维护结束后,链路可达,密钥未变,路由策略也没有提交记录,但 BGP 会话始终停在 Active。真正变化的是回程:原先到达时 TTL 为 253,现在变成 252;接收端只允许两跳范围。报文并没有伪造身份,它只是带着一条新路径的痕迹,撞上了旧拓扑写成的安全边界。
案例档案
过滤请求越过了会话,却没有越权:BGP ORF 与“要求少收”的权限
客户把入站前缀表从全表改成了几百条路线,自己的 RIB 立刻变得干净。可是,上游也许仍在生成、排队并传送全部更新,只是客户在最后一步把绝大多数丢弃。BGP Outbound Route Filtering 把“我不需要这些路线”的请求送到对端,让浪费有机会在发送端停止;它并不把发送边界的所有权一起送过去。
IETF
Linda Dunbar 与那个不能替网络虚构邻居的目录
一台虚拟机已经从旧机架迁走,目录客户端却仍握着迁移前的地址映射。报文格式没有错,认证会话也没有断,错误只在一个地方:记录描述的网络已经不是眼前这个网络。Linda Dunbar 参与合著的四份 TRILL RFC,把“用目录减少泛洪”背后的代价写得很清楚——记录一旦开始影响转发,它的来源、覆盖范围、置信度、寿命和纠错路径就不再是后台细节。

案例档案
会话已经 Established,却没有一条路由:RFC 8212 与显式政策的权限
替换后的边界路由器显示 `Established`,KEEPALIVE 持续增加,邻接已稳定二十分钟,但 IPv4 表为空,也没有任何前缀发出。传输正常,路由权限尚未授予。RFC 8212 把这种表面矛盾变成安全属性:两端完成 OPEN,并不自动获得彼此路由的使用权和传播权。

案例档案
会话沉默前留下了理由:BGP 关停说明与解释一次关闭的权限
会话在维护窗口准点断开。接收方这次看到的不只是 `Cease`,还有一个简短工单号、关停原因与预计恢复区间。这句话能省下数小时排查,也可能被伪造、旁观、错误渲染,或被误当成流量已经安全迁移的证明。RFC 9003 赋予的是一项很小的权限:解释自己的关闭,不是支配邻网如何相信和响应。
案例档案
两条连接都到达 OPEN,但只能留下一条:BGP 碰撞检测与稳定标识符的权限
两端在同一秒主动拨号,两条 TCP 连接都顺利完成,并各自承载有效的 BGP OPEN。传输层没有坏,但一个已配置邻接不能同时保留两套状态机和两份会话历史。BGP 必须淘汰其中一条;决定者不是哪个报文先到,而是一个只有四字节、却必须由运营者长期治理的标识符。

案例档案
邻居还在发送,却已停止接收:BGP SendHoldTimer 与终止单向会话的权限
最难处理的 BGP 故障,未必会把会话变成红色。邻居的 KEEPALIVE 仍按时到达,本端 HoldTimer 一次次重置;但对方的 TCP 接收窗口已经归零,本端生成的撤回通告一条也发不出去。此时“Established”只说明一半链路仍在说话,并不说明双方还共享同一份路由事实。
案例档案
路由被接收,正是为了让数据包消失:BGP BLACKHOLE 与“摧毁可达性”的权力
目的地址黑洞是一种极少见的控制:路由成功,不以流量送达为结果,而以流量被丢弃为结果。它能在 DDoS 中保住共享链路,也能在所有 session 正常时关闭一个无辜服务。两种结果之间的差别,不在 `65535:666` 这串数字本身,而在谁有权发出请求、接收方如何验证、FIB 实际执行了什么,以及何时能证明这项权力已经结束。

案例档案
这一跳装得下,下一跳装不下:BGP Extended Messages 与共享尺寸预算的权威
一台 BGP router 接受 12 KB 的 UPDATE,完成选路;下一位邻居仍只接受 4,096 octets。route 没有 malformed,policy 也没有拒绝它,但完整表达无法越过下一条 session。容量是双边承诺,可达性却依赖整条链。
IETF
Hannes Gredler 与必须双向引流的 OSPF 链路
运维人员把一端的度量值调到最高,看见部分路由绕行,便以为链路已经“排空”。但邻端仍在发布它自己的反向状态,流量依然可能从另一侧进入。Hannes Gredler 参与撰写的 RFC 8379 把这个容易被物理直觉遮住的问题说清楚:一条链路在 OSPF 中是两端分别声明的方向性状态;可靠维护必须让两端识别同一条边,并用真实流量验证两个方向。