
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

案例档案
网络已经变了,决定却尚未最终成立:NETCONF 确认提交与回滚权
NETCONF 的确认提交可以先把候选配置送入运行态,再让计时器、会话或持久令牌决定它能否留下。它防的是远程变更把操作者关在门外,却不能替组织证明授权、持久化、设备应用与全网结果。

报道
RIPE NCC 的 12 名仲裁员候选人,需要一套分配 6 个名额的规则
“符合资格”回答的是能不能任职,“当选”回答的是谁来任职。RIPE NCC 在 2026 年 2 月发出征集时,设想的是董事会审核、提名,再由会员大会批准。随后出现了 12 名合格志愿者,而仲裁员小组最多只能再增加 6 人。原本看似简单的批准事项因此多了一道不能省略的问题:谁来比较、按什么方法比较,比较结果又在何时变成正式任命?

案例档案
查询变了,缓存仍然作答:No-Vary-Search 与声明 URL 等价的权力
同一件商品可以带着不同的推广参数抵达浏览器,页面内容却一字不变。`No-Vary-Search` 让源站把这种业务知识交给缓存使用。但它交付的不是删参数的命令,而是一项高风险判断:哪些表面差异可以在复用响应时视为不存在。

报道
ARIN 通过了领导层“程序”,但只把它当作指南
“董事会通过领导层继任规划程序,作为一份指南。”ARIN 2026 年 4 月的这项动议,把两种不同的制度力量放进了同一句话:`程序`意味着可以重复的步骤,`作为指南`却明确保留了不强制的性质。前者帮助董事会提前准备,后者提醒所有人,真正产生主席、秘书和财务主管职权的,仍是章程规定的正式投票。

案例档案
答案尚未完成,浏览器已经可以行动:HTTP 103 Early Hints 与投机权力
动态页面还在查询数据库,边缘节点却已经知道它通常会用到哪份样式表。HTTP 103 允许这条尚未成为事实的线索提前上路。时间可能因此被省下,但权力没有被提前交付:客户端决定是否付出网络成本,最终应答决定请求含义,资源本身还要通过自己的安全与可用性检查。
报道
APNIC 的九年 EC 任期限制是门槛,不是硬上限
APNIC 把新一轮执委会改革概括为“三届、九年”,但真正决定离任日期的,并不是一句口号。普通规则按连续届数计,2027 年过渡规则却先看既往连续任职年限,再让当事人完成达到或首次超过九年的那一届。2027、2028 两次选举还会分配长短不一的席位;若当选者恰好在长短席位分界上同票,一次从不透明袋中抽签的结果,就可能改变最终任期。

案例档案
令牌已经绑定密钥,操作仍未获准:DPoP 与发送方约束的权限边界
DPoP 能让被复制的 OAuth 令牌不再是一张可随处使用的通行证,却不能证明谁正在操纵密钥,也不能替资源服务器决定这个主体此刻是否有权产生所请求的后果。
案例档案
错误化作新的查询返回:DNS Report-Channel 与反馈权力的边界
权威服务器可以持续送出应答,却不知道验证解析器为何拒绝它们。DNS Error Reporting 为这种盲区增加了一条回路:权威方公布接收地址,解析器把本地判断编码成另一条 DNS 查询,监测代理再决定这条信号能否成为行动依据。

案例档案
签名验过了,命令仍未获授权:HTTP 消息签名与覆盖范围的权力边界
RFC 9421 能证明一组明确列出的 HTTP 组件没有在语义上被换掉,却不能替业务系统决定签名人有没有权发出这条命令。遗漏的路径、方法、身份与单次使用条件,绝不会因为旁边出现一枚有效签名而自动获得保护。

报道
APNIC把“选举”改成“任命”,选择者并没有改变
APNIC 在 2026 年修改章程时,把执行理事会“选举总干事”改成“任命总干事”。如果只看两个动词,这像是一次权力转移;配套说明却明确排除了这种理解。总干事此前就是由执行理事会以多数票选定,修订没有更换选择者,也没有取消表决。真正得到澄清的,是会员选出的七个理事席位与总干事当然席位之间的类别边界。

案例档案
报文藏住了精确长度,节奏仍在说话:EDNS Padding 与 DNS 隐私的边界
加密可以让旁观者看不见 DNS 查询名和应答内容,却未必抹掉报文轮廓。EDNS Padding 通过增加字节改变这道轮廓。真正需要验证的不是“包变大了”,而是客户端、服务端、传输层和网络路径是否让足够多的不同交易落入同一可见形态。

号码资源协会
谁能修改 Dunnes 的 RIPE 数据库记录,以及这种权力不能证明什么
Dunnes Stores Unlimited 在 RIPE 数据库中的记录并不是一份静态名册。受保护对象的变更取决于维护者认证、`mnt-by` 引用以及 RIPE NCC 与会员之间划分明确的编辑路径。理解这一机制,有助于解释谁能影响公开登记信息,也能避免把数据库编辑权限误解为地址所有权、公司控制权或网络运营权。
案例档案
记录绑定的是选项,不是连接:DNS SVCB、HTTPS 与客户端决策权
域名运营者可以在第一次应用层交互之前,公布首选端点、协议、端口与配套参数;但它无法替客户端知道哪些能力已实现、代理如何工作、哪条链路可达,以及最终证书是否仍能证明原始服务身份。
案例档案
计数器撞上上限,文件名开启新纪元:RPKI 清单与恢复权
一份签名、时间和内容都正确的 RPKI 清单,仍可能因为验证端记住了一个不可能超越的旧序号而永远无法被接受。RFC 9981 给发行方留下了一条狭窄出口:更换清单文件名,开启新的比较纪元,同时保留其余全部新鲜度、位置与完整性证据。

案例档案
订阅源完好,答案却由本地改写:DNS RPZ 的决策权边界
威胁情报可以准确抵达,序列号可以按时推进,传输也可以完成认证;这些事实仍不足以说明某个用户应该看到“不存在”、沉默或重定向。把建议变成答案的权力,发生在本地递归解析器里。
案例档案
摘要完全吻合,区域仍然错了:ZONEMD 与密码学完整性的权力边界
一份 DNS 区域可以没有遭到截断、篡改或调包,却依然把业务送往错误地址。ZONEMD 能把“收到的是否就是发布的”说得很清楚;管理者必须同样清楚地承认,它不会回答“发布的是否应该被执行”。

案例档案
信号已签名,委派尚未安全:CDS/CDNSKEY 与父区发布 DS 的权力
子区可以把一份密码学上无误的密钥变更请求放进 DNS,却仍然缺少验证这份请求所需的第一段信任链。CDS/CDNSKEY 解决的是可机读协调,不是把运营控制、注册人授权、父区准入和解析器结果压成同一个事实。

案例档案
目录合法,删除未获授权:DNS Catalog Zones 如何把配置变成权力
DNS Catalog Zones 最危险的动作,往往不是一条写着“删除”的命令。某个成员不再出现在新版目录里,消费者便可能停止服务并清除与它关联的状态。缺席可以是合法语法,却未必是真实、完整或获准执行的决定。

领导者
Mohamed Awang-Lah 在 MY.NeuTrans 真正控制了什么
Mohamed Awang-Lah 可被明确归责的,不是马来西亚整个网络市场的变化,而是一个边界清楚的企业选择:创办一家向运营商和其他网络客户提供无源基础设施、却不直接争夺零售终端用户的供应商。公开资料能够证明这一模式被付诸实施并形成商业活动,但尚不能证明它在多大程度上降低了客户成本、加快了市场进入、减少了重复建设或改变了市场集中度。
案例档案
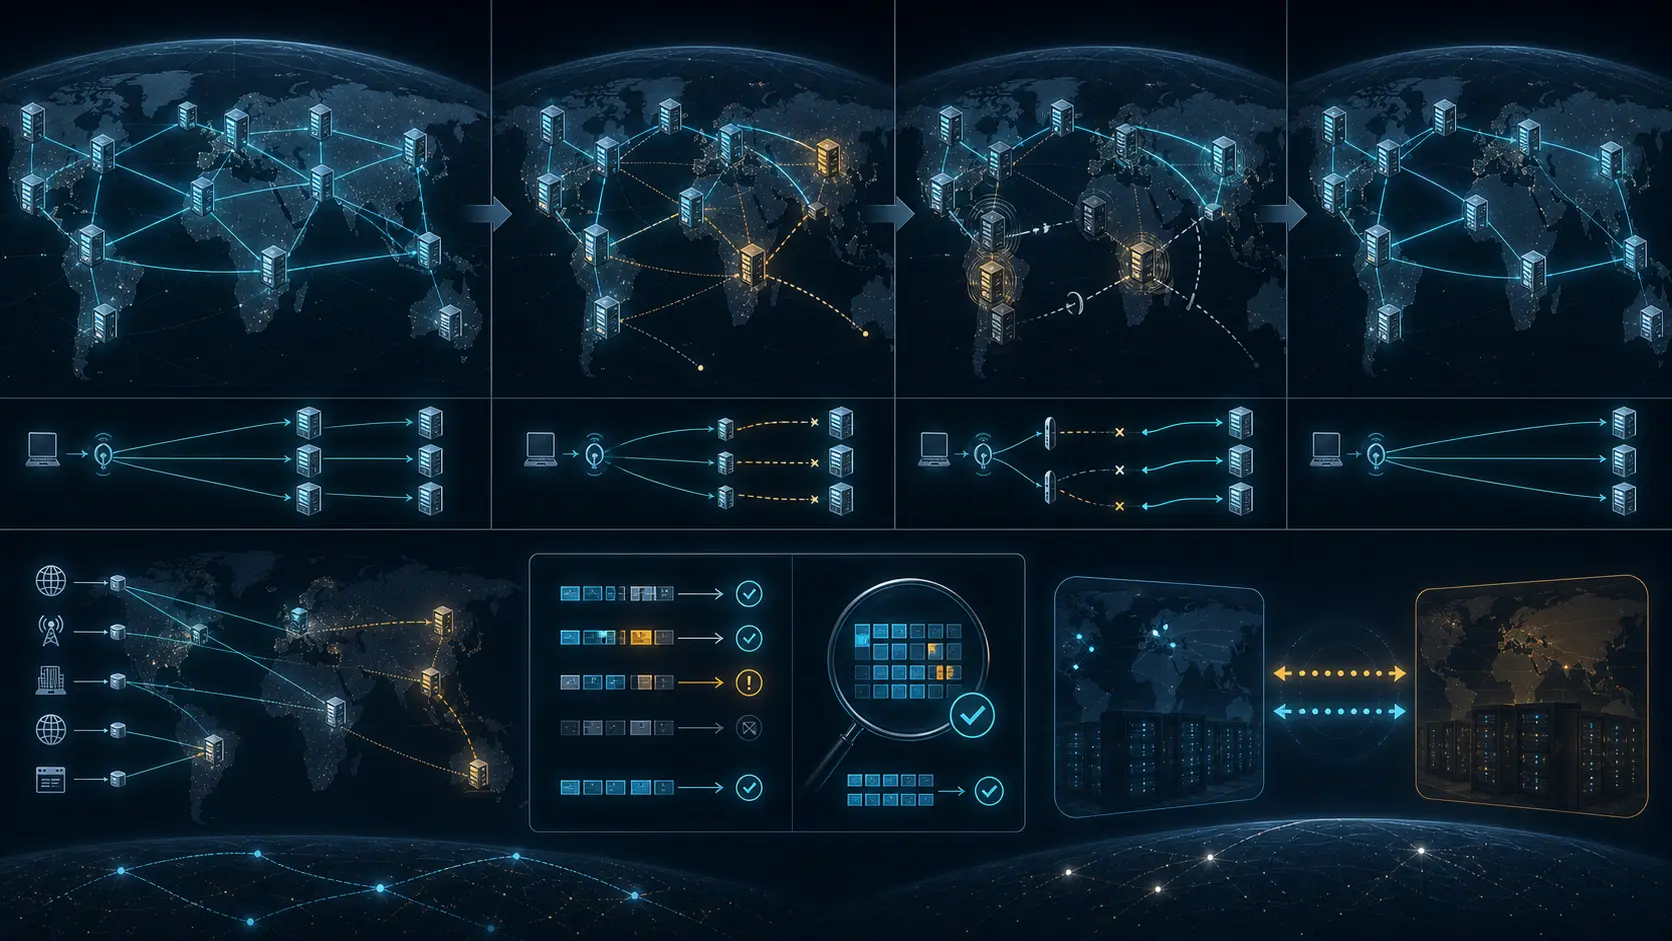
F-Root故障揭示:冗余不等于可验证的切换准备
2020 年 1 月 23 日,一次分阶段软件发布中的缺陷令部分合作运营的 F-Root 节点遗漏必要的胶水记录,并造成间歇性的.net 解析失败。事件最终得到修复,但它提出了一个比“是否有冗余”更严格的问题:当发布、检测、升级处置和路由撤回分属不同组织时,谁能够及时隔离故障,而事后的准备程度又应如何被证明?