
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

报道
RIPE NCC 七个月完成 1,799 次检查,公开目标却没有覆盖台账
RIPE NCC 连续七期会员通讯给出了一组很漂亮的进度:2026 年 1 月至 7 月共完成 1,799 次辅助登记检查,已相当于全年 2,400 次承诺的近四分之三。这个数字足以说明工作量,却不足以说明覆盖面。公开序列没有告诉读者涉及多少个不同的 LIR、多少是复查、检查为何启动、范围有多深,以及纠正后是否再次出现同类问题。

AFNOG
AfNOG 的讲者成本规则将正式参与与差旅支持分开
AfNOG 2007 年的征稿启事免除讲者和讲师的注册费,并因组织资金有限而表示希望他们自行承担差旅及相关费用。

互联网历史
从未成为消息边界的 PUSH:TCP 的 PSH 标志
它要求字节流继续前进,却没有把字节流变成一条条消息。
AFNOG
AfNOG的复制许可规则让演讲成为公共知识资产
AfNOG 2007 年征稿不仅要求提交提案,还要求允许组织在活动后复制并发布相关演示材料。

互联网历史
被一端遗忘的连接:TCP 半开放状态的复位
一端重启后可能丢失一条连接的状态,而另一端仍把它视为已建立。下一次报文交换会暴露这段分歧:RST 清除过时状态,为随后通过普通握手建立新连接腾出路径。

全球机构趋势
当 ISC 软件出现漏洞时,谁控制修复时钟?
对 BIND 与 Kea 而言,影响安全响应的不只是漏洞本身,也包括谁先获得信息、谁制作官方修复版本、哪些版本仍受支持,以及运营商最终是否部署。ISC 在这条链上拥有显著的实际维护权力,但这种权力并不等于对所有下游用户的法律命令权。
AFNOG
AfNOG复训规则让培训经历成为准入权力
AfNOG 2005 年研修班公告把既往培训、后续应用、剩余名额和资助放进同一套准入判断。

互联网历史
当双方同时敲门:TCP 的同时打开
*TCP 的三次握手并不要求固定的客户端和服务器;两个端点可以同时发起,并建立一条连接。*
AFNOG
AIS 的短名单规则如何把议程时间变成编辑权
AIS 2025 演讲征集面向广泛技术共同体,但也明确说明:议程时间有限,只有入围摘要才会进入正式安排。
互联网历史
必须先等待再开口的主机:TCP 重启后的静默时间
重启后的主机看似一尘不染,可能只是忘记了太多。TCP 的静默时间把这种记忆丢失转化为可控等待:先让旧报文消失,再重新使用可能重叠的序列号空间。
报道
新版 RIR 草案写明:没有共同程序,也不妨碍执行
新版 RIR 治理文件草案第 1.3 条保留了一句分量很重的话:即使共同实施程序尚未通过,文件仍可执行。版本 3 新增的第 1.4 条紧接着划出边界:任何实体作出决定,仍须依照适用于该实体的程序,并纳入适用的质疑或申诉机制。共同程序可以暂缺,决定的来路不能缺失。
AFNOG
AfNOG 的主办方选择规则如何把基础设施能力变成召集权
一份归档的 Africa Internet Summit 主办征集表明,选择主办方既是运营风险决策,也是机构注意力的分配。
互联网历史
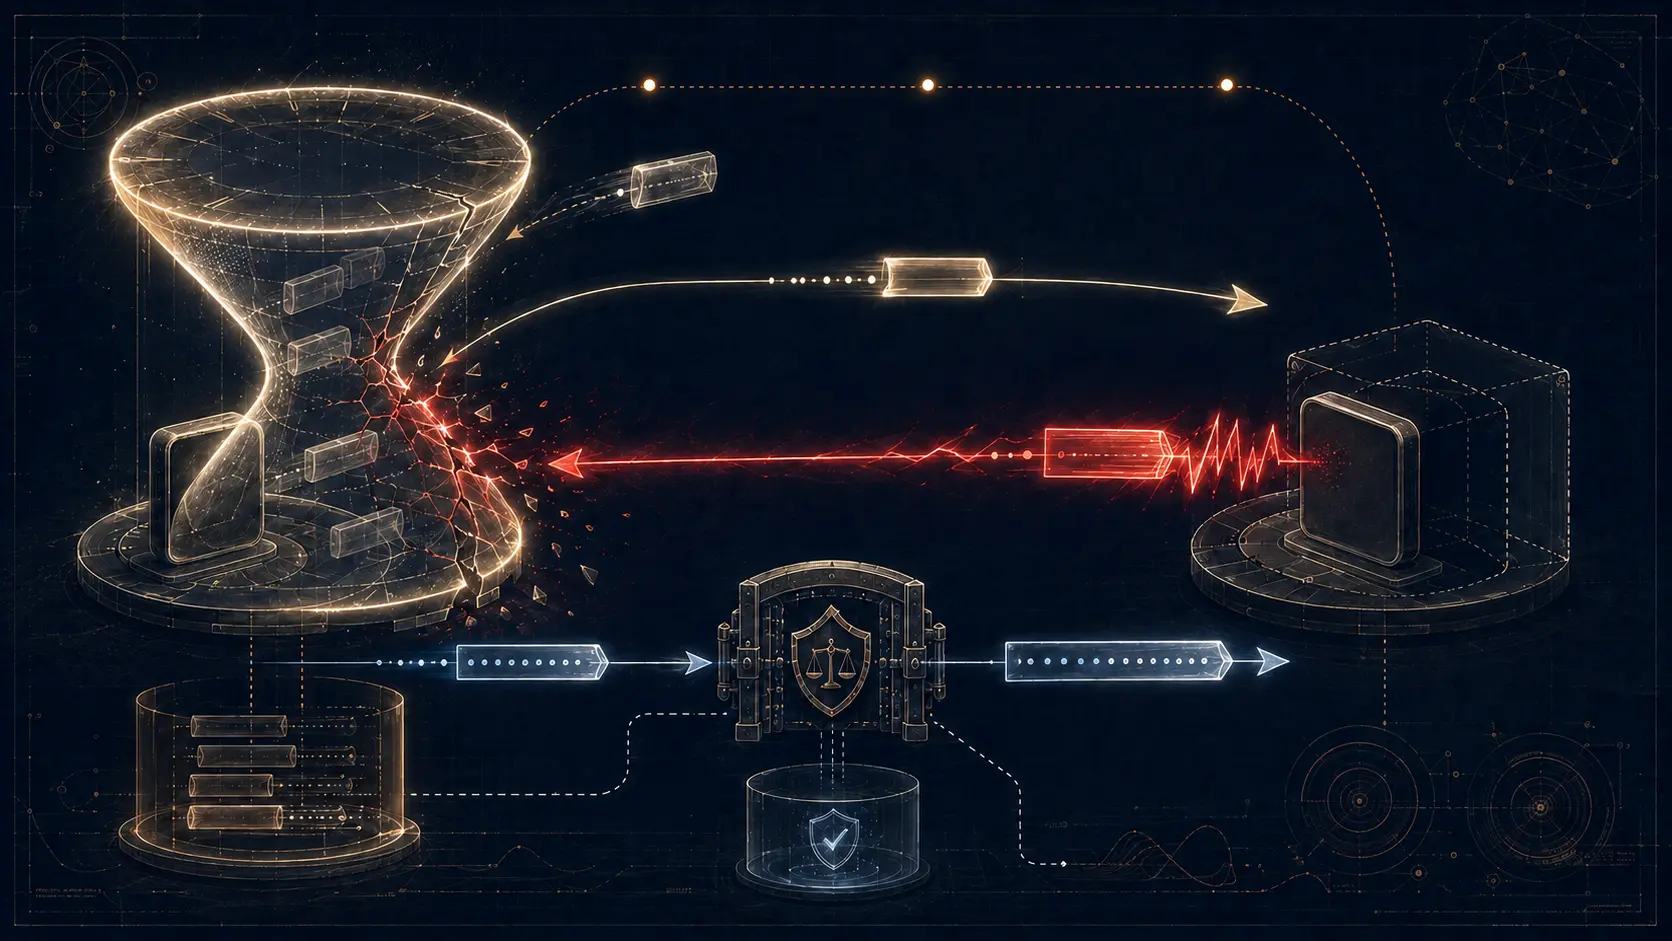
过早结束等待的重置:TCP TIME-WAIT 的“暗杀”风险
TIME-WAIT 看起来只是关闭后的暂存状态。RFC 1337 证明,它也可能被协议行为提前清除:一个旧报文触发 ACK,ACK 又促使没有连接状态的对端发送 RST,原本用来隔离旧重复报文的保护因此消失。

AFNOG
AfNOG 的 NII 服务奖如何把认可变成治理信号
AfNOG 公开的奖项文字不只是表扬个人。它把长期技术贡献、社区服务和对年轻工程师的指导明确为机构希望共同体重视的行为。

IETF
比协议活得更久的端口:RFC 9900 与归还号码的治理纪律
831、832 和 833 这三个熟悉的整数,仍可能留在旧拓扑图、服务文件和过滤器里;但曾经与它们绑定的 NETCONF 传输并没有已知的生产部署。RFC 9900 做的不是抹去这段历史,而是撤销这些号码绑定,让注册表不再把稀缺的端口资源交给没有已知实现或生产部署证据的旧传输。

AFNOG
AfNOG奖学金标准把知识分享变成资助使命
AfNOG 网站上的一份 2016 年奖学金申请,把个人差旅资助与在本国和地区运用、分享技术知识联系起来。

IETF
一个名称,多条规则:RFC 9899 与可复用 ACL 集的控制面
安全团队只需修改一次一个已命名的前缀集,所有引用该集合的 ACL 都可以继承这项变化,而不必逐条重写每个父规则。这正是 RFC 9899 把 ACL 从重复字面量带向可复用策略对象时,运营者首先需要理解的控制面变化:便利来自间接引用,但影响范围也随共享对象集中。
互联网历史
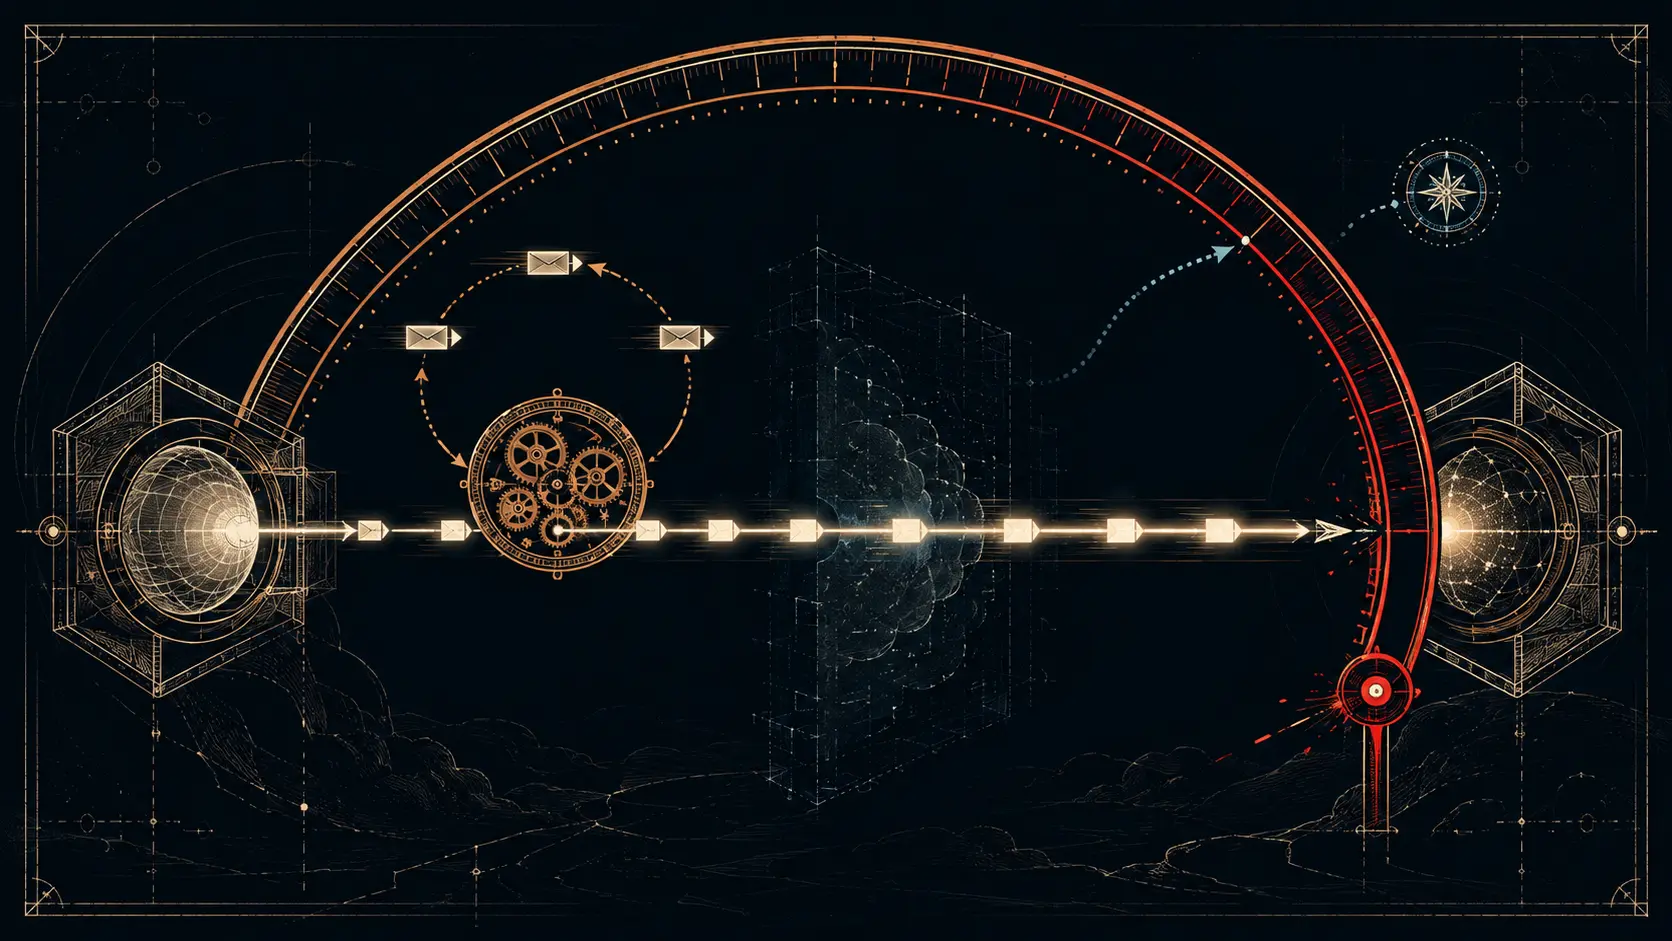
那个并非重传计时器的期限:TCP 用户超时
TCP 可以继续重传,同时在另一只时钟上判断等待已经太久。

IETF
缩小信任域:RFC 9898 与 IPv6 邻居发现隔离选择
一个 IPv6 接入段同时承受三种不同压力:组播负载可能放大,链路上的每个节点被默认置于可通信且值得信任的范围内,路由器还会按需创建邻居缓存条目(NCE)。因此,针对单一症状的补丁不能解释全部风险面;关键在于选择要消除哪些根因,以及愿意承担哪些残余问题。

报道
LACNIC Whois 的 owner-c 表示注册管理权限,不代表网络运营
能够修改注册记录的账户确实拥有权力,但这种权力有明确边界。在 LACNIC 体系的巴西 NIR 部分,`owner-c` 是可维护机构资料并指定其他资源联系人的行政联系人。它本身不能说明谁在操作路由器、宣告前缀、提供 transit、处理事件,或在法律上拥有该资源。