
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

报道
RIPE Database 1.124.1 修正了证书选择,“未发现利用证据”仍需明确检索边界
面对已经报告的认证漏洞,RIPE NCC 没有为例行测试周期而拖延修复,这是正确的取舍。但修复完成后还有另一项责任:说明“未发现利用证据”究竟覆盖了哪些版本、时段、请求和注册数据变更。

IETF
一个“实时”邮箱视图,究竟占用了谁的预算?
第一批搜索结果可以完全正确,后续更新却从未获准。IMAP 把这两件事分开处理;真正需要解释的,是产品为何会把一次查询的成功展示成持续观察的承诺。

IETF
注册授权凭证到达前,设备身份已经交出
受限设备接入陌生网络时,最先发生的治理动作不是“批准”,而是“交出”。ELA 用第三方服务器为 EDHOC 接入增加了强约束授权,却也清楚承认:设备在得知结果之前,已把注册身份交给经过认证的域认证方。拒绝可以终止握手,却不能让这次披露倒流。

IETF
拒收这封定时邮件,可能才是正确履约
一边要求邮件暂时不能离开服务器,一边要求它更早完成投递,问题就不再是队列够不够快。SMTP 延时释放规范把这类矛盾放回提交入口,也暴露了另一件事:能替用户等待,不等于能替整条投递路径保证未来。

IETF
加密失当证据不能自行撤销信任
三台时间服务器给出的签名区间无法同时符合请求先后顺序。Roughtime 可以把这项矛盾保存成任何人都能复核的加密证据。但证据不会自动指出哪台服务器有错,不会任命审查者,也不会改写其他设备正在使用的信任名单。网络报文能揭示异常;撤销信任仍是一连串必须有人负责的运营决定。
IETF
备用文件夹不是溢出槽:Sieve 为何不替失败投递改道
指定的归档邮箱写不进去,另一个文件夹却还有空间,自动改投看起来像是在保障服务。但 Sieve 把“找不到用途对应的邮箱”与“已经选中的邮箱投递失败”分开处理。这个不肯替用户多走一步的限制,保护的是邮件去向的一致性。
报道
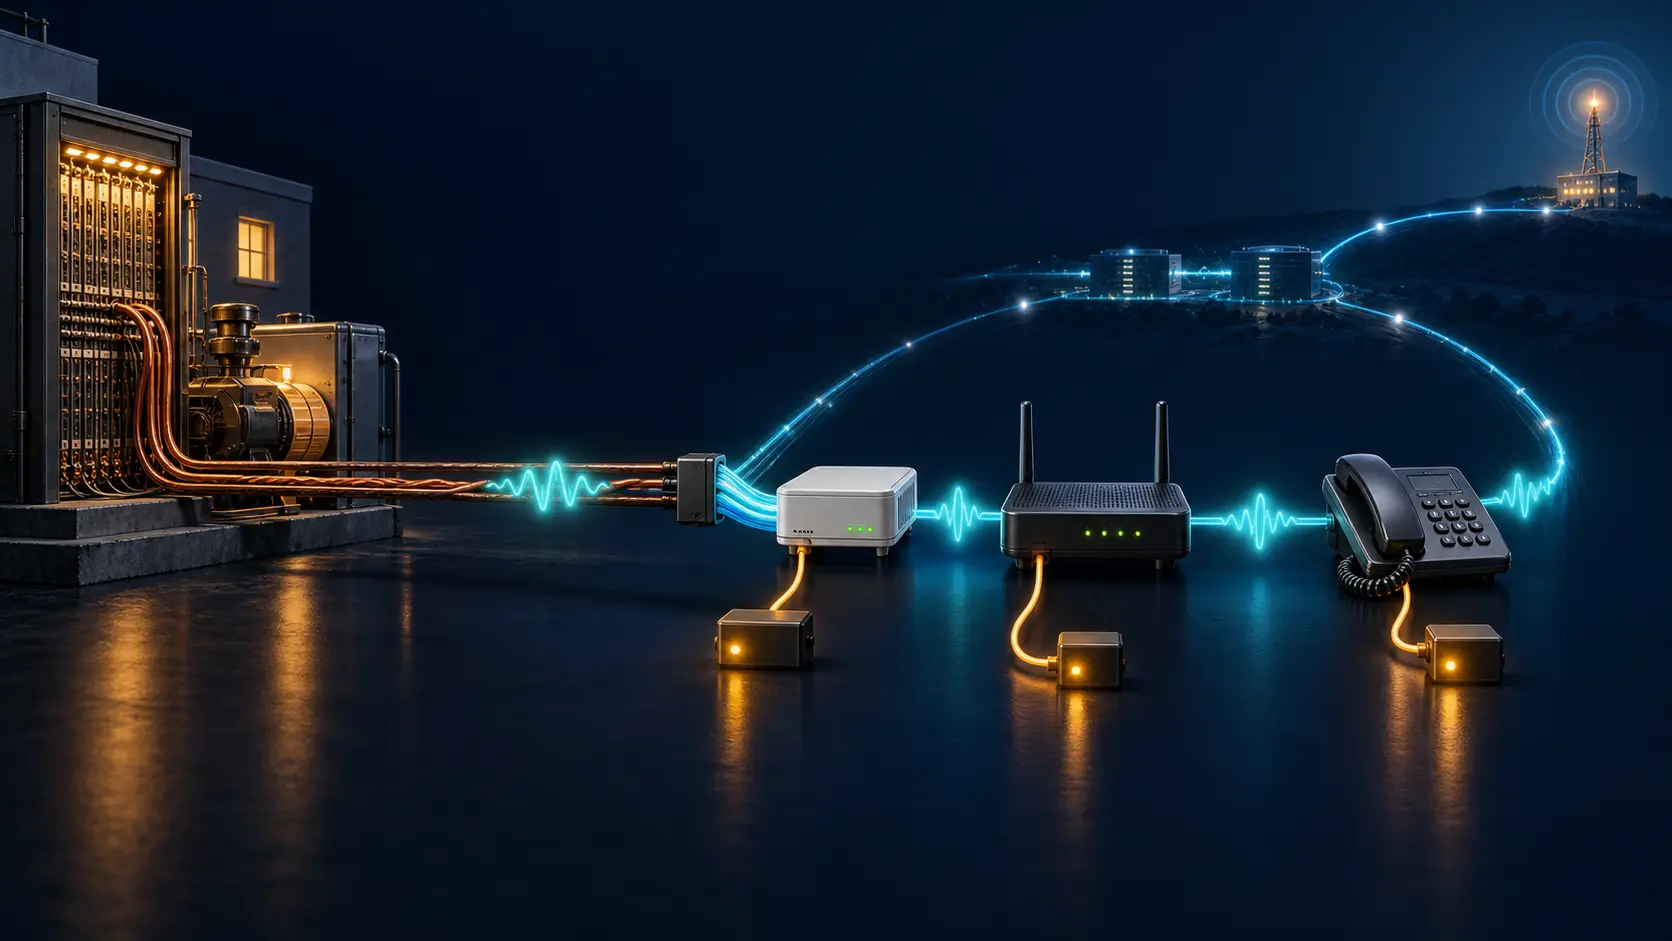
一篇 LACNIC 电信文章把语音迁入 IP,却没有交代备用供电由谁负责
电话从电路交换迁往 IP,用户听到的仍是一声“喂”,供电边界却已悄然改变。LACNIC 博客的一篇新文章点出了这个关键变化:过去可能由电话局供电的线路,如今要依靠用户现场的光猫、路由器和终端。技术路线说清楚了,连续性责任还没有。
IETF
先恢复的客户端,不能替别人结束宽限期
NFSv4.1 把两件事分开:客户端可以宣布自己的旧锁已恢复完毕,服务器却仍须判断,尚未回来的客户端会不会提出冲突的恢复请求。前者是在收回自己的剩余主张,不是在替全局按下开工按钮。
报道
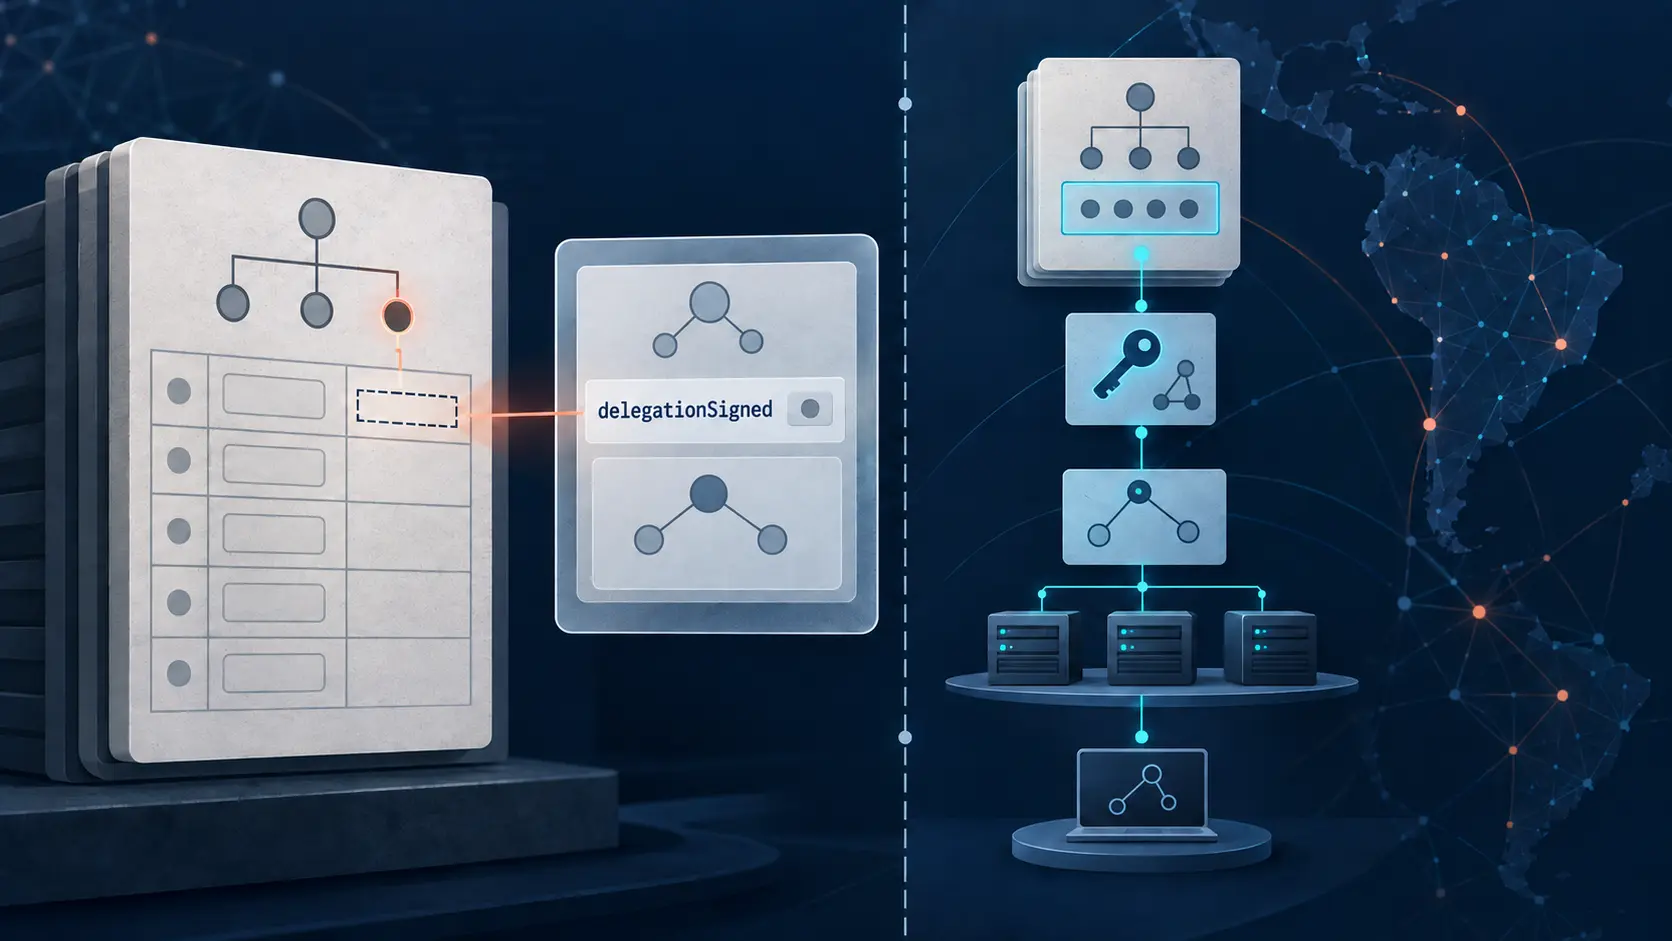
LACNIC RDAP 的 delegationSigned 记录父区 DS 是否存在,不等于 DNSSEC 验证结果
注册数据里的布尔值很容易被误读成 DNS 安全链的最终判定。LACNIC RDAP 的 `delegationSigned` 回答的是一个更窄的问题:登记视图是否报告父区中存在 DS 记录。它不会运行递归解析器,也不会核验子区密钥,更不能证明此刻端到端验证成功。

全球机构趋势
FreeBSD 的 GRAND 提醒:提前报到,也要给正常回复留出位置
让路由器早点知道新地址,可以减少首个回程包的等待。但主动通知和应请求而发的回复,即使共用一套队列,也不能一概限额、一概替换。

IETF
私有候选配置无法说明为何某个意图胜出
同一台设备上,两套自动化都拥有合法权限。它们各自在私有空间里准备变更,因此不会误把对方尚未完成的配置一并提交。可当运行配置已被改动,而两边恰好触碰同一个节点时,隔离只能把分歧摆到台面上,不能回答哪一方有资格让另一方让路。
IETF
原套接字关了,SCTP 关联却还在
把繁忙关联从共享套接字中拆出,可以改变缓冲资源的相互影响;同一次操作也改变了今后必须从哪里控制和关闭它。
IETF
流量还在走,MPTCP 却已不能在这条连接上回来
无限映射回退可以让通信以普通 TCP 继续,但它不是等待网络好转后便能撤销的临时状态。恢复多路径,需要另建连接,也需要有人承担重连的应用后果。

全球数据中心趋势
NSD 修复证书规则“互相否决”:增加副本,不该先让旧副本失联
NSD 4.15.2 把地址、TSIG 与客户端证书名称放回同一条访问规则中判断。对 DNS 运营者而言,验收对象应是每个副本能否按既定权限取得区域数据,而不只是 TLS 会话是否建立。
全球数据中心趋势
FRRouting 修复约 34 Gbps 数值边界,升级验收不能只看版本号
同样是汇总两条路径的带宽,浮点编码与旧式整数编码仍有不同的正确答案。8 月发布的维护版本修复了数值处理问题,也把逐邻居核对编码方式变成了变更验收的重要条件。

报道
ARIN 说明了 AI 草稿的双人复核规则,却没有说明那张回执
ARIN 的公开回答少见地具体:生成式 AI 只能辅助有限类型的草稿,起草者仍对内容负责,发布前还要由第二个人复核。公开叙述里真正缺少的,不是又一条原则,而是把数据判断、两次复核与最终版本连成一条可核验链路的持久记录。

IETF
YANG 最低版本并不等于兼容性下限
一个导入声明建议最低使用 3.1.0。仓库里恰好有两个更新的候选:3.1.2 `_non_compatible` 和 4.1.2。按照当前 YANG 语义版本草案,两者都满足条件。解析器没有犯错;它只是回答了数值排序问题。真正危险的是后面的组织把“满足最低版本”改写成“可以安全上线”。

IETF
Netnews 多加一道取消锁,可能多留下一方撤回权限
服务迁走了,旧文章上的锁值却不会随账户一起搬家。Cancel-Lock 的治理问题,不是看起来有几道锁,而是谁还握着可用的证明、这些证明覆盖哪些历史文章,以及服务结束后谁继续承担责任。

IETF
访客不用长期凭据,TURN 中继仍要有人管准入
一场通话成功接通,并不能说明为它准备的中继资源已经得到妥善管理。网络允许访客免去长期凭据时,真正需要补上的,是资源归属、额度和退出责任。

IETF
丢包计数器在触发自动化之前,需要先绑定意图周期
凌晨两点十四分,出口方向的无缓冲丢包开始上升。自动化系统能在几秒内把流量挪走,却未必知道:两分钟前服务策略刚刚换版,一分钟前线卡发生重启,而仪表盘使用的损失基线属于已经退场的配置。数字准确记录了包在哪里消失,却没有说明当前究竟是哪一份意图在授权处置。