
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

案例档案
所有外层 Bundle 都已送达,内层 Bundle 却仍未被接收
BIBE 把一次传送拆成两套都可能为真的记录。外层 BPv7 bundle 可以逐个抵达解封装 endpoint,交付报告也可以全部齐备;但被包在里面的对象,只有在同一个解封装单元收齐字节、保住状态并把结果交给 BPA 之后,才成为“已接收”的 bundle。DTN 工作组的新草案把这个平时容易被绿色状态遮住的空档写得很清楚。

案例档案
DNS 过滤通知是三项决策的链条,而非单一解释
用户看到“这个域名为何被过滤”的链接时,很容易把它当成 DNS 直接给出的答案。其实在链接出现之前,递归解析器、客户端应用和用户已经分别作出一次选择。真正需要治理的,正是这三次选择之间的证据断点。

IETF
模块没有改,谁改变了校验器看见的世界?
YANG 模型可以原样复用,但它在挂载位置引用哪些父级数据,并不只由模型文件决定。自动化运维真正需要交接的,除了规则,还有规则生效的上下文。

案例档案
防火墙认出了回程流,却仍不知道是谁发出的
SRv6 报文经过有状态防火墙时,最棘手的故障有时不是路由不通,而是两端都按各自逻辑正确封装,防火墙却把往返报文看成两条无关的流。SPRING 工作组新接纳的一份草案提出:让业务 SID 进入外层 IPv6 源地址,以恢复会话键的对称。这个办法解决了“能否配对”,却没有自动回答“谁在说话”。

案例档案
HTTP 200 并不代表 EPP 注册局已经作出决定
把注册业务命令装进 HTTPS 之后,同一次请求会产生两层不同的结论:Web 传输发生了什么,以及注册局究竟如何处置命令。真正的治理风险,是只保存前一个答案,却把它当成后一个。
IETF
看不见内容的中继,仍能决定谁收到什么画面
端到端加密减少了会议服务商读取音视频内容的能力,却没有取消选择转发。SFrame 把一条边界画得很清楚:保护传来的画面,与保证应当参与的人看得到可用画面,是两项不同的工作。
案例档案
算法名相同,为什么哈希仍无法复现:RFC 9861 的收据边界
可扩展输出函数没有一枚天然固定长度的“标准指纹”。在 KangarooTwelve 与 TurboSHAKE 中,输出多长、属于哪个域、是否加入定制串,以及输入字节如何排序,都是计算本身。只保存函数名,就等于只保存了问题的一部分。

案例档案
谁能让用户再认证一次,谁就该解释这次中断
加强认证不只是增加一道安全步骤。资源服务提出要求,身份系统执行验证,应用负责转交,用户则要放下手头的事。RFC 9470 让这些参与方能够交换要求,却没有保证每项要求都做得到,也没有替他们分配无法完成时的责任。

案例档案
内部域名的公开说明书,应该写到哪一步?
让客户端确认内网 DNS 的权限,不必等于把内部名称清单交给全世界。RFC 9704 把授权声明与公开核验记录分开放置,却也留下一个无法含糊处理的问题:哪些名称必须可见,哪些范围可以一次批准?

案例档案
“忘记网络”以后,网络还会认出你吗?
随机 MAC 地址并不天然短命。RFC 9724 与当前平台文档揭示的,是几种不同的记忆安排:谁在什么范围内保留哪个标识,以及哪一个事件真正结束这段连续性。

报道
AFRINIC 的 upd-to 接收更新失败通知,并不代表数据库权限
一次 Whois 更新尝试即使被拒绝,也可能把完整对象送到某个邮箱。AFRINIC 的 `upd-to` 字段解释了收件人为何收到这封通知;它不能识别提交者,不是认证凭据,也不能证明拟议修改已经写入注册数据库。
案例档案
语音智能体发出了声音,但那还不是回答
二十次通话只留下十二次可计算结果,排行榜却只展示这十二次的中位数。另一套系统保留了全部失败样本,数字反而更慢。真正需要治理的并非小数点位数,而是何时起表、何时停表、哪些样本被丢掉,以及第一声究竟是回答还是填充音。

互联网历史
藏在 IPv4 选项里的未来协议
EIP 的巧思带着一种反直觉:新协议故意保留 IPv4 基础头部的外表,让旧设备把 EIP 扩展看成一个不认识、却可以忽略的选项。它想扩大的不只是地址空间,更是迁移可以发生的时间窗口。

案例档案
验收为什么要等到组装之后?
RFC 9682 删掉了 CDDL 文件语法中的一个最低数量限制,却没有取消完整模型必须具备入口的要求。真正需要重新安排的,是检查发生的位置,以及谁对组装出来的结果负责。
互联网历史
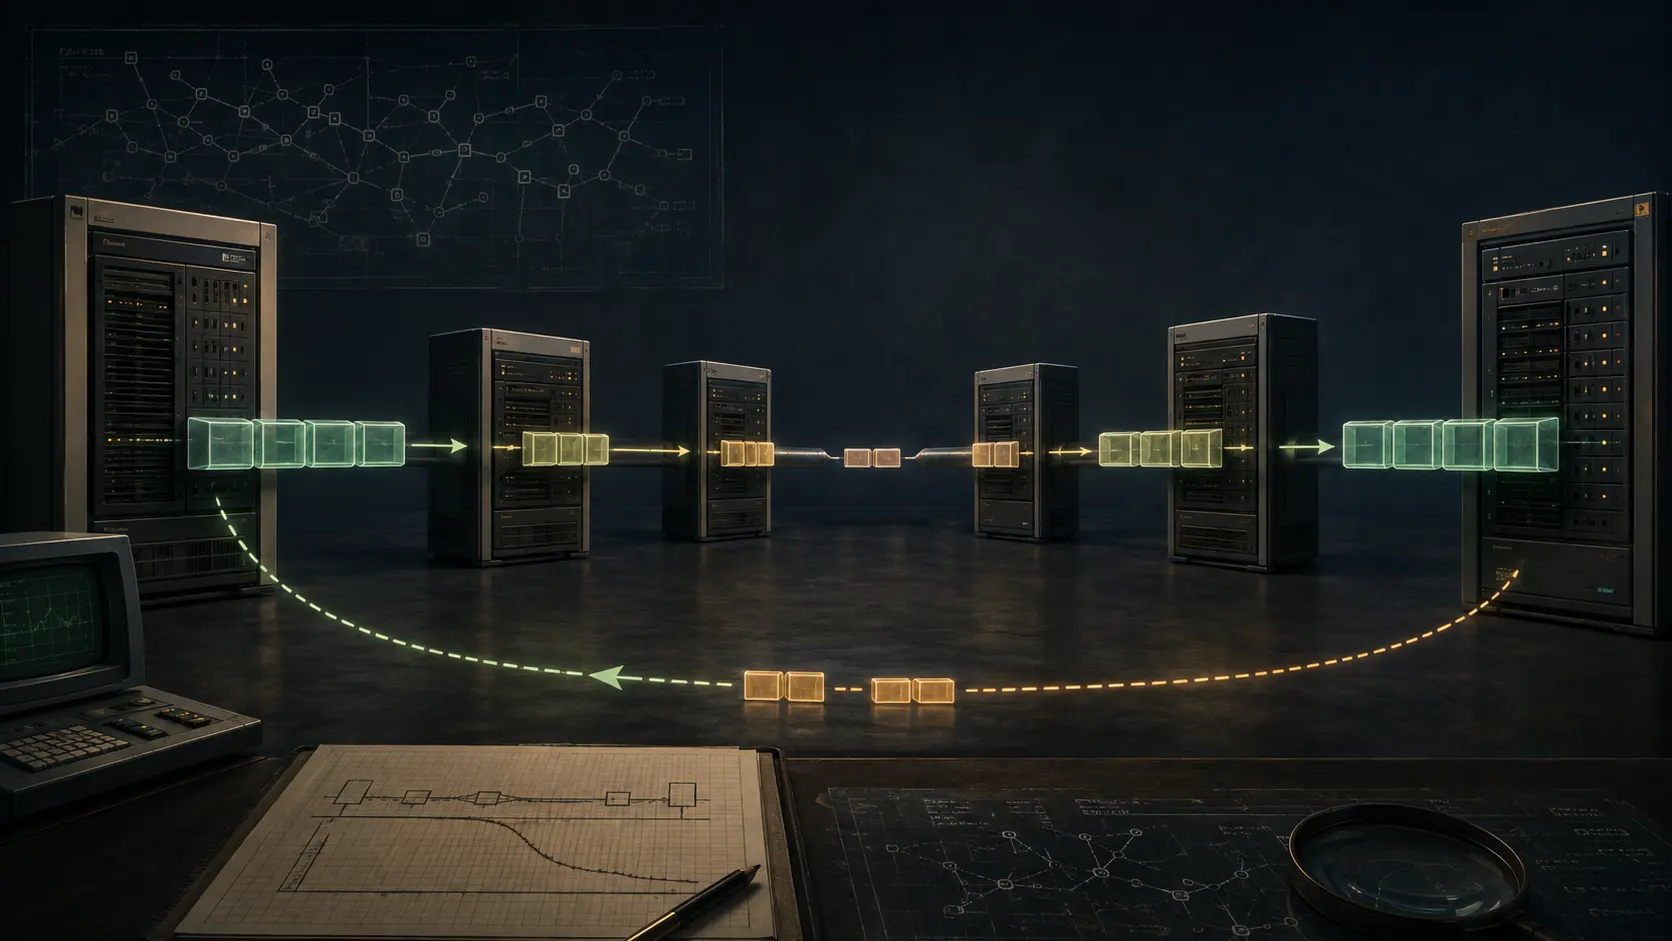
向每台路由器询问最窄链路的四个字节
在路径 MTU 发现依靠失败报文反馈之前,互联网曾设想让一个成功前行的 IPv4 数据报自己带回答案:沿途每台网关都查看同一个数字,只能把它改小,不能把它改大。
报道
RIPE 的 member-of 证明获准加入集合,不证明路由正在传播
RIPE Database 接受一次更新,可以证明某个对象有权加入 RPSL 集合,却没有观测任何 BGP 通告。集合展开常被用于生成过滤策略,因此必须区分登记授权与网络事实:前者是可靠输入,后者仍需独立观测。

案例档案
谁来结束这场没有下一次的等待?
服务器已经换了签名密钥,客户端却还在等一条不会再次发送的验证通知。RFC 9749 暴露的不是“重试不够积极”,而是恢复责任在交接处可能落空。
案例档案
故障事件签名有效,第二次到达仍是重放
同一条故障消息第二次进入智能体会话时,发布者是真的,签名是真的,会话令牌也是真的。假的只有一个隐含前提:系统把再次到达当成了首次到达。一个个人 Internet-Draft 的修订 01 新增了恰好针对这一步的状态检查,把“消息可信”与“消息尚未用过”明确拆开。

案例档案
表关了,为什么还要那张证明?
RFC 9751 先补齐一份 RTP 格式登记表,再停止接受新登记。这并不矛盾:历史值得保留,重复义务却不必延续。真正需要跟着退场的,是那些仍把旧表列名当作准入条件的检查清单。

互联网历史
跨过域边界就改变含义的数字
在一个安全域里,“非密”可以编码为 5;另一个域却可用 1 表示同一个人类标签。CIPSO 没有强行规定一个全球通用数字,而是在数字旁放入“解释域”标识符,把互操作性建立在背后的权威、映射表和系统配置之上。