
档案
简报
简报档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。
报道
三个 /48、零 IPv4:一家 2026 年新网络的纸面档案
GPULOL Inc. 今年春天出现在北美注册库里,拿到一个 32 位网络号和一块属于自己的 IPv6 地址,却不对外通告任何 IPv4 地址。档案对“谁持有号码”精确到毫厘,对“这家公司做什么”几乎一言不发——而沉默的那一半,才是值得读的部分。
欧洲与中东机构
Armix:二十个成员、10Gbit/s 的上限,以及久姆里的第二个接入点
亚美尼亚的互联网交换中心 2010 年成立,公开点名二十家成员企业,并在 2026 年 2 月在久姆里开出第二个接入点。名单不衡量流量;已经公布的数字说了不少话,包括它没说的部分。
Number Resource Society
写着“交换中心”的名录卡:巴林互联网交换中心的档案拒绝说明它交换什么
一条 2026 年 6 月 18 日的 RIPE NCC 会员记录、一个被标为“虚拟”的资源、零个具名网络、零个流量数字,而卡上的两条“证据”指向同一个网址。这张卡能证明的只有会员身份,不是一座正在跑流量的对等互联设施。
案例档案
Netnod 的档案把区域代码写进国家栏,然后给这个猜测打了 0.82 分
欧洲最老牌的中立交换运营者之一,其公开档案把总部所在国家填成「AP」。那是注册管理机构的服务区域,不是国家,而且同一个标签占了四处字段。这张卡究竟能背书什么,以及唯一能定案的那次核查。
欧洲与中东机构趋势
利雅得的一个邮政信箱、一个注册表主键,以及 SAIX 从未对外公布的那一半
RIPE 数据库能精确回答:在利雅得,一份滥用投诉该寄给谁。它回答不了:谁接在这台交换机上,在哪栋楼里,经由哪一台路由服务器。这道分界线不是数据库的缺陷,它标出了这家国家交换中心今天对外问责的准确边界。
北美数据中心
PIT-IX 宣布自己有三处机房,却不点出任何一处
互联网交换点表面上是个路由问题,骨子里是个楼宇问题。匹兹堡互联网交换中心(Pittsburgh Internet Exchange)现在的公开记录说自己在三处设施里运行、挂着三十六个成员网络、刚从 IX-F 导入了四十一个网络——三处设施一处也没点名。
亚太地区区域 ISP 趋势
四个机房,一个开关:缅甸互联网交换中心能分散什么,不能分散什么
缅甸互联网交换中心现在公布四个境内互联点。这份名单是真的,地理分布也是真的。同样真实的,是十五年间四次下令让全国流量停下的那一个权力。
欧洲与中东机构趋势
五个机房,三次独立?FICIX 把中立体現在会籍里,而不是楼里
芬兰最大的互联网交换点在自己的页面上列出了五处落点。数字看着像冗余,读下去更像一份别人家的地址簿。
IETF
BGP 邻居掉线了,计数器不该跟着失忆
一条 BGP 会话断开又恢复,路由表看着几乎没变。监控端若只看恢复后的表,根本不知道中间交换了多少消息。一份新的 BMP 草案把会话中断与计数器清零划成两回事;这条边界决定故障记录能否接上。
报道
ARIN 把新网络的“入门套装”送进了建议箱
一家新网络想一次申请自治系统号、一段 IPv4 地址和 IPv6。ARIN 的 SPARK 提案试图把这三件事放进同一个入口。顾问会没有争论表单该怎样设计,而是认定这不属于编号资源政策的范围,把问题交给服务建议流程。看似只是换了一个窗口,实际换了决定入口体验的人。
案例档案
美联储一个 IT 小组约 97% 用户获认证豁免,中央却没有总账
抗钓鱼多因素认证写进了美联储理事会的全机构规则。在一个内设 IT 小组,某些应用的用户却几乎全获豁免。监察长找到的不只是技术例外,而是例外由谁批准、何时终止都无法从中央查清的权力缺口。
IETF
链路看着很闲,出口队列却已挤满
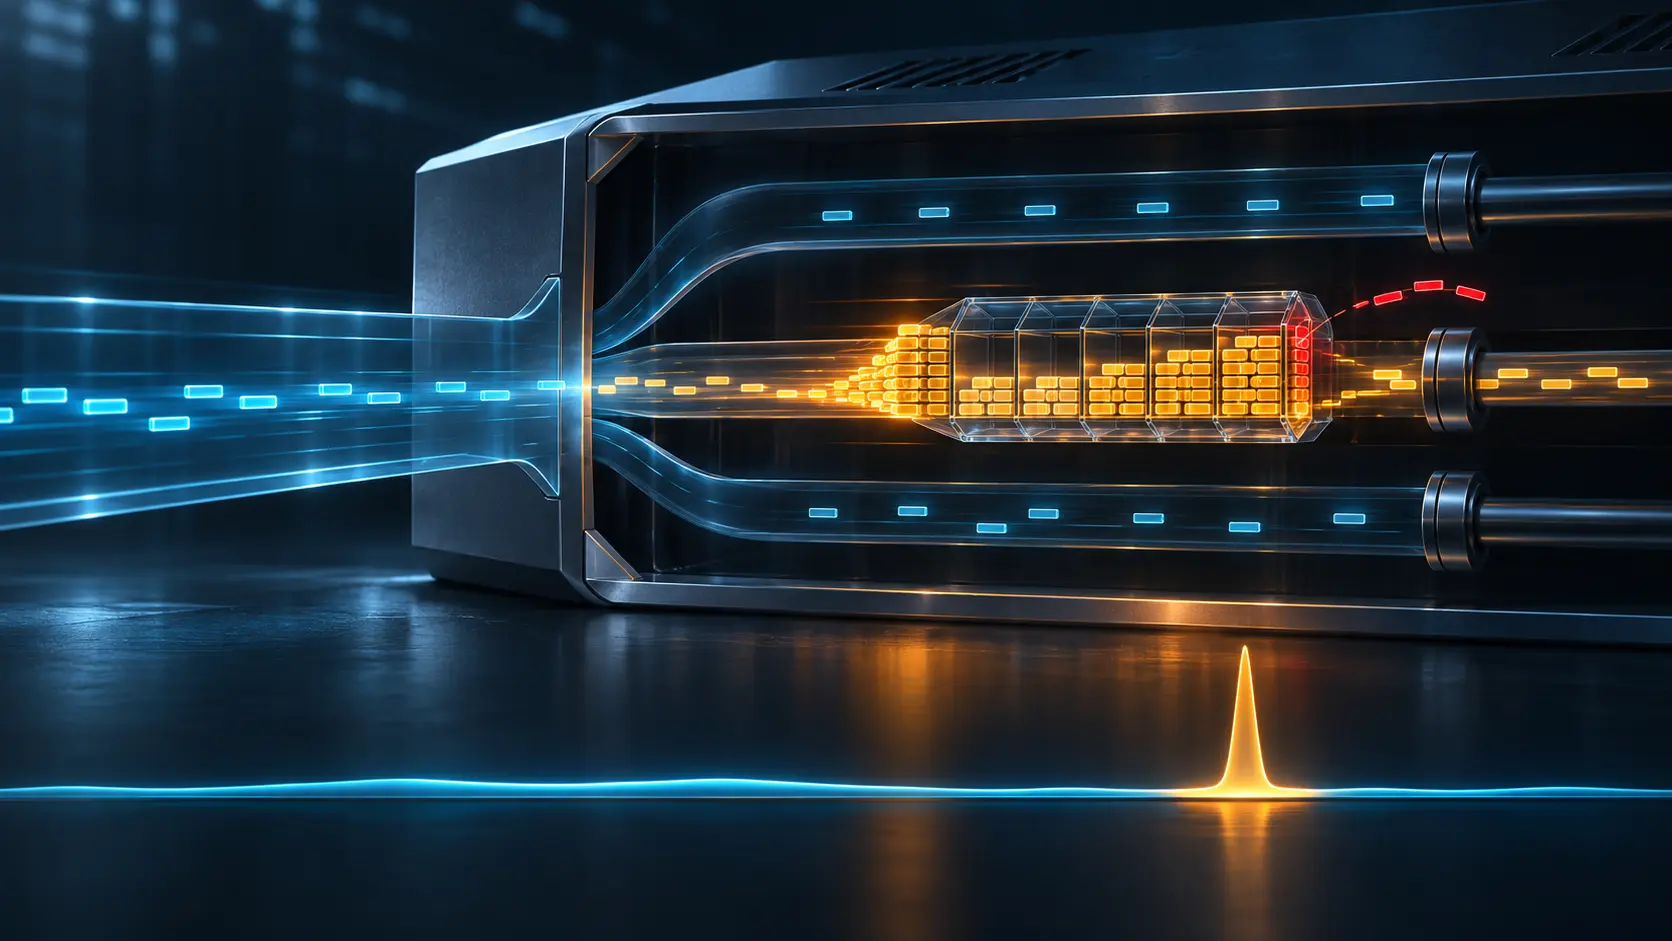
平均利用率的曲线可以平稳,出口队列却在两次采样之间短暂塞满。IPFIX 新提案准备按队列和时间窗统计这种微突发,并单列发生丢包的事件。计数要能指导扩容或 QoS 决策,还得带上触发事件的本地阈值。
IETF
推送里少了一个字段,资产台账却还留着它
YANG-Push v2 的 01 版把“没出现”分成两种指令:变更事件里省略的字段保持原值;完整周期快照里缺席的字段才可能被删除。把这两种消息混在一起,监控台就会替网络编造一份资产清单。
IETF
只改四个字节,服务器却换掉了整个文件
客户端要在一份文件中改四个字节,便附上位置,把新内容发出去。若服务器把这个位置当成可忽略的提示,四个字节就可能成为整份文件。[IETF 的 Byte Range PATCH 草案](https://www.ietf.org/archive/id/draft-ietf-httpapi-patch-byterange-05.txt)要解决的正是这场权限错位:部分写入必须是服务器明确接受的操作,不能靠客户端单方面许愿。
IETF
邮件签了名,按钮是谁放上去的?
一封航班变更邮件带着熟悉的行程和“修改预订”按钮。签名能证明某个发送方覆盖了哪些内容,却不会替收件人决定该不该点。真正把数据升格为操作入口的是邮件客户端。IETF 的一份新草案,正把这个长期藏在界面背后的决定搬到台前。

案例档案
GSA 的扫描器止步于 15 MB,14 份已暴露文件偏偏更大
美国联邦总务管理局为云端文件配了泄露检测工具,却没有把工具的能力边界交给明确的负责人。一项审计找到 116 份向全机构用户开放的受控文件。能点击“所有人”的机构,连扫描器看不到什么都没有管清楚。
IETF
路由器加了封装头,计数器把字节算成了业绩
SPRING 的 SR Policy YANG 新版把计数点放在封装前后。出口字节包含路由器刚加上的标签或外层头部,经 Binding SID 进入的转运流量却只在入口单列。两列相减,故事就可能写歪。
IETF
RADIUS 报了错,代理服务器得自己决定下一跳
接入设备把登录请求交给 RADIUS 代理,代理的下游回了一条错误。下一步由谁做?若代理把错误原封不动甩给接入设备,就把自己那段连接的故障当成了别人的事。IETF 新草案给 `Protocol-Error` 规定了一条更难偷懒的路线:先辨认故障来源,再选择另一路,或者向上游发出一条新的错误。
IETF
数据包到了,撤销服务器还在断线那头
延迟容忍网络能把签过名的数据包送到目的地,却未必能把证书状态查询送出去。BPSec COSE 新版草案把这个差距交给发证机构和接收节点分别决策。
案例档案
IRS买了套查浪费的系统,自己的450万美元合同却少了验收关口
美国国税局用 Procurement Hub 整理哪些合同该留、哪些该砍。第三份订单涨到 450 万美元时,工程服务没有清晰里程碑,针对这套工具的市场调查也不足。多数使用者绕开常规授权流程。审计报告正式发表前,国税局已关掉系统入口;替代平台只有一个年底目标日期。