
档案
Analysis
Analysis档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

互联网历史
不是接受的许可:HTTP 为什么加入 100 Continue
上传尚未开始,服务器也许已经能从方法、目标和凭据判断拒绝。HTTP 把这个时间差写成一条临时回应:先问这批字节是否值得发送,再由正文之后的最终状态说明操作究竟发生了什么。
互联网历史
沉默并不等于故障:TCP Keepalive 为何始终是可选项
一条 TCP 连接几小时没有传输任何字节,可能完全正常。Keepalive 的意义不是替应用裁决生死,而是在没有业务数据可供确认时,谨慎地向远端 TCP 提一个问题,再把如何解释答案的权力留给承担后果的应用。

互联网历史
谁过早打开了 TCP 窗口:即时许可的代价
早期 TCP 接收方可以公布每一个刚释放的字节,发送方也可以立即使用每一次报价。这看似准确而合作,反复发生却让连接的大部分工作耗在微小报文上。历史上的修复,是把等待的权利分别交给两端。
全球机构
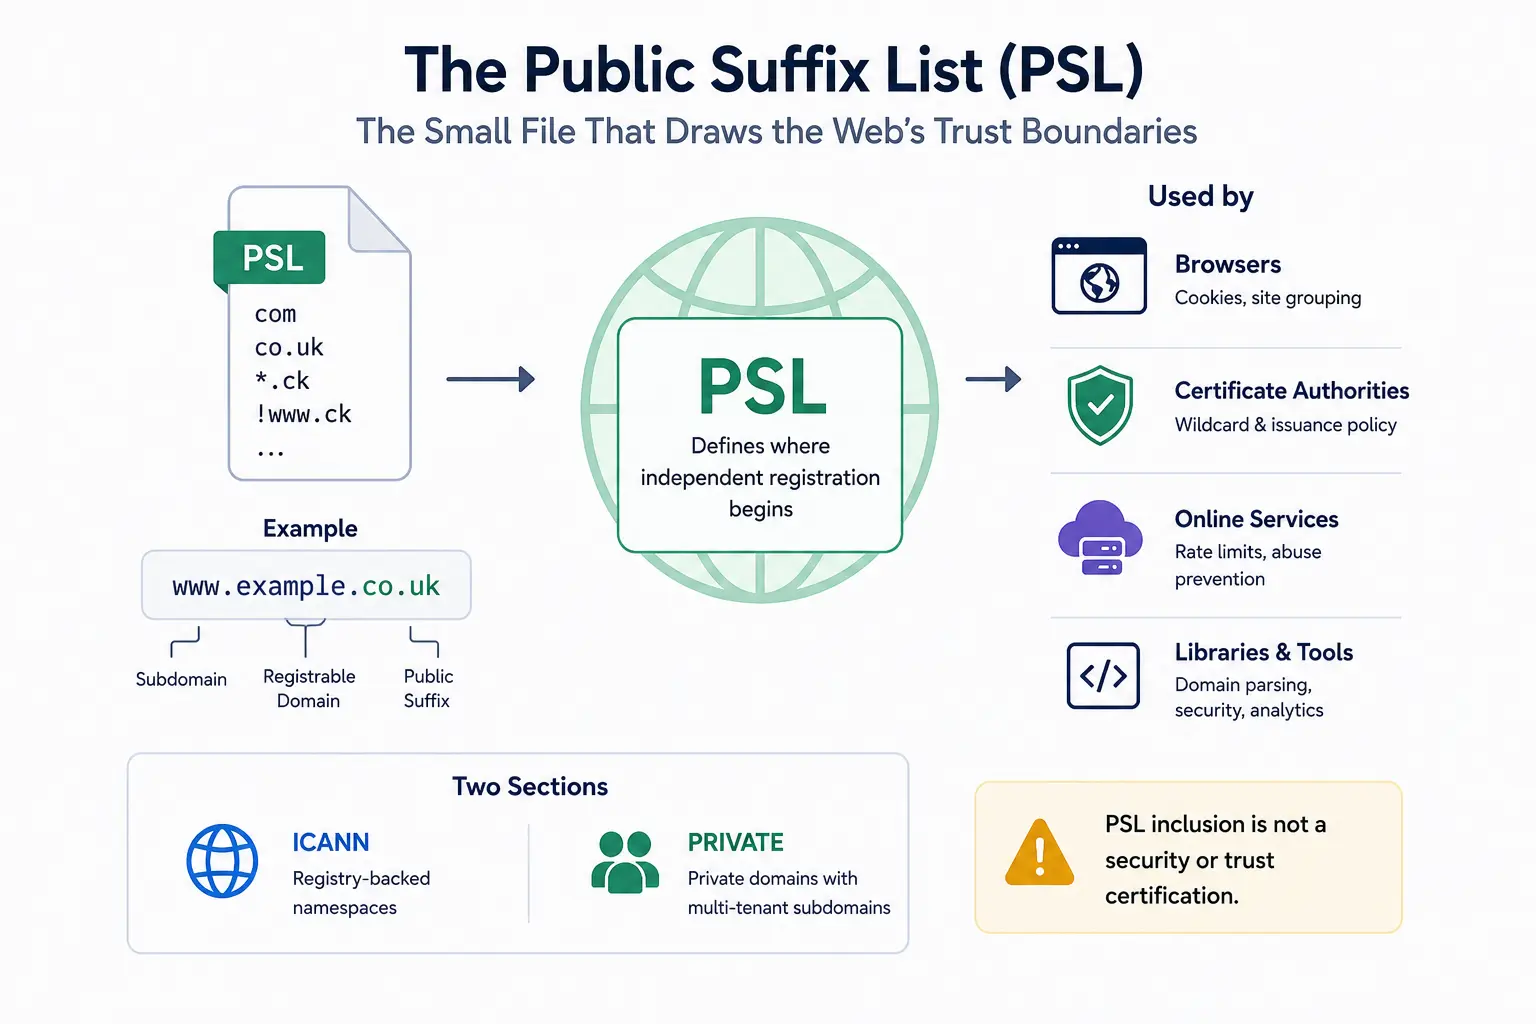
Public Suffix List:划定网络信任边界的文件
DNS 能显示 shop.example.co.uk 位于 co.uk 之下,却无法告诉浏览器独立注册从哪里开始。Public Suffix List 提供了这份缺失的政策地图。这份由志愿者维护的文本文件现正影响 Cookie、站点归组、证书和服务限制,而维护者既不控制这些产品的决策,也不为其提供保证。
互联网历史
那条可能丢失的窗口更新:TCP 为何学会在零窗口中坚持
TCP 可以活着,却暂时不能前进。接收方把窗口降为零,是在说“现在没有容量”,不是在宣布故障。真正危险的是容量恢复以后,那条允许继续发送的纯 ACK 消失了:双方都守规矩,连接却可能永远停住。

互联网历史
UDP 拒绝给出的判决:零值背后的风险归谁?
UDP 的零值不是一个良好的校验结果,而是发送方拒绝提供判决的通知。从 IPv4 到 IPv6 的变化因此不只是算术升级,而是一次责任重分配:谁能拿走共享证据,谁就必须拥有节省计算所产生的风险。

互联网历史
当两端同时拨号:TCP 同时打开为何不是一次碰撞
教科书把 TCP 握手画成一通电话:客户端拨号,服务器接听。1981 年的协议其实没有把角色写得这么死。两个进程可以同时主动打开,两个 SYN 可以在途中交叉,双方都从发起者变成接收者,最后却只产生一条连接。后来真正把这种对称性当成异常的,往往是只学会常见流量顺序的 NAT。

互联网历史
宽容的代价:接收方让步如何把错误变成协议法则
互联网最著名的宽容规则,起初让不同团队写出的程序能够先交谈起来。接收方承担歧义,网络因此得以启动。但当临时让步没有期限,错误便失去反馈,怪癖变成事实标准,后来者不得不为一个发送方的缺陷持续付费。

互联网历史
从未真正“带外”的指针:TCP 紧急机制如何偏离自己的字节流
早期应用需要在服务器忙碌时把它叫醒,却不想另建一条连接。TCP 给出的不是快车道,而是同一序列空间中的边界;后来,套接字接口抽走一个字节,标准与运行代码又在边界上相差一位,所谓“带外”才逐渐变成难以摆脱的错觉。

互联网历史
互联网学会忽略的报文:ICMP Source Quench 为何失去权限
早期互联网允许拥塞的网关另发一条命令,要求远端发送方减速。运行经验最终推翻了这个安排:网络仍需要拥塞反馈,但一条孤立、未经认证的 ICMP 指令,不再有资格改变传输层速率。

全球机构
containerd:多数容器用户从未看见的运行时守护进程
Kubernetes、Docker 和托管云平台让容器呈现为应用、Pod 和服务。在这些界面下方,containerd 负责移动镜像、准备文件系统、保存运行时状态并监管进程。它的价值来自有意保持不完整:作为众多产品共享的特权中间层,同时把编排、网络、策略和大部分用户体验留给其他组件。

全球机构
DMTF:在操作系统之下控制服务器的标准
即使操作系统不可用,服务器仍可被关机、检查、更新或重新配置。DMTF 定义了这一高权限管理层所使用的大量通用语言,包括 Redfish API、MCTP 传输、PLDM 命令、SPDM 身份机制和 SMBIOS 清单。这些标准让异构服务器集群更容易实现自动化,也让错误更容易被大规模放大。

互联网历史
两个零的总和:互联网校验和如何约束差错,而非制造信任
一项廉价的十六位运算让网络能够拒绝许多损坏的数据,却从不冒充身份凭证。它最隐蔽的边界,藏在两个不同写法的“零”里。

互联网历史
发送方不能尽信的报告:TCP SACK 为何始终只是提示
接收方明明已经报告某段字节在手,发送方却仍要保留副本。这不是 SACK 的不彻底,而是它最重要的边界:可撤回的观察可以指导修复,却不能冒充最终收据。
互联网历史
会指出缺口的确认:TCP SACK 如何让丢失变得可见
TCP 最初的确认号擅长划出一条可靠边界:这个数字以前的字节都已连续到达。可一旦边界前出现缺口,它就无法说明缺口后面已经收到了多少。SACK 增加的是一张局部地图,而不是把重传权交给接收方。

互联网历史
向侧面指路的路由器:ICMP Redirect 如何把捷径限制在本地
第一跳路由器可以告诉主机“隔壁那台更合适”,却不能借一条 ICMP 消息接管全网路由。Redirect 的价值,来自它始终没有越过本地关系。

互联网历史
归零之后反而更新的数字:DNS 如何不用时钟排列版本
在 DNS 的 32 位计数器里,0 可以比 4,294,967,295 更新。这不是文字游戏,而是一套让各自运行的权威服务器在没有统一时钟、也不需要中央裁判的情况下判断版本先后的规则。代价是,它只在明确的半圈窗口内有效。

互联网历史
学会敲门的 DNS 区域:NOTIFY 与 IXFR 如何缩短权威副本的分歧时间
早期 DNS 让从服务器定时醒来,才去确认自己手里的权威数据是否已经过时。1996 年的 NOTIFY 和 IXFR 改变了这套节奏:先敲门,再只传差异;但敲门声始终不能替接收方作出上线决定。
互联网历史
只有通过 DNS 才能找到的地址:Glue 如何打破委派循环
DNS 委派可以告诉解析器“下一台服务器是谁”,却不一定告诉它如何抵达。Glue 是一项刻意受限、非权威的例外:父区给出跨越委派边界所需的地址,但不因此接管子区的事实。
互联网历史
那个向网线发问的地址:ARP 如何让本地可达性保持可修订
IP 路由已经选出下一跳,网卡却仍不知道该把以太网帧交给谁。ARP 用一次公开询问、一份本地缓存和持续接受反证的机制,补上了这最后一步。