
影响
中等影响
在 影响 维度下,中等影响 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。

ICANN
IAB 续任 David Lawrence,ICANN 交接通知却写着两个不同月份
人没换,任期已经换了。越是这种连续性很强的任命,越容易让交接时间从公共记录里消失:IAB 的一份通知把 ICANN87 写在十一月,另一份写在十月,最后的续任公告则只确认人选,没有把生效节点重新说清。

IETF
IPv6 邻居发现把三项处置压进一个布尔开关
一台路由器发现 IPv6 地址冲突后,可以先留下记录,也可以丢掉眼前的报文,还可以进一步切断发送端的接入。这三步的影响半径并不相同,但进入 IETF 最后征求意见阶段的一份 YANG 模型,用一个名为 `auto-resolve` 的布尔值把它们放进同一条自动处置路径。问题不在自动化本身,而在开关动作之后是否还有可追查、可撤销的决定记录。

报道
LACNIC 的滥用联系人锁定规则不在政策手册里
政策手册负责说明什么叫不合规,帮助页面负责告诉会员系统会把门锁上。两份公开文件之间,缺的不是技术说明,而是一张能把规则、权限和后果对在一起的控制凭证。

IETF
OpenPGP 的新算法编号会改写测试向量
在注册表里,算法编号看起来只是一个格子;在这份 OpenPGP 草案里,它却会进入密钥派生。已发布的第 04 版仍把八种复合算法放在实验编号 100—107,一条尚未合并的编辑分支已经改用 37—44,而 IANA 公共注册表中的 37—44 仍属未分配。三个状态可以同时真实,但一份不注明状态的测试结果很容易把它们混成一个结论。

报道
ARIN 的 RPKI 故障切换测试,没有回答依赖链问题
ARIN 主动切断 RPKI 仓库访问一小时,恢复访问五分钟后确认冗余,再过十五分钟回到测试前水平。这是一份难得的、带有分钟刻度的韧性证据。不过,它验证的是一次恢复路径,而不是整条依赖链的独立性。

IETF
ELA 凭证在设备表明身份之后才到达
一台尚未加入网络的设备,先要向谁透露自己,后由谁确认对方有权接纳它?ELA 把这两个问题压进一次轻量握手,却没有让它们成为同一个决定。设备在 EDHOC 第三条消息中交出身份标识,域认证方据此询问注册服务器;注册服务器为域认证方出具的凭证,要到第四条消息才回到设备。这个先后顺序,正是 IETF LAKE 工作组新一轮最后征求意见值得审视的治理边界。

报道
APNIC 的 WHOIS 小时档案为同一时段给出两个总数
最新完整小时写着 3,192,583 次 WHOIS 查询;把旁边七种查询类型相加,结果却是 3,183,463。相差 9,120 次并不可怕,可怕的是公开文件没有说明这两个数字各自在数什么。
IETF
一个 EDHOC 密钥标识可以指向多把 PSK
一台受限设备在 EDHOC 握手中只发送一个紧凑的密钥标识,真正参与认证的预共享密钥与凭据却由响应方在本地查找。IETF LAKE 工作组草案第 09 版把这种查找明确扩展为候选集合:同一个 ID_CRED_PSK 可以对应多把 PSK。它为密钥交替期留下了空间,也使“收到哪个标识”与“最终接受哪套凭据”不再是同一项事实。

报道
APNIC领导多样性咨询需要可衡量的参与漏斗
APNIC 已经说明谁参加了第一阶段社区领导多样性咨询,以及参与者提出了哪些障碍。下一步的考验,是在不识别个人贡献者的前提下,把触达、参与、应对措施与更广泛的领导人才管道连接起来。
报道
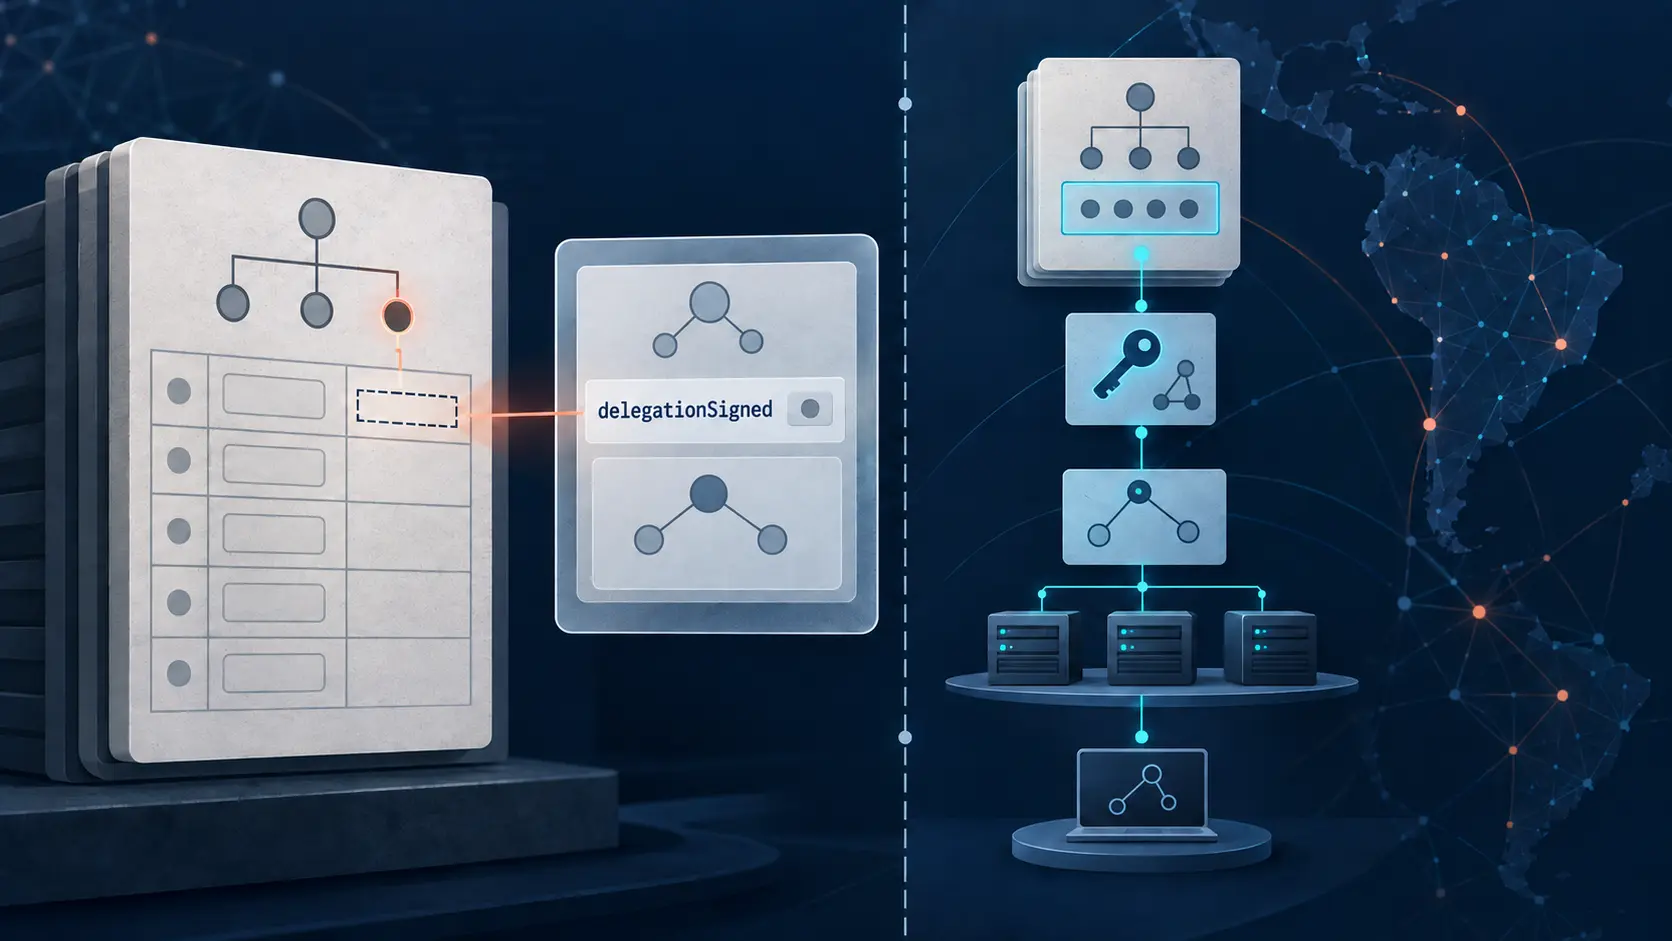
LACNIC RDAP 的 delegationSigned 记录父区 DS 是否存在,不等于 DNSSEC 验证结果
注册数据里的布尔值很容易被误读成 DNS 安全链的最终判定。LACNIC RDAP 的 `delegationSigned` 回答的是一个更窄的问题:登记视图是否报告父区中存在 DS 记录。它不会运行递归解析器,也不会核验子区密钥,更不能证明此刻端到端验证成功。
报道
AFRINIC章程重写需要问题—决策图
AFRINIC 在两项重要法律问题仍处于审议阶段时延长了章程咨询。下一份公开文件应说明每个实质问题如何转化为决定,同时不要求披露委员会所称受法律特权保护且保密的外部意见。

IETF
OAuth 质询可以重复使用,除非服务器拒绝
客户端刚从 OAuth 服务器拿到一个新质询,生成持钥证明并完成请求。下一次还能沿用吗?IETF OAuth 工作组的客户端证明草案给出的答案不是简单的“能”或“不能”:客户端可以复用,服务器也可以按照本地策略把它视为一次性值。双方直到第二次请求被拒才知道彼此理解不同。第 11 版进入工作组最后征求意见,这条用失败来发现的策略边界值得单独处理。
报道
AFRINIC 的 RPKI 指南仍列着 2021 年退役的验证器,但链接背后已经是 Routinator
链接没有失效,反而让问题更难被看见:同一个地址延续下来,产品名称、代码维护者和实际实现却早已改变。

报道
ARIN 说明了 AI 草稿的双人复核规则,却没有说明那张回执
ARIN 的公开回答少见地具体:生成式 AI 只能辅助有限类型的草稿,起草者仍对内容负责,发布前还要由第二个人复核。公开叙述里真正缺少的,不是又一条原则,而是把数据判断、两次复核与最终版本连成一条可核验链路的持久记录。

IETF
DAWN 能过滤一条智能体记录,却没有让出口边界随记录同行
一家机构可以只把某个智能体告诉合作方 B,而不告诉 C。DAWN 新架构草案把这项选择放在站点边界:联邦网关先筛选、删减,再向不同对等方发送不同的元数据。不过,记录一旦离开第一跳,原始选择就不再是记录的一部分。签名能够回答“谁发出的”,却不能回答“还能转给谁”。在 gossip 或混合联邦里,这不是字段美观问题,而是数据主权能否跨越下一跳的问题。

报道
RIPE Atlas称“差异化”探针选择已经完成,但公开API并未给出选择器名称
RIPE Atlas 称“差异化”探针选择已经完成,但公开 API 并未给出选择器名称 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
IETF 草案给出五种运营说明,标题本身却不说明是哪一种
一份 IETF 运营草案的第 07 版,把一个看似简单的章节要求拆成了五种合法回答:可以正面分析,可以说明部分问题不适用,可以声明没有新增考量,也可以把论证指向本文别处或另一份规范性文件。草案还希望借助固定位置,让工具更容易发现这个标题。真正的治理问题也由此浮现:机器能数出章节,却看不出作者究竟作出了哪一种处置。

报道
APNIC 的 NIR SIG 提了四个章程问题,却只公布了一组未注明归属的结果
APNIC 62 会前发布的 NIR SIG 章程审议演示稿,把四个不同问题交给七个国家互联网注册管理机构,却在旁边只放了一张支持率为 86% 的饼图,没有说明这组结果对应哪一问。拟议章程要让该论坛汇总意见并提交 APNIC 执行委员会;在承担这项角色之前,它首先应当让每一组答案都能追溯到原来的问题。

IETF
IETF 的 ICMP 节点识别草案同时写下“MUST”与“默认关闭”
同一份协议草案,一处要求在地址可能不足以识别节点时必须附加信息,另一处又建议默认关闭这项功能。IETF 9 月 7 日发布的 ICMP Node-ID 第 05 版保留了这两个方向。它们并不必然冲突:前者约束进入披露范围后的逐包动作,后者决定披露范围是否打开。真正缺少的是一份能把两步决定接起来的实施记录。
报道
LACNIC 把 2,100 美元的 IPv6-only 费率推迟到 2029 年,但 2020 年公告仍止于 2026 年
2026 年应付 1,200 美元,并不是系统把 2,100 美元算错了。LACNIC 董事会后来一致通过了更缓的折扣退出曲线。真正没有随决定一起抵达读者面前的,是一条版本关系:旧公告继续陈述当年的终点,现行表格给出新的金额,替代它的权限与时间却散落在数份会议记录里。