
影响
高影响
在 影响 维度下,高影响 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。

互联网历史
文件名栏里没有文件名:DHCP 怎样借用旧字段
报文里一块名叫 file 的空间,可以不再装启动文件名。但接收端不能靠猜:它必须先在另一处读到明确声明,再按共同顺序解析和重组。DHCP 对旧字段的借用,展示了协议扩容真正困难的部分——不是找到空位,而是让所有参与者知道这些字节此刻是什么意思。

互联网历史
第二次查询,可能已经换了服务器:DNS NSID 要认的是哪一份回答
一个 DNS 地址可以由许多实例共同提供服务。遇到异常后再问“你是谁”,得到的身份未必属于刚才作答的那一台。2007 年的 NSID 把标识放进原本需要诊断的回答,却刻意没有把它变成全球统一的服务器身份证。

互联网历史
拥塞抹掉的那一位:ECN Nonce 怎样核对一份“没事”的回报
一个路由器只需把两种标记改成同一种标记,就会毁掉接收端不知道的随机信息。2003 年的 ECN Nonce 想利用这点损失,检验拥塞是否被隐瞒;十五年后,实验的退场又提出另一道问题:正确的机制,是否值得一直占用公共码点?

互联网历史
先报服务名,再开始交谈:TCPMUX 把选择权留在主机上
1988 年的一份短规范提出,让新服务共用 TCP 端口 1。它节省的不是连接,而是每项服务都要取得专用公共编号的步骤;省下这一步以后,谁来决定名字指向哪个程序,反而更清楚了。
互联网历史
一位无法维持服务的比特:DNS WKS 为何没能成为实时目录
一封邮件还没有发出第一个 TCP 报文,投递程序就可能因为 DNS 里的第 25 位是零,先把一台邮件服务器从候选名单中划掉。WKS 的教训,藏在这个过早的判断里。

案例档案
编号还是 256,含义却已经换了:IPFIX 观察域能证明什么
导出器重新连上后,采集器又看见 Template ID 256。它沿用上一条传输会话缓存的字段定义,把新字节切成一组看似合理的计数。仪表盘没有报错,解析器也很满意,错的是每个数字旁边的名称。256 从未承诺自己是一份全球通用的格式。

互联网历史
只能说出一台服务器所知姓名的答案:DNS 为何淘汰 IQUERY
DNS 曾经允许一种倒置的提问:问题区空着,答案区却先放进一条资源记录,服务器再去找“哪些名字拥有这个值”。这种对称感很诱人——既然普通查询能从名字走到记录,为何不能沿原路返回?难点不在报文能否倒过来写,而在 DNS 的权威是按名字树分派的。任意记录值并没有相应的委派路径。IQUERY 能诚实地搜索一台服务器看得见的资料,却无法证明该问的正是它,更无法证明它没有漏掉别处的名字。
案例档案
TXT 记录完全正确,供应商仍不等于域名所有者:ACME DNS-01 与委托验证的权限边界
供应商的员工账号、CI 密钥和证书库权限都已撤销,`_acme-challenge` 却仍委托到它管理的验证区。供应商用尚存的 ACME 账户申请通配符证书,正确的 TXT 摘要随即出现,验证全部通过。协议没有出错;漏项发生在只画到应用层的离场清单里。
案例档案
边界不是过滤器:BGP 最大前缀数如何把容量预算变成断会话权限
多一条路由,为什么可能导致此前已经正常承载流量的整组路由一起撤走?答案不在那条新路由是否“有问题”,而在最大前缀数策略把计数结果绑定了什么动作。只有把计数口径、保护对象、合理余量、执行后果和转发证据写清楚,这个看似简单的上限才是一项可治理的网络控制。

互联网历史
那封无法说出哪个包已到达的回执:Karn 算法如何教 TCP 拒绝一次测量
同一段 TCP 序列空间先后发出两次:第一次是原始发送,第二次发生在计时器到期之后。随后只有一个 ACK 把确认边界向前推进。它足以证明接收端已经越过那些字节,却没有说明究竟是哪一次发送促成了确认。Karn 算法把这个缺失的因果标签变成一条运行纪律:宁可暂时没有新的往返时间,也不能让无法归因的样本改写 TCP 的时钟。

案例档案
DNS 回答安全,不等于主机选择正确:SSHFP 指纹的权限边界
运维人员输入 `ssh db`。网络下发的搜索后缀把短名补成了另一个完整域名;该名称的 SSHFP 通过 DNSSEC Secure 验证,服务器给出的主机密钥也与指纹完全一致。所有密码学证明都成立——只是成立于客户端选中的主机,而非操作者心中那台数据库。
案例档案
签名通过了,From 地址却不是签名者:DKIM 域签名的权力边界
邮件把 `bank.example` 显示为 From 域,DKIM 结果为 pass;真正完成签名的却是攻击者控制的 `receipt-alert.example`。密码学没有出错,系统只是把一个域的证明送给了另一个域。

案例档案
摘要完全吻合,发送者仍然未知:HTTP `Content-Digest` 与校验和的权力边界
那份策略文件没有在传输途中损坏。它从一开始就是恶意内容,而且附带了计算完全正确的 `Content-Digest`。服务显示“已验证”,随即执行文件。攻击者没有破解哈希算法;他只是同时选择了正文和摘要。

案例档案
请求头写着“客户端”,但对端地址并不认同:HTTP `Forwarded` 与代理链的授权边界
一台源站按设计只应接收两层反向代理转来的请求,却仍可从公网直达。攻击者直接连上源站,把管理员白名单地址放进 `X-Forwarded-For` 最左端,IP 规则随即放行。解析器没有读错字符;真正的错误,是让一个未经授权的网络对端替更早的节点作证。

案例档案
名字选中了 TLS 上下文,却没有授权请求:SNI 路由提示的权威边界
一台多租户网关收到 `tenant-a.example`,准确选中了租户 A 的证书与 TLS 配置。随后它又把这次选择记成“租户 A 已认证”,让没有任何客户端凭证的连接靠近管理接口。密码学没有失败;失败的是系统把客户端自己填入的名字升格成了客户端身份。
案例档案
证书签名通过了,握手却没有完成:TLS 1.3 `Finished` 的转录权威
监控平台在服务端 CertificateVerify 验签成功时就记下一次“安全握手”。下一条加密握手消息的 `Finished` 校验失败,客户端按规范发送致命错误并断开。证书私钥确实完成了它应有的证明,系统却提前替它宣布了另一项尚未发生的事实。
全球国家电信趋势
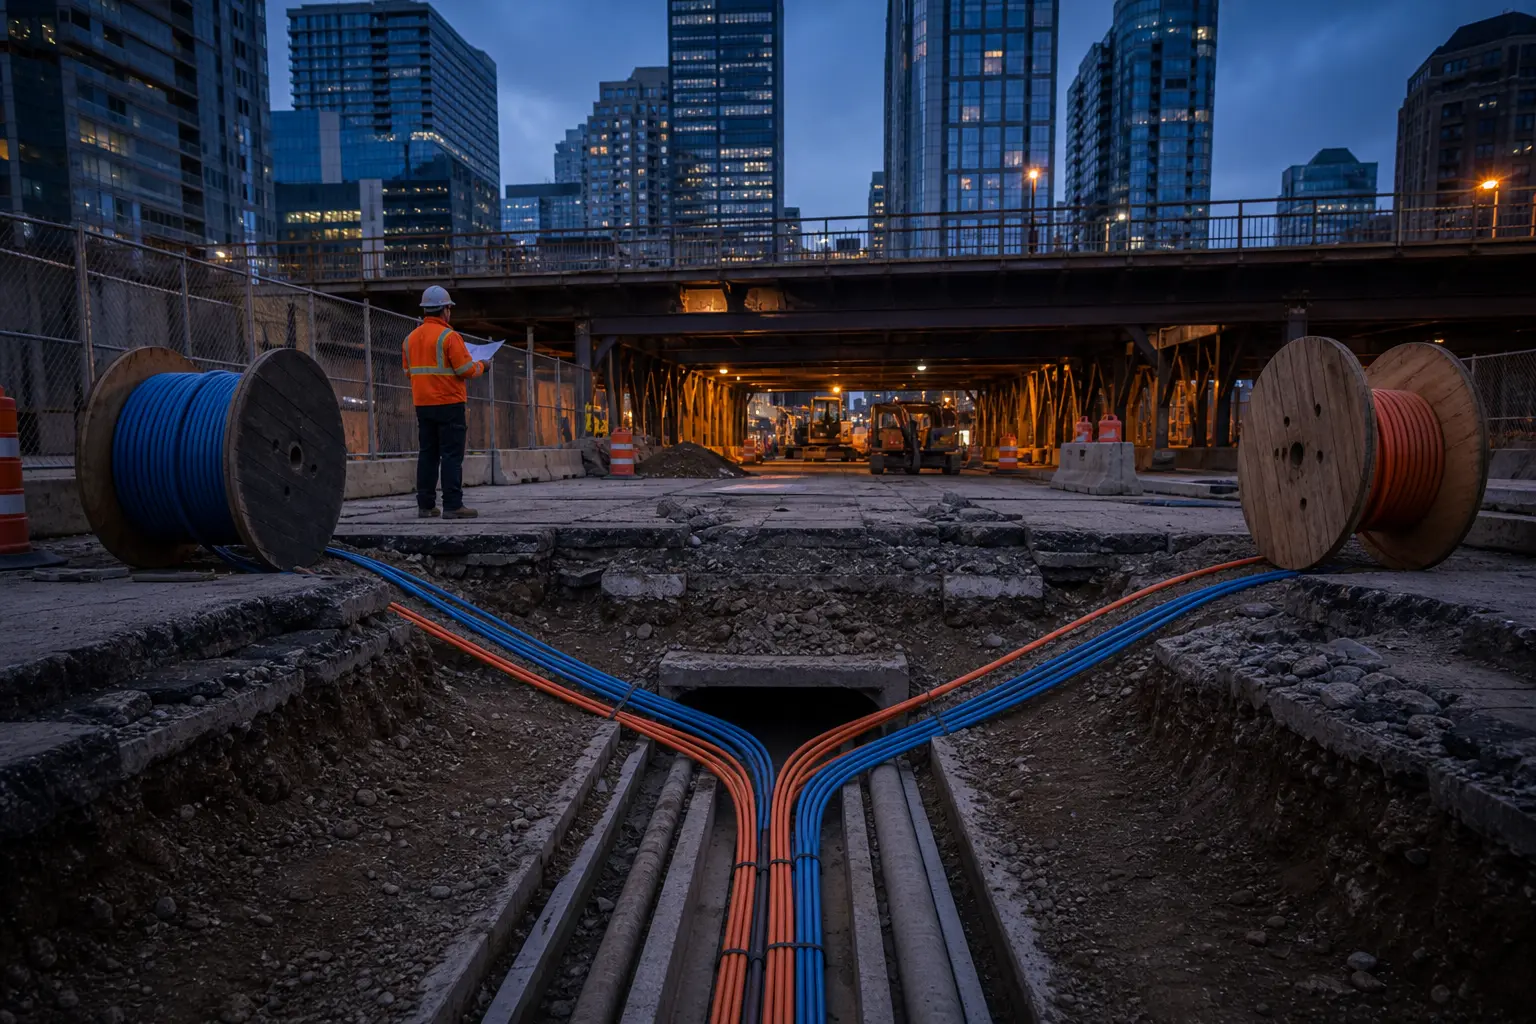
两条运营商线路若共用同一土建,仍是一个风险
采购表上的两条电路可以来自不同运营商,拥有不同编号和账单,却在同一座桥下进入同一组管道。真正的韧性不是供应商数量,而是一次物理故障之后仍能保住什么业务。
互联网历史
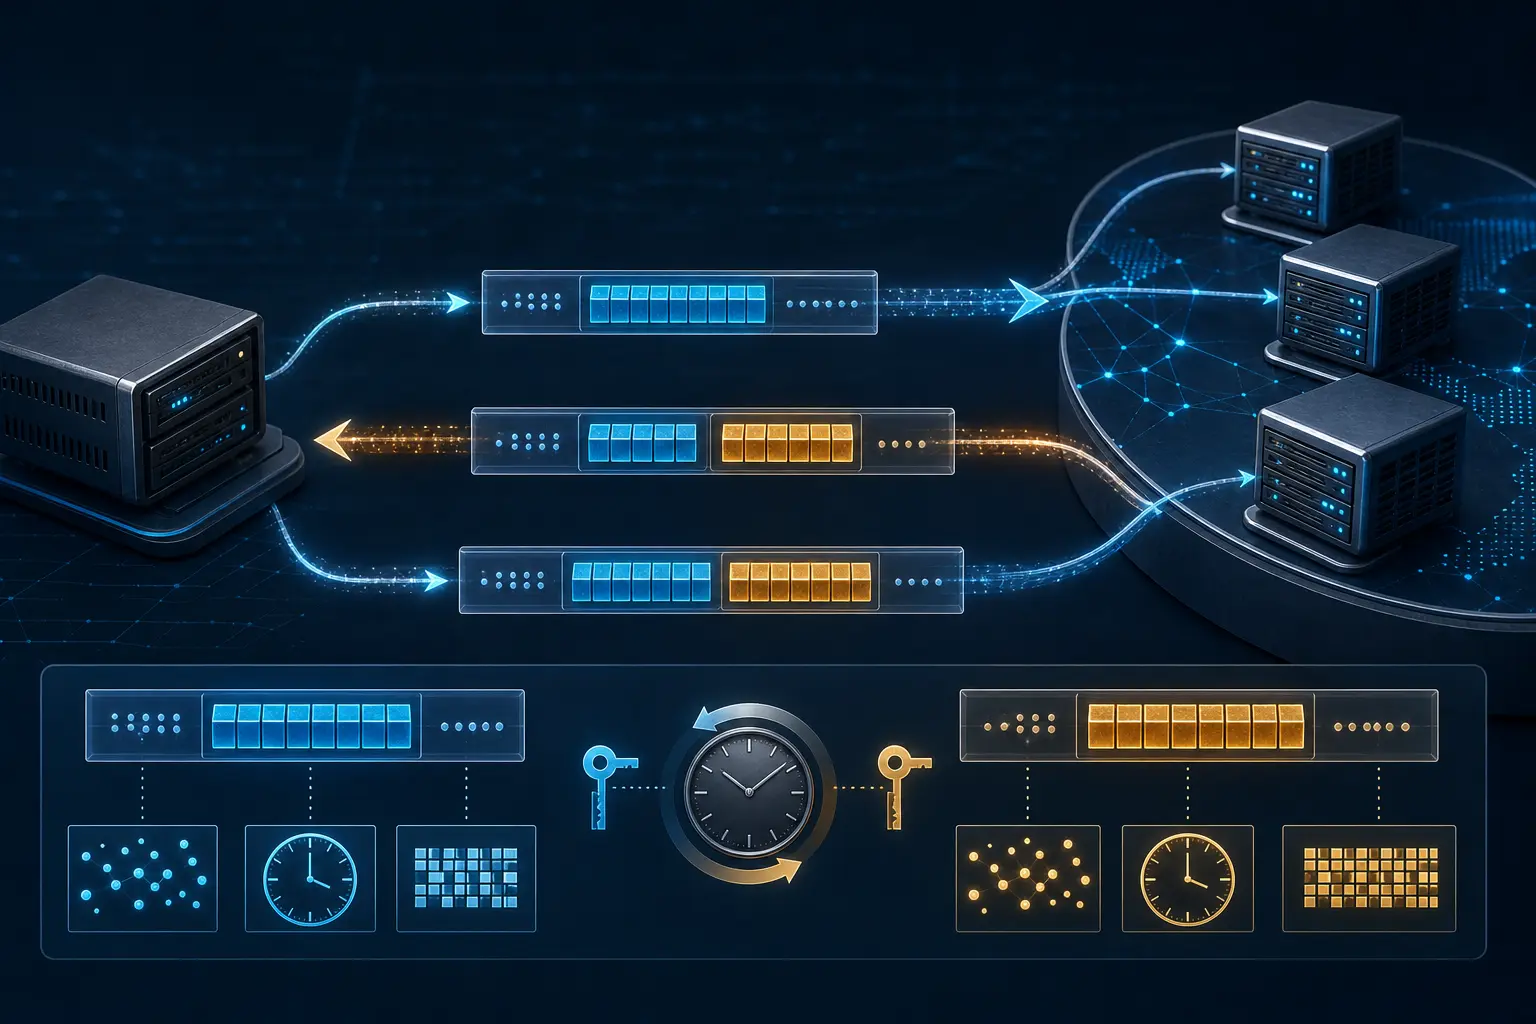
证明回程存在的令牌:DNS Cookies 为何不是身份凭证
EDNS 中一个很小的选项,改变了 DNS 服务器理解 UDP 源地址的方式。它不能说明请求者是谁,却能说明一件更窄、也更实用的事:先前发往这个表面地址的响应,曾被某个端点收到;如今,对方带回了服务器签发的令牌。

IETF
报文尚未丢失,拥塞已经留下标记:ECN 的漫长机制史
互联网曾长期用丢包来证明拥塞:先让传输受损,再由发送端从损失中推断路径承压。显式拥塞通知(ECN)把关键时点向前挪了一步——路由器可以在报文仍然完整时留下证据;但这两个比特只有在队列、接收端、隧道和发送端共同守约时才有意义。

案例档案
边缘节点协商了 HTTP/2,源站却仍说 HTTP/1.1:TLS ALPN 只拥有一条连接的协议决定权
浏览器提出 `h2` 与 `http/1.1`,边缘节点选择 `h2`,握手完成,HTTP/2 帧也正常流动。监控随后把源站标成“原生支持 HTTP/2”。这个结论越界了:边缘节点已经终止第一条 TLS 连接,又以独立客户端身份向源站建立第二条连接,并在那一段使用 HTTP/1.1。ALPN 证据没有错,错的是把它跨过终止点继续使用。