
影响
高影响
在 影响 维度下,高影响 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。

IETF
Tatu Ylonen 与不能充当命令回执的 SSH 窗口
自动化平台把一条命令送进 SSH 通道,看到窗口额度恢复,又看到加密连接平稳关闭,于是把任务涂成绿色。但这些信号都没有说明远端应用已经把预期变更写入自己的事实系统。Tatu Ylonen 参与制定的 RFC 4254 为每个信号划定了更窄的职责;真正危险的,是软件把“字节还能继续走”擅自升级成“命令已经完成”。

案例档案
注册局锁定的法定人数只数批准,不证明审批者彼此独立
两名联系人可以各自点击批准,却共同依赖同一个邮箱租户、同一名设备管理员和同一条账户恢复链。EPP 注册局锁定草案能够计算批准数量,却没有证明数量背后的授权主体彼此独立。

案例档案
ICMP 多带了一个节点名,也少带了一段原包证据
IETF 一份工作草案的第 05 版收紧了节点上下文的发送条件:当响应地址不足以说明错误来自哪个节点时,指定的 ICMP 错误原则上必须附带识别对象。这个改动提高了可观测性,却没有提供身份认证;在 MTU 紧张时,它还可能挤掉用于关联故障的原始数据包字节。
IETF
Tim Bray 与无法归一的重复 JSON 名称
审计记录里只有一个值,告警系统看到的也只有一个值,事后重放仍然得到同一个值。真正的问题却可能发生在更早的瞬间:请求正文里同一个对象名称出现了两次,而第一层解析器已经替所有后续系统选掉了其中一个。Tim Bray 编辑的 RFC 8259 把这种差异称为不可预测行为。它提醒工程团队,JSON 从字符序列变成应用对象的那道门,并不是中性的格式转换,而是一次会改变证据的决策。

案例档案
EPP 余额可以阻断交易,却不展示背后的账本
注册商看到的余额可能分毫不差,却依然无法解释下一笔域名续费为什么被拒绝。REGEXT 正在推进的余额映射把资金状态送进 EPP,但它提供的是可操作的计算结果,不是能够复原决策过程的会计账本。

案例档案
资源持有者指定的 RDAP 转介扩展发现范围,并不扩展注册局权威
一张结果页可以把两个发言者伪装成同一个来源。RDAP 新提案要让客户端找到注册局边界以下的数据;治理任务是让权威边界也随数据一起被看见。

IETF
Peter Saint-Andre 与那次无法选择服务的证书匹配
比较器不是导航器。它可以证明证书中的名字与客户端手里的名字相符,却无法说明客户端为什么拿着这个名字。Peter Saint-Andre 与 Rich Salz 合著的 RFC 9525 把顺序写得很清楚:客户端先独立构造自己愿意接受的服务身份,服务器随后才有机会用证书满足这项预期。

案例档案
PNAI不要“成功案例集”,应先公开案例如何入选
案例进入报告之前,选择已经发生。有人提交,有人定向邀请,有人从公开资料中发现;材料齐全的项目容易留下,失败、争议和申诉无果的经历则更容易缺席。IGF 人工智能政策网络希望用实际案例研究“超越合规”的治理,并明确反对把报告写成成功故事汇编。要让这项承诺可信,PNAI 需要先公开案例的入选、排除与修订记录。

案例档案
EPP 服务器验证成功只是有日期的政策结论,并非健康证书
仪表板上的绿色可以停留很久,产生它的那次观测却早已过期。新草案让结论进入 EPP,但没有让结论脱离时间。

IETF
Alexey Melnikov 与那次无法授予服务的认证成功
状态灯变绿,服务器却在下一步说“不”。这两件事并不冲突:前一个结果只说明认证交换完成,后一个结果才回答某项服务操作能否执行。Alexey Melnikov 与 Kurt Zeilenga 主编的 RFC 4422,把这种看似别扭的先后关系写成了 SASL 的基本纪律——每一次成功都必须保留自己的边界。

案例档案
EPP“同一实体集合”把外部政策变成原子边界
一条命令只写了一个域名,执行结果却可能跨越一组根本无法完整列出的名字。报文可以留档,真正划定影响范围的规则却在协议之外。

案例档案
PNODI顾问既汇总也建言,初稿需要两条来源轨道
一份机构报告写得越顺,读者越容易忘记它曾经有过不同声音。IGF 开放数字基础设施政策网络的首轮盘点即将由顾问起草;顾问不仅要整理社区来稿,还要自行研究并提出建议。两项工作都必要,但不能在成稿中悄悄合成同一种权威。给社区输入与顾问增补分别保留来源轨道,才能让 PNODI 真正承担最后的内容决定。

IETF
Alissa Cooper 与那场无法颁发安全证书的隐私审查
审查表的每一格都填完了:标识符有哪些、谁能看见、保留多久、为何采用这个默认值。唯独最后那枚“安全”印章无从落下。Alissa Cooper 与合著者在 RFC 6973 中设计的是一套让隐私推理可追问的方法,而不是一张能替所有未来实现与部署担保的证书。

IETF
同一个 CA 名称,必须约束每一条签发入口
“支持 CAA 账户绑定”不是一句足够完整的采购承诺。真正需要问的是:现代 ACME 服务、托管证书平台和仍在运行的旧入口,如果共用同一个 CA 标识域名,是否会对同一条账户与验证方法限制作出一致决定?RFC 8657 把这个问题写进了协议边界。

IETF
Barry Leiba 与那些无法创造权威的大写字母
合规工具在规范里扫到一个 `MUST`,便把它变成测试项。它找到的其实只是入口:谁必须做什么、这份文件是否有相应权威、例外在哪里、怎样才算做到,仍然没有答案。Barry Leiba 的 RFC 8174 精确划定了 BCP 14 关键词的边界,也因此揭示了大写字母做不到的事。
案例档案
IGF 正在设计危机连通机制,第一步应是启动台账
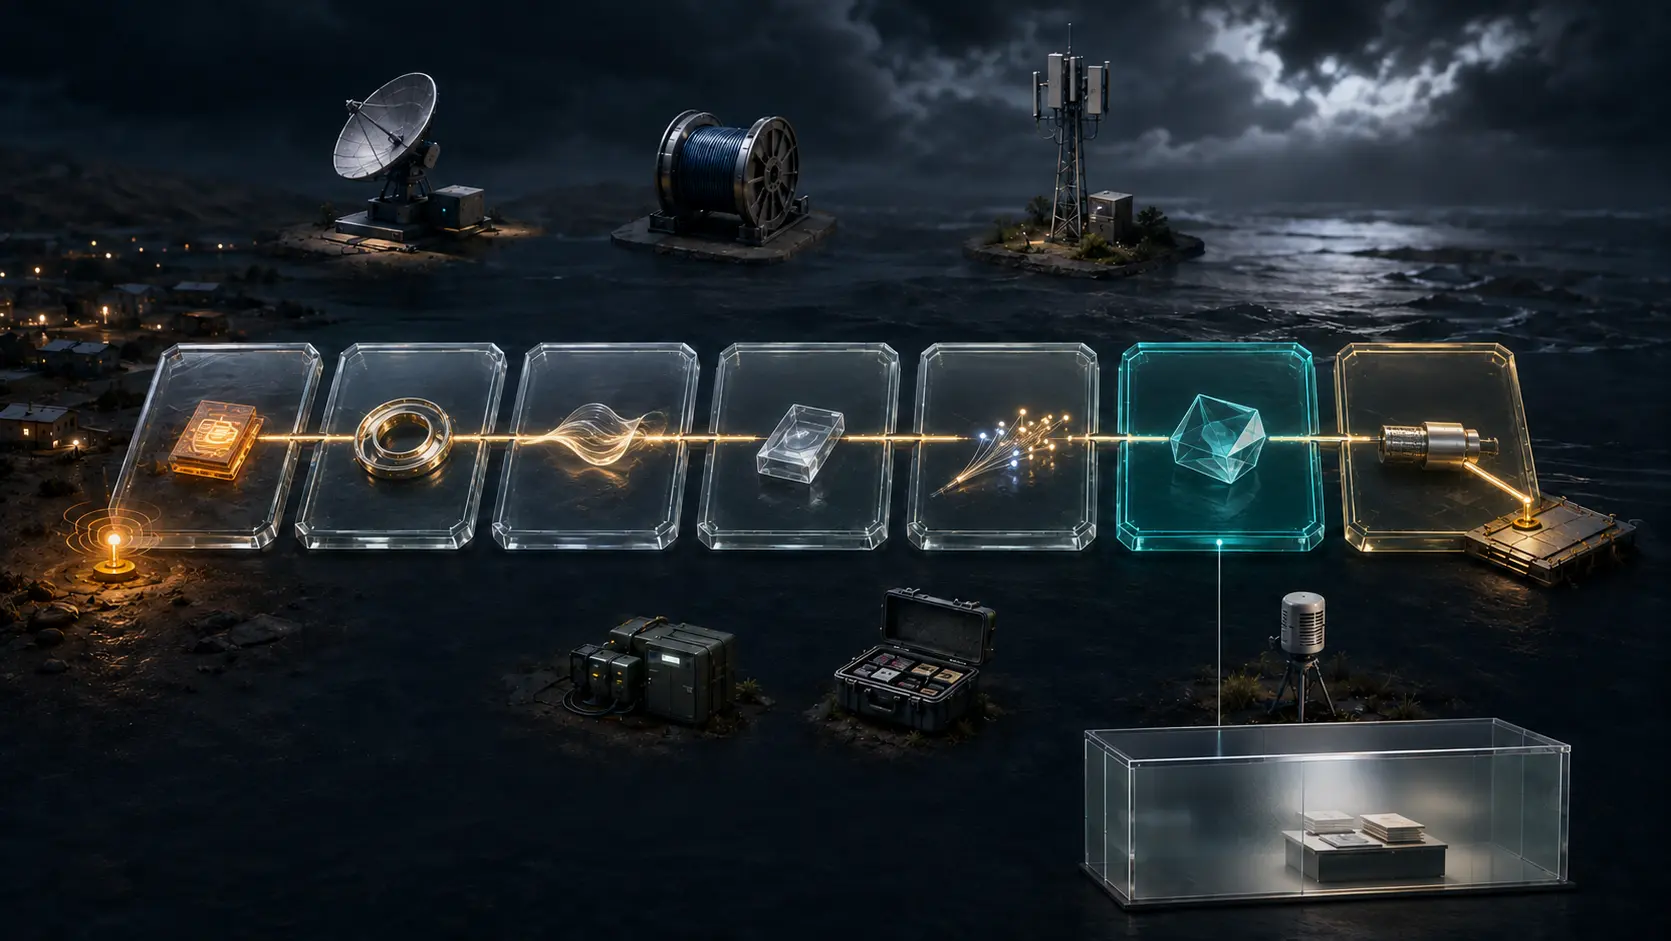
危机中最容易看见的是设备:卫星终端、备用电源、无线电和一段仍可用的光纤。最难看见的是把这些设备变成民用连接的授权链。谁能提出请求,谁能批准频谱、运输或接入,谁承担风险,又由谁宣布临时措施结束?IGF 新设的网络安全政策网络把应急连通机制带入 2026 年工作周期。机制还没有落地,现在正是先设计启动台账的时候。

案例档案
所有外层 Bundle 都已送达,内层 Bundle 却仍未被接收
BIBE 把一次传送拆成两套都可能为真的记录。外层 BPv7 bundle 可以逐个抵达解封装 endpoint,交付报告也可以全部齐备;但被包在里面的对象,只有在同一个解封装单元收齐字节、保住状态并把结果交给 BPA 之后,才成为“已接收”的 bundle。DTN 工作组的新草案把这个平时容易被绿色状态遮住的空档写得很清楚。

IETF
Michelle Cotton 与那个先于 RFC 到来的协议编号
实现者已经准备让两个程序互通,标准文件却还没走到正式分配编号的阶段。Michelle Cotton 在 RFC 7120 中处理的,正是这段时间差:先把编号公开保留,但必须同时写明它只是临时协调,不是批准书。

案例档案
防火墙认出了回程流,却仍不知道是谁发出的
SRv6 报文经过有状态防火墙时,最棘手的故障有时不是路由不通,而是两端都按各自逻辑正确封装,防火墙却把往返报文看成两条无关的流。SPRING 工作组新接纳的一份草案提出:让业务 SID 进入外层 IPv6 源地址,以恢复会话键的对称。这个办法解决了“能否配对”,却没有自动回答“谁在说话”。
IETF
Erik Kline 与那个“已经分配却并非无人使用”的 DHCP 编号
表格里的 160 只有一个标准含义,会议网络里的 160 却触发了另一套既有逻辑。两者相撞时,规范没有因此失去权威,已经出厂的设备也不会因一纸决议自动改写。Erik Kline 参与撰写的 RFC 8910,把这次发生在 IETF 106 的不兼容留进正式记录:编号能被权威分配,但“现实中没人占用”仍须由部署证据回答。