
影响
高影响
在 影响 维度下,高影响 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。
全球机构
JBS 让勒索软件成为食品供应连续性问题
2021 年 JBS 勒索软件事件不仅仅是一起企业勒索案。它是一次短暂而尖锐的考验,检验了当工厂运营依赖于集中的数字信任时,集中的肉类加工商、公共机构、生产者、工人、零售商和客户如何吸收不确定性。责任问题不仅仅是 JBS 是否迅速恢复。而是谁控制了分段、工厂重启、赎金应对、市场沟通、生产者连续性以及证明食品供应损害得到控制而非转移所需的证据。
全球机构
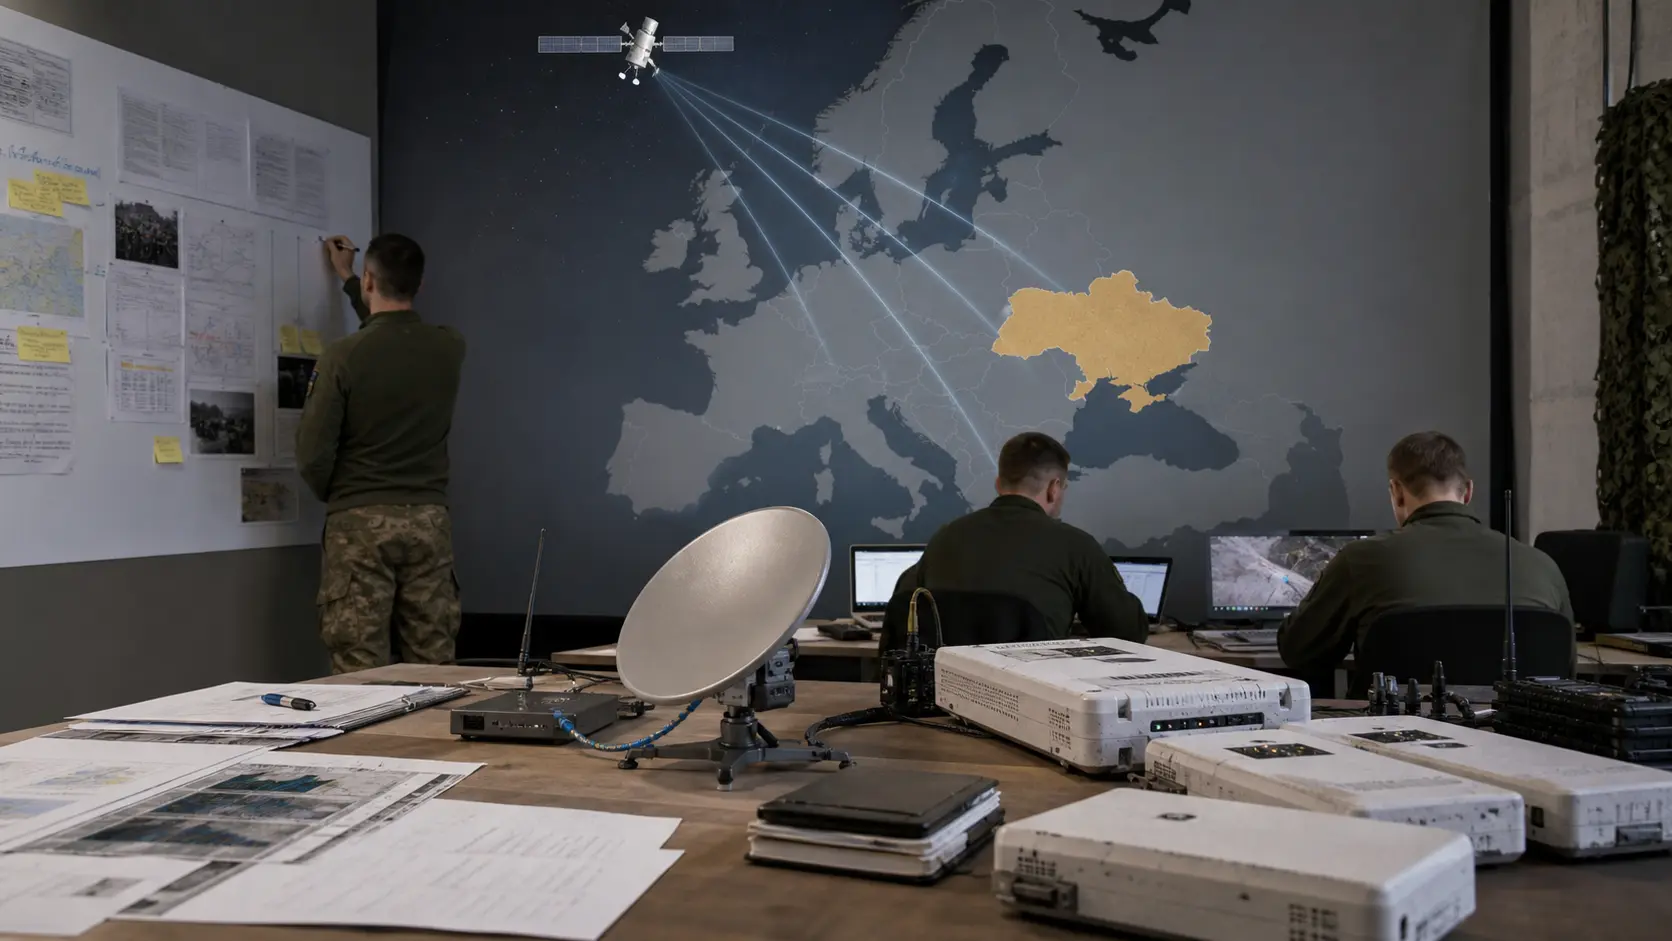
ViaSat KA-SAT 卫星中断暴露战时依赖性问题
2022 年 KA-SAT 中断事件表明,一旦卫星宽带被用于战区连通、农村互联网服务、风电场运营和政府依赖场景,它就不再是一个抽象太空资产。服务中断并不需要卫星本身被摧毁;管理平面遭入侵、受损的调制解调器和跨境的客户依赖就足以将一起商业网络事件转变为公共部门的连续性与过境问责案例。

全球机构
Garmin 与将可穿戴设备变为服务基础设施的勒索软件中断事件
Garmin 2020 年 7 月的网络攻击被人们记为一次勒索软件中断,但更为持久的教训在于消费品设备内部隐藏的服务基础设施。健身用户可以继续记录锻炼,飞行员可以继续使用已安装的航空电子设备,而航海和户外用户仍拥有他们的硬件。然而,同步、航空数据库访问、支持、网站、开发者渠道和状态沟通全都依赖于 Garmin 必须恢复、解释并再次信任的集中式系统。

全球机构
Medibank 将健康保险数据变成了一份持续的问责记录
Medibank 2022 年的网络攻击并非一日隐私事件。它变成了一份持续记录,涉及在健康保险信息被盗并随后公布后,谁控制了远程访问、敏感数据保留、客户通知、拒付赎金、身份支持、监管机构证据、制裁归因和诉讼风险。该事件表明,健康数据问责为何不会在系统被控制后结束:记录在首次事件通知后很长时间内仍保持个人化、可搜索、被复制且在法律上持续有效。

全球机构
Johnson Controls 将建筑技术勒索软件事件转化为连续性挑战
2023 年 Johnson Controls 勒索软件事件考验了这家全球建筑技术供应商在内部系统、客户平台、产品保障及公共设施客户都紧邻同一条信任边界时的韧性。关键问责在于网络分割、恢复证据、客户连续性、披露时机与实际保障。
全球机构
Travelex 勒索软件中断暴露外包货币服务依赖性
2020 年的 Travelex 勒索软件中断事件不仅仅是一个关于外汇品牌在最糟糕的时刻被攻击而下线的故事。它暴露了银行、超市、机场柜台、旅行者、员工、债权人和外包服务客户所面临的依赖性故障——他们发现,当一家专业服务商失去数字信任时,货币服务就可能完全消失。核心问责问题是:谁控制了补丁管理、合作伙伴业务连续性、手动应急措施、客户沟通、攻击者施压经济、重组决策以及证明恢复所需的证据?

全球机构
本田勒索软件中断:办公室 IT 与工厂连续性的关联
本田 2020 年 6 月的网络攻击不仅是一次办公室网络事件,也不仅是工厂车间的故事。本田后来向投资者表示,这次攻击在个人电脑访问本田内部系统时广泛影响了它们,并导致包括生产基地在内的多处业务运营暂时停止。这使得该事件成为一个有用的问责测试:谁控制了全局网络分段、工厂重启纪律、供应商与经销商沟通、服务连续性,以及在可信内部访问成为生产风险后,能证明生产安全恢复的证据?

全球机构
MERCK 与 NotPetya:恶意软件损失成为保险问责测试
MERCK 的 NotPetya 记录并非又一个普通的恶意软件道德剧。这是一个具备异常具体公开证据的制药业持续性经营与保险措辞案例:SEC 申报文件量化了销售与制造影响;新泽西州上诉法院意见描述了恶意软件路径、感染机器规模、财产险方案结构及战争除外条款争议;后来的和解结束了剩余赔付之争,但未公开最终付款分配。问责问题在于谁控制了企业韧性、药品供应持续性、恶意软件响应、损失证据、保险措辞以及恢复成本是否属于保单范围内的证明。

全球机构
FedEx TNT 与 NotPetya:继承网络风险的物流成本
联邦快递并非仅在新收购的子公司遭遇恶意软件事件。2017 年 6 月的 NotPetya 攻击暴露了这样一个治理问题:在收购一个正在运营的物流网络,但其身份、订舱、财务、客户服务和恢复控制尚未完全融入收购方运营模式之前,购买它会带来怎样的风险。TNT Express 仍在运送一些货物,但服务降级、人工应急措施、货量损失、开票延迟以及数据恢复的不确定性,使该事件成为对谁应对交割后继承的技术风险负责的一次检验。

全球机构
Nissan 的网络事件使客户数据治理成为汽车韧性的一部分
Nissan 澳大利亚和新西兰网络事件不只是一起区域性勒索软件和数据事件。它展示了当客户数据从本地服务器被复制并随后通过响应供应商部分再次暴露时,车辆零售、金融、保险、服务历史、身份证件、外包呼叫中心支持以及全球品牌治理如何共同构成一个问责面。

全球云服务
DigiCert 的撤销截止日期将证书验证转变为一项正常运行时间的问责测试
DigiCert 2024 年的域名验证缺陷不仅仅是一起证书颁发机构(CA)的合规事件。它揭示了,在基于 DNS 的验证路径中,一个缺失的下划线竟迫使数千家组织在公开的 Web PKI 截止日期下,在快速替换证书与服务中断之间做出选择。

全球云服务
Sectigo 的 Comodo 遗产表明,证书信任如何因委托签发而失效
2011 年 Comodo 欺诈证书事件涉及数量不大的证书,却留下了巨大的问责痕迹。九张通过被攻破的注册机构账户为大互联网域名签发的证书,迫使浏览器厂商、操作系统厂商、根存储程序和证书颁发机构证明委托信任能被多快撤销、失信并作出解释。持久的问题是:谁控制着经销商认证、签发权限、撤销可靠性、浏览器根响应、公开证据,以及将网站身份委托给大多数用户永远不知其存在的各方的经济学。

全球机构
Cisco IOS XE 暴露了管理平面暴露于互联网的问责问题
2023 年 Cisco IOS XE Web UI 利用活动并非只是一个零日漏洞故事,更是一次管理平面责任归属的案例:攻击者利用暴露于互联网的设备管理界面,创建特权账户,通过 Web UI 利用链提升至 root 权限,并在修复版本广泛发布前植入了后门程序。长期的问题在于:谁控制了暴露面、安全加固、资产清单、补丁时机、检测、客户沟通,以及受影响的网络设备是经过重建成为可信控制点,而非仅仅原位修补的证明。
全球云服务
Dropbox Sign 将电子签名便利性转变为数据治理问责记录
Dropbox Sign 泄露事件不仅仅是一次云产品安全事件。它是对电子签名平台在幕后服务账户让入侵者访问客户数据、认证材料以及已签协议周围身份结构后能否保持信任的考验。问责问题并不在于 Dropbox Sign 文档在抽象上是否仍然具有法律效力,而在于谁控制了服务账户权限、客户数据库访问、令牌轮换、签名者通知、数据最小化、跨产品隔离以及客户恢复对签名工作流信心所需的证据。

全球机构
Qantas 将忠诚度数据转化为航空公司问责界面
Qantas 2025 年的网络事件并未导致航班停飞,但却暴露了航空公司的信任体系在很大程度上依赖于客户服务和忠诚度数据。一个用于联络中心的第三方客户服务平台成为入侵路径,导致 570 万独立客户的记录泄露。该事件的责任记录取决于确切的时间线、数据字段最小化、联络中心访问控制、常旅客保障、诈骗经济学、监管通知、禁令策略,以及在首次客户通知发出后数据仍被公开的问题。

全球云服务
Booking.com 展示了市场消息如何成为支付风险控制面
Booking.com 反复发生的住宿诈骗问题不仅是旅行者意识的故事。这是一个平台治理的故事,讲述当一个可信的市场消息、一个真实的预订、一个小型酒店账户、一个支付链接和一位受到惊吓的客人在决策时刻交织在一起时会发生什么。犯罪分子造成了欺诈。问责的问题在于,谁控制了合作伙伴账户安全、消息渠道信任、支付警告、欺诈遥测、受害者支持,以及让客人和酒店在全球订房系统边缘承担风险的经济设计。

全球国家电信
Comcast 将 CitrixBleed 事件变成了一次密码重置问责测试
Comcast 的 Xfinity 安全事件不仅仅是关于一台脆弱的 Citrix 设备的故事。这关乎一个已发布的补丁、一次边缘设备会话泄露、一个客户身份数据库、一轮密码重置作业以及一份公开通知——如何迅速汇成一份完整的问责记录。关键问题不在于攻击者是否利用了已知漏洞,而在于当该漏洞将电信客户账户纳入攻击范围后,是谁控制了预防、检测、遏制、客户恢复和证据链。
全球云服务
Live Nation 使 Ticketmaster 的云数据库成为票务信任的问责问题
Live Nation 的 Ticketmaster 数据泄露不仅仅是一起数据库事件,也不仅是 Snowflake 活动中的一个注脚。它展示了票务身份、活动出席、支付相关的客户记录、第三方云存储、凭证治理、勒索索赔、监管关注和客户欺诈风险如何在一个平台上汇聚。核心问责问题是:销售现场活动访问权的公司是否也控制了云访问路径、数据边界和客户警告,以防止该访问成为持久的滥用表面。

全球机构
Dell 表明低敏感客户记录仍可成为滥用入口
Dell 2024 年的客户数据事件容易被误解,因为公开描述的字段看起来比密码、完整支付卡号或社会保障号更不敏感。姓名、实际地址、订单信息、硬件详细信息、服务标签和保修上下文单独来看并不严重。问责问题是,这些字段一旦与支持生态系统结合就变得强大:它们帮助冒名顶替者听起来像 Dell、经销商、保修台、运输伙伴或维修代理。低敏感度数据仍然可以是高利用度的滥用数据。

全球云服务
Blue Yonder 展示了供应链软件如何成为节假日运营基础设施
Blue Yonder 2024 年勒索软件事件将一个软件供应商变成了对零售商、杂货商、仓库、员工和供应商的节假日连续性考验。公开报道的焦点并非仅仅是勒索软件击中了一家科技供应商,而在于托管的供应链工作流已成为运营基础设施:当托管服务环境宕机时,排程、仓库管理、补货、薪酬计算和应急工作从后台系统转移为了可见的业务中断。