
主要领域
技术
在 主要领域 分类下,技术 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。

全球区域 ISP 趋势
ROA 的 maxLength 不是流量工程许可
放宽一条 ROA,可能避免应急更具体路由被判为 RPKI Invalid;也可能同时授权大量从未获准发布的前缀。真正的控制对象不是一个方便的长度上限,而是逐前缀记录、可观察且可撤销的起源意图。

报道
一次 TTL 跳升,能让 RIPE Atlas 的路径凭空多出一条 AS 链路
目的地址紧跟在某个网络后面,不等于二者直接相连。数据包可能经过了更多路由器,只是没有在那里耗尽 TTL。RIPE Atlas 最新研究发现,路径上的设备可以把探测包的 TTL 改大,让它越过后续所有应当触发超时报文的位置。真实转发没有跳跃,路径记录却把中间一段抹掉了。
全球云服务趋势
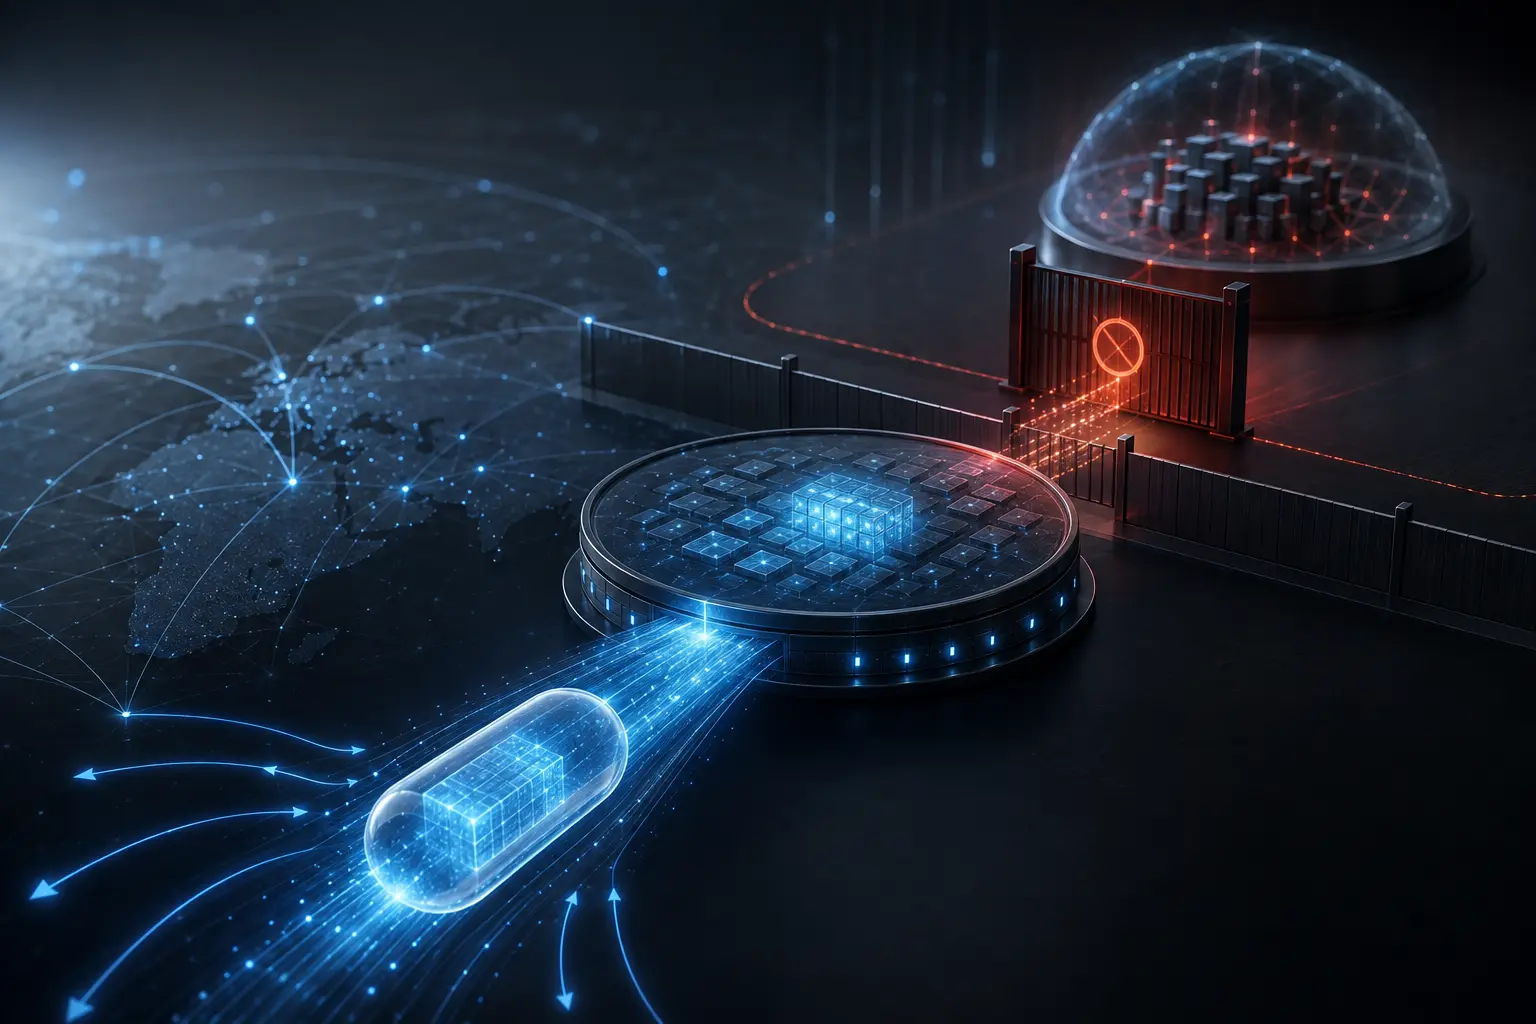
新鲜的 HTTP 缓存条目不是源站当前授权
缓存可以正确计算响应年龄,却错误判断当前权限。新鲜度允许复用已存字节,并不证明源站仍愿意向此请求者披露内容。

亚太地区数据中心趋势
Diraq 计划在悉尼 Equinix 数据中心部署量子计算机
Diraq 计划于 10 月在悉尼的一座 Equinix 数据中心安装八量子位硅自旋量子计算机。

IETF
Juliusz Chroboczek 与并非全局评分的 Babel 度量
路由度量可以对本地选择至关重要,却不因此成为全网的评分。RFC 8966 把 Babel 的链路成本和度量计算留给本地策略,只把一条很窄的共同约束留在协议层:为避免持续路由环路,计算结果必须严格单调。这个约束不是带宽、价格、时延、可达性或用户体验的通用证明。

报道
本地提供 DNS 根区,也要支付刷新账单
把根区副本放在递归解析器旁边,会减少对外查询,却不会让网络流量消失。APNIC 最新介绍的一项测量揭示了新的成本位置:流量进入刷新循环,而循环如何运行,比它叫 DNS 还是 HTTPS 更重要。

IETF
Rohan Mahy 与那张没有送达即时消息的证书
即时消息身份凭证上标明的用途,能帮助系统把一把密钥留在正确的协议边界内。它不能证明某条消息已经发出、被服务器接收、到达设备,或被任何人阅读。

IETF
Neil Jenkins 与那个不是邮箱审计记录的 StateChange
JMAP 客户端看到新的状态字符串时,得到的是一个重要但有限的结论:本地缓存可能已经落后于服务器。这足以启动同步,却不足以证明是谁改了哪封邮件、哪项授权生效,或用户最终看到了什么。

全球云服务趋势
OAuth 访问令牌不等于当前授权决定
访问令牌在技术上仍可验证,并不意味着支撑其签发的权限状态依然有效。关键不是令牌能否通过校验,而是谁在请求发生时确认了访问仍应被接受。
全球云服务趋势
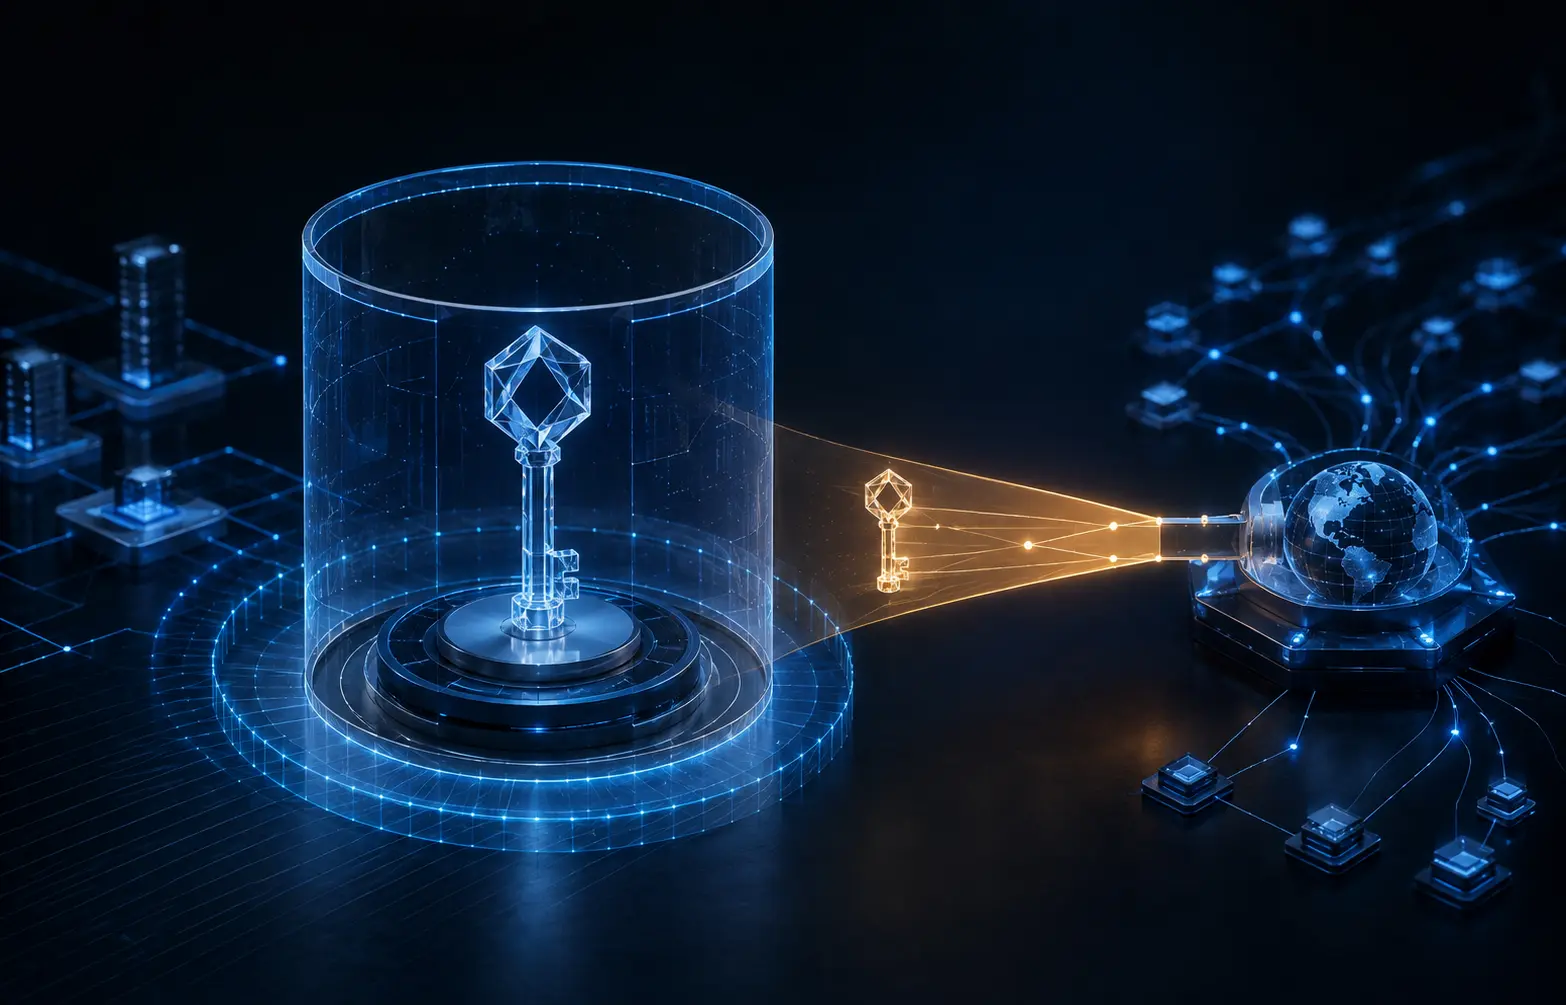
TLS 委托凭据不等于域名控制权委托
短期凭据可以让 CDN 边缘节点在不持有证书所有者长期私钥的情况下完成 TLS 握手。这是一项边界明确的密码学委托,不是域名、证书颁发权或组织身份的转移。
全球云服务趋势
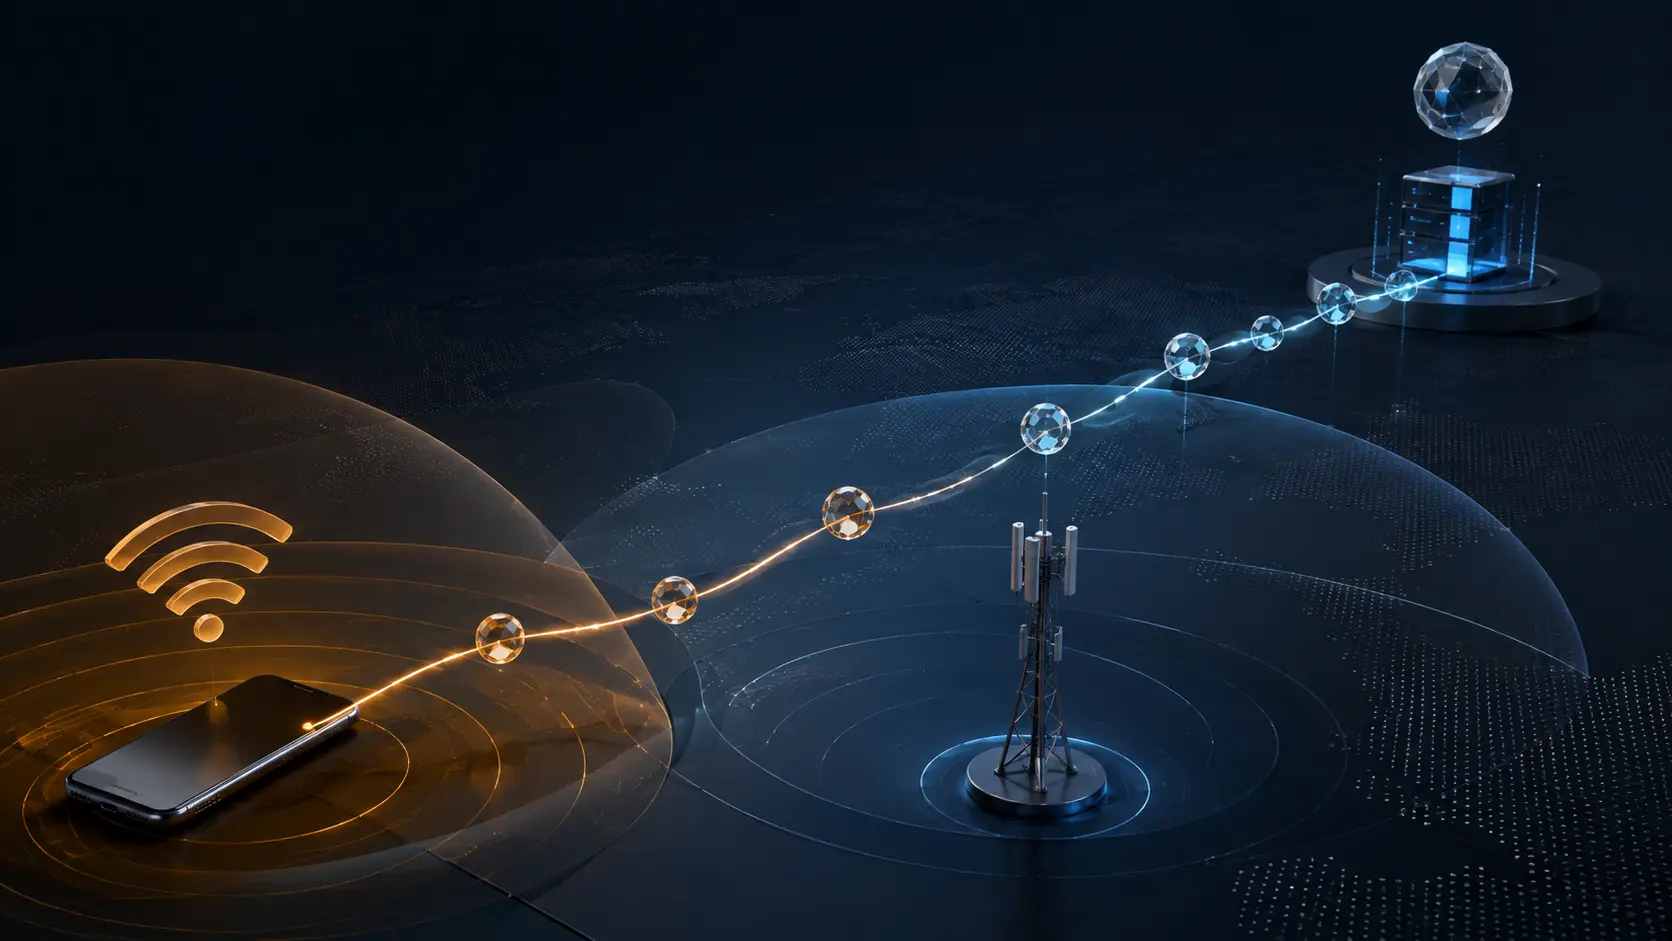
QUIC 连接 ID 不是订户身份
一条 QUIC 连接可以在手机从 Wi-Fi 切换到移动网络后继续存在。帮助数据包找到这条连接的标识符,只说明传输层状态;它不能证明谁在使用设备、哪个账户正在操作,也不能证明应用授权仍然有效。

全球云服务趋势
快速的 0-RTT 握手不等于交易只执行一次
TLS 1.3 与 QUIC 可以在恢复连接时省去一次往返。这证明的是时延收益,不是一次改变状态的请求只被应用接收、提交一次且不会在别处重放的凭证。
全球区域 ISP 趋势
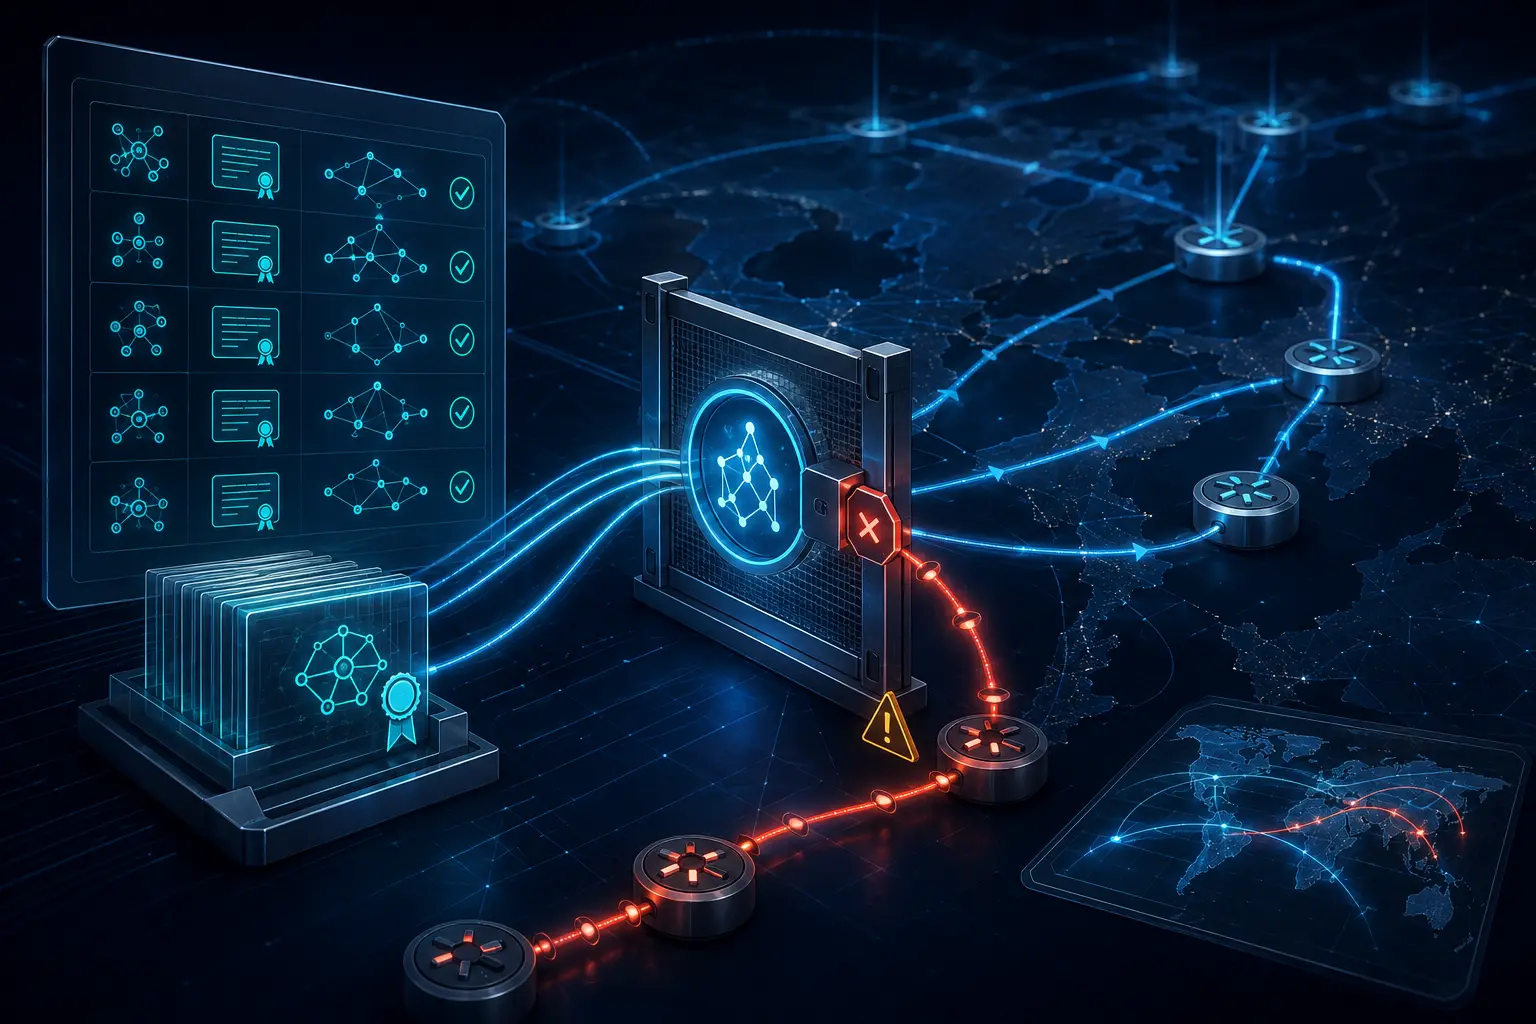
一条 ASPA 记录不等于路由泄漏拒绝策略
ASPA 可以公布某个自治系统授权了哪些上游提供商,却不能证明生产路由器已经取得证据、正确判定路径并在不误伤可达性的前提下拒绝异常路由。
全球机构趋势
有效的软件签名并不是持久的授权记录
即使发布者的职权已经变化,签名验证仍可能显示成功。密码学能证明字节与签名操作之间的关系,却不能单独证明签名者当时有权发布该版本。

全球区域 ISP 趋势
BGP 优雅重启可能延长流量黑洞
Graceful Restart 的目标,是让 BGP 进程恢复期间的流量继续转发。它是否安全,却取决于存活会话自身无法证明的一件事:重启中的路由器是否真的保留了相关转发状态。如果邻居保留陈旧路由的时间超过转发状态的存续时间,一次看似平稳的控制面恢复反而会延长数据面故障。

全球区域 ISP 趋势
快速回退到 IPv4,会让故障中的 IPv6 看起来正常
双栈服务可以通过所有常规检查,而它的 IPv6 路径仍然不可用。可用性结果是真的,但协议族结论不是:客户端可能在监控发现故障之前,已经通过 IPv4 完成了连接。

全球云服务趋势
移除根证书,先要迁移整套终端信任,再谈浏览器更新
根证书计划可以在某个版本中撤销信任,但许多应用仍可能依据旧版、私有或内置的信任库作出判断。只有关键验证端能够证明预期的拒绝已经生效,这次安全变更才算完成。
IETF
Maciek Konstantynowicz 与那个不是服务保证的基准测试结果
网络基准测试最有价值之处,在于它不隐瞒自己的边界。RFC 9971 让这种边界可见:MLRsearch 的结果对应已声明的试验、目标和配置,并不自动承诺每位客户、每个应用或每个生产时段的表现。

报道
AFRINIC 的 IPv6 监测:54% 里装着两种路由状态
一次分类改版让原本被合并的路由现象有了各自的位置。南非的公开数据说明了这项改进为何有用,也说明不能把仪表盘上的比例直接当成网络服务的成绩。

报道
RIPE 的纸板配对试验:认识之后,谁来接住问题
把研究者与运营商带进同一间会场并不难。RIPE NCC 一份新的复盘提出了更实际的问题:怎样让一次交谈变成双方愿意继续的工作,又不把交换联系方式误当成数据授权或长期维护承诺。