
主要领域
基础设施
在 主要领域 分类下,基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
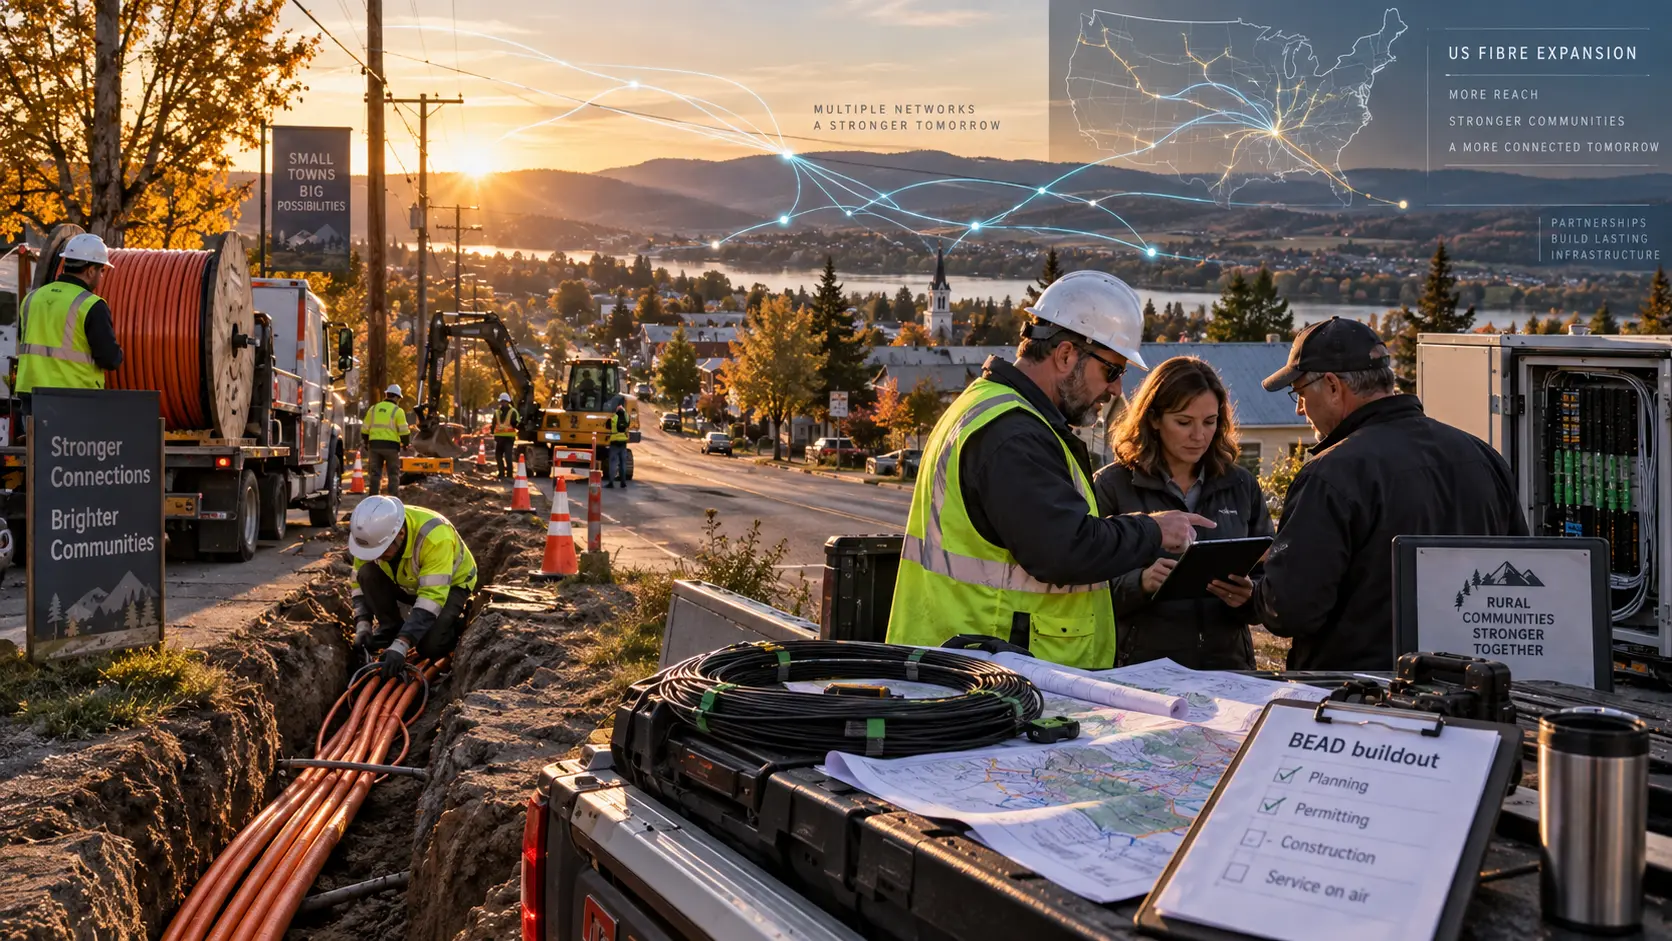
北美区域 ISP 趋势
BEAD 项目建设或将加速美国光纤运营商整合
随着 BEAD 项目进入交付阶段,小型光纤运营商面临更重的建设与融资负担,合作与并购压力也随之上升。

欧洲与中东数据中心趋势
沙特数据中心容量自 2024 年以来增长 57%
Savills 称,沙特在用 IT 容量自 2024 年以来增长 57%,同时政府计划到 2030 年实现 3GW 数据中心容量。

全球数据中心趋势
微软计划到 2032 年实现 38GW 数据中心容量
据彭博社报道,微软希望到 2032 年将其数据中心容量提升两倍以上,且更大比例的机群将专为 AI 工作负载而建。

欧洲与中东数据中心趋势
西班牙拟出台数据中心逐小时可再生能源规则
西班牙数据中心规则草案拟要求大型设施将每小时至少 80% 的用电量与新增可再生能源发电量相匹配。

亚太地区国家电信趋势
美国与印度将海底电缆安全纳入 TRUST
9 月举行的研讨会把电缆韧性和供应商安全议题纳入 TRUST 框架,但双方尚未公布任何新线路、预算或施工时间表。

非洲国家电信趋势
尼日利亚运营商已完成 70% 的网络站点升级
NCC 表示,承诺开展的 12,179 个站点部署或升级项目中已有 8,526 个完成,而光纤线路被切断仍是另一项独立的网络中断原因。
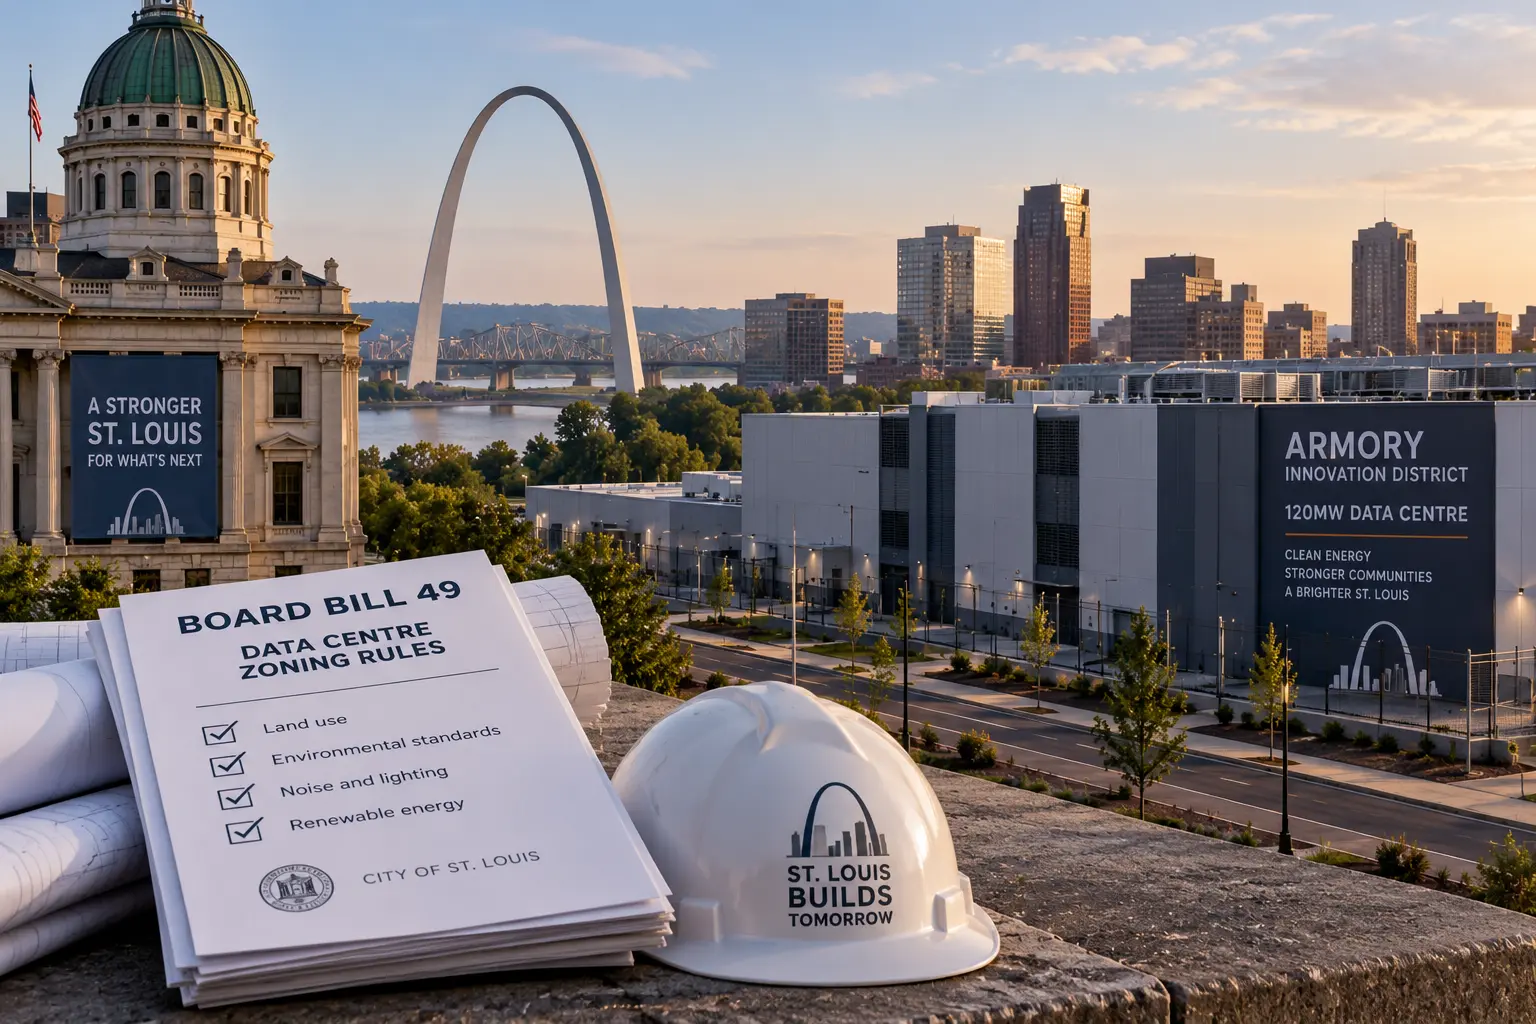
北美数据中心趋势
圣路易斯通过数据中心分区规则
圣路易斯已通过针对未来数据中心的专门分区规则,而 120MW 的 Armory 项目仍按原有许可推进。

欧洲与中东数据中心趋势
阿联酋在伊朗战争后重新审视 5GW AI 园区
Reuters 报道称,5GW 项目可能从阿布扎比单一园区转向阿联酋多个地点;Stargate UAE 首期 200MW 仍计划于 2026 年交付。

北美数据中心趋势
惠灵市拟确保沃伍德数据中心负荷低于 90 MW
惠灵市与 Silicon Foundry Energy 的拟议协议旨在让沃伍德项目的负荷低于西弗吉尼亚州高影响数据中心门槛,并保留该市采用税收增量融资的选项。

北美数据中心趋势
Sangha 得克萨斯州数据中心园区获 ERCOT 有条件基本负荷分类
Sangha 目前有 19.9 兆瓦电力可用,另有 90.5 兆瓦预计于 2028 年到位,但 ERCOT 核验尚未完成。

欧洲与中东数据中心
Vertical Data 同意收购瑞典一处 4.5 MW 数据中心场址
此次收购涉及一处当前供电容量为 4.5 MW 的场址;拟将总容量扩至 100 MW 的计划仍须另行获得电力和开发批准。
互联网历史
Stephen Casner 与那个并不报时的 RTP 时间戳
同一帧画面被拆成几枚数据包时,包序号会逐一增加,时间戳却可以完全相同。若监控系统把两个字段都当成“时间”,它会把正确的协议行为误报成时钟停摆。Stephen Casner 与合作者给 RTP 留下的关键设计,恰恰是让不同数字只证明各自能证明的事。

互联网历史
Sharon Goldberg 与那个让时钟不再询问的数据包
它不像攻击:没有洪水般的流量,也没有篡改时间的醒目指令,只像一台时间服务器礼貌地说“请慢一点”。Sharon Goldberg 与三位合作者发现,在旧版 `ntpd` 中,这句礼貌话既可伪造,又能把客户端的沉默期拉到数日甚至数年。

互联网历史
Anja Feldmann 与任一链路都无法揭示的流量矩阵
链路利用率可以精确到小数点,却未必回答最关键的问题:究竟哪些需求把它推高,改动路由之后,这些流量会落到哪里。Anja Feldmann 与合作者把这道看似简单的运维题,拆成了一条由观测、路由状态、配置快照和独立校验共同组成的证据链。

互联网历史
Jerry Saltzer 与只携带名称、不携带权限的链接
共享入口还在,不等于访问权还在;找到文件,也不等于获准打开文件。Jerry Saltzer 对 CTSS 与 Multics 的比较,把这两组常被混在一起的事实拆开:链接负责指向,权限必须在被保护的资源一侧重新回答。
互联网历史
Eve Schooler 与那封不承载通话本身的邀请
一通互联网电话真正开始时,最先抵达对方的并不是声音,而是一份提议:我是谁、要找谁、希望用什么方式交谈。Eve Schooler 从分布式会议控制走向早期 SIP 的研究,关键就在于把这份提议从通话本身拆了出来。
互联网历史
Lixia Zhang 与不再需要原始服务器的数据包
在命名数据网络里,最值得停下来看的并不是数据抵达某台机器,而是一个 Interest 被途中缓存的副本满足之后,接收者仍能继续追问:谁签了这个数据包,这把密钥是否有权为这个名字发言,以及我此刻是否必须得到更新的版本。Lixia Zhang 推动的研究,把这些原本挤在“连上可信服务器”里的问题逐一拆开。

互联网历史
Abhay Bhushan:止步于路径名的统一接口
早期网络里的文件传输,难点并不只在把比特送到另一台机器。真正棘手的是:接收方如何命名文件、组织目录、识别账户并决定访问权。Abhay Bhushan 的选择不是假定这些差异会消失,而是先把它们问清楚,再规定一层足够通用、也足够诚实的操作接口。

亚太地区国家电信趋势
XLSMART 举行 CANDLE 海缆巴淡岛登陆里程碑活动
全长 8,000 公里的 CANDLE 系统计划连接亚洲六个市场,但商业服务目标仍定在 2028 年。

IETF
当控制器与 GMPLS 同时掌舵:RFC 9730 下的网络恢复与证据边界
传送网的控制正在变成一种分层协作,而不是一次简单的“从分布式迁往集中式”。RFC 9730 描述的关键现实是:GMPLS 网络元素仍可自行发现资源、形成拓扑、按本地策略计算路径、通过 RSVP-TE 逐跳建立标签交换路径,并在故障时执行保护与恢复;与此同时,控制器体系可以跨域汇集资源视图、翻译业务意图、计算或预先计算路径,并把建立任务交给入口节点或域控制器。真正值得管理者关注的,不是哪一种控制模式“更先进”,而是在同一条业务恢复链上,谁掌握什么状态、谁做出什么决定,以及每一个“已经恢复”的结论究竟由什么证据支撑。