
摘要
- RFC 8326 标准化了知名 BGP 社区 GRACEFUL_SHUTDOWN,使运营者能够在计划关闭 EBGP 会话前先降低相关路径的偏好,并在替代路径收敛期间暂时保留旧路径。
- 发起方只能声明维护意图;接收方是否把该信号转换为较低的 LOCAL_PREF,取决于接收方预先配置的本地策略,社区本身不会把路由控制权交给邻居。
路径消失不应成为第一条通知
运营者知道互联链路何时需要退出服务,但路由系统不会自动知道这份维护日程。如果直接关闭 EBGP 会话,路由会先消失,随后才开始收敛。部分路由器可能暂时没有可用路径,因为最佳路径选择或路由反射器此前没有传播备用路径。此时,计划内操作也会表现成真实的瞬时不可达。
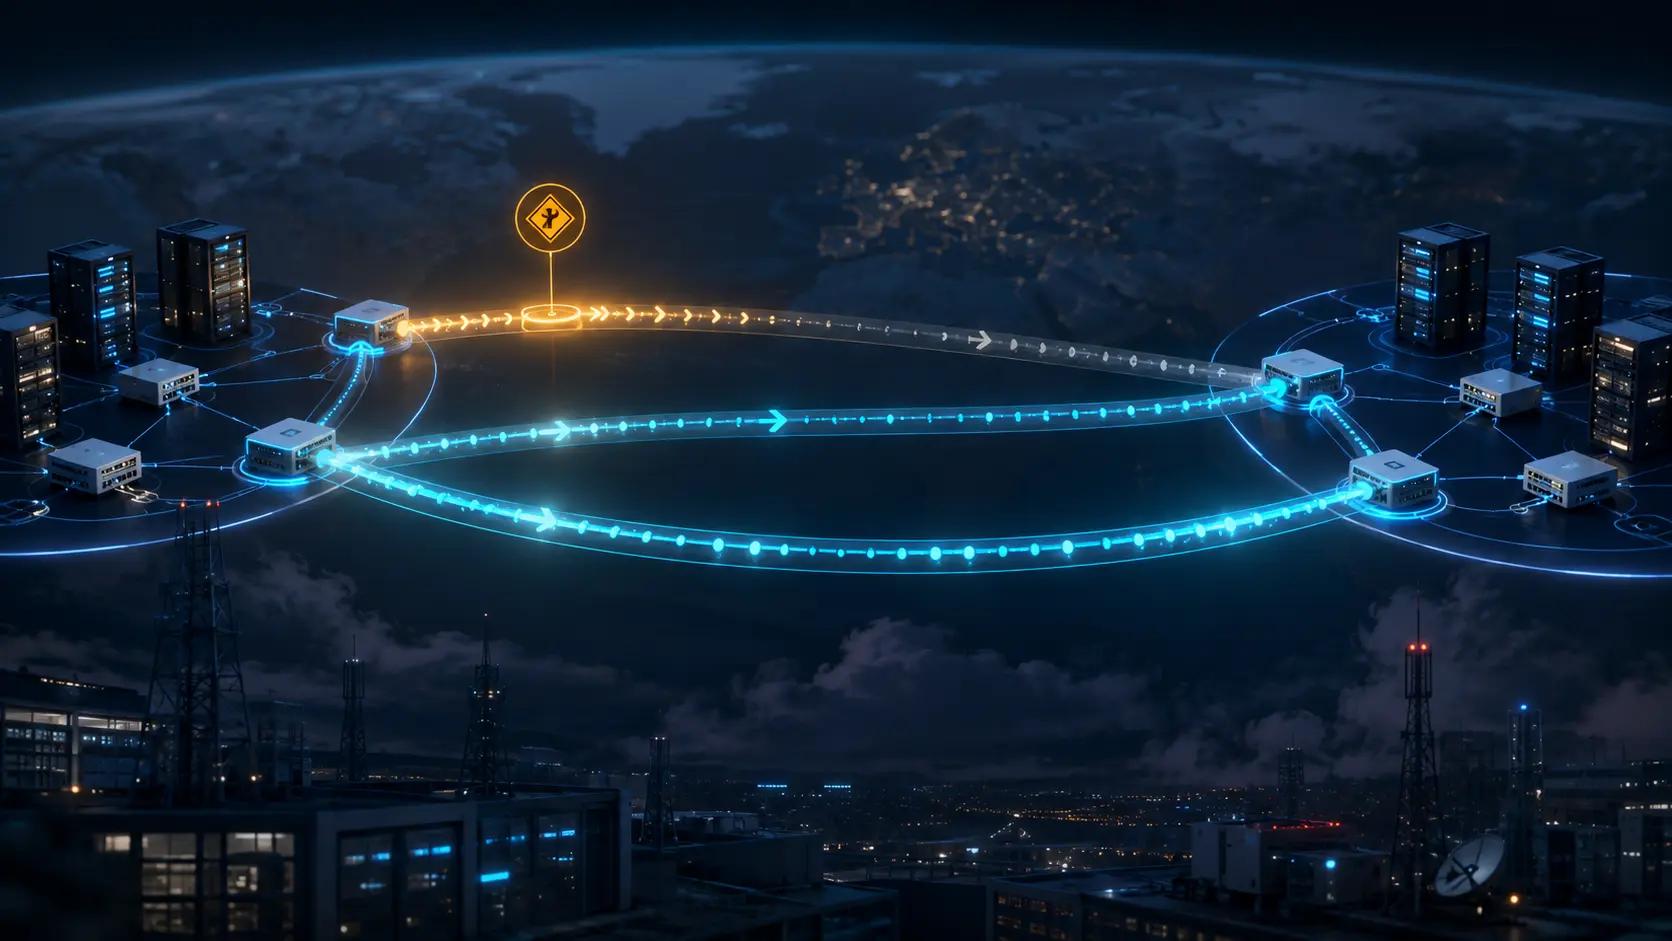
RFC 8326 调整了事件顺序。它定义 GRACEFUL_SHUTDOWN,并由 IANA 将其登记为 0xFFFF0000,通常写作 65535:0。维护开始时,运营者先给相关路由打上这一标记。参与该机制的路由器降低这些路径的偏好,却不会立即撤销它们,从而给替代路径的选择和传播留出时间。完成重新通告和收敛后,才真正关闭会话。
标准区分优雅关闭发起者和接收者。发起方给通过该会话发出的路由添加社区,同时降低从该会话收到的路由的本地优先级,等待两端收敛,然后关闭 EBGP。接收方则必须事先配置入站策略:匹配该社区,并为被标记的路径设置较低的 LOCAL_PREF。
这项预配置不是附带细节,而是授权发生的地方。邻居可以说明自己将要撤下什么,却不能直接规定另一张网络内部应采用什么优先级。
共同信号不等于共同控制权
RFC 1997 把 BGP 社区定义为具有共同属性的一组目的地,并把 COMMUNITIES 定义为可选、可传递的路径属性。RFC 8326 借用这一能力来表达可跨配置识别的操作属性:这条路径正在为计划撤除做准备。
LOCAL_PREF 的边界不同。RFC 4271 规定,它用于在一个自治系统内部表达路径偏好,数值较高者优先。除 BGP 联盟这一特例外,LOCAL_PREF 不得向外部对等体发送。每个网络按照本地策略计算该值,再把结果传播给自己的内部邻居。
因此,GRACEFUL_SHUTDOWN 并不携带一条来自外部的 LOCAL_PREF 命令。它只是向接收方策略提供一个输入。发起方控制哪些通告被标记、会话何时关闭;接收方控制是否接受该标记、应用在哪些会话、赋予什么数值、如何监控。RFC 建议设为零,并要求低于任何替代路径,但落实建议仍是接收方的本地决定。
这是一种不让渡主权的协作。一方可以在协议内、按路由规模表达意图;另一方可以自动响应,却始终在自己已审批、可测试、可撤销的策略范围内行动。
保留退路不等于承诺不断线
这一机制的直接价值,是在路径不可用之前先让它变得不受欢迎。如果确有替代路径,BGP 可以在旧路径仍然有效时完成选择和传播。网络无需从“首选”直接跳到“撤销”。
但 RFC 对适用范围有明确限制。手工关闭 EBGP 会话时可能出现两类丢包:第一类是备用路径此前被隐藏,导致一些路由器短暂无路可用;第二类是同一 AS 内转发表不一致,引发环路或丢弃。RFC 8326 只处理第一类。它也无法在根本不存在备用路径时凭空创造一条。
所以,优雅关闭是一套收敛程序,不是普遍的连续性保证。标准没有证明所有设备都会实现,也没有证明两端策略一定兼容,更没有证明一次具体维护必然零丢包。
运营证据不能止于“已开启 graceful shutdown”。维护负责人应确认目标路由确实带上标记,预期替代路径已变成首选并进入转发面,会话是在收敛之后才关闭。社区证明的是声明,观测到的路由和转发状态才证明结果。
受益者和成本分布在同一条控制链上
对网络团队而言,标准社区可以替代临时协调和维护窗口内的逐台改动。操作顺序变得可复用:标记、降优先级、观测、关闭。若替代路径存在,客户和下游网络则因流量提前迁移而受益。
其影响范围可能远大于两台边界路由器。接收方计算出的本地优先级会影响其他内部 BGP 发言者的选路。一个很小的控制信号可能触发大范围流量转移,这也正是接收方必须保留最终控制权的原因。
成本同样分散。接收方需要在正确的 EBGP 会话上预配策略;发起方要准确界定地址族、接收路由和本地产生的路由;双方都要监控标记的范围与持续时间。部署不对称时,一方可能以为流量已经排空,实际邻居却忽略了社区,或者只有部分设备执行了预期策略。
RFC 8326 还指出一个激励风险:ISP 一旦为邻居提供这项能力,邻居及其下游 AS 就可能借此降低 ISP 对所收路由的偏好。邻居甚至可能以维护为名进行入站流量工程。若运营者不接受这种行为,RFC 建议监测该社区的使用。
这不是对任何运营者的指控,而是对机制权力边界的说明。合适的控制不是盲目信任,也不是一律拒绝,而是有限授权:明确哪些对等体和路由可以触发效果,保留原始更新,监控持续时间,并调查超出约定维护窗口的使用。
反事实揭示了真正的决策点
没有这套程序,维护仍可进行。运营者可以直接关闭会话,让 BGP 在撤路后收敛;也可以采用其他调权方式,或接受短暂中断。真正的反事实不是“无法维护”,而是路径消失成为系统看到的第一件事,而不是先收到降级信号。
当备用路径只有在当前最佳路径失去吸引力后才会显现时,顺序尤其重要。硬撤路迫使网络在故障已经发生的压力下收敛;分阶段排流则让旧路径暂时可用,同时给控制面寻找并传播替代方案的机会。
领导层需要回答的不是路由器是否支持一个社区,而是谁可以发起流量迁移、谁授权其在本域生效、什么证据才能关闭维护工单。发起方负责声明和关闭时点,接收方负责入站策略与 LOCAL_PREF,双方都要证明备用路径真实可用。如果这些责任只是被假定而没有验证,最终承担故障的是用户。
证据与限制
本文协议事实来自 RFC 8326、RFC 1997、RFC 4271 和 IANA 的 BGP 知名社区登记表。关于有限授权、双方准备和维护治理的结论,是从这些规范机制中得出的推论。
冻结来源不能证明当前采用率、厂商默认值、任何特定网络的配置或生产环境中的实际丢包改善,也不能证明收到标记就代表真实维护。本文不对任何运营者、实现者或对等方提出指控。除非有配置、遥测、变更记录或受控测量,这些问题仍属未知。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance