
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
IETF
TLS 套件被标记弃用,不等于端点已经禁用它
RFC 10015 已经给若干 TLS 1.2 与 DTLS 1.2 密钥交换方式划出红线。可是,IANA 表格里的一个 `D` 不会自动改写负载均衡器,不会让进程重新加载配置,也不会替安全团队走遍每个监听器。标准完成的是定性,运营仍需证明落地。

欧洲与中东区域 ISP 趋势
Digi Portugal:从市场进入到竞争机制,真正改变了什么?
Digi 在葡萄牙的商业运营已经从宣布进入变成了实际运营,但这还不足以证明市场结构已经改变。要判断其竞争影响,必须把 2024 年 11 月的商业启动、对 Cabonitel 的收购、继承而来的 Nowo 与 Oni 业务、网络建设以及客户和市场份额变化分开观察。

欧洲与中东区域 ISP 趋势
AS210837 的连续性测试:何时才能从路由证据推断网络仍在运行
AS210837 的连续性测试:何时才能从路由证据推断网络仍在运行 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP 趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
新熵进入了 TLS 会话,但恢复仍需双向证明
TLS 1.3 的普通 KeyUpdate 只能沿既有秘密链向前演进。当前的 Extended Key Update 互联网草案提出在存量会话内重新执行密钥交换,把新输入混入下一代流量秘密。这创造了后妥协恢复的机会,却不会自动生成“已经恢复”的事实。

IETF
`_for-sale` 记录发出出售意向,不证明卖方有权成交
RFC 10023 让域名持有人可以在 DNS 中公开、机器可读地表明“这个名字可谈”。这条信号能开启接洽,却不能证明联系人有权约束卖方、标价仍然有效,或注册商最终会完成转移。后半段需要另一条证据链。

案例档案
Sirius Telecom:名录中的网络运营商,仍未被公开记录证明的运营实体
Sirius Telecom 在 BTW 名录中被记录为全球网络运营商,并与 PeeringDB 网络编号 1283 相关联。但截至本次核查,公开资料尚未独立证明其法律实体、已部署的网络资产、商业关系或竞争地位发生了可识别的重大变化。真正值得追踪的,不是把名录中的描述重复一遍,而是确认这个名称是否能够连接到一个可识别的运营公司、路由或互联资源、客户关系,或某项已经发生的商业和监管事件。

全球机构趋势
Utherverse Network Operations:AS33169 的登记身份,仍不是运营能力证明
Utherverse Network Operations:AS33169 的登记身份,仍不是运营能力证明 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

ICANN
ICANN 的问责机制不是一条上诉链:异议如何经过程序闸门转化为有限救济
ICANN 的问责架构把社区异议拆分成几种不同的制度动作:有些可以直接针对特定董事会决定行使批准或否决权,有些只能请求董事会重新审视工作人员或董事会的行为,还有些则由独立审查小组判断行为是否与《章程》或《细则》相容。它们都能提出挑战,却不产生同一种结果。

IETF
标准如何变成互联网基础设施依赖:IETF-W3C之外,连续性由谁掌握
IETF 标准并不直接运营网络,但它们规定了网络必须共同实现的状态机:连接如何迁移,路由如何发布和撤回,名称如何验证,故障后哪些状态能够恢复。标准一旦进入实现、运营和测量系统,连续性就不再由一个机构单独控制,而分散在协议实现者、网络运营商、验证器和观察基础设施之间。

互联网历史
RFC 10028如何把共识变成IPv6组播地址空间的行政边界
RFC 10028 并不只是更新一张技术表格。它把关于 IPv6 组播地址空间如何划分、哪些范围由何种机制使用以及未来分配如何避免冲突的共识,嵌入了 IANA 维护的公共注册表。这个过程展示了一种互联网治理中常被忽略的权力形式:标准文本提供规范依据,注册表把依据转化为可查验的行政记录,但这两者都不能单独证明遗留软件、运营商配置或实际流量已经随之改变。

报道
一次扫描在 APNIC 区域发现 4,611 台暴露的 BGP 路由器,却无法解释端口为何开放
APNIC 62 把一个隐蔽的控制平面问题变成了区域数字:今年 2 月的一次 IPv4 扫描中,归入 1,343 个自治系统的 4,611 台路由器对未经请求的 BGP OPEN 交换作出了回应。这比“端口开放”更具体,却既不是入侵报告,也不是当前清单。真正缺少的是一条不公开目标地址的通知、运营商定性与复测记录。
号码资源协会
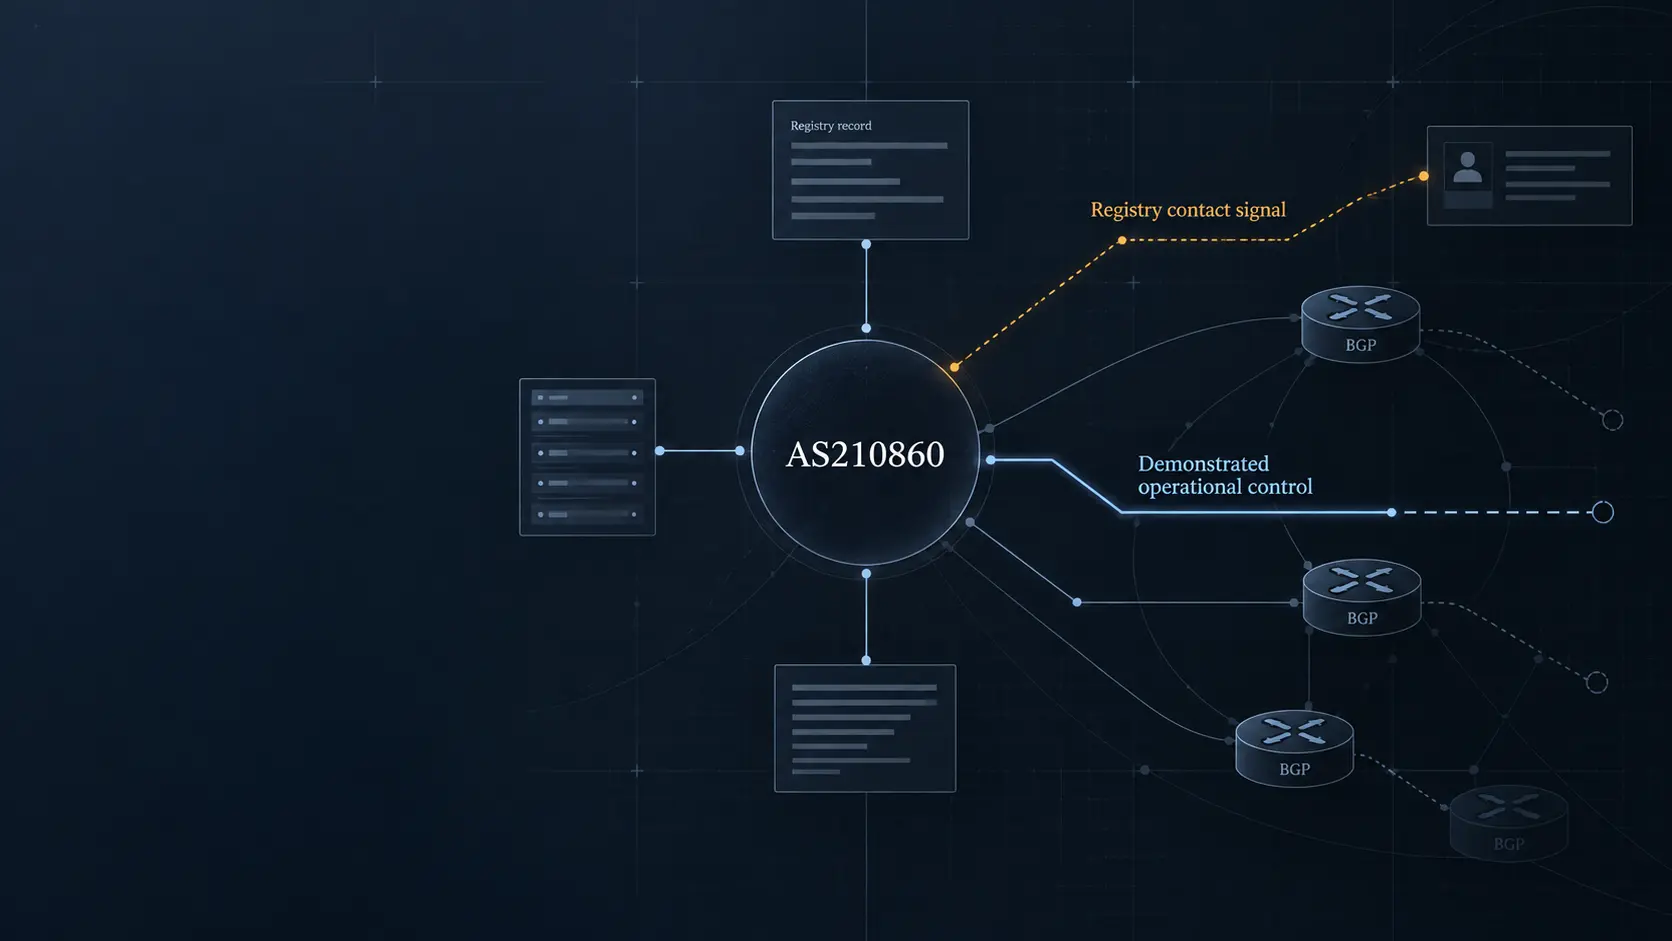
DFINFRA与AS210860:注册信号仍不是运营控制权证明
DFINFRA 与 AS210860:注册信号仍不是运营控制权证明 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
网关先要认同域边界,D-PATH 才能阻断环路
D-PATH 可以记录路由经过哪些域,却不能替运营者回答“哪里才是一个域”。RFC 10039 把这项事先约定变成可执行的路由判断:同一个 DOMAIN-ID 既能识别回流,也可能在配置错误时误杀合法路径。真正的上线起点因此不是打开功能开关,而是形成一份可核验的域边界协议。

领导者
奥西片科:公开记录能证明什么,又不能证明什么
奥西片科:公开记录能证明什么,又不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
路由写下了域路径,租户交付仍待证明:RFC 10039 的证据边界
RFC 10039 让 EVPN/IPVPN 跨域互联中的路由能够携带一串声明过的网关域身份。D-PATH 因而可以帮助识别域级回路,并参与最佳路径选择;但它没有证明 DOMAIN-ID 配置一致、属性穿越边界后仍被保留、路由已经落实到 FIB,更没有证明租户真正收到了服务。

IETF
RFC 7506 已成历史,Router Alert 69 仍可能在线上
标准页面上,“退役”已经完成:RFC 7506 被列为 Historic,IANA 把数值 69 标为 DEPRECATED,RFC 9570 还明确要求新的 LSP Ping 报文不得设置 Router Alert。可在设备上,旧模板不会因为网页状态变化而自动消失。文档结论正确,不等于运行结论已经得到证明。
IETF
NAT64 映射不是过滤策略
同一个内部端点访问不同 IPv4 目的地时,若始终获得相同的公网地址与端口,只能说明映射如何复用。它没有回答另一个问题:哪些 IPv4 来源可以沿这条状态返回。把二者合并成一个“合规”结论,最容易在测试全部通过时制造错误安全感。
IETF
报告拆开以后,披露规则还在吗
安全事件协作需要分享有用的片段,但片段未必自带完整的分享条件。IODEF 的规则继承机制提醒运营者:把一份报告拆得更方便使用,也可能把原本清楚的边界拆掉。

报道
AFRINIC 9月8日快照把四项旧资源恢复为“allocated”,却未说明原因
AFRINIC 9 月 8 日快照把四项旧资源恢复为“allocated”,却未说明原因 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

领导者
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。