
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

欧洲与中东区域 ISP
沃博斯创始团队重建之后:2026年日期明确的公开记录显示了什么,以及仍然无人量化的东西
伦敦企业级光纤运营商沃博斯(Vorboss Limited,公司注册号 05678571)自 2025 年 10 月创始人蒂姆·克雷斯威克(Tim Creswick)离任后,经历了董事会的连续重组、2026 年 5 月提交的 FY2025 财年账目,以及一场至今没有任何法院文件佐证的公开诉讼声明。本文按日期排列公共登记记录能够证明的变化,并把宣传口径与独立可验证证据分开。

互联网历史
名称可以全球通用,解析却未必全球存在:RFC 3001、RFC 3061 与 `urn:oid` 背后的权威
一串标识符可以跨越所有系统,却不告诉任何系统应当去哪里查询。2000 年,IETF 把对象标识符带入 URN 语法时,保留了原有的分层授权,也把解析、验证与可信性留在了字符串之外。

IETF
注册表关上了门,旧编号却没有从系统里消失
标准机构能够决定从今天起不再分配新值,却不能用同一项决定让昨天部署的代码、设备和业务依赖凭空消失。IETF 一份只有六页的工作草案把这条边界讲得格外清楚:它为四类旧 IANA 注册表提出四种不同处置,而不是用“淘汰”一词把所有现实压成同一种状态。

互联网历史
路由代价相同,不等于路径可以互换:RFC 2991 与多路径稳定性的代价
路由表里并列的两条路径,可能有不同的 MTU、时延,也会让探测工具看到不同的结果。2000 年的 RFC 2991 把问题从“选哪条路”推进了一步:下一跳集合改变时,网络愿意让多少既有流量重新分配?
IETF
协议栈变小了,互操作责任却落在配置上
当报文头被完整省略,缺失的含义并没有消失。它被放进双方必须共同持有的配置里,也把变更、核验与回退责任留给了网络之外的控制流程。

欧洲与中东机构
安联科技的“2027”:是生产力愿景,还是部署时间表
安联集团将 2027 年描绘成一个分水岭,但在公开证据中,这一年出现在 2024 年 12 月资本市场日的财务目标里,而不是任何一份 AI 部署计划中。把两者区分开,是评估这家保险巨头 AI 落地进度的第一步。

互联网历史
标头写着33秒,语音却还没有播放:RFC 2424
一封尚未打开的邮件,可以先告诉客户端其中的语音片段大约有多长。RFC 2424 让这种预览跨越邮件系统传递,同时也说明了:标头里的数字,不等于对媒体本身的测量。
互联网历史
网络可以拒绝,却不必说“不”:RFC 2990 与 QoS 失落的反馈回路
2000 年 11 月,RFC 2990 把服务质量问题从“数据包应该进入哪条队列”拉回到一个更棘手的位置:谁知道网络还有多少资源,谁有权接纳新的负载,接纳失败又怎样回到提出请求的应用。逐流预留能够给出较精确的回答,却把状态成本带进高速核心;聚合服务能够扩展,却可能让请求在没有明确拒绝的情况下落空。真正缺少的不是又一种标记,而是一条把资源事实、决定和交付结果送回请求方的闭合路径。
欧洲与中东云服务
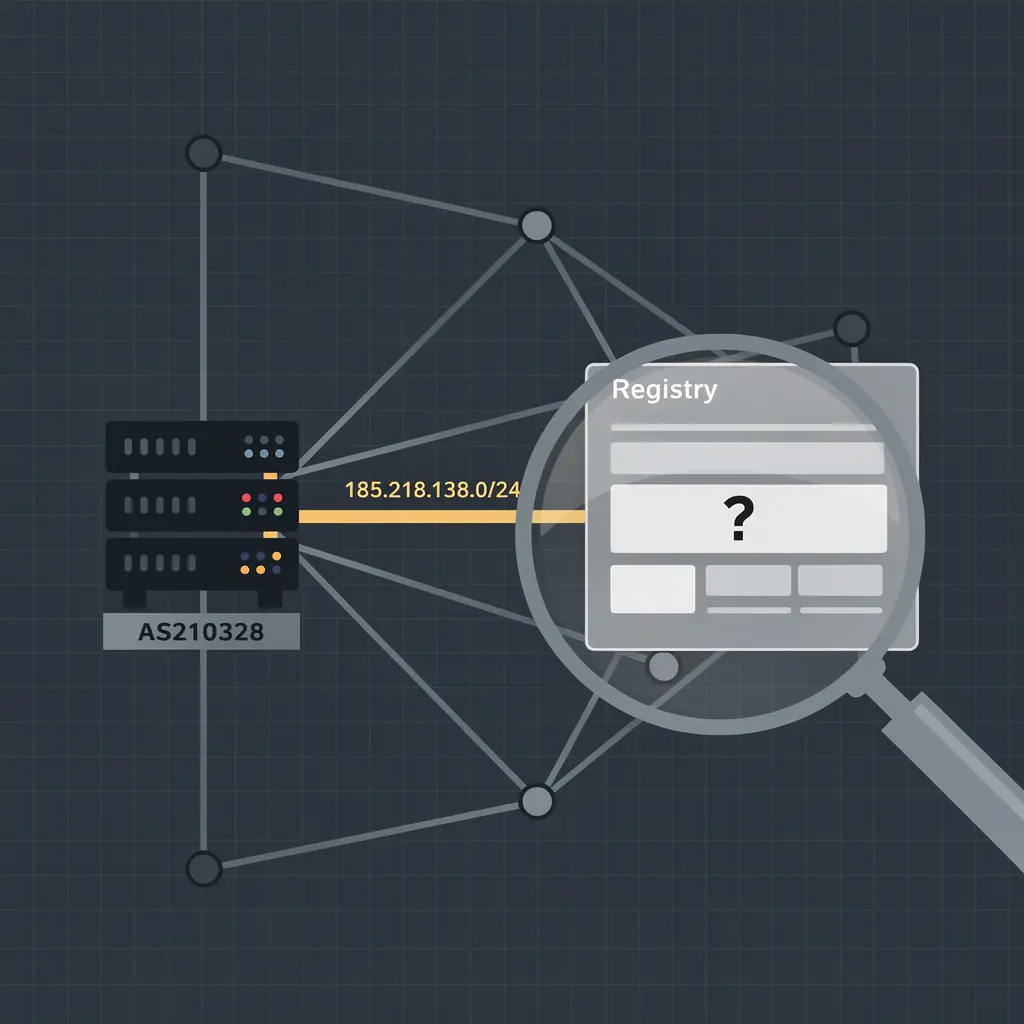
注册表说是一家公司,记录说却是另一家:AS210328 的身份裂缝
注册表说是一家公司,记录说却是另一家:AS210328 的身份裂缝 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

案例档案
代理配置成功,不等于服务可达:RFC 9643 的证据边界
把代理配置的成功回执用于服务验收,就可能在尚未验证转发授权、远端身份和应用响应之前,提前宣布任务完成。RFC 9643 让 TCP 连接参数有了统一的表达方式,但从“准备怎样连接”到“哪项业务操作确实成功”,仍有一系列不能互相替代的证明责任。

互联网历史
清单全部打勾,数据包仍未作证:RFC 2989
标准评审最危险的误读,不是漏看一项要求,而是让一张完整的能力表替运行中的系统作证。2000 年 11 月,RFC 2989 汇总 NASREQ、ROAMOPS、MOBILEIP 与 TIA 45.6 的网络接入 AAA 要求。它列出保密、故障切换、认证、授权和计费等能力,却明确提醒:要求协议支持保密,并不等于要求所有协议流量都加密。清单能判定候选设计是否具备表达和实施某种机制的能力;它不能证明某个数据包、代理链或用户服务真的使用并完成了该机制。

互联网历史
编码器达成了一致,半字节却没有:RFC 2422
G.726 可以规定编码算法,却仍让两个系统对同一个字节作出不同解释。RFC 2422 把缺失的选择说清楚:每个四位码字放进八位组的哪一半;最后一对不完整时又该如何处理。

IETF
UID 强制两张名片相认,却不能证明它们写的是同一个人
vCard4-bis 规定,UID 等价的两份 vCard 必须进入同一次同步。这条确定性规则能防止共享名片被反复创建为新联系人,却没有把 UID 变成现实身份、字段真伪或合并授权的证明。

互联网历史
标签看起来一样:一个是限制,另一个是偏好——RFC 2987
自动协商最容易犯的错误,是把“长得一样”误当成“含义一样”。2000 年 11 月,RFC 2987 把 `charset` 与 `language` 登记进同一套媒体特征语法:都是已登记的 token,都只做等值比较,都不区分大小写,也都能附带质量权重。但文档随即划出边界:字符集通常是设备能力,语言通常是用户偏好。同一种句法协调了交换,却没有资格抹平机器不能做与人不愿选择之间的差别。

互联网历史
MIB 换了分支,MARS 没有:RFC 2417
1998 年,多播地址解析服务(MARS)在管理信息树中换了一个位置。RFC 2417 修正了其 MIB 的根标识;但管理数据地址的修正,并不能证明多播流量、ATM 电路或已部署代理也随之改变。
IETF
YANG 树通过了校验,光层资源并未因此存在
一份 `ietf-layer1-types` 文件可以零错误通过校验,控制器也能正确解析 ODU、支路时隙与标签范围。此时得到的是一套可靠的共同语言,不是一条已建立的光路。设备支持、访问授权、事务提交、资源占用和业务连续性,仍需各自出具证据。

欧洲与中东云服务
米斯特拉尔的算力生意:从兆瓦台账到承诺机器
2026 年 3 月至 8 月之间,Mistral Compute 做了一件法国 AI 基础设施建设报道很少细看的事:它把部分通电的法国机房容量,逐步转化为一套可出售的商业产品和一份面向 2030 年的远期承诺清单。此前对 Mistral Compute 的报道大多停在两个层面——兆瓦台账(富瑞(Fouju)场址 1,400 兆瓦设计上限、与法国电网运营商 RTE 分批签约的 700 兆瓦、由 8.3 亿美元债务融资的 44 兆瓦)与融资层(七家具名银行、有限追索结构、Eclairion 运营方)。本文考察的是下一层:2026 年 8 月 11…

案例档案
谁在持有滥用投诉邮箱:RIPE abuse-c 联系对象的责任链条
当一封滥用投诉邮件石沉大海时,问题往往不止于邮箱无人查看——更深层的问题是:这个邮箱地址究竟是谁创建、谁持有、谁负责维护的?本文依据 RIPE NCC 的政策文件、实施记录与工作小组会议记录,逐层重建 abuse-c 角色对象的维护链条:从成员、终端用户到注册机构代设的占位联系人,以及量化验证数据背后的责任空白。

报道
DFINFRA与AS210860:当注册记录比网络活得更久,谁为核实付出代价
DFINFRA 与 AS210860:当注册记录比网络活得更久,谁为核实付出代价 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
同一条 AS_PATH,会因邻居角色不同而得到不同答案
一串自治系统号码并不自带“上游”或“下游”方向。路由器先依据本地会话关系选择验证算法,随后才用 ASPA 检查路径。若角色配置错了,计算可以完全忠实,却回答了错误的问题。