
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
IETF
主界面通过了 IPv6 测试,更新通道却仍离不开 IPv4
发布面板已经变绿:页面能打开,API 能返回,浏览器也确实选了 IPv6。真正暴露空白的是第一次自动更新——一个辅助进程仍要访问只有 IPv4 的仓库。IETF 一份应用测试草案的修订 03 提醒管理者,“支持 IPv6”不是一个勾选项,而是一组必须说清分母的运行证据。

互联网历史
接入集中器等着 Cookie 返回:RFC 2516
PPPoE 需要让主机在共享以太网上找到一个接入集中器,又不能让每次广播请求都变成昂贵的 PPP 会话。RFC 2516 把发现阶段保持在“尚无会话状态”的边界内;只有会话建立后,双方才必须分配虚拟接口资源。可选的 AC-Cookie 用于确认返回路径,不是用户凭证。
互联网历史
签名验证成功,解析器仍要追问谁有资格签名:RFC 3008
密码学可以证明一把钥匙确实签了这些字节,却不能自动证明它能代表整个 DNS 区。RFC 3008 把这第二道判断写进了解析器的责任。
全球数据中心
EDEKA DIGITAL 的静默自治号:AS210860 在2026年9月的零变化核查
EDEKA DIGITAL 的静默自治号:AS210860 在 2026 年 9 月的零变化核查 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球数据中心情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
欧洲与中东机构
每年验证九万个滥用邮箱:RIPE abuse-c 验证机制如何成为一套治理工具
每年,RIPE NCC 都会验证其服务区域内将近九万个滥用投诉联系邮箱,并在年度报告中公布数字。这些数字证明了什么,又刻意不证明什么?本文依据 RIPE 的政策文本、方法说明和 2023 至 2025 年三份年度报告,把这项验证行动本身作为研究对象,逐层重建它的授权、方法、节奏与统计口径。
IETF
计数器显示为零,证据窗口却可能刚被清空
QoS 策略仍挂在接口上,事故面板里的分类命中、超限包与队列丢包却全是零。这可能说明链路一直安静,也可能只说明有人重置了计数器。IETF 一项 QoS YANG 草案把策略与运营统计放进共同管理面,也因此把“谁有权清空证据”变成领导层不能交给一个按钮的问题。
互联网历史
流量承诺自己会变小,路由器必须监督这个承诺:RFC 3006
在能够压缩报头的链路上,48 kbit/s 可以按 33.6 kbit/s 预留。RFC 3006 的关键不在折扣,而在谁有权采用折扣、谁要为估算落空负责。

欧洲与中东国家电信
佩恩扎分支的注册表身份:AS41754 背后的基础设施与簿记问题
佩恩扎分支的注册表身份:AS41754 背后的基础设施与簿记问题 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
滥用报告的去向:RIPE区域治理中的“验证成功、修复缺失”
RIPE NCC 每年验证近九万个滥用联系人地址,但根据其自身政策文本,注册机构无权过问这些地址背后的举报是否得到处理。一组权利人和社区成员的公开记录显示,被举报的滥用行为在缺乏任何问责机制的情况下持续存在。
IETF
聚合链路在线,控制器却还不知道每根成员线连向哪里
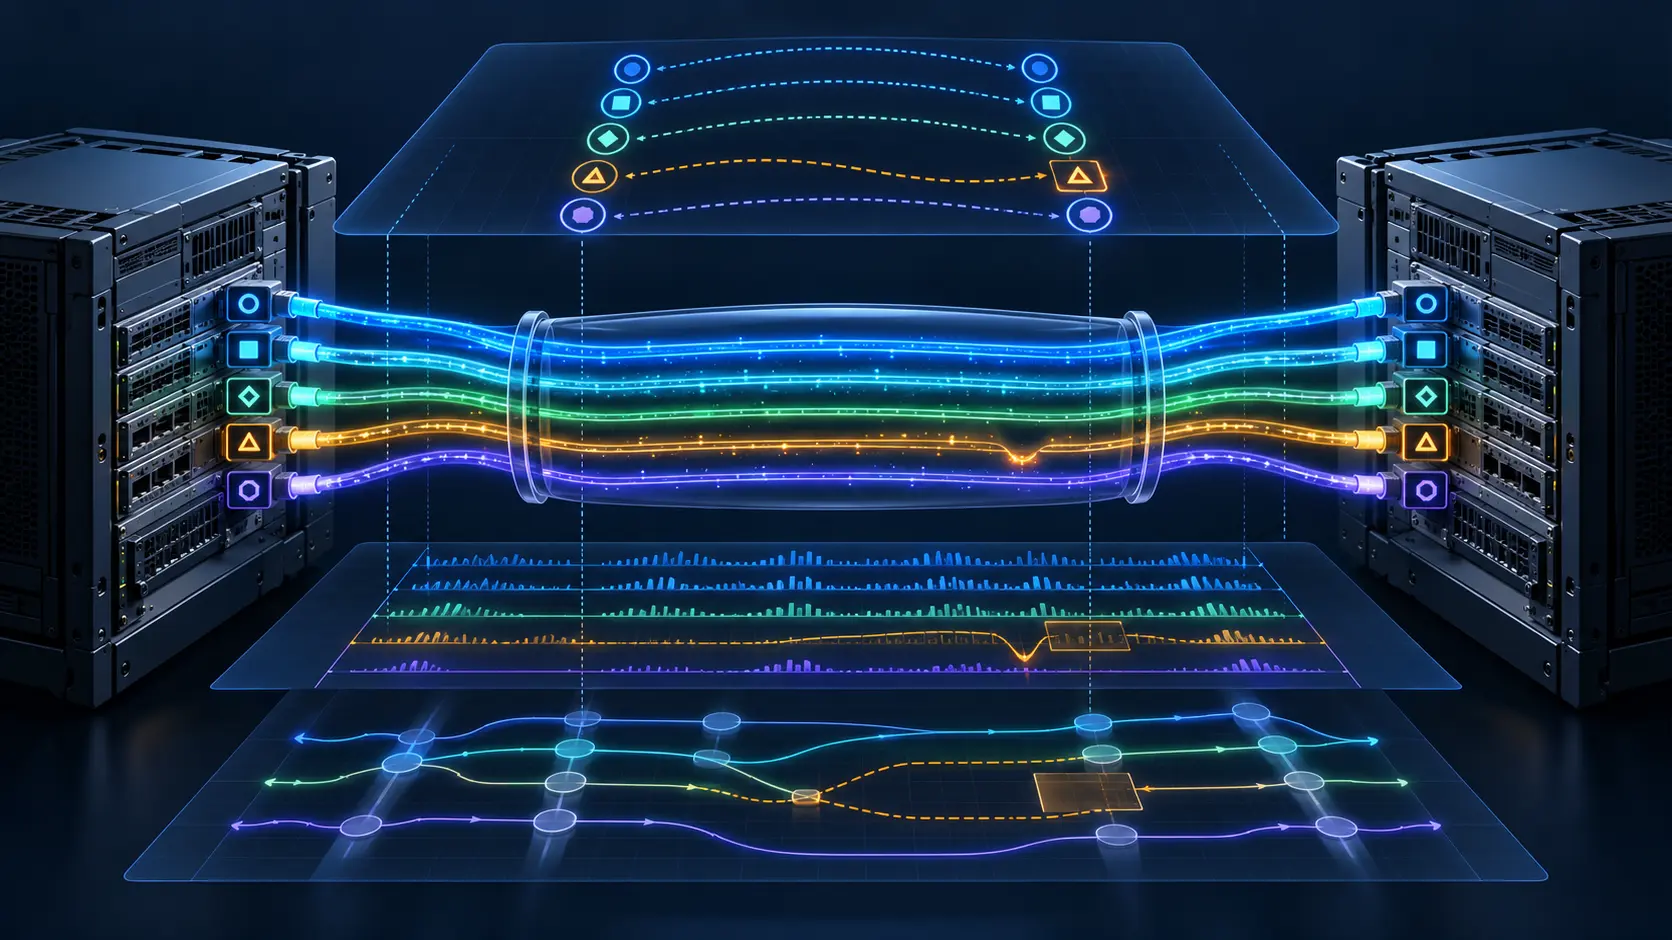
链路聚合把多根物理成员呈现成一条健康的逻辑管道。路由器与控制器可以看见两端各自的成员编号,却仍无法回答 A 口究竟接到对端的 X、Y 还是 Z。IETF 一项处于最后呼叫的提案补上远端标识符,也同时提醒:经过认证的拓扑通告,只能证明路由器说过什么,不能自动证明线缆现实。

互联网历史
邮件列表向所有人开放,发言却有条件:RFC 3005 与 IETF 的治理边界
IETF 最宽泛的讨论渠道允许技术与制度争论进入共同视野。2000 年的列表章程也明确:当不当内容形成滥用模式时,谁可以限制发言,以及被限制者应当向谁申诉。

互联网历史
NAT 原本只是边界功能,RFC 2993 却追出了它转交给应用的工作
地址转换器即使改写正确,也可能让应用无法连接。2000 年的 RFC 2993 记录了这笔隐性工作:应用层网关、终端协同更新,以及本地的地址与名称管理。

IETF
一记空敲门可以引出回程连接,却不能证明门外是谁
网络设备先发来一只至少 1200 字节的空 UDP 数据报;管理系统丢弃内容,只取它看见的源地址与端口,再另起一条 QUIC 连接返回。IETF 的这项 Call Home 提案把一个容易被自动化掩盖的边界摆到台前:触发动作可以创造工作和路径状态,但身份、授权与设备结果必须在后面的证据层重新赢得。

欧洲与中东区域 ISP
沃博斯创始团队重建之后:2026年日期明确的公开记录显示了什么,以及仍然无人量化的东西
伦敦企业级光纤运营商沃博斯(Vorboss Limited,公司注册号 05678571)自 2025 年 10 月创始人蒂姆·克雷斯威克(Tim Creswick)离任后,经历了董事会的连续重组、2026 年 5 月提交的 FY2025 财年账目,以及一场至今没有任何法院文件佐证的公开诉讼声明。本文按日期排列公共登记记录能够证明的变化,并把宣传口径与独立可验证证据分开。

互联网历史
名称可以全球通用,解析却未必全球存在:RFC 3001、RFC 3061 与 `urn:oid` 背后的权威
一串标识符可以跨越所有系统,却不告诉任何系统应当去哪里查询。2000 年,IETF 把对象标识符带入 URN 语法时,保留了原有的分层授权,也把解析、验证与可信性留在了字符串之外。

IETF
注册表关上了门,旧编号却没有从系统里消失
标准机构能够决定从今天起不再分配新值,却不能用同一项决定让昨天部署的代码、设备和业务依赖凭空消失。IETF 一份只有六页的工作草案把这条边界讲得格外清楚:它为四类旧 IANA 注册表提出四种不同处置,而不是用“淘汰”一词把所有现实压成同一种状态。

互联网历史
路由代价相同,不等于路径可以互换:RFC 2991 与多路径稳定性的代价
路由表里并列的两条路径,可能有不同的 MTU、时延,也会让探测工具看到不同的结果。2000 年的 RFC 2991 把问题从“选哪条路”推进了一步:下一跳集合改变时,网络愿意让多少既有流量重新分配?
IETF
协议栈变小了,互操作责任却落在配置上
当报文头被完整省略,缺失的含义并没有消失。它被放进双方必须共同持有的配置里,也把变更、核验与回退责任留给了网络之外的控制流程。

欧洲与中东机构
安联科技的“2027”:是生产力愿景,还是部署时间表
安联集团将 2027 年描绘成一个分水岭,但在公开证据中,这一年出现在 2024 年 12 月资本市场日的财务目标里,而不是任何一份 AI 部署计划中。把两者区分开,是评估这家保险巨头 AI 落地进度的第一步。

互联网历史
标头写着33秒,语音却还没有播放:RFC 2424
一封尚未打开的邮件,可以先告诉客户端其中的语音片段大约有多长。RFC 2424 让这种预览跨越邮件系统传递,同时也说明了:标头里的数字,不等于对媒体本身的测量。