
内容类型
Analysis
在 内容类型 维度下,Analysis 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

互联网历史
等待许可的字节:IMAP 如何用一次往返换来一条资源边界
客户端已经把长度写在行尾:`{11}`。接下来有多少数据,双方都知道;TCP 连接也没有停。可那 11 个八位组仍不能发送。服务器必须先回一个 `+`。这不是多余的礼节,而是接收方在付出解析、内存或存储成本之前最后一次便宜的拒绝机会。LITERAL+ 省掉了这次往返,也把“拒绝已经上路的数据怎么办”留给了后来者。

互联网历史
检查点不是字节数:FTP 如何学会续传一个文件
早期 FTP 的续传证据长得像一道等式:`110 MARK ssss = rrrr`。可等号两边并不是同一种数。`ssss` 属于发送端,`rrrr` 属于接收端;它们分别描述各自系统能够恢复的位置,只在同一个已落稳的传输边界相遇。文件还在数据连接上前进,这条答复已从控制连接返回。续传从一开始就不是“记住下载到百分之几”,而是让两个不同系统各自保管能够兑现的状态。
互联网历史
一行空白列出了所有人:Finger 如何把人的在场变成网络答复
连上 79 端口,只发送回车与换行。1977 年的 NAME/FINGER 会把这行“什么也没写”的请求理解成一个完整问题:此刻谁在使用这台远程主机?答案可能不止是登录名,还包括真人姓名、终端位置、空闲时长,以及用户留给陌生查询者的一段计划。后来标准真正收紧的不是报文长度,而是回答者的权力边界。

互联网历史
第二条连接追问第一条:IDENT 如何给用户名的权力划界
一台服务器已经接住一条 TCP 连接,却又沿相反方向另开一条连接。它不是重复业务请求,而是把第一条连接的两个端口交还给对方主机,问:这条连接在你那里归哪个用户?IDENT 的价值就在这个窄问题里;它的历史也说明,主机报出的用户名为何只能进入审计记录,不能直接变成通行证。

互联网历史
这份报文不是时间:NTP Kiss-o'-Death 如何让拒绝变得可执行
客户端收到一份外形熟悉的 NTP 回复,Origin Timestamp 也能对上刚才的请求。可它不能拿来校时:Stratum 为 0,Reference ID 写着 `RATE`。服务器不是在报告时间,而是在同一条协议路径上要求客户端放慢询问。

互联网历史
文件并非来自 69 端口:TFTP 如何为一次传输划定端点
防火墙日志先放行了一条发往 UDP 69 端口的读请求,随后却丢掉了第一块文件数据:回包的源端口不是 69。对 TFTP 而言,这不是服务器换了身份,而是请求阶段已经结束;真正的传输刚刚用另一对端口成立。

互联网历史
那个 SMTP 学会不回答的问题:VRFY 如何把收信与名录披露分开
1982 年,一台远端主机只要向 SMTP 服务器发出 `VRFY Smith`,就可能得到 Fred Smith 的全名与邮箱。这个命令之所以好用,正因为它能把投递故障背后的名录状态直接说出来;它后来之所以危险,也出于同一个原因——邮件传输服务顺手成了一本可以从公网逐项查询的通讯录。

互联网历史
服务器返回了新编号:UIDPLUS 如何让 IMAP 变更可验证
邮件已经写进服务器,客户端却不能把本地待办勾掉。原因不是上传失败,而是成功回复里少了一个关键事实:这封新邮件在目标邮箱里被分配了哪个 UID?若要再次搜索、比对内容,甚至事先埋入独特标记,成功就仍然留着一笔身份账没有结清。

互联网历史
交出连接的命令:SMTP 为什么用 ETRN 取代 TURN
一台邮件主机拨通服务商,然后要求线路“转过来”。服务器便能沿同一连接送回离线期间积压的邮件。这个便利掩盖了一次权限转让:来电者说出了主机名,却没有证明自己有权领取那个主机的邮件。

互联网历史
中继不能重置的期限:SMTP DELIVERBY 如何让剩余时间随邮件传递
普通 SMTP 很清楚什么时候应该重试,却不知道一封邮件什么时候会失去意义。RFC 2852 把这个外部期限写进信封,同时拒绝把期限包装成优先权、送达保证或对远端队列的命令。

互联网历史
连接断了,编号也会变:POP3 UIDL 如何让客户端在重连后认出同一封邮件
客户端已经收完邮件,却在发送 QUIT 前断线。服务器没有进入 UPDATE,因此不能执行删除;下次连接时,那封邮件仍在,但它的队列位置可能已经改变。POP3 要让客户端避免重复下载,必须提供一种比本次会话编号活得更久、又不假装永久保存邮件的凭据。
互联网历史
要求阻断者表明身份的错误码
HTTP 451 能让法律障碍显形,并指出谁在执行阻断;它不能强迫披露、验证命令,也看不见 HTTP 以下的封锁。

互联网历史
最后一行未压缩文本:IMAP 如何改写此后每个字节的含义
服务器的答复看起来再普通不过:标签、`OK`、一句确认,再以 CRLF 收尾。可是,这成了最后一行按旧办法阅读的文字。一旦 COMPRESS 获准,下一个服务器字节就不再直接属于可见的 IMAP 语法,而进入 DEFLATE 流;客户端与服务器若没有把起点放在同一位置,余下整条连接都会失去意义。

互联网历史
必须重说的问候:STARTTLS 如何重置 SMTP 的信任
客户端第一次报上名字时,连接仍是明文;服务器第一次列出能力时,也没有任何保护。后来在同一条连接里套上 TLS,并不能反过来替先前的话作证。SMTP 因而选择了更干净的边界:握手成功以后,双方忘掉此前所知,再问候一次。
互联网历史
无法为邮件署名的凭证:SMTP AUTH 如何界定提交身份
凭证可以打开邮件提交入口,却不能替信件落款。SMTP AUTH 的历史价值,恰恰在于没有把这两件事混为一谈:服务器确认的是此刻接入的主体及其有限权限,而不是正文作者、信封发件人或邮件此后的全部路径。
全球机构
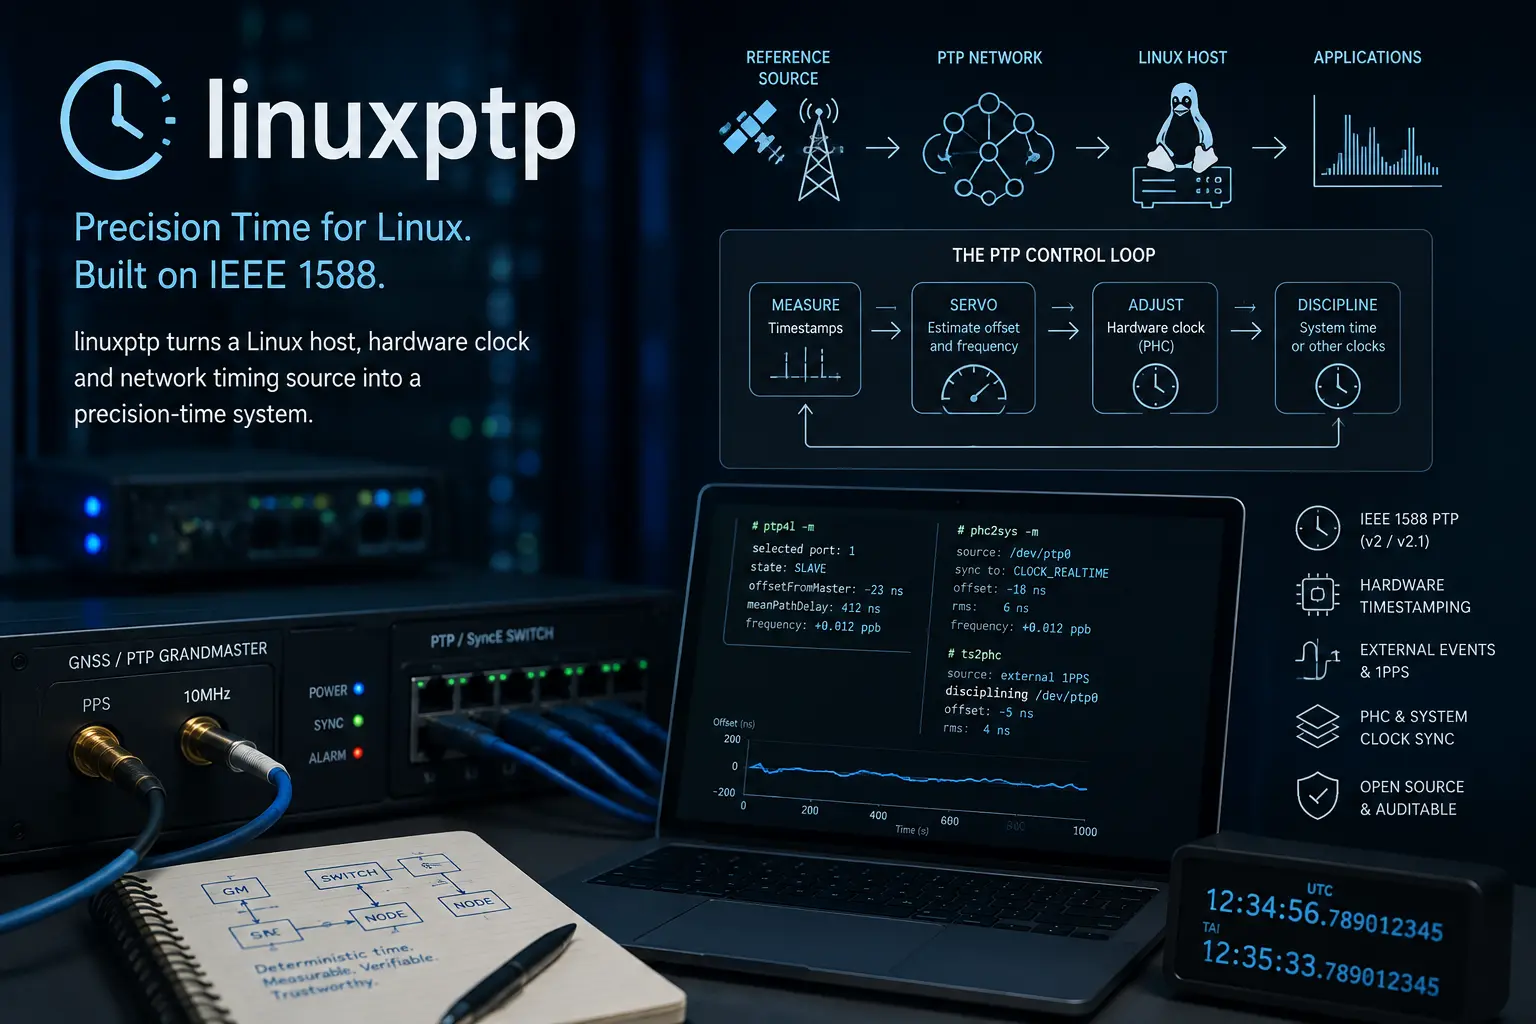
linuxptp 与精密时间背后的控制回路
linuxptp 将 Linux 主机、硬件时钟与网络时间源变成精密时间系统。其守护进程协调 IEEE 1588 状态、数据包时间戳、伺服与系统时钟,但软件本身无法制造精度:结果仍取决于 NIC、振荡器、profile、拓扑、校准以及参考源的完整性。

学者
Laurent Vanbever 与必须在变化过程中接受测试的网络
Laurent Vanbever 的研究将网络配置视为可执行软件,其故障可能在部署之前、之中或之后出现。从安全路由迁移与配置综合,到运行时 BGP 检测与节能运维,他在 ETH Zurich 的研究始终追问:当网络持续变化时,运维人员如何维持意图。

互联网历史
无法降级的地址:SMTPUTF8 如何让路径成为名字的一部分
旧邮件系统可以显示带重音符号的姓名,因为那只是 ASCII 地址外面的说明。非 ASCII 邮箱名不同:它本身就是目的地。SMTPUTF8 要求每一跳证明自己能原样运送这份身份,而不是临时发明另一个名字。
学者
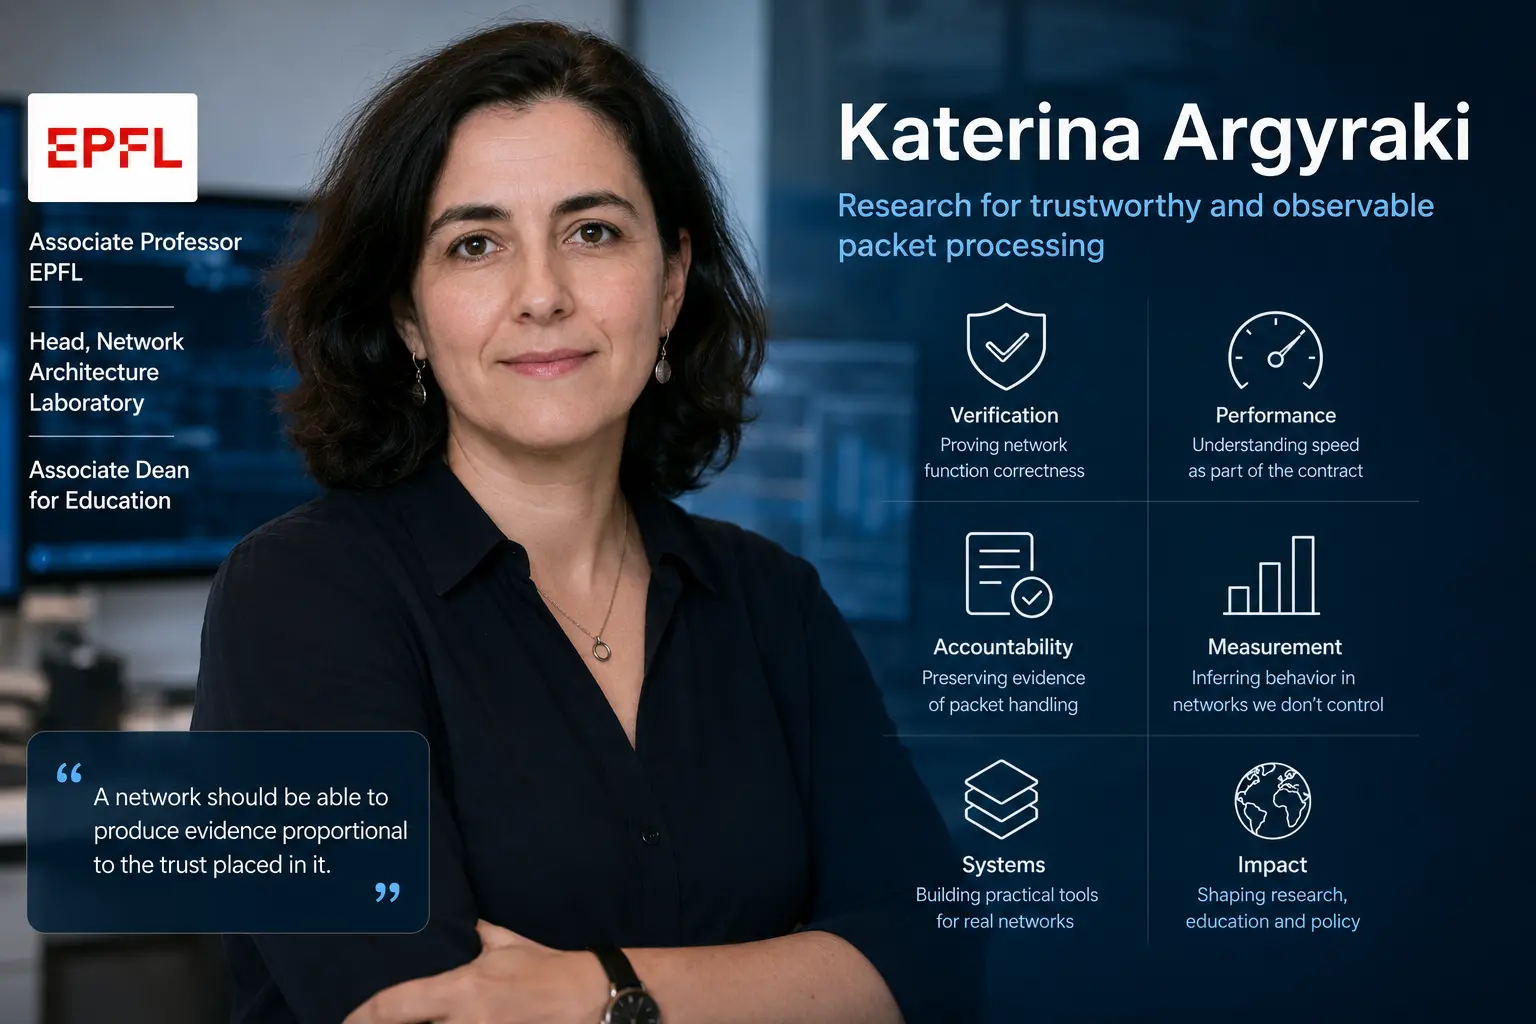
Katerina Argyraki 与数据包转发中的证据探索
Katerina Argyraki 的研究围绕一个随网络可编程性增强而愈发困难的问题展开:数据包处理系统可能既快速又灵活,但运营方和用户往往缺少证明其行为正确的证据。她在 EPFL 的工作把软件路由器扩展、代码验证、性能契约、数据包收据与外部测量连接成分层的网络问责方法。

全球机构
FreeRADIUS 与网络接入背后的信任决策
一次网络登录可能只由几个数据包决定,但背后的信任链可横跨证书、目录、接入设备、漫游伙伴和记账系统。FreeRADIUS 让策略可检查、可编程,同时要求运营方负责管理旧客户端、依赖关系和故障路径。