摘要
- APNIC 现行规则已经要求监控联系邮箱,并及时回应投诉、推动解决问题。prop-171 并不是从零开始建立响应责任,而是想明确地址转交下游使用后的报告递送责任。
- 提案在 APNIC 62 未获共识,已回到邮件列表讨论;它没有生效,也没有要求公开每一家下游客户的联系人。
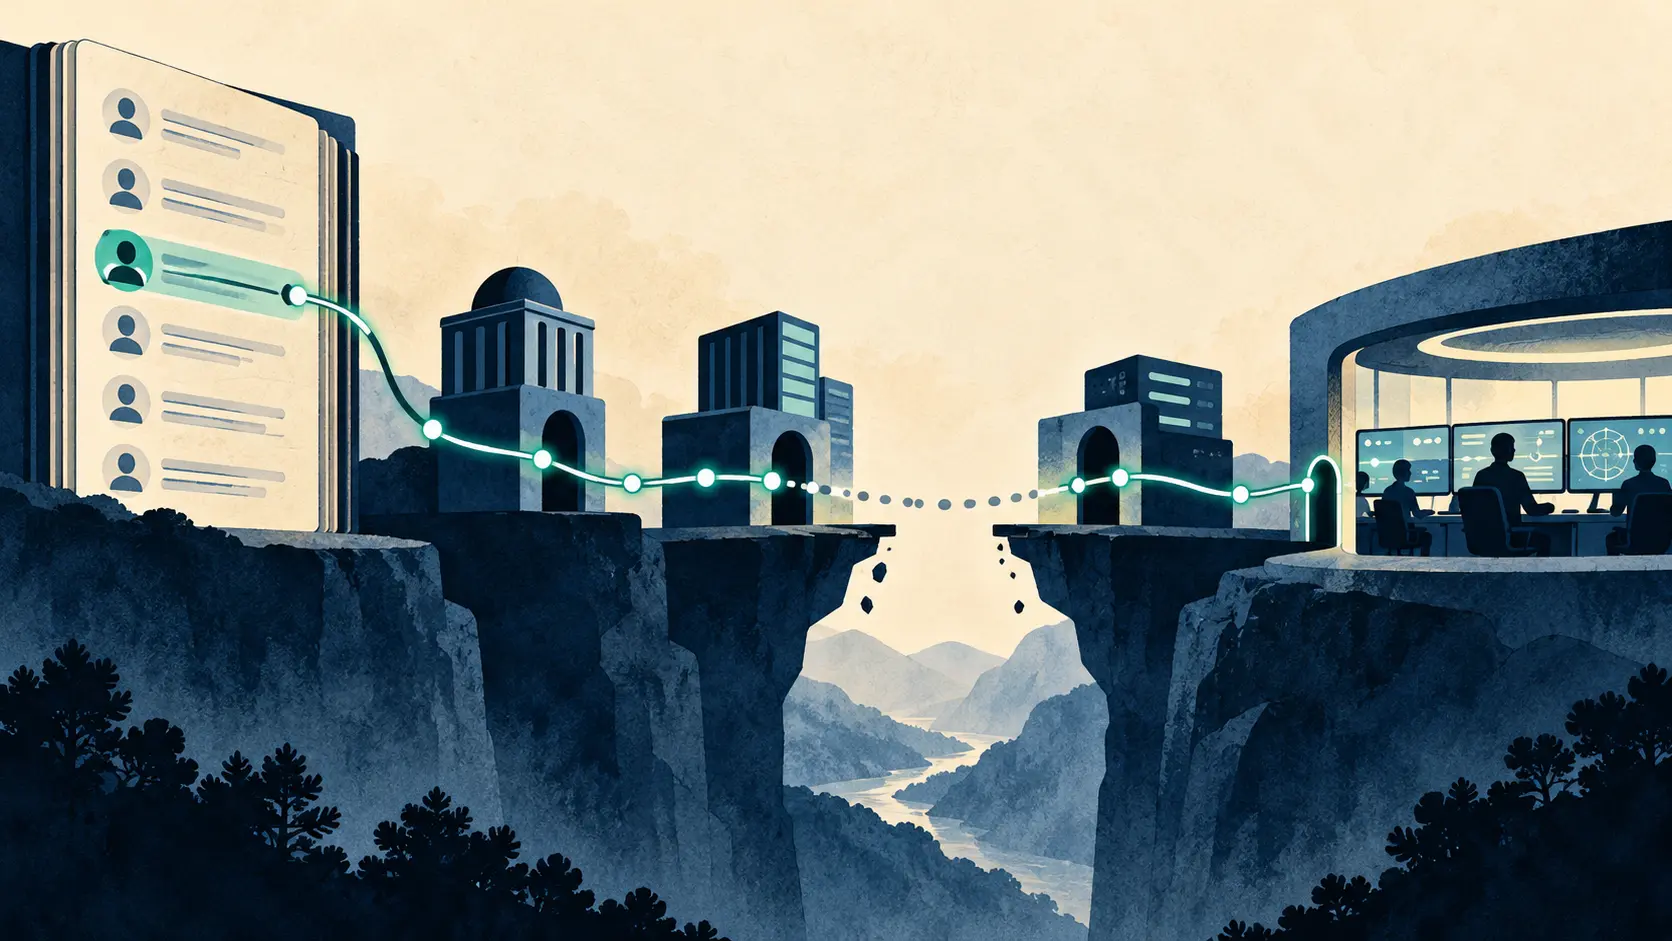
“已收到”是个让人稍稍放心的答复。不过,对一份网络滥用投诉来说,接下来那一步更重要:收信的人,能不能把问题交给有日志、有权限、能够调查的团队?这不是某起真实投诉的复述,而是投诉流程可能存在的一处断点。
地址登记记录未必直接通向实际运营者。上游企业可以把地址空间交给客户使用,自己保留对外的投诉入口;客户才运行相关系统。邮箱能收信,说明入口还在,却不能单凭这一点确认后续交接顺畅。
也不能因此把现行制度说成只管“邮箱通不通”。APNIC-127 的现行第 5.3.3 节明确要求联系地址有人监控,并以解决问题为目标及时回应滥用投诉。历史上,prop-125推动了联系邮箱验证,已经实施。验证联系方式与处理具体投诉有关联,但不是同一项工作。
责任要跨过公司边界
Tsung-Yi Yu 和 Alban Kwan 提出的 prop-171 第一版,希望由上游地址持有方确保报告能抵达下游具备调查和处理能力的一方。路径并不限于一种:下游自己运营登记邮箱、上游集中收取后转交,或采用其他有效安排,都在提案允许的范围内。
这给不同规模的网络留出了余地,也不要求把所有客户联系信息放到网上。但“转得过去”如何核实?一份联系人名单能说明应该找谁,一条转发记录能说明邮件发往哪里,接收团队的确认才能进一步说明谁接下了工作。它们都不能单独证明投诉属实,更不能自动证明投诉者要求的处置合理。
秘书处的影响评估正是卡在这些细节上:有效的运营联系路径如何定义、如何验证,细分到大量下游网络后会不会出现多个联系人,秘书处又要承担多少额外工作。现有的客户专属 IRT 联系记录或上游统一管理方式,已经可能覆盖部分情形;新文本需要说清补的究竟是哪一段,而不是重复一句“应当负责”。
提案明确不增加新的审计框架,不改变验证周期,也不赋予 APNIC 新的调查或执法权。这些限制有意义,却不能替代具体的执行办法。评估还提醒,“问责”措辞可能带来超出这些限制的执行预期。目前,实施方式和时间都无法确定。
问题究竟有多普遍,也不能靠提案中的描述下结论。作者称一部分联系失效问题与下游地址使用有关,但没有给出可复核的数量、统计周期或方法。它说明提案动机,不构成整个亚太地区的故障比例。
没有共识,不等于已经否定问题
2026 年 9 月在孟买举行的 APNIC 62 没有就 prop-171 达成共识。会议报告与当前提案列表均将后续工作指向邮件列表讨论。单独的提案页仍留着会前讨论标签,不能据此推断另有新决定。
9 月 25 日的会议回顾呈现的分歧,并非一句“大家不愿处理滥用”能够概括:改善处理流程有支持,责任分配、负担和实现方式仍有争议。按 APNIC 政策制定流程,返回讨论离正式实施还隔着共识、最终意见和背书等环节。
下一版最值得追问的,不是把责任写得多重,而是让交接变得多清楚。谁负责接收,谁负责调查,交出去后怎样知道对方接住了?把这几件事分开,既能避免“邮件没退回就算完成”,也能避免另一种越界:为了证明邮件送到,把投诉内容、客户关系和最终处置全部交给登记机构裁断。
会员简报
阅读完整趋势简报
会员可阅读完整简报,以及每项发现背后的来源注释。
战略圈层
每天用你选择的语言,送上一份基于我们已核实变化的简报。
以 USD 20/月加入可随时取消。
会员还能使用完整的研究文库、关于所关注网络的每日简报,以及私密论坛。