Кратко
- VPN, работающий на маршрутах, ставит в хост маршрут по умолчанию на туннель; опция 121 DHCP позволяет серверу в локальной сети передать маршруты с конкретными префиксами, и более длинный префикс выигрывает. В тестах исследователей канал управления остался активным, а kill switch не сработал.
- Идентификатор CVE-2024-3661 не описывает ошибку одного поставщика. Заявление CNA называет IETF DHCP версии 0, NVD в обогащённых конфигурациях перечисляет семь семейств коммерческих клиентов, а исследователи говорят о более широком круге — три разных утверждения об охвате, которые нельзя свести к одному.
- Самая сильная рекомендация Leviathan Security Group, Inc. лежит на уровень выше: network namespaces, причём namespaces в Linux описаны как полное исправление. Уведомление поставщика здесь не читалось, поэтому в этом тексте нет утверждения, что какой-либо названный продукт сегодня отвергает маршрут из опции 121.
Ни одна статья этого архива не освещала TunnelVision, инъекцию маршрута через опцию 121 DHCP, CVE-2024-3661 или это раскрытие до данной публикации: буквальный поиск вернул ноль строк, и пробел был измерен, а не предположен. Дальше идут только те документы, которые удалось открыть — исходная публикация, запись CVE, запись NVD и RFC, определяющие задействованные опции DHCP.
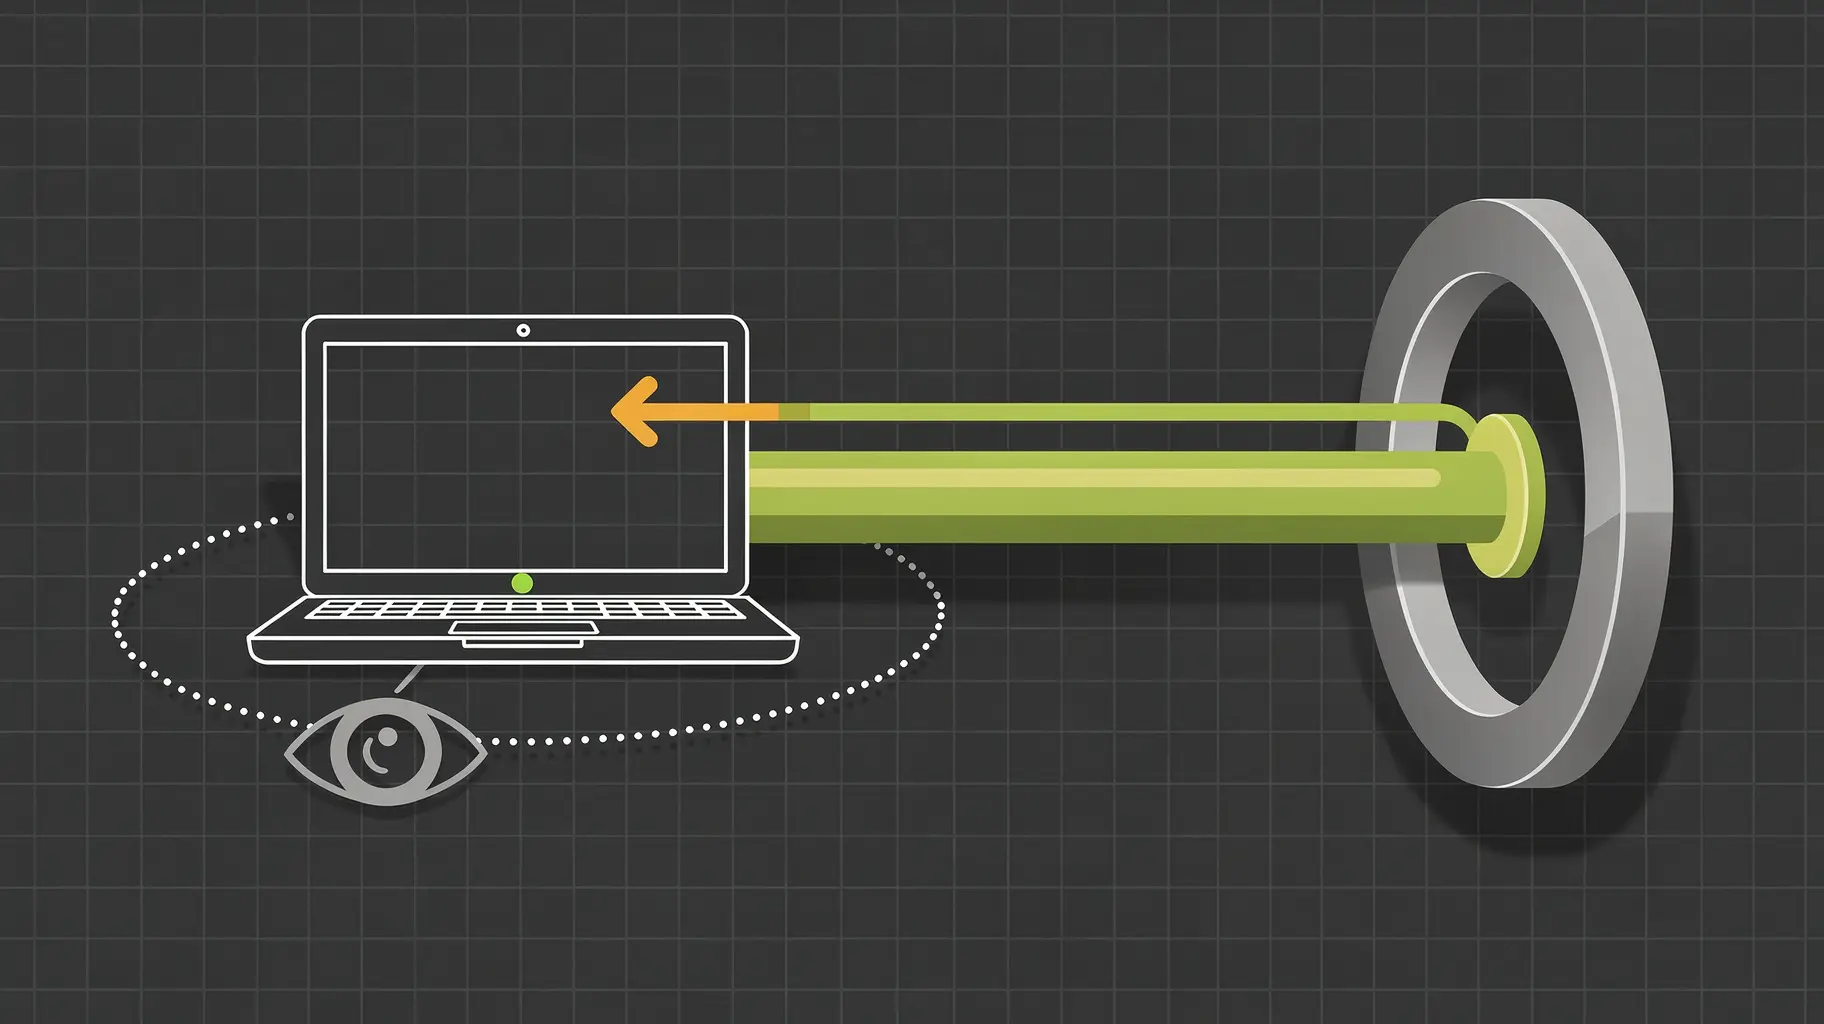
Механика нарочно буднична. VPN на маршрутах ставит в системе маршрут по умолчанию — адресат 0.0.0.0/0 — на интерфейс туннеля, и всё, для чего нет более конкретного маршрута, идёт туда. Опция 121 DHCP существует, чтобы передавать бесклассовые маршруты: сервер присылает описатели адресата с их префиксами и адрес маршрутизатора, который должен обслужить этот адресат. Конкретный префикс, скажем /8 или /16, длиннее, чем /0 туннеля, и потому выигрывает по приоритету. В тестах исследователей система отдала пакет физическому интерфейсу, связанному с тем маршрутизатором, который назвал тот же DHCP-сервер, — а туннель всё это время оставался открытым.
Без двух условий это не работает: машина должна принять аренду (lease) от DHCP-сервера под контролем атакующего, а клиент DHCP должен реализовывать опцию 121. Исследователи описывают DHCP-голодание, гонку ответов и ARP-спуфинг при продлении аренды как пути внутри той же сети к такой позиции. В их тесте канал управления остался живым, потому что и так использует физический интерфейс: клиент продолжал сообщать о подключении, а kill switch не сработал. Криптография не была взломана. Её обошли.
Здесь короткая версия заканчивается. В обращении три утверждения об охвате, и они не взаимозаменяемы. Запись CVE в списке CVE содержит заявление о подверженности на уровне протокола: поставщик IETF, продукт DHCP, версия 0. Интерфейс NVD добавляет слой обогащённых конфигураций, где названы коммерческие продукты — FortiClient, Cisco AnyConnect или Secure Client, Palo Alto GlobalProtect, Citrix Secure Access Client, F5 BIG-IP Access Policy Manager, клиенты WatchGuard и Zscaler Client Connector. А исследователи описывают более широкий круг: любой VPN, полагающийся только на правила маршрутизации, будь то WireGuard, OpenVPN или IPsec. Читать любое из трёх утверждений как весь охват — фактическая ошибка, а не упрощение. Системы, где они наблюдали подверженность: Windows, Linux, iOS и macOS; Android они назвали незатронутым, потому что он не реализовывал опцию 121. Этот список — результат тестирования, а не гарантия для каждой реализации на рынке.
Опция не нова, и опасность тоже. RFC 3442, опубликованный в декабре 2002 года, определяет опцию 121 и формат, несущий описатели адресата и адреса маршрутизаторов, без отдельного идентификатора интерфейса; клиент, поддерживающий опцию, обязан установить указанные маршруты, кроме оговорённых в документе случаев локальной подсети. Тот же стандарт требует, чтобы при наличии опции 121 клиент игнорировал опцию Router и опцию 33, и советует администраторам присылать обе формы для совместимости, отдавая клиентом приоритет опции 121. И он же предупреждает, своими словами, что опцию можно использовать для увода трафика, для отказа в обслуживании или чтобы открыть атаку «человек посередине», указав адрес маршрутизатора наблюдателя. Более ранняя основа — RFC 2132 от марта 1997 года, определяющий опцию 3 (Router) и опцию 33 (бесклассовый статический маршрут), объявляющий маршрут по умолчанию недопустимым в опции 33 и переводящий его настройку в опцию 3 — что RFC 3442 затем в этом месте обновил. От публикации RFC 3442 до раскрытия прошло около 21 года и 5 месяцев: риск путешествовал документированным.
Сильнейшая рекомендация исследователей — не переключатель в клиенте. Это внедрение network namespaces в системах, которые их поддерживают, на стороне провайдера VPN; namespaces в Linux описаны как полное исправление, потому что изолируют интерфейсы и таблицы маршрутизации. У альтернатив объявленная цена. Правило межсетевого экрана, блокирующее трафик через физический интерфейс, кроме DHCP и трафика к серверу VPN, может дать выборочный отказ в обслуживании и создаёт побочный канал для анализа трафика. Игнорирование опции 121 при активном туннеле может сломать законную связность, и, если его принимать, оно должно быть обязательным.
Названы также доверенная сотовая точка доступа, виртуальная машина без моста и совет избегать недоверенных сетей для конфиденциальной работы. Тем, кто управляет своей сетью: DHCP snooping и защита ARP, а внутренние ресурсы шифровать через HTTPS или аналогичное. Провайдерам VPN исследователи адресуют два неудобных требования: документировать меры и перестать заявлять о защите от всех атак локальной сети.
Практический вывод — это чтение таблицы маршрутизации, а не страницы маркетинга. При поднятом туннеле важно, какие маршруты в хосте указывают на физический шлюз вместо интерфейса туннеля и принимает ли клиент DHCP опцию 121 в этом состоянии. Кто передаёт маршрут, тот и говорит, куда идти пакету; туннель несёт то, что ему передали.
Сама запись датирована и проверяема. CVE-2024-3661 в состоянии PUBLISHED, присвоен cisa-cg, с dateReserved 11 апреля 2024 года, datePublished 6 мая 2024 года и dateUpdated 28 августа 2024 года — 25 дней между резервированием и публикацией и 114 дней между публикацией и обновлением, это мой счёт по этим полям. Заголовок заявления прямой: опции маршрутизации DHCP могут манипулировать трафиком VPN, построенных на интерфейсах. Запись NVD показывает то же событие по другим часам: статус уязвимости Analyzed, публикация 2024-05-06T19:15:11.027Z и последнее изменение 2026-06-17T07:44:45.760Z, то есть примерно два года и шесть недель спустя.
Обе присваивают CVSS 3.1 с базовым баллом 7,6 в категории High и вектором AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:L — смежная сеть, без привилегий, без участия пользователя, неизменная область, высокое влияние на конфиденциальность и низкое на целостность и доступность.
Границы прочитанного стоят рядом с этими фразами. Страница деталей NVD (nvd.nist.gov) открылась без читаемых строк; описание, серьёзность и конфигурации пришли из записи API NVD, а не со страницы. Страница программы CVE (cve.org) отдала только оболочку, требующую JavaScript, поэтому поля взяты из официального JSON списка. Канонический адрес RFC 3442 (rfc-editor.org/rfc/rfc3442) ответил HTTP 429, и вся суть RFC пришла из текстового представления самого редактора. Уведомление поставщика не читалось: о названных продуктах этот текст может сказать только то, что обогащение NVD перечисляет как настроенное, а это утверждение базы данных, а не подтверждение поставщика, что его клиент сегодня отвергает маршрут из опции 121.
Остаётся структурный урок, не зависящий ни от одного поставщика. VPN не обещает, что операционная система выберет туннель; она обещает, что переданный туннелю трафик будет зашифрован. Кто решает, что передано, — таблица маршрутизации, а таблица маршрутизации в любой локальной сети принадлежит тому, кто первым отвечает на DHCP. Пока сильнейшее исправление находится в namespace того, кто строит туннель, вопрос проверки звучит именно так: кто собирает таблицу, и может ли кто-то вне провайдера увидеть эту сборку?
Обзор для участников
Читать полный обзор тенденции
Участники читают полный обзор с примечаниями к источникам за каждым выводом.
Стратегическое сообщество
Ежедневный брифинг на вашем языке, основанный на изменениях, которые мы проверили.
Вступить за USD 20 в месяцОтменить можно в любое время.
Подать заявку в Альянс лидеров
Участники также получают всю библиотеку исследований, ежедневную сводку по сетям, за которыми следят, и закрытый форум.