
Сигналы непрерывности политики, легитимности и подотчётности институтов управления интернетом.
Управление интернетом
Управление интернетом
Раздел «Управление интернетом» отслеживает институты, политические процессы, разработку стандартов, работу регистратур, споры об ответственности и практическое исполнение решений, влияющих на интернет-инфраструктуру. BTW.MEDIA объединяет открытые публикации, аналитику по источникам, институциональный контекст и длительное наблюдение за отдельными делами.
Мониторинг RIRДосьеСообщество номерных ресурсовICANNIETFИстория интернетаNOGs

Сигналы непрерывности политики, легитимности и подотчётности институтов управления интернетом.
Приоритет отдан фактам о внедрении и поведению институтов, а не декларациям.
Последние материалы
Главные материалы: Управление интернетом
7 651 статья
История
Deborah Estrin и интерес, который никогда не был адресом назначения
В распределённом наблюдении молчание не имеет единственной расшифровки. События могло не быть, но запрос мог не дойти, состояние — устареть, батарея — разрядиться, а словарь задачи — не совпасть. Directed diffusion, которую Deborah Estrin разрабатывала вместе с коллегами, строила…
История
Адрес остался у организации. Глобальный маршрут — нет: RFC 2008
Смена провайдера могла завершиться согласием старого и нового операторов, но не завершиться для всего Интернета. RFC 2008 показал: запись о выделении, объявление префикса и принятие маршрута удалёнными сетями принадлежат разным контурам полномочий.

IETF
ALLDISPATCH: где обсуждение протокола превращается в работу стандартов
IETF-Wide «Dispatch» — это не рабочая группа и не орган утверждения стандартов. Его практическая роль — направлять предложения к тому месту, где они могут получить формальный мандат, техническое рассмотрение или публикационный маршрут.
IETF
RFC 10041 превращает недостижимость OSPF в решение всей области
Максимальная метрика сама по себе больше не сообщает, существует ли путь. В RFC 10041 значение `0xffff` становится недостижимостью лишь тогда, когда каждый маршрутизатор области объявил поддержку нового смысла.

Истории
Honeynet APNIC зарегистрировала 1,27 млн событий, а не 1,27 млн атак
Доклад на APNIC 62 превратил намеренно открытый сервер в полезный инструмент наблюдения. Но его главный показатель последовательно назван атаками, событиями атаки и просто событиями — эти единицы нельзя смешивать.

Истории
RIPE Atlas считает зонды по BGP-префиксу, хотя группа меняется без переезда зонда
Зонд может стоять в той же стойке, работать через тот же канал и принадлежать тому же владельцу — и всё же однажды оказаться в другой счётной группе. Ограничения RIPE Atlas для программных зондов опираются в том числе на IP-префикс «как он виден в BGP». Для защиты общей…

История
Сертификат не был хранилищем ключей: границы RFC 1984
В 1996 году спор о сильном шифровании свели к точному вопросу о полномочиях. Государство могло управлять удостоверяющим центром, не получая закрытый ключ гражданина. RFC 1984 отделил публичное подтверждение от секретной возможности действовать и тем самым развёл хранение…

ICANN
Как устроены каналы подотчётности ICANN: три механизма, три разных предела
У ICANN нет единой апелляционной процедуры, через которую любой затронутый участник может оспорить любое решение. Её архитектура подотчётности разделяет контроль между пересмотром решения, Independent Review Process (IRP) и омбудсменом. Различаются не только названия каналов, но…

IETF
Первый пакет ушёл до готовности изображения — но не дошёл до доказательства: RFC 9828
Сократить ожидание до отправки можно ещё во время кодирования. Однако экран получает изображение только после сети, восстановления состояния, допуска декодера и вывода. Между первым и последним событием остаётся несколько независимых проверок.
IETF
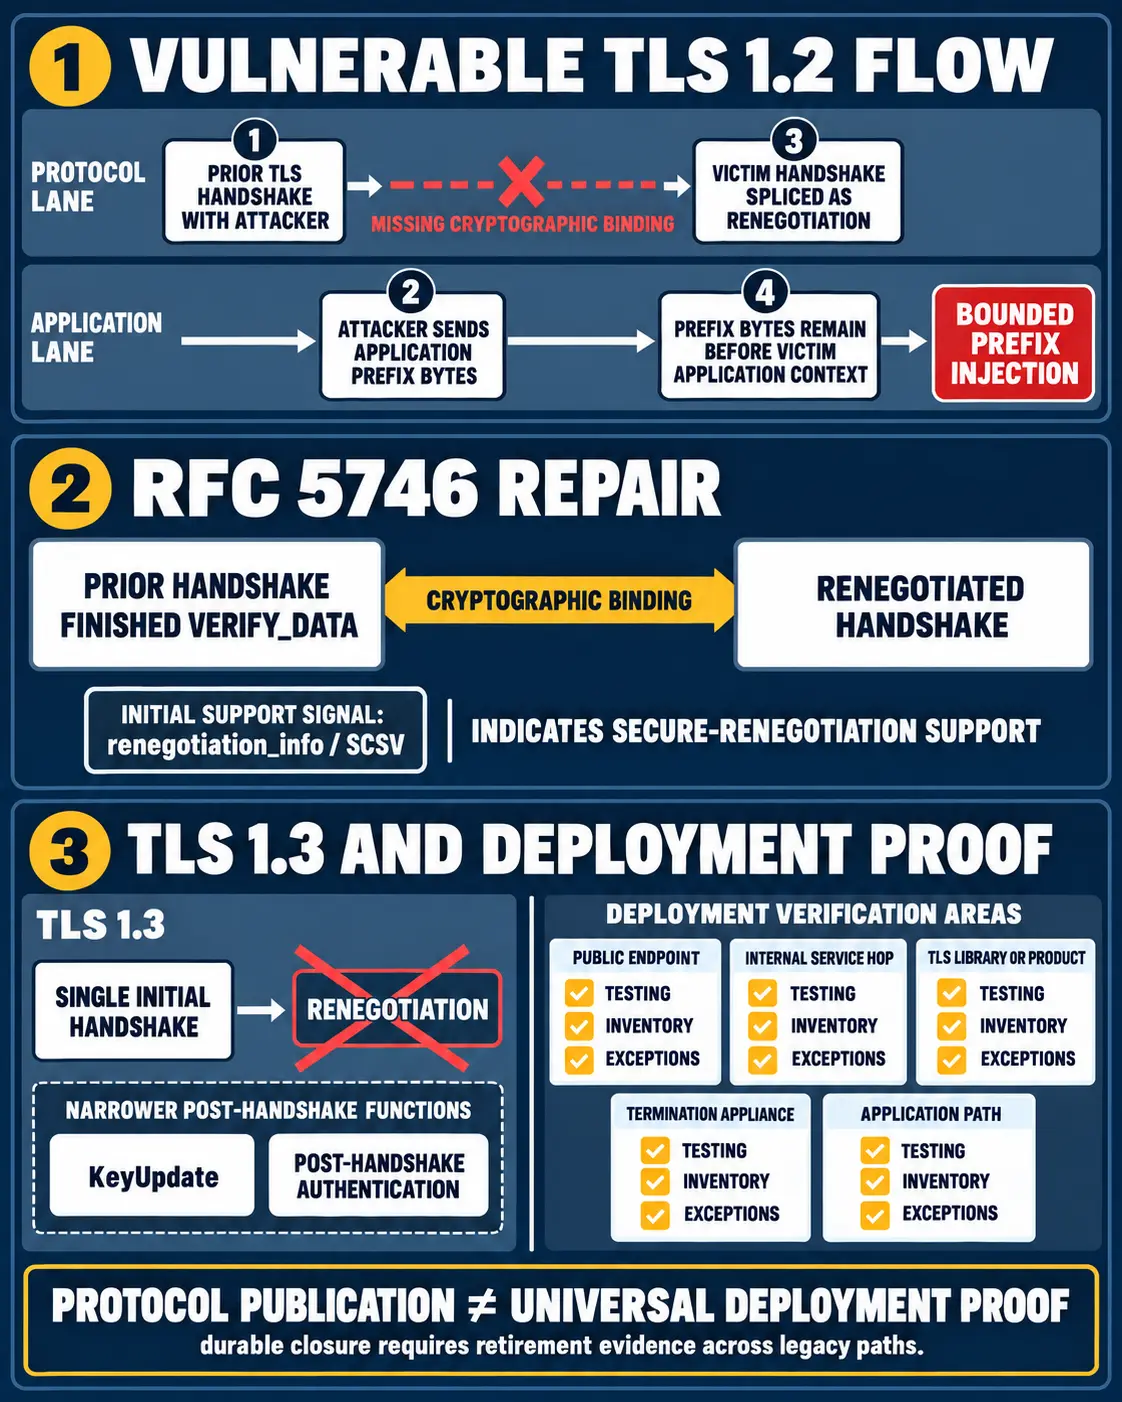
Исправление уязвимости TLS Renegotiation устранило проблему протокола, но не подтвердило состояние развёртывания
Публикация RFC может исправить границу безопасности на уровне стандарта. Но она не доказывает, что устаревшее поведение исчезло из библиотек, терминаторов, внутренних переходов и приложений. История TLS renegotiation показывает, почему доказательство ремонта должно следовать за…
IETF
Слияние прошло чисто. Но свежа ли база: частные кандидаты NETCONF
`draft-ietf-netconf-privcand-10` отделяет подготовку конфигурации каждого клиента и задаёт правила сверки с `running`. Это защищает авторство изменений, но не превращает пустое сравнение, разрешённый конфликт или успешный commit в доказательство применения и результата услуги.

История
Vern Paxson и журнал соединений, который никогда не был захватом пакетов
В отчёте о расследовании строка `conn.log` нередко выглядит увереннее, чем устройство, которое её создало. У строки есть время, адреса, состояние и счётчики; у сенсора были точка обзора, фильтр, часы и предел производительности. Архитектура Vern Paxson ценна тем, что позволяет…
IETF
RFC 10003 выделяет транспорт CMC в отдельный слой доказательств
Ответ HTTP 200 может подтвердить, что сервер вернул сообщение CMC, но не то, что удостоверяющий центр одобрил заявку. RFC 10003 описывает путь конверта, а RFC 10002 — исход операции PKI. Если свести их к одному зелёному статусу, квитанция курьера начнёт подменять решение…
Истории
DAOport и граница доказательств: членство RIPE NCC не равно работающей сети
Членство в RIPE NCC показывает доступ к институциональной системе управления интернет-ресурсами. Оно не доказывает, что компания владеет конкретной автономной системой, IP-префиксом или маршрутом, объявляет их в BGP либо обеспечивает через них производственный трафик.

IETF
Новый PDU MOA умеет отзывать полномочие. Порядок проверки ещё не задан
В revision 01 предлагаемого сообщения между кэшем RPKI и маршрутизатором появились точные правила частичного отзыва Mapping Origin Authorization и срок, после которого устаревшее состояние MOA надо удалить целиком. Но порядок проверки MOA и IPv6 ROA, а также поведение при их…

Досье
Кто вправе оспаривать решения Internet Society: документы, закон и пределы публичной проверяемости
Публичные материалы Internet Society позволяют восстановить не единственный «центр власти», а многоуровневую конструкцию: цели корпорации закрепляются в учредительных документах, внутренние процедуры — в уставах, текущая информация о попечителях публикуется отдельно, а возможные…

История
Один маршрут без общей карты: граница Nimrod в RFC 1992
Nimrod предложил масштабировать маршрутизацию не за счёт единой картины для всех, а за счёт управляемого незнания: карты могли различаться, тогда как конкретный путь вычислялся в одном месте и не пересобирался каждым узлом заново.

IETF
Transform согласован. Replay ещё не отклонён: RFC 9827
RFC 9827 задаёт для IKEv2 более широкий и честный контракт о порядковых номерах пакетов. Выбранный идентификатор Transform описывает свойства потока на входе в сеть, но не подтверждает координацию отправителей, политику anti-replay у получателя, реально пришедший поток…
Истории
У процента ASPA, приведённого LACNIC, нет сохранённого снимка
В статье LACNIC указано «около 2,9%», а связанный с ней живой отчёт теперь показывает 3,02%. Обе величины могут честно описывать разные моменты. Однако публичная запись не позволяет восстановить состояние данных, которое превратилось в первую фразу.
IETF
RFC 10011 включает TLS-терминатор в границу безопасности
Внешнее завершение TLS отделяет проверку партнёра от сервера, который исполняет RESTCONF-запрос. Шифрование заканчивается на балансировщике, а утверждение об идентичности должно пройти дальше. RFC 10011 называет управленческое следствие прямо: граница безопасности расширяется до…
Карта раздела
Направления управления
Мониторинг RIR
Пять региональных направлений о распределении ресурсов, легитимности советов и непрерывности работы институтов.
Открыть RIR WatchdogДосье
Долгосрочные досье о судебных спорах, выборах и институциональных кризисах.
Открыть досьеСообщество номерных ресурсов
Членство, устав и управление номерными ресурсами в экосистеме NRS.
Открыть раздел NRSICANN
Координация DNS, механизмы подотчётности и глобальный многосторонний процесс.
Открыть раздел ICANNIETF
Развитие стандартов протоколов и риски совместимости при фрагментации политики.
Открыть раздел IETFИстория интернета
История инфраструктуры как основа для понимания управления и долгосрочного прогноза.
Открыть раздел историиNOGs
Практические данные о внедрении от APRICOT, региональных и национальных NOG.
Открыть раздел NOG