
Summary
- HTTP-слушатель RFC 10011 предназначен для архитектуры с внешним TLS-терминатором, а не для открытого RESTCONF без шифрования.
- Стандарт включает терминатор в границу безопасности. Адрес, число прокси и имя заголовка описывают желаемую конфигурацию, но не удостоверяют путь и личность живого запроса.
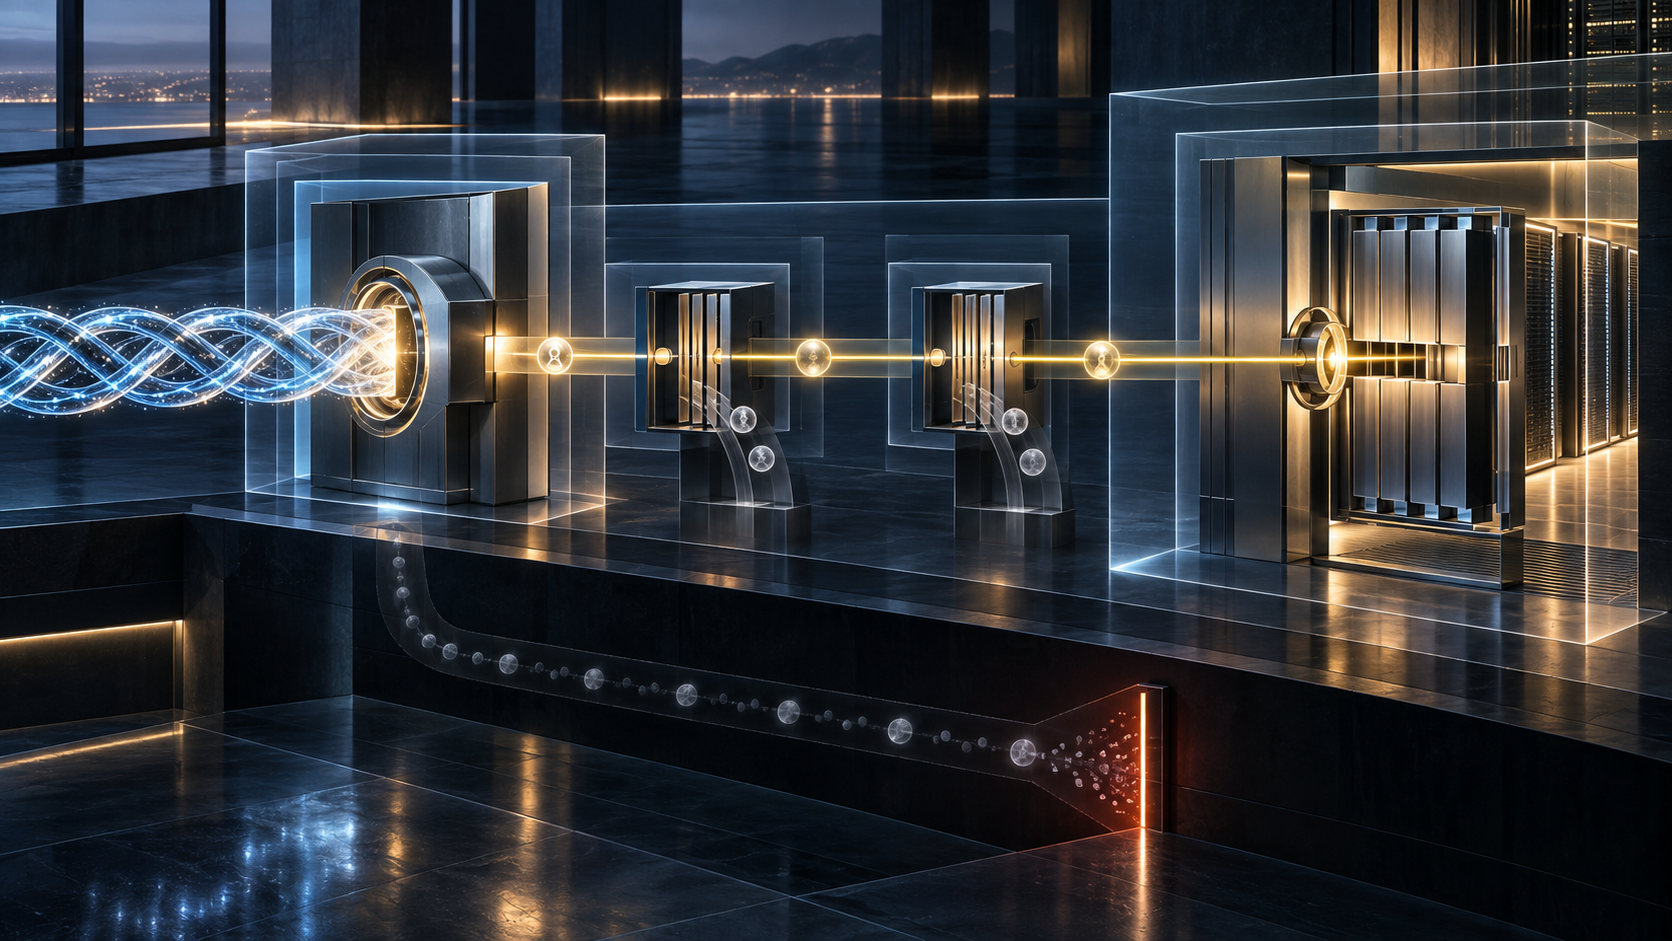
- Daniel Kade предлагает квитанцию границы терминации, связывающую внешнюю аутентификацию, обработку заголовков, доступ к backend, имя RESTCONF и решение NACM.
Два правильных события могут не составлять одно доказательство
Балансировщик сообщает, что сертификат клиента проверен. Сервер RESTCONF сообщает, что NACM разрешил операцию определённому пользователю. Оба события могут быть подлинными, но между ними остаётся вопрос: было ли имя на сервере получено именно из сертификата именно этой TLS-сессии?
После внешней терминации идентичность меняет носитель. Вместо свойства защищённого соединения она становится заголовком или иным атрибутом внутреннего HTTP-запроса. Дополнительный прокси, резервный маршрут, старый listener или сервисный доступ способны изменить цепочку, не затрагивая криптографию внешней сессии.
RFC 10011 задаёт YANG-модели RESTCONF-клиентов и серверов, включая Call Home. Требование HTTPS из RFC 8040 сохраняется. HTTP-вариант нужен специально для случая, когда TLS завершает внешний компонент. В этом случае, предупреждает документ, граница безопасности доходит до терминатора.
Следовательно, проверять надо не наличие одного TLS-сеанса, а непрерывность доверия до решения об операции.
Это допустимое разделение, а не разрешение на открытый HTTP
Модель не отменяет запрет RESTCONF поверх HTTP без TLS. Внешний партнёр всё равно соединяется по защищённому протоколу; только RESTCONF-процесс получает запрос после снятия слоя TLS.
Ошибочно читать http-listen как универсальное послабление. Но столь же неточно объявлять любой внутренний HTTP-переход нарушением: RFC 10011 сознательно моделирует внешнюю терминацию. Управленческий критерий состоит в том, контролируются ли терминатор, передача личности и downstream-путь как единая система.
Централизация упрощает ротацию сертификатов и управление нагрузкой. Одновременно она разводит владельцев: платформа аутентифицирует, сеть ограничивает доступ, команда идентичности задаёт отображение, RESTCONF обрабатывает запрос, а NACM применяет права.
external-endpoint указывает на точки проверки
В серверной модели контейнер external-endpoint может содержать внешний адрес и порт, trusted-proxy-count и client-cert-var. Последнее поле задаёт HTTP-заголовок, через который терминатор передаёт сертификат клиента; примером служит X-Client-Cert. Поле необязательно, поскольку клиентский сертификат — не единственный способ аутентификации RESTCONF.
Эти узлы фиксируют намерение. Они не создают свидетельство исполнения. Настроенный адрес не доказывает, что запрос прошёл через него. Ожидаемое число прокси не измеряет реальный маршрут. Имя заголовка не показывает, удалил ли терминатор входящее значение и записал ли атрибут из проверенного сертификата текущей сессии.
YANG даёт общую грамматику конфигурации. Для доказательства нужны идентичность процесса, загруженная версия, наблюдение маршрута, журналы и негативные тесты. Подмена исполнения описанием проекта превращает полезную схему в ложную аттестацию.
У имени есть происхождение
При локальной терминации сервер способен связать TLS-партнёра с каналом RESTCONF напрямую. При внешней возникает преобразование: полный сертификат, subject, подтверждённое имя либо ограниченный атрибут. Для каждого варианта нужны правила нормализации, отсутствия, дубликатов и конфликтов.
Нужно также определить гигиену заголовка. Удаляются ли одноимённые значения от клиента? Всегда ли доверенный терминатор перезаписывает поле? Может ли backend принять запрос от другого источника? Сохраняет ли повторная отправка связь с исходной сессией?
NACM из RFC 8341 начинает с аутентифицированного имени и решает, какие данные и операции доступны. При ошибочном имени NACM может безупречно применить верное правило к неверному субъекту. Разрешение не доказывает качество предшествующего отображения.
Call Home требует отдельной осторожности. RFC 8071 меняет инициатора TCP, но сохраняет роли TLS и RESTCONF. Клиент по-прежнему проверяет сертификат сервера. Сам факт исходящего соединения устройства не является аутентификацией.
Внутренний путь остаётся поверхностью управления
После расшифрования запрос проходит реальный участок: изолированную сеть, локальный socket, service mesh, взаимно аутентифицированный слой или иной механизм. RFC 10011 не выбирает единственную архитектуру. Он требует учитывать выбранный участок в границе, раз TLS завершён снаружи.
Слово «внутренний» не говорит, кто достигает порта, кто пишет идентификационный заголовок и что происходит при failover. Формальное владение сертификатом не равно практическому контролю над всеми компонентами, способными представить backend чужое имя.
RFC 9641, RFC 9642 и RFC 9645 стандартизируют truststore, keystore и TLS-группировки. Они повышают точность намерения, но не удостоверяют версию, загруженную работающим процессом, и не связывают автоматически внешний сеанс с внутренним запросом.
Квитанция границы терминации
Для каждого внешне терминированного RESTCONF-endpoint я предлагаю квитанцию границы терминации. Это редакционная рекомендация Daniel Kade, а не новое требование RFC 10011.
Сначала квитанция определяет endpoint, роль, ревизию конфигурации, ожидаемую цепочку прокси и владельцев. Она ссылается на идентификаторы сертификата, политики доверия и метода аутентификации, а также состояние ротации. Закрытые ключи, токены и полные конфигурации не копируются.
Затем фиксируется контракт передачи личности: разрешённые поля, преобразование, удаление недоверенных значений, обязательная перезапись и отказ при отсутствии или неоднозначности. Сертификат на внешней сессии и атрибут, полученный сервером, сохраняются как разные факты.
Третья часть описывает защиту backend: допустимые источники, изоляцию, ожидаемое число переходов и результат теста обхода. Достаточно ссылок на политики и ограниченных хэшей, без публикации частной топологии.
Наконец, trace ID соединяет TLS-событие, внутренний HTTP-запрос, выведенное имя RESTCONF и решение NACM. Время, версии программ и правил, результат проверки и хэши журналов делают цепочку проверяемой без хранения содержимого управления.
Квитанция истекает при ротации сертификата или truststore, смене прокси, маршрута, заголовка либо отображения NACM. Это свидетельство текущего состояния, а не вечный сертификат.
Проверять швы системы
Полезный тест отправляет защищённый заголовок из недоверенного источника и ожидает удаление или отказ. Он применяет малопривилегированный сертификат и сверяет имя на backend. Он пытается попасть к слушателю в обход терминатора. При провале внешней аутентификации он подтверждает отсутствие связанного внутреннего запроса.
В охват входят резервные балансировщики, сервисные пути и старые порты. Успешный основной сценарий не закрывает забытую альтернативу.
И язык отчёта должен сохранять слои: «внешний TLS проверен», «личность принята от утверждённого терминатора», «обход backend отклонён», «решение NACM связано». Фраза «RESTCONF защищён» допустима лишь при явных охвате и свежести.
RFC 10011 ценен тем, что не прячет место расшифрования. Где заканчивается шифрование, там не должна заканчиваться ответственность.
Источники
- Lu Heng — Суверенитет данных: техническая и практическая реальность
- Lu Heng — Зачем существует BTW Media
- Lu Heng — Приоритет работающего кода
- IANA — Параметры YANG
- RFC 10011 — YANG-модель клиентов и серверов RESTCONF
- RFC 8040 — Протокол RESTCONF
- RFC 8071 — NETCONF и RESTCONF Call Home
- RFC 8341 — Модель контроля доступа к конфигурации
- RFC 8342 — Архитектура хранилищ сетевого управления
- RFC 8446 — TLS 1.3
- RFC 9000 — QUIC
- RFC 9110 — Семантика HTTP
- RFC 9641 — YANG-модель truststore
- RFC 9642 — YANG-модель keystore
- RFC 9645 — YANG-группировки для TLS
- RFC 10009 — YANG-группировки для HTTP
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров