
Тема
Полномочия делегирования DNS
В фасете «Тема» значение «DNS» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.
IETF
Расширенная ошибка DNS объясняет сбой, но не разрешает другой ответ
Сбой DNS может быть протокольно верным и почти бесполезным для эксплуатации. RFC 8914 позволяет отвечающей стороне добавить точную причину, не меняя результат. Такое разделение улучшает наблюдаемость, но требует не превращать диагностический контекст в автоматическое разрешение…

IETF
Когда идентификатор дрона становится делегированием DNS: RFC 9886 и реестровая цепочка
Broadcast Remote ID передаёт компактный DET, однако открытое свидетельство, необходимое для проверки включения в реестр, распределено между обратными делегированиями DNS, записями HHIT/BRID и цепочкой сертификатов. Поэтому успешное разрешение имени само по себе не доказывает…
IETF
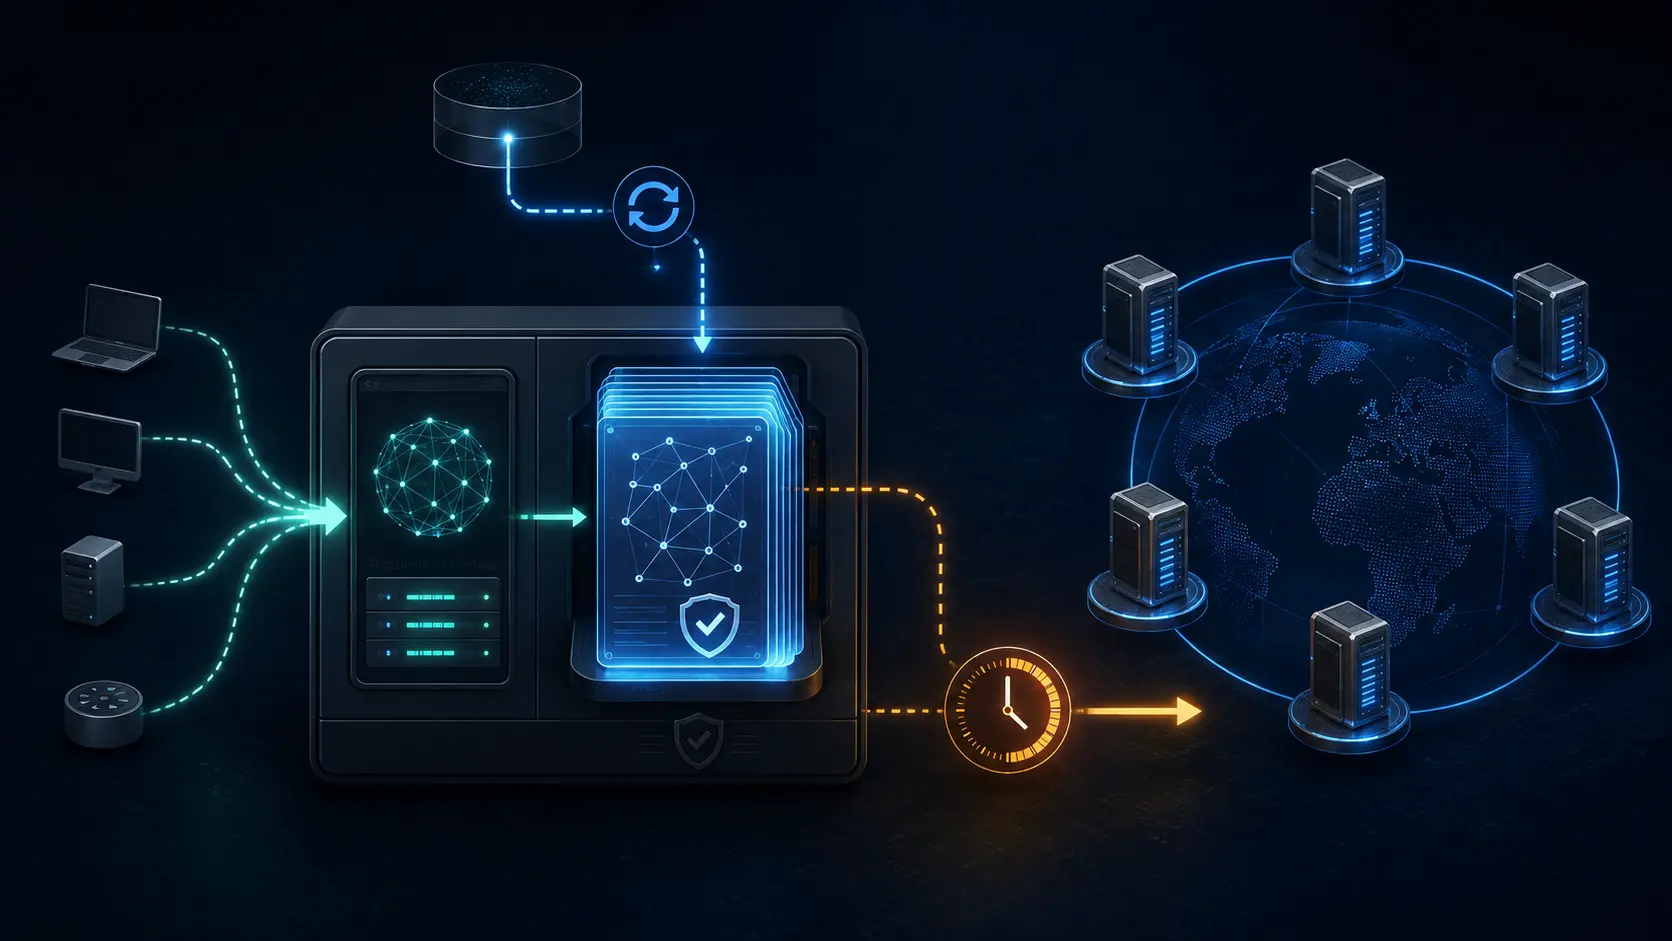
Локальный корень превращает устойчивость DNS в решение о переключении
RFC 8806 позволяет рекурсивному резолверу использовать полную копию корневой зоны на том же узле. Это снижает зависимость от пути к удалённым корневым серверам и скрывает корневые запросы от наблюдателей на этом пути. Но оператор обязан доказать актуальность копии и вовремя…

Досье
Заголовок говорил NOERROR. Подписанное тело доказывало, что имени не существует: RFC 9824
Архитектурный совет выбирал между заранее подписанной зоной и подписями по запросу. В таблице сравнения у Compact Answers стояли два плюса: меньше доказательство, меньше операций подписи по сравнению с другими онлайновыми схемами. В таблице не было строк о потере агрессивного…
История
Имя уже было в .US. Это ещё не означало делегирование зоны: RFC 1480
В 1993 году одинаково привычный адрес под `.US` мог скрывать разные схемы. Запись A хранилась у верхнего администратора, MX вёл почту к посреднику для машины без IP, а делегированный раздел обслуживал собственный управляющий. RFC 1480 предлагала смотреть не на точки в имени, а на…

История
TXT-запись несла атрибут, но DNS не придавал ему смысл: RFC 1464
В RFC 1464 знак равенства превращал текст в пару `имя=значение`, которую существующие DNS-серверы могли хранить, не понимая нового атрибута. Это экономило общее изменение, но не отменяло семантику. Имя ещё требовалось определить, издателя — уполномочить, кэш — привязать ко…

Истории
У локальной корневой зоны DNS есть счет за обновление
Локальная копия корневой зоны сокращает число внешних запросов рекурсивного резолвера, но не отменяет трафик. Он переходит в цикл обновления. Представленное APNIC исследование показывает, что счет определяют частота и программная логика, а не одно только название транспорта.

Досье
Регистрант находился за рубежом, а реестр .com — в Виргинии: CNN против CNNews.com
Сайт, согласно сохранившемуся судебному описанию, работал в китайском контексте и главным образом для читающих по-китайски. Но запись `.com`, через которую можно было исполнить распоряжение о домене, оставалась связанной с Виргинией. Именно это позволило рассматривать…

IETF
Резолвер может выбрать шифрование до согласования между операторами DNS
Шифрование соединения между пользователем и рекурсивным резолвером не защищает следующий участок автоматически. Если ответа нет в кеше, резолвер всё ещё может обратиться к авторитативному серверу открытым текстом, оставив ещё одну часть пути видимой для пассивного наблюдателя.…

IETF
Зоны-каталоги превращают список DNS-зон в полномочие управлять всей серверной группой
Пустой файл обычно означает отсутствие данных. Пустая DNS-зона-каталог может быть командой. Если генератор по ошибке опубликует корректный каталог без участников, потребители способны удалить зоны, ранее настроенные этим каталогом. Главная поверхность контроля — не содержимое…
ICANN
Файл зоны даёт общий доступ, но не право перепубликовать пространство имён
В девять утра допущенный исследователь скачивает через CZDS ICANN файл зоны gTLD и сверяет контрольную сумму. Это подтверждает доставку конкретных байтов. Оно не подтверждает, кто фактически контролирует каждое имя, зачем оно используется и разрешено ли публиковать весь файл…

IETF
Одна команда удаления может нарушить работу чужого домена: RFC 9874 и контроль зависимостей EPP
Разрушительное изменение состояния объекта EPP не обязательно затрагивает только клиента, который его запросил. Если подчинённый хост всё ещё связан с доменами, спонсируемыми другими клиентами, его удаление может изменить зависимости DNS, нарушить разрешение имён и поставить под…

Досье
Ответчиками стали шестьдесят имен, но содержание иска по-прежнему определял закон: Harrods v Sixty Internet Domain Names
Название дела меняет привычную расстановку сторон: в качестве ответчиков указаны не люди, а шестьдесят доменных имен. Производство **in rem** по ACPA позволило обратиться в суд, когда установить персональную юрисдикцию над регистрантом не удалось. Однако место регистрации доменов…

IETF
ZONEMD позволяет вторичному серверу проверить зону после завершения передачи
Завершённая передача зоны доказывает, что процедура доставки закончилась. Сама по себе она не подтверждает, что получатель собрал именно ту полную зону, которую намеревался опубликовать владелец. ZONEMD добавляет дайджест всей зоны и разделяет получение данных и проверку их…

ICANN
Один подрядчик для двух панелей ICANN, но разные правила оплаты
Analysys Mason будет проверять географические и зарезервированные имена в раунде новых gTLD 2026 года. Общая организация работы не отменяет разницы между услугой в базовом сборе и дополнительной платной оценкой.
IETF
Отрицательный якорь доверия позволяет резолверу приостановить DNSSEC, не меняя зону
Когда подписанный домен ломается, валидирующий рекурсивный резолвер может либо сохранять отказ, либо ввести узкое локальное исключение. Отрицательный якорь доверия возвращает доступность, не исправляя зону, но временно переносит власть над DNS-аутентификацией к оператору…

ICANN
ccNSO отделяет обоснованный запрос об IDN от постоянного надзора
В июльском ответе ccNSO допускает запрос подтверждений при разумных основаниях, но отвергает активный поиск нарушений. В сентябре Board ICANN предстоит обсудить следующие шаги по рекомендациям ccPDP4.

ICANN
Изменение ISO может запустить выход IDN ccTLD. Оно не даёт ICANN права выносить территориальный вердикт.
Система координации может опираться на внешний справочник, не становясь органом, который решает факты, описанные в этом справочнике. Эта разница особенно важна, когда техническое действие затрагивает название страны, территории, языка или письменности.

Досье
Метка разрешилась. Местоположение аппарата не установлено: RFC 9886
RFC 9886 позволяет искать DRIP Субъект Tag через DNS, но ответ приходит из реестра идентификаторов, а не от средства наблюдения. Проверенные сертификат HHIT и endorsements BRID подтверждают регистрацию; они не доказывают текущую позицию, владение ключом, право доступа к закрытой…

История
Коды совпадали. Для соединения всё равно требовалось разрешение: RFC 1394
Совпадение в справочнике не заставляет сеть установить связь. В 1993 году телефонный код, код telex, answerback и национальный домен могли указывать на одну страну, но находились под управлением разных систем. RFC 1394 помогал перейти от одного обозначения к другому и честно…